SDA Connectivity Service
Yleiskatsaus
SDA Connectivity Service perustuu SDA Glue -sovellukseen, joka on Gatewayille tarkoitettu sovellus ja saatavilla Linux- ja Windows-isäntäkoneille. Palvelun taustalla toimii SoftEther VPN, joka tukee OpenVPN:ää Windows-asiakkaissa ja muodostaa suojatun TCP-tunnelin Gatewayn verkkoliitännän ja SDA:n pilvipalveluiden, kuten IDEaaS-, Backup- ja Deployment-VM:ien, välille. Se yhdistää myös käyttöjärjestelmän omat palomuurit, Linuxin iptables ja Windows Filtering Platformin (WFP), NAT-tauluun sillataakseen valmistajakohtaiset ohjelmistot, kuten Siemens TIA Portalin ja Rockwell Studio 500:n, suoraan tuotannon ohjauskerroksen laitteeseen.
Keskeiset kohdat
Teollisten laitteiden hallinta SDA:n avulla perustuu kattavaan ja turvalliseen teollisen liitettävyyden ratkaisuun, joka kurottaa umpeen tuotantoympäristöjen ja pilvipohjaisten palveluiden välisen kuilun. Hyödyntämällä koeteltuja teknologioita ja toteuttamalla vahvat turvatoimet palvelu tarjoaa yritystason liitettävyyden, joka on räätälöity erityisesti teollisuusautomaatio- ja ohjausjärjestelmille.
Teollisuustason tietoturva: Integraatio AWS IoT Coren kanssa tarjoaa suojatut TLS-yhteydet sekä hienojakoiset käyttöoikeuskäytännöt. Tämä noudattaa teollisen IoT:n tietoturvan parhaita käytäntöjä ja antaa ylläpitäjien rajoittaa käyttöoikeuksia laitteen ominaisuuksien ja kontekstin perusteella.
Koeteltu VPN-perusta: Palvelu käyttää SoftEther VPN:ää, joka tarjoaa AES 256-bittisen ja RSA 4096-bittisen salauksen suurella läpäisykyvyllä sekä vähäisellä muistin ja suorittimen käytöllä. Näin siirrossa oleva data pysyy suojattuna salakuuntelulta ja luvattomalta käytöltä — ideaalinen ratkaisu teollisiin sovelluksiin, joissa tietoturva ja suorituskyky ovat kriittisiä.
Zero-Trust-verkkopääsy: Palvelu poistaa tarpeen perinteisille staattisille VPN-yhteyksille muodostamalla yhteydet tarvittaessa. Tämä Point-to-Point-arkkitehtuuri varmistaa, että käyttäjät pääsevät vain erikseen sallittuihin laitteisiin, eivät kokonaisiin verkkosegmentteihin, mikä pienentää hyökkäyspintaa merkittävästi.
Tehdasympäristöön sopiva suunnittelu: Kaikki yhteydet muodostetaan ulospäin solmun itsensä toimesta — joko Gatewayn tai Workstationin — eikä sisääntulevia yhteyksiä koskaan hyväksytä, joten sisääntulevia palomuurisääntöjä ei tarvita lainkaan. Tämä suunnittelu kunnioittaa olemassa olevia teollisia tietoturva-arkkitehtuureja ja tarjoaa samalla turvallisen etäkäytön.
Arkkitehtuuri
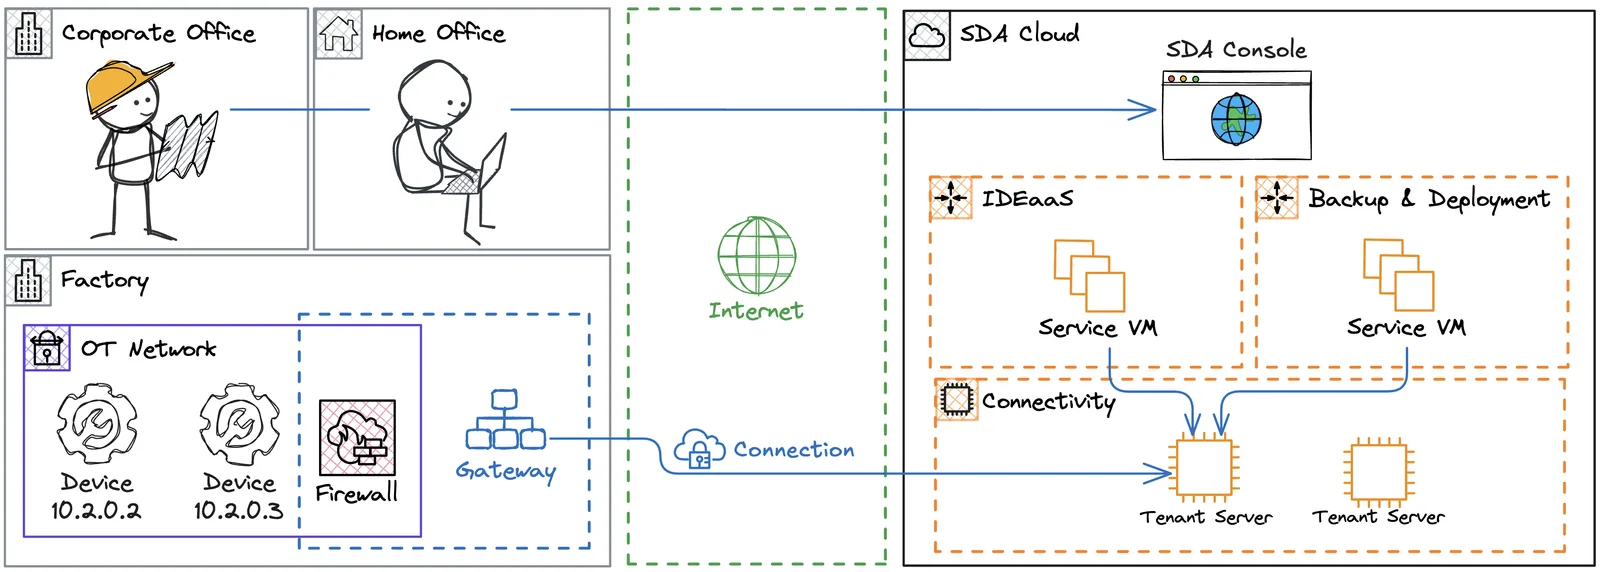
Virtuaaliverkon vertaisia kutsutaan Nodeiksi, ja ne ovat Connectivity Servicen tärkeimmät komponentit. Jokainen yhteys rakentuu Node-ketjun vuorovaikutuksesta, jossa jokaisella on oma erityinen roolinsa.
Devices: teolliset laitteet, jotka sijaitsevat tavallisesti tuotannon suojatussa verkossa ja joihin päästään niiden IP-osoitteen kautta, esim. PLC:t, HMI:t ja robotit. Devices määritellään SDA Consolessa jokaiselle Tenantille, ja käyttäjien oikeuksia hallitaan roolipohjaisella käyttöoikeuksien hallinnalla. Liitettävyys edellyttää, että jokainen Device on liitetty vähintään yhteen verkon Gatewayhin.
Gateways: verkon isäntäkoneet, joilla on suojattu pääsy internetiin ja SDA Consolessa hallittaviin Devices-laitteisiin. Ne ovat tavallisesti IPC:itä, VM:iä, kontteja tai jopa Raspberry Pi -laitteita, ja sijaitsevat palomuurivyöhykkeellä, joka vaatii erityiset säännöt SDA:n pilviresurssien, kuten Tenant Servereiden, käyttöön. Jokaisessa Gatewayssa toimii SDA Glue, joka on käyttöjärjestelmäpalvelu, joka kuuntelee yhteyspyyntöjä ja tuottaa telemetriatietoa.
Workstations: asiakkaan oma PC, jota käytetään laitteiden käyttämiseen kohdesijainnin Gatewayn kautta. Workstationissa ajetaan samaa SDA Glue -ohjelmistoa kuin Gatewayssa, ja se asennetaan verkkotasolla samalla tavalla; ainoa ero on rooli — Workstation muodostaa aina yhteyden ulospäin Gatewayhin eikä koskaan sillaa liikennettä eteenpäin muihin laitteisiin.
Tenant Servers: bastion-isäntäkoneet, jotka toimivat suojatussa SDA-pilviympäristössä omistettuna jokaiselle Tenantille ja jotka sillaavat Gatewayn verkkoliitännän SDA Service VM:n tai toisen Gatewayn kanssa. Nämä Serverit takaavat vaaditut suodatuskäytännöt, jotka varmistavat ainoastaan Point-to-Point-yhteyden, esimerkiksi IDEaaS:stä tiettyyn PLC:hen eikä muihin ei-toivottuihin laitteisiin samassa verkossa kuin Gateway. Ne myös todentavat Gatewayeilta tulevan pääsyn tunnistetietojen kiertokäytännön perusteella jokaisella yhteydellä.
Service VMs: ajavat sovelluksia, joita SDA-palvelut kuten IDEaaS, Backup ja Deployment Pipelines tarvitsevat. Nämä VM:t hyödyntävät Connectivity Serviceä päästäkseen Devices-laitteisiin verkkokerroksella niiden IP-osoitteen perusteella, mikä on olennaista teollisissa sovelluksissa.
Pilvi
Sen sijaan, että käytettäisiin perinteisiä staattisia VPN-yhteyksiä, SDA Connectivity Service muodostaa yhteydet teollisiin laitteisiin pyyntöjen perusteella. Pyynnöt välitetään Node-ketjulle, joka toimii yhdessä tarjoten Point-to-Point-verkkoyhteyden SDA-palveluiden ja Devices-laitteiden välillä.
Tuotantoverkon osalta kaikki yhteydet muodostetaan Gatewaystä, joten tehtaassa ei tarvita sisääntulevia yhteyssääntöjä. Tämän saavuttamiseksi Nodet kuuntelevat jatkuvasti IoT-viestinvälittäjää saapuvien pyyntöjen varalta; välittäjänä toimii AWS IoT Core.
Tämä arkkitehtuuri antaa käyttäjien olla vuorovaikutuksessa tehtaan laitteiden kanssa mistä tahansa internetyhteyden päästä ja miltä tahansa tietokoneelta, pelkän selaimen avulla.
Verkko
Gateway on reunalaite, joka sijaitsee tuotannon ohjauskerroksen ja internetin välissä ja tarjoaa SDA-palveluille hallitun pääsyn Consolessa määriteltyihin laitteisiin. Siksi on erittäin tärkeää vakiinnuttaa arkkitehtuuri, joka sillaa SDA-pilven ja paikallisen infrastruktuurin turvallisesti. Suosittelemme jompaakumpaa seuraavista kahdesta Gatewayn asetelmasta.
Gateway LAN-verkossa
Tämä on yleisin lähestymistapa, jossa Gateway sijoitetaan niiden PLC:iden viereen, jotka liitetään SDA-alustalle. Tässä palomuuri valvoo tiukasti Gatewaysta internetiin lähtevää liikennettä.
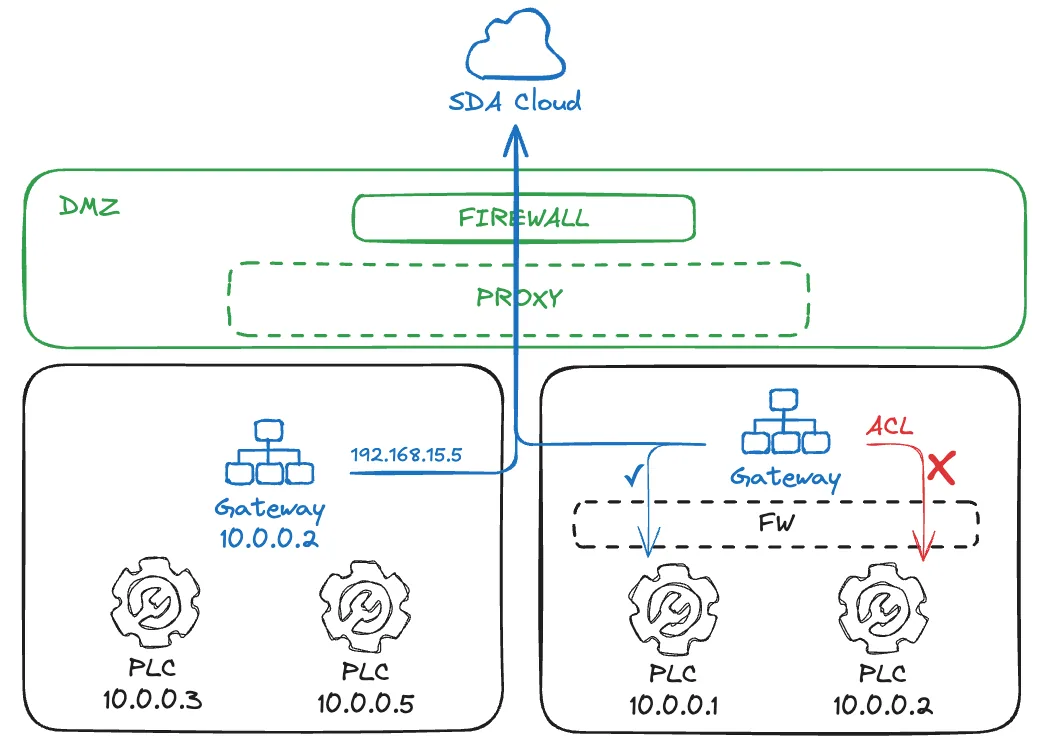
Gatewaylla on pääsy siihen aliverkkoon, jossa se sijaitsee, mutta verkon reitittimeen voidaan asettaa palomuuri pääsynvalvontakerroksena (ACL). On myös yleistä käyttää Gateway-laitetta, jossa on kaksi verkkoliitäntää: toinen kohti DMZ:tä ja toinen yksityinen ohjauskerroksessa. Tämä arkkitehtuuri sallii toistuvat IP-vyöhykkeet, esim. molemmissa aliverkko 10.0.0.0/24.
Gateway DMZ:ssä
Tätä lähestymistapaa käytetään paljon silloin, kun Gateway toimii omistetussa virtuaalikoneessa jossain palvelininfrastruktuurissa. IT-tiimi määrittää erityiset reitit VM:n ja ohjauskerroksen kohde-PLC:iden välille, ja palomuurit ovat todennäköisesti sekä internetiin että OT:hen suuntautuvilla yhteyksillä.
Verkko-osoitteen muunnos (NAT) voi myös olla käytössä PLC:ihin päin mennessä. Tämä vaatii kuitenkin huomiota: jotkin PLC-valmistajan omat ohjelmistot eivät välttämättä ole yhteensopivia PLC:n osoittamisen kanssa IP-aliaksella, sillä ne saattavat vaatia pääsyä siihen IP-osoitteeseen, joka on eksplisiittisesti määritelty projektissa.
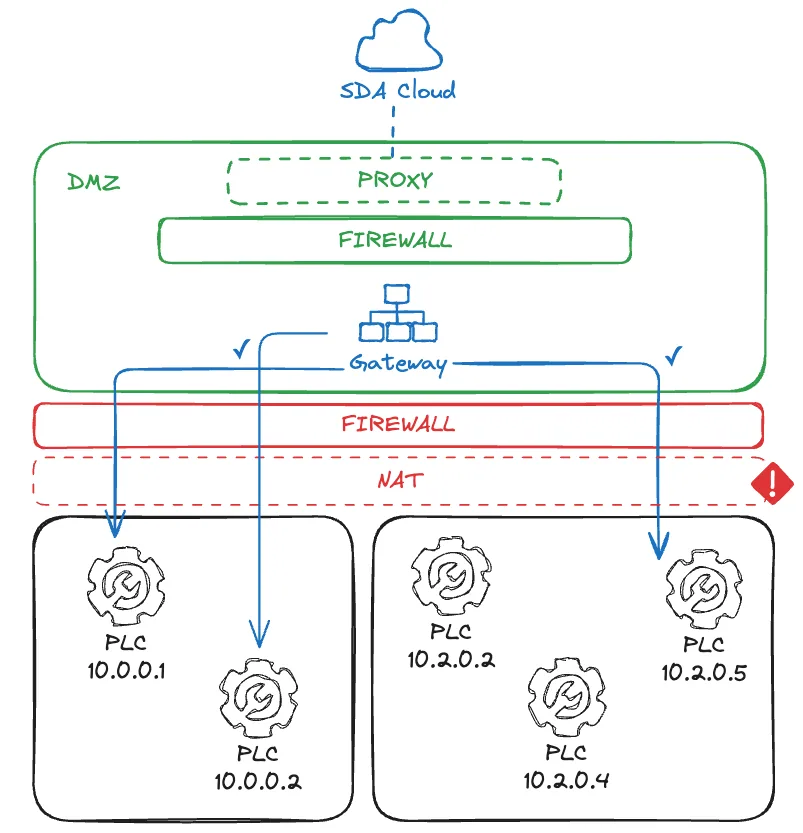
Tässä tapauksessa jokaisella tuotantoyksikön PLC:llä on oltava yksilöllinen IP-osoite, muuten voi syntyä törmäyksiä. Lisäksi verkkoinfrastruktuurista riippuen Layer 2 -pääsy Gatewaysta PLC:hen ei välttämättä toimi; tämä on tuleva ominaisuus reaaliaikaisten teollisten verkkojen integroinnissa SDA-palveluihin.
Ohjelmisto
SDA Glue on sovellus, joka toimii käyttöjärjestelmäpalveluna varmistaen Gatewayn korkean käytettävyyden automaattisella käynnistyksellä ja uudelleenkäynnistyksellä virhetilanteissa. Verkkotunnelien muodostamiseksi hallitsemalla verkkoresursseja kuten liitäntöjä, reittejä ja palomuurisääntöjä se vaatii korotetut oikeudet järjestelmäkäyttäjänä.
Automaattiset päivitykset ovat oletuksena käytössä. Glue-palvelu lukee uusimman vakaan version osoitteesta repository.eu1.sdacosole.io ja soveltaa päivityksen, kun aktiivisia yhteyksiä ei ole. Päivitysmekanismi lataa uuden sovellusbinäärin, korvaa sillä vanhan ja käynnistää palvelun uudelleen.
AWS IoT Core -yhteys muodostetaan kirjautumisen aikana käyttäen päätepistettä iot.eu1.sdaconsole.io. Yhteyden muodostuttua Glue-palvelu kuuntelee jatkuvasti SDA-pilven pyyntöjä ja julkaisee telemetriatietoa, kuten Gatewayhin liitettyjen Devices-laitteiden tilaa. IoT-todennus on suojattu lyhyellä tunnisteella ja kertakäyttöisellä salasanalla, jotka voidaan hakea SDA Consolesta. IoT-yhteys on suojattu myös sovellusbinäärissä olevalla salaisella avaimella. IoT-yhteys voidaan määrittää muodostettavaksi MQTT SSL:n tai WebSocket Securen kautta, molemmat portissa 443.
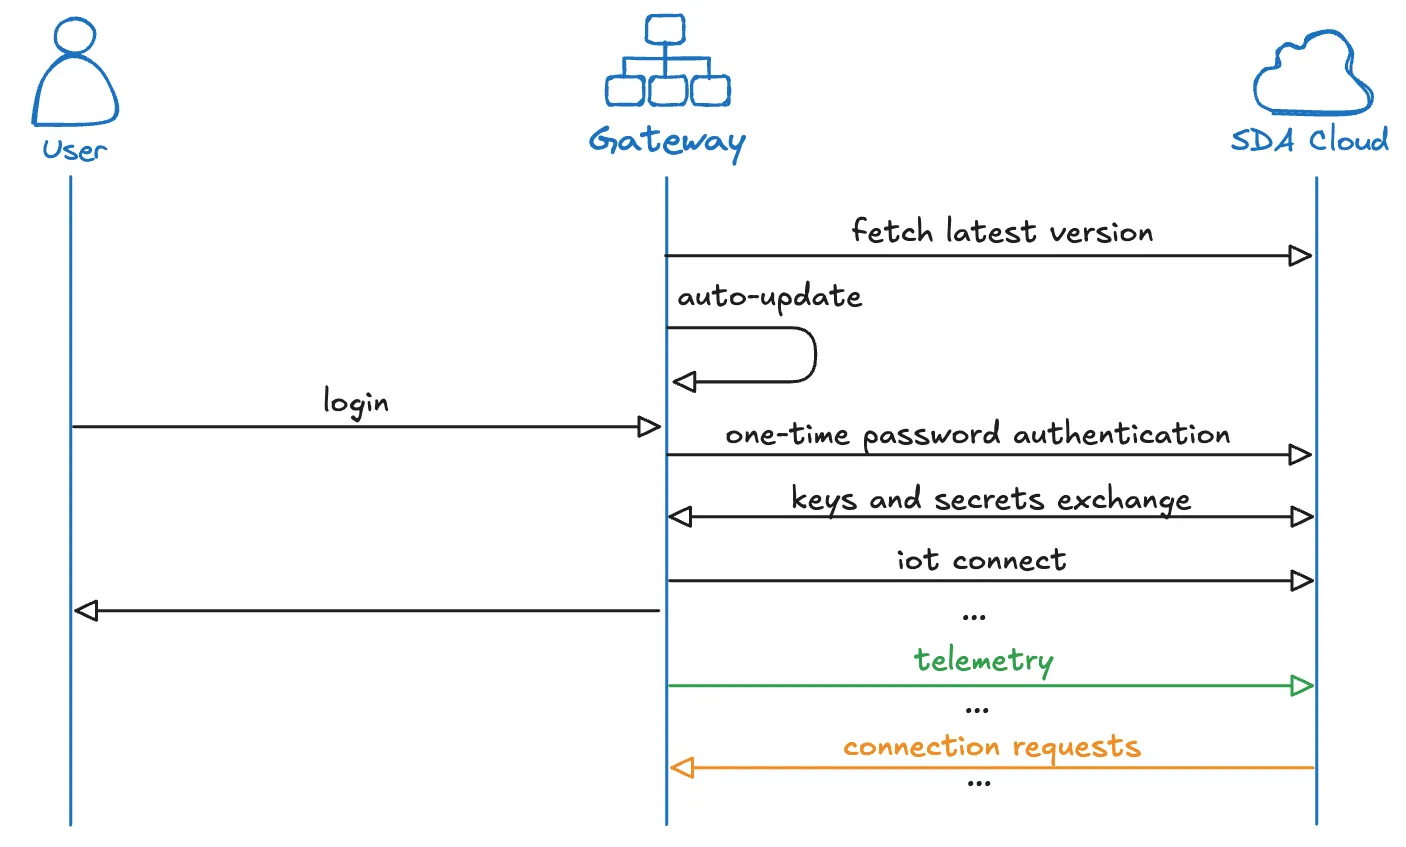
Verkkomekanismit eroavat Linuxissa ja Windowsissa. Siksi ne kuvataan erikseen.
Linux
SDA Glue Linuxissa perustuu SoftEther VPN Clientiin, joka on avoimen lähdekoodin ohjelmisto (Apache License 2.0) ja asennetaan Glue-asennuksen aikana SDA:n peilistä osoitteesta repository.eu1.sdaconsole.io.
Jokaisessa yhteydessä Glue käyttää SoftEther Clientiä luomaan NIC-verkkoliitännän ja yhdistämään sen Tenant Serveriin. Se käyttää myös Linuxin IP-työkaluja liitännän IP-osoitteen määrittämiseen ja tarvittavien reittien luomiseen Service VM:n ja kohde-Devicen välille.
Sisäiset palomuurisäännöt ja NAT-muunnos luodaan iptables-ohjelmaan, joka ei salli sisääntulevia verkkopaketteja Gatewayhin, vaan ainoastaan pakettien välittämisen kohde-Devicelle.
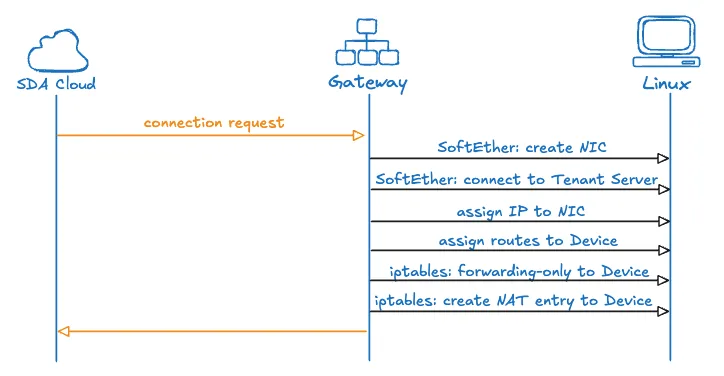
📚 Linux-resurssien hallinta yhteyksissä
Ymmärtääksemme, miten Linux-Gateway sillaa pilvipalvelut tehtaan laitteisiin, käydään läpi konkreettinen esimerkki tietyillä IP-osoitteilla, jotka havainnollistavat koko kulun.
Tarkastellaan tehdasverkkoa, jossa kohde-Devicen (kuten PLC:n) paikallinen IP-osoite on 10.0.0.5 ja Gateway sijaitsee samassa verkossa IP-osoitteella 10.0.0.2. SDA-pilvessä Service VM:n on muodostettava yhteys tähän Deviceen, ja sille määritetään VPN-IP 100.112.20.3, kun taas Gatewayn VPN-liitäntä saa osoitteen 100.112.10.6.
Tunnelin muodostaminen
Kun yhteyspyyntö saapuu, sekä Gateway että Service VM ryhtyvät toimeen. Gateway luo uuden virtuaalisen verkkoliitännän nimeltä vpn_iface ja määrittää sille osoitteen 100.112.10.6. Samanaikaisesti pilvessä oleva Service VM luo oman VPN-liitäntänsä IP-osoitteella 100.112.20.3. Molemmat päätepisteet yhdistyvät sitten Tenant Serveriin muodostaen niiden välille suojatun salatun tunnelin.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
Tässä vaiheessa tunneli on olemassa, mutta paketit eivät vielä tiedä minne mennä. Gatewayn on opetettava järjestelmälle, miten liikenne reititetään näiden kahden maailman välillä.
Reittien rakentaminen
Gateway lisää reitityssäännön, joka luo yhteyden VPN-verkon ja tuotantotilan välille:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Tämä reitti kertoo järjestelmälle ratkaisevan tiedon: kun Device osoitteessa 10.0.0.5 lähettää vastauspaketteja, ne on välitettävä vpn_iface-liitännän kautta Service VM:lle osoitteeseen 100.112.20.3. Ilman tätä reittiä Gateway ei tietäisi, miten lähettää Devicen vastaukset takaisin pilveen.
Pelkkä reititys ei kuitenkaan riitä. Gatewayn palomuuri estäisi tämän liikenteen oletuksena. Yhteyden mahdollistamiseksi Gatewayn on eksplisiittisesti sallittava kaksisuuntainen pakettien välitys VM:n ja Devicen välillä:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Nämä säännöt avaavat hallitun väylän, joka sallii pakettien kulkevan Service VM:stä Deviceen ja takaisin, säilyttäen samalla Gatewayn tietoturva-asetelman kaiken muun liikenteen osalta. Huomaa myös, että Glue käyttää omia ketjujaan iptables-ohjelmassa, jotta se ei aiheuta ristiriitoja muiden sääntöjen kanssa.
NAT-muunnos
Tehtaan Device odottaa kommunikoivansa paikallisten IP-osoitteiden kanssa — se ei tiedä pilviverkosta osoitteessa 100.112.20.3 eikä osaisi vastata kyseisestä osoitteesta tuleviin paketteihin. Gateway ratkaisee tämän naamioimalla Service VM:n paketit:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
Tämän NAT-säännön ollessa käytössä Gateway kirjoittaa Service VM:stä Devicelle saapuvan paketin lähdeosoitteen uudelleen osoitteesta 100.112.20.3 osoitteeksi 10.0.0.2. Devicen näkökulmasta se näyttää kommunikoivan suoraan Gatewayn itsensä kanssa — tuttu, luotettu osoite sen paikallisessa verkossa. Kun Device lähettää vastauksensa osoitteeseen 10.0.0.2, Gateway tekee käänteisen muunnoksen ja vaihtaa kohdeosoitteen takaisin osoitteeksi 100.112.20.3, jotta paketti saavuttaa Service VM:n VPN-tunnelin kautta.
Tämän VPN-tunneloinnin, reitityksen, palomuurisääntöjen ja NAT-muunnoksen orkestroinnin avulla Gateway luo läpinäkyvän point-to-point-yhteyden. Device ei koskaan näe pilvi-infrastruktuuria — se kommunikoi yksinkertaisesti sen kanssa, mikä näyttää olevan Gateway sen paikallisessa verkossa osoitteessa 10.0.0.2. Samalla Service VM saa suoran verkkokerroksen pääsyn Deviceen sen IP-osoitteella 10.0.0.5, mikä mahdollistaa teollisten sovellusten kuten TIA Portalin tai Studio 5000:n toiminnan aivan kuin ne toimisivat itse paikallisessa tehdasverkossa.
Windows
SDA Glue Windowsissa ei tue SoftEther VPN Clientin sisäänrakennettua käyttöä, minkä vuoksi se käyttää OpenVPN Community Open-Source Clientiä (GPL-lisenssi versio 2), joka asennetaan Glue-asennuksen aikana SDA:n peilistä osoitteesta repository.eu1.sdaconsole.io.
Jokaisessa yhteydessä Glue käyttää OpenVPN TAP -ajuria luomaan verkkoliitännän ja yhdistämään sen Tenant Serveriin sertifikaattipohjaisella todennuksella. Se käyttää Windowsin natiivia API:a liitännän IP-osoitteen määrittämiseen ja tarvittavien reittien luomiseen Service VM:n ja kohde-Devicen välille.
Glue käyttää myös Windows Filtering Platformia (WFP) omistettujen kerrosten ja palomuurisääntöjen luomiseen. Se kuitenkin riippuu WinNAT- tai NetNat-toiminnosta Service VM:n ja Devicen välisen osoitemuunnoksen määrittämiseksi, joka ei välttämättä ole oletuksena käytössä.
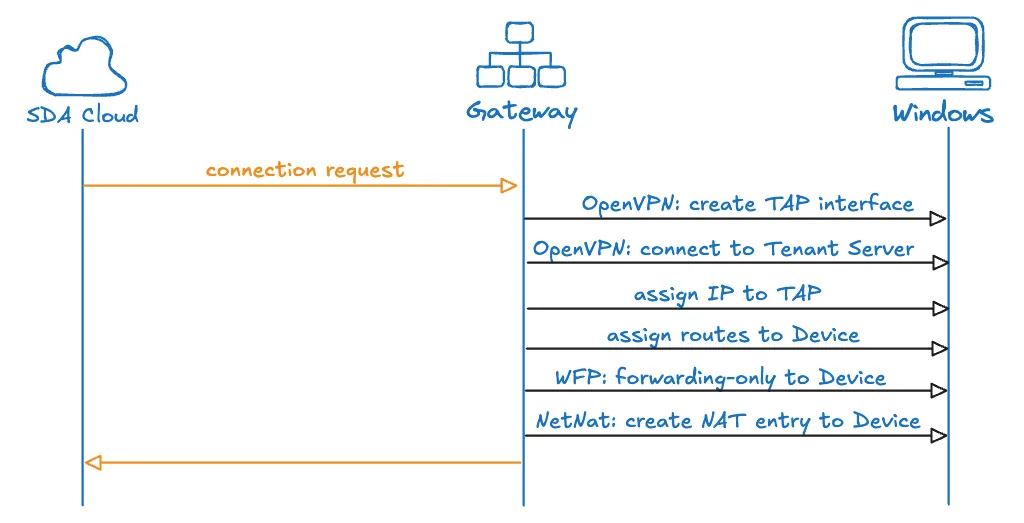
Workstation vs. Gateway: Workstationit ja Gatewayt käyttävät edellä kuvattua identtistä Windows-asiakasta ja yhteysasetelmaa — samaa OpenVPN TAP -ajuria ja samaa WinNAT-pohjaista liitännän osoitteistusta. Ainoa ero on WFP-palomuurisääntö, joka määritetään yhteyskohtaisesti taustapalvelun käytännön perusteella: Workstationin yhteys saa aina vain ulospäin suuntautuvan säännön, joka on rajattu tiettyyn kohdelaitteen IP-osoitteeseen SDA-tunneliliitännän kautta, kun taas Gateway voi lisäksi saada välityssäännön liikenteen sillaamiseksi eteenpäin sen takana oleviin laitteisiin. Workstation ei siksi koskaan avaa sisääntulevia tai välittäviä polkuja isäntäkoneella, eikä mikään muu kyseisen PC:n verkkoliitäntä, reitti tai olemassa oleva VPN-yhteys muutu — kaikki muutokset rajoittuvat siihen virtuaaliliitäntään, jonka SDA Glue luo omalle tunnelilleen.
Yhteenveto
SDA Connectivity Service tarjoaa kypsän, turvallisen ja skaalautuvan ratkaisun teollisen liitettävyyden haasteisiin. Yhdistämällä koeteltuja avoimen lähdekoodin teknologioita kuten SoftEther VPN:n yritystason pilvi-infrastruktuuriin AWS IoT Coresta palvelu tarjoaa teollisen toiminnan vaatiman luotettavuuden ja tietoturvan sekä samalla joustavuuden ja helppokäyttöisyyden, jota nykyaikaiset insinööritiimit odottavat.
Palvelun arkkitehtuuri kunnioittaa teollisen tietoturvan periaatteita ja mahdollistaa samalla digitaalisen muutoksen hankkeet, jotka edistävät toiminnan tehokkuutta, etäyhteistyötä ja tietoon perustuvaa päätöksentekoa. Organisaatioille, jotka haluavat yhdistää teolliset laitteensa turvallisesti pilvipalveluihin verkon tietoturvasta tai toiminnan luotettavuudesta tinkimättä, SDA Connectivity Service tarjoaa kattavan, tuotantovalmiin ratkaisun.