SDA Connectivity Service
Áttekintés
Az SDA Connectivity Service az SDA Glue-ra épül, amely a Gateway-ek számára készült alkalmazás, és Linux, valamint Windows hostokon egyaránt elérhető. A szolgáltatás alapja a SoftEther VPN, amely Windows klienseken támogatja az OpenVPN-t, biztonságos TCP-tunnelt hozva létre a Gateway egyik hálózati interfésze és az SDA felhőszolgáltatások – például az IDEaaS, a Backup és a Deployment VM-ek – között. Emellett az operációs rendszer natív tűzfalait, a Linux iptables-t és a Windows Filtering Platform (WFP) megoldást kombinálja egy NAT-táblával, hogy a gyártásvezérlési rétegben lévő eszközzel közvetlenül összekapcsolja a gyártóspecifikus szoftvereket, mint például a Siemens TIA Portal és a Rockwell Studio 500.
Kulcspontok
Az ipari eszközök SDA-val történő kezelését egy átfogó és biztonságos ipari konnektivitási megoldás támogatja, amely áthidalja a gyártási környezetek és a felhőalapú szolgáltatások közötti szakadékot. Bevált technológiákat felhasználva és robusztus biztonsági intézkedéseket alkalmazva a szolgáltatás vállalati szintű konnektivitást nyújt, kifejezetten ipari automatizálási és vezérlőrendszerekre szabva.
Ipari szintű biztonság: Az AWS IoT Core integrációja biztonságos TLS-kapcsolatokat és finomhangolt hozzáférés-szabályozási szabályzatokat biztosít. Ez megfelel az ipari IoT biztonsági legjobb gyakorlatainak, lehetővé téve az adminisztrátorok számára, hogy az eszközök tulajdonságai és a kontextus alapján korlátozzák a hozzáférést.
Bevált VPN-alapok: A szolgáltatás a SoftEther VPN-t használja, amely AES 256 bites és RSA 4096 bites titkosítást nyújt nagy sebességű átviteli teljesítménnyel, valamint alacsony memória- és CPU-használattal, biztosítva, hogy az átvitel alatt lévő adatok védve legyenek a lehallgatással és az illetéktelen hozzáféréssel szemben – ideális olyan ipari alkalmazásokhoz, ahol a biztonság és a teljesítmény kritikus.
Zero-Trust hálózati hozzáférés: A szolgáltatás megszünteti a hagyományos statikus VPN-ek szükségességét azzal, hogy a kapcsolatokat igény szerint építi fel. Ez a Point-to-Point architektúra biztosítja, hogy a felhasználók kizárólag a kifejezetten engedélyezett eszközökhöz férhessenek hozzá, ne pedig teljes hálózati szegmensekhez, jelentősen csökkentve a támadási felületet.
Gyárbarát kialakítás: Minden kapcsolatot maga a node – egy Gateway vagy egy Workstation – indít kifelé, és soha nem fogad bejövő kapcsolatot, így nincs szükség bejövő tűzfalszabályokra. Ez a kialakítás tiszteletben tartja a meglévő ipari biztonsági architektúrákat, miközben biztonságos távoli hozzáférési képességeket nyújt.
Architektúra
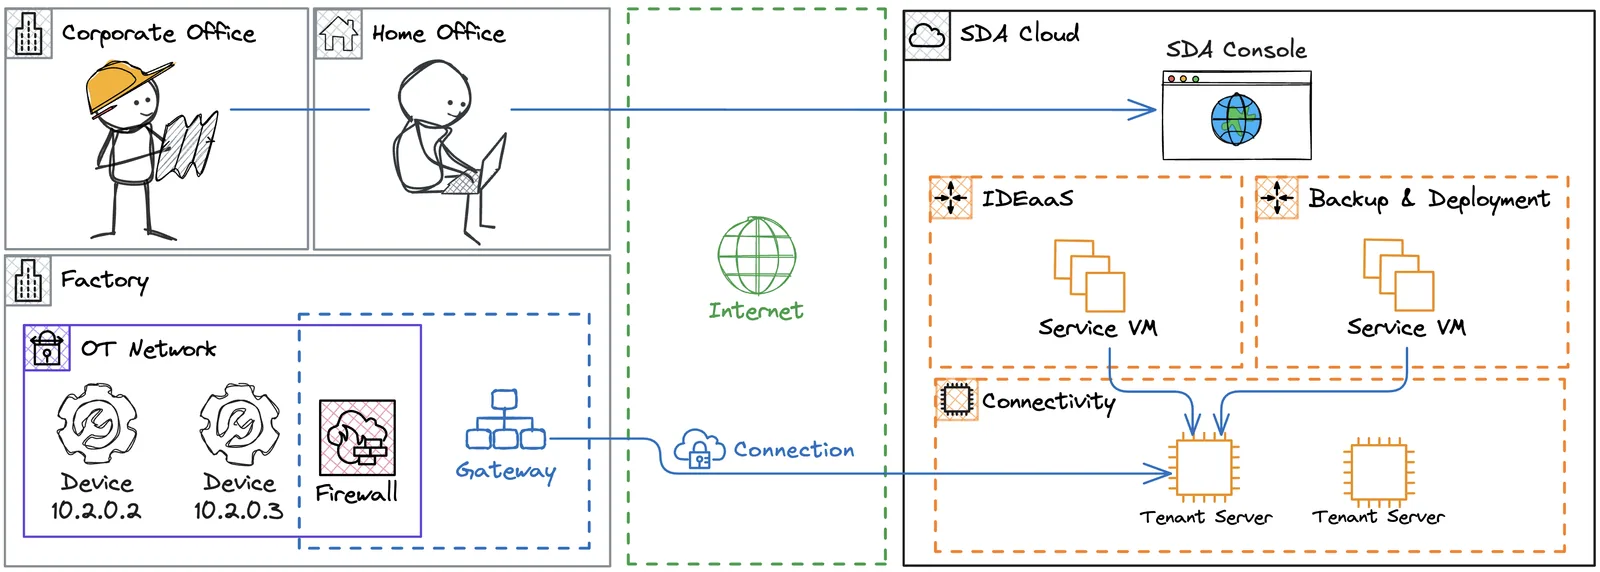
A virtuális hálózat résztvevőit Node-oknak nevezzük, ezek a Connectivity Service fő komponensei. Minden kapcsolat Node-ok láncolatának együttműködéséből épül fel, amelyek mindegyike egy adott szerepet töltbe.
Eszközök (Devices): jellemzően a gyártási biztonságos hálózatban elhelyezett ipari eszközök, amelyek IP-címükön keresztül érhetők el, például PLC-k, HMI-k és robotok. Az eszközöket az SDA Console-ban deklarálják minden Tenant számára, a felhasználói hozzáférést pedig szerepköralapú hozzáférés-szabályozás (Role-Based Access Control) kezeli. A konnektivitás feltétele, hogy minden eszköz legalább egy hálózati Gateway-hez legyen kapcsolva.
Gateway-ek: olyan hálózati hostok, amelyek biztonságos hozzáféréssel rendelkeznek az internethez és az SDA Console-ban kezelt eszközökhöz. Ezek jellemzően IPC-k, VM-ek, konténerek, sőt akár Raspberry Pi-k, amelyek olyan tűzfalzónában találhatók, ahol az SDA Cloud-erőforrások – például a Tenant Serverek – eléréséhez speciális szabályok szükségesek. Minden Gateway-en az SDA Glue fut, amely egy operációs rendszer szolgáltatás, amely a kapcsolatkéréseket figyeli, és telemetriai adatokat szolgáltat.
Workstations: A vásárló saját PC-je, amelyet a célhelyszínen lévő Gateway-en keresztüli eszközelérésre használ. A Workstation ugyanazt az SDA Glue szoftvert futtatja, mint egy Gateway, és hálózati szinten azonos módon van beállítva; az egyetlen különbség a szerepkör – a Workstation mindig kifelé, egy Gateway irányába indítja a kapcsolatot, és soha nem továbbítja a forgalmat más eszközök felé.
Tenant Serverek: bastion hostok, amelyek egy biztonságos SDA Cloud környezetben futnak, minden Tenant számára dedikáltan, és a Gateway hálózati interfészét egy SDA Service VM-mel vagy egy másik Gateway-jel kapcsolják össze. Ezek a szerverek garantálják a szükséges szűrési szabályzatokat a kizárólag Point-to-Point kapcsolat biztosítása érdekében, például az IDEaaS-tól egy adott PLC-hez, és nem a Gateway-jel azonos hálózatban lévő más, nem kívánt eszközökhöz. Emellett hitelesítik a Gateway-ekről érkező hozzáférést, minden kapcsolatra vonatkozó hitelesítőadat-rotációs szabályzat alapján.
Service VM-ek: azokat az alkalmazásokat futtatják, amelyekre az SDA szolgáltatásoknak szükségük van, például IDEaaS, Backup és Deployment Pipeline-ok. Ezek a VM-ek a Connectivity Service-re támaszkodnak, hogy hálózati rétegen, IP-cím alapján érjék el az eszközöket, ami ipari alkalmazások esetén elengedhetetlen.
Cloud
A hagyományos statikus VPN-ek használata helyett az SDA Connectivity Service kérésre épít ki kapcsolatokat az ipari eszközökhöz; ezeket a kéréseket egy Node-láncnak továbbítja, amely együttműködve Point-to-Point hálózati hozzáférést biztosít az SDA szolgáltatások és az eszközök között.
A gyártási hálózat felől minden kapcsolatot a Gateway indít, így a gyárban nincs szükség bejövő kapcsolati szabályokra. Ennek elérése érdekében a Node-ok folyamatosan figyelnek egy IoT üzenetbrókeren a beérkező kérésekre, amelyet az AWS IoT Core biztosít.
Ez az architektúra lehetővé teszi a felhasználók számára, hogy a gyárban lévő eszközökkel bárhonnan, internetkapcsolat mellett, bármely számítógépről interakcióba lépjenek, kizárólag böngészőre támaszkodva.
Hálózat
A Gateway egy edge eszköz, amely a gyártásvezérlési réteg és az internet között helyezkedik el, és az SDA szolgáltatások számára szabályozott hozzáférést biztosít a Console-ban definiált eszközökhöz. Ezért nagyon fontos olyan architektúra kialakítása, amely biztonságosan kapcsolja össze az SDA Cloudot a helyi infrastruktúrával. A Gateway-hez az alábbi két javasolt beállítás egyikét ajánljuk.
Gateway a LAN-ban
Ez a leggyakoribb megközelítés, amelyben a Gateway-t az SDA platformra felvett PLC-k mellé helyezzük. Itt egy tűzfal szigorúan szabályozza a Gateway kimenő forgalmát az internet felé.
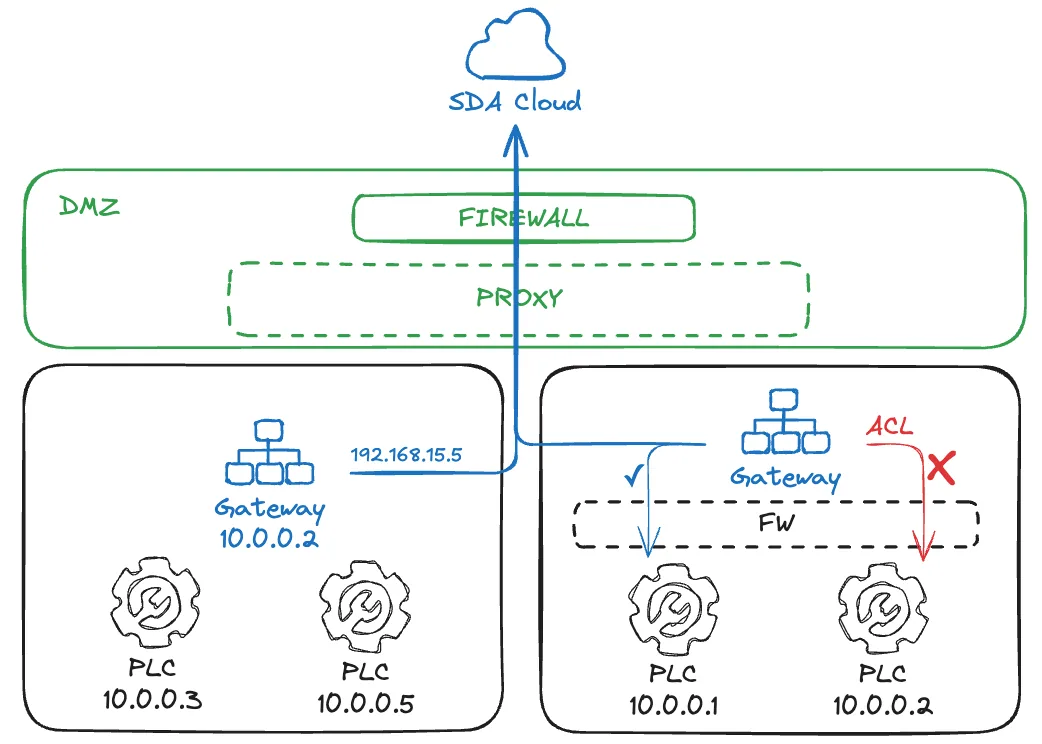
A Gateway hozzáféréssel rendelkezik ahhoz az alhálózathoz, amelyben található, de a hálózat routerében hozzáférés-szabályozási rétegként (Access Control Layer, ACL) tűzfal is beállítható. Az is gyakori, hogy két hálózati interfésszel rendelkező Gateway eszközt használnak: az egyik a DMZ felé mutat, a másik pedig egy privát interfész a vezérlési rétegben. Ez az architektúra lehetővé teszi ismétlődő IP-zónák használatát, például mindkettő a 10.0.0.0/24 alhálózattal.
Gateway a DMZ-ben
Ezt a megközelítést gyakran akkor használják, amikor a Gateway egy dedikált virtuális gépen fut, valahol a szerverinfrastruktúrában. Az IT-csapat speciális útvonalakat biztosít a VM és a vezérlési rétegben lévő cél-PLC-k között, és valószínűleg mind az internet, mind az OT felé vezető hozzáférésen tűzfal található.
A PLC-k felé haladva hálózati címfordítás (NAT) is jelen lehet. Ez azonban figyelmet igényel: egyes PLC-gyártóspecifikus szoftverek nem feltétlenül kompatibilisek azzal, hogy a PLC-t IP-aliason keresztül címezzék meg, előfordulhat, hogy a projektben explicit módon konfigurált IP elérésére van szükségük.
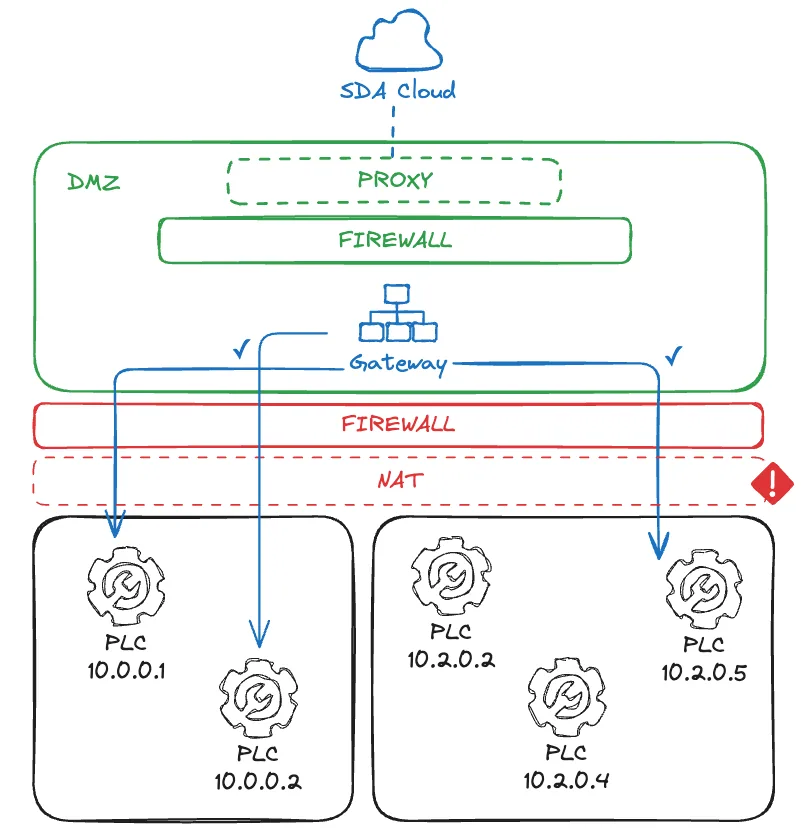
Ebben az esetben a gyártóegységben minden PLC-nek egyedi IP-címmel kell rendelkeznie, különben ütközések alakulhatnak ki. Emellett a hálózati infrastruktúrától függően a Gateway-ekről a PLC-hez való 2. rétegbeli (Layer 2) hozzáférés esetleg nem működik, ami az SDA szolgáltatásokban a valós idejű ipari hálózatok integrációjának egy közelgő funkciója.
Szoftver
Az SDA Glue olyan alkalmazás, amely operációs rendszer szolgáltatásként fut, biztosítva a Gateway magas rendelkezésre állását automatikus indítással és hiba esetén újraindítással. A hálózati tunnelek felépítéséhez, hálózati erőforrások – például interfészek, útvonalak és tűzfalszabályok – kezelésével, rendszerfelhasználói szintű emelt jogosultságra van szüksége.
Az automatikus frissítések alapértelmezés szerint engedélyezettek. A Glue szolgáltatás beolvassa a legújabb stabil verziót a repository.eu1.sdacosole.io címről, és akkor alkalmazza a frissítést, amikor nincs aktív kapcsolat. A frissítési mechanizmus letölti az új alkalmazásbináris fájlt, lecseréli vele a régit, majd újraindítja a szolgáltatást.
Az AWS IoT Core a bejelentkezés során kapcsolódik, az iot.eu1.sdaconsole.io végpont használatával. A kapcsolódás után a Glue szolgáltatás folyamatosan figyeli az SDA Cloudból érkező kéréseket, és telemetriai adatokat publikál, például a Gateway-hez társított eszközök állapotát. Az IoT-hitelesítést egy rövid azonosító és egy egyszer használatos jelszó védi, amely az SDA Console-ból kérhető le. Az IoT-hoz való kapcsolódást az alkalmazásbinárisban lévő titkos kulcs is védi. Az IoT-kapcsolat úgy konfigurálható, hogy MQTT SSL vagy WebSocket Secure protokollon jöjjön létre, mindkettő a 443-as porton.
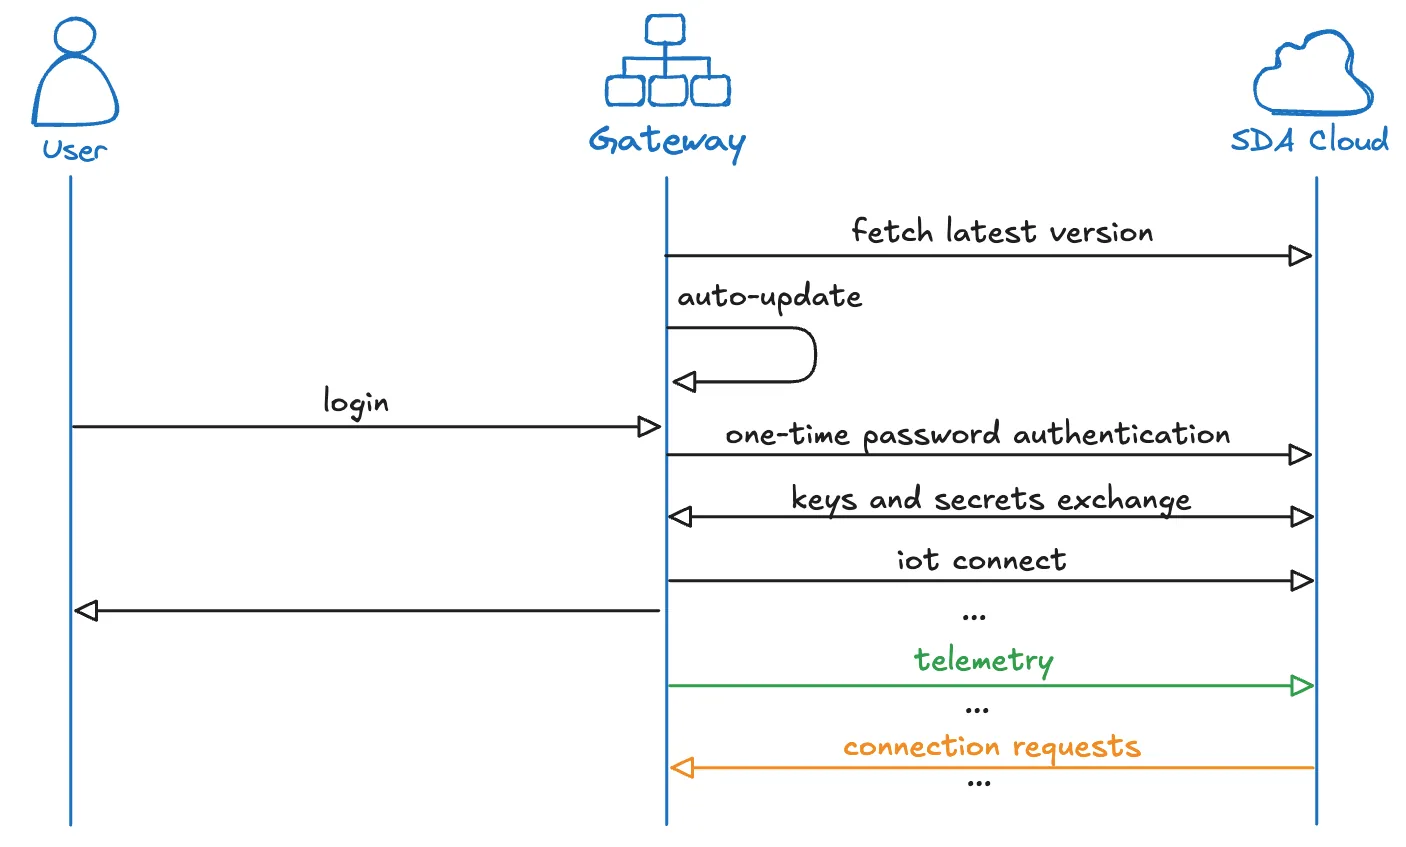
A hálózati mechanizmusok Linuxon és Windowson eltérnek, ezért külön kerülnek bemutatásra.
Linux
Az SDA Glue Linuxon a SoftEther VPN Clientre támaszkodik, amely nyílt forráskódú (Apache License 2.0), és a Glue telepítése során az SDA tükörszerveréről, a repository.eu1.sdaconsole.io címről kerül telepítésre.
Minden kapcsolathoz a Glue a SoftEther Client segítségével létrehoz egy NIC hálózati interfészt, és összekapcsolja a Tenant Serverrel. Emellett Linux IP-eszközöket használ arra, hogy IP-címet rendeljen az interfészhez, és létrehozza a szükséges útvonalakat a Service VM és a céleszköz között.
A belső tűzfalszabályok és a NAT-fordítás az iptables-ben jönnek létre, amely nem engedi meg a Gateway-be bejövő hálózati csomagokat, hanem csak a céleszköz felé történő csomagtovábbítást.
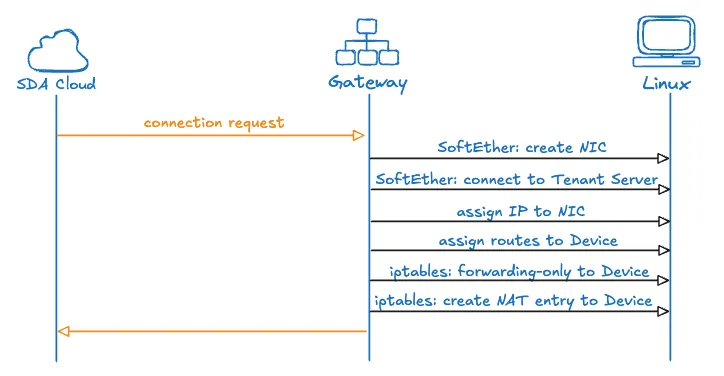
📚 Linux erőforrás-kezelés a kapcsolatokban
Annak megértéséhez, hogyan kapcsolja össze a Linux Gateway a felhőszolgáltatásokat a gyári eszközökkel, tekintsünk át egy konkrét példát meghatározott IP-címekkel, amely szemlélteti a teljes folyamatot.
Vegyünk egy gyári hálózatot, ahol a céleszköz (például egy PLC) helyi IP-címe 10.0.0.5, a Gateway pedig ugyanazon a hálózaton található 10.0.0.2 IP-címmel. Az SDA Cloudban egy Service VM-nek kell kapcsolódnia ehhez az eszközhöz, és a 100.112.20.3 VPN IP-t kapja meg, míg a Gateway VPN-interfésze a 100.112.10.6 címet kapja.
A tunnel felépítése
Amikor kapcsolatkérés érkezik, mind a Gateway, mind a Service VM működésbe lép. A Gateway létrehoz egy új virtuális hálózati interfészt vpn_iface néven, és hozzárendeli a 100.112.10.6 címet. Ezzel egy időben a felhőben lévő Service VM létrehozza a saját VPN-interfészét a 100.112.20.3 IP-vel. Ezután mindkét végpont kapcsolódik a Tenant Serverhez, biztonságos, titkosított tunnelt létrehozva közöttük.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
Ezen a ponton a tunnel létezik, de a csomagok még nem tudják, hová menjenek. A Gateway-nek meg kell tanítania a rendszert arra, hogyan irányítsa a forgalmat e két világ között.
Az útvonalak felépítése
A Gateway hozzáad egy útválasztási szabályt, amely létrehozza a kapcsolatot a VPN-hálózat és a gyártósor között:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Ez az útvonal egy kritikus információt közöl a rendszerrel: amikor a 10.0.0.5 címen lévő eszköz válaszcsomagokat küld, azokat a vpn_iface-en keresztül kell továbbítani, hogy elérjék a 100.112.20.3 címen lévő Service VM-et. Ezen útvonal nélkül a Gateway nem tudná, hogyan küldje vissza az eszköz válaszait a felhőbe.
Az útválasztás azonban önmagában nem elegendő. A Gateway tűzfala alapértelmezés szerint továbbra is blokkolná ezt a forgalmat. A kapcsolat engedélyezéséhez a Gateway-nek explicit módon engedélyeznie kell a kétirányú csomagtovábbítást a VM és az eszköz között:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Ezek a szabályok szabályozott átjárót nyitnak, lehetővé téve, hogy a csomagok a Service VM-től az eszközhöz és vissza áramoljanak, miközben a Gateway biztonsági beállításai minden más forgalomra érvényben maradnak. Vegye figyelembe továbbá, hogy a Glue saját láncokat használ az iptables-ben, hogy ne okozzon konfliktust a többi szabállyal.
NAT-fordítás
A gyárban lévő eszköz helyi IP-címekkel való kommunikációra számít – nincs tudomása a 100.112.20.3 címen lévő felhőhálózatról, és nem tudná, hogyan válaszoljon az onnan érkező csomagokra. A Gateway ezt úgy oldja meg, hogy elfedi (masquerade) a Service VM csomagjait:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
Ezzel a NAT-szabállyal, amikor egy csomag a Service VM-től az eszköz felé érkezik, a Gateway átírja a forráscímét 100.112.20.3-ról 10.0.0.2-re. Az eszköz szempontjából úgy tűnik, mintha közvetlenül magával a Gateway-jel kommunikálna – egy ismerős, megbízható címmel a helyi hálózatán. Amikor az eszköz elküldi a válaszát a 10.0.0.2 címre, a Gateway elvégzi a fordított fordítást, a célcímet visszaírva 100.112.20.3-ra, hogy a csomag a VPN-tunnelen keresztül elérje a Service VM-et.
A VPN-tunnelezés, az útválasztás, a tűzfalszabályok és a NAT-fordítás összehangolásával a Gateway átlátszó, pont-pont közötti kapcsolatot hoz létre. Az eszköz soha nem látja a felhőinfrastruktúrát – egyszerűen azzal kommunikál, ami a helyi hálózatán a 10.0.0.2 címen lévő Gateway-nek tűnik. Ugyanakkor a Service VM közvetlen hálózati rétegbeli hozzáférést nyer az eszközhöz a 10.0.0.5 IP-címén keresztül, lehetővé téve, hogy az olyan ipari alkalmazások, mint a TIA Portal vagy a Studio 5000, úgy működjenek, mintha magán a helyi gyári hálózaton futnának.
Windows
Az SDA Glue Windowson nem támogatja a SoftEther VPN Client beágyazott használatát, ezért az OpenVPN Community Open-Source Client-et (GPL licenc 2. verzió) használja, amely a Glue telepítése során az SDA tükörszerveréről, a repository.eu1.sdaconsole.io címről kerül telepítésre.
Minden kapcsolathoz a Glue az OpenVPN TAP illesztőprogramot használja egy hálózati interfész létrehozására, és tanúsítványalapú hitelesítéssel kapcsolja azt a Tenant Serverhez. A Windows natív API-ját használja arra, hogy IP-t rendeljen az interfészhez, és létrehozza a szükséges útvonalakat a Service VM és a céleszköz között.
A Glue emellett a Windows Filtering Platform (WFP) segítségével dedikált rétegeket és tűzfalszabályokat hoz létre. A Service VM és az eszköz közötti címfordítás deklarálásához azonban a WinNAT vagy a NetNat megoldásra támaszkodik, amelyek alapértelmezés szerint nem feltétlenül engedélyezettek.
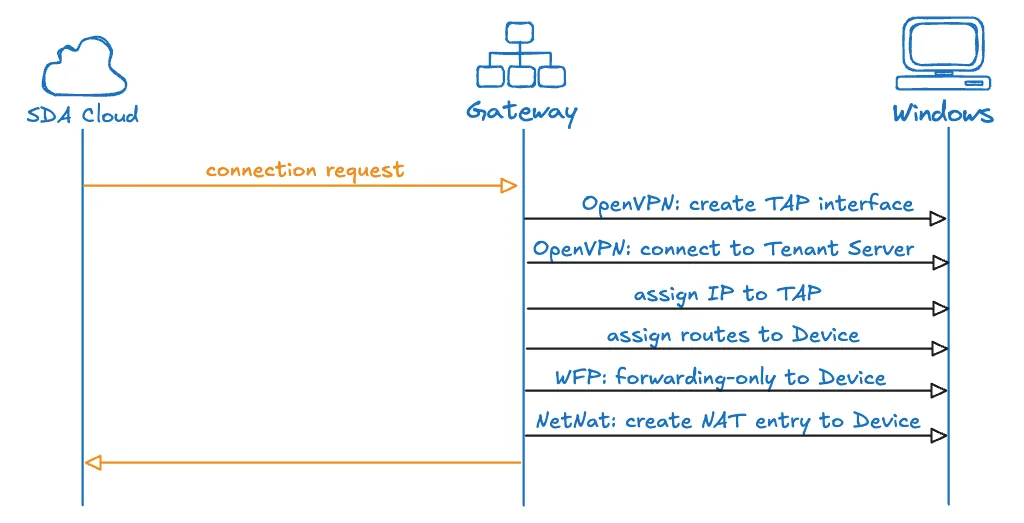
Workstation vs. Gateway: A Workstationök és a Gateway-ek a fent leírt azonos Windows klienst és kapcsolatbeállítást használják – ugyanaz az OpenVPN TAP illesztőprogram, ugyanaz a WinNAT-alapú interfészcímzés. Az egyetlen különbség a backend szabályzat által kapcsolatonként hozzárendelt WFP tűzfalszabály: a Workstation kapcsolata mindig kizárólag kimenő szabályt kap, amely az adott céleszköz IP-jére van korlátozva az SDA tunnel interfészen, míg egy Gateway ezen kívül továbbítási szabályt is kaphat, hogy a forgalmat a mögötte lévő eszközök felé hidalja át. A Workstation ezért soha nem nyit bejövő vagy továbbítási útvonalakat a hoston, és az adott PC egyetlen más hálózati interfésze, útvonala vagy meglévő VPN-kapcsolata sem érintett – minden módosítás arra a virtuális interfészre korlátozódik, amelyet az SDA Glue a saját tunneljéhez létrehoz.
Összefoglalás
Az SDA Connectivity Service kiforrott, biztonságos és skálázható megoldást nyújt az ipari konnektivitás kihívásaira. A bevált nyílt forráskódú technológiák, mint a SoftEther VPN, és az AWS IoT Core vállalati szintű felhőinfrastruktúrájának kombinálásával a szolgáltatás biztosítja azt a megbízhatóságot és biztonságot, amelyet az ipari működés megkövetel, miközben olyan rugalmasságot és egyszerű használhatóságot kínál, amelyet a modern műszaki csapatok elvárnak.
A szolgáltatás architektúrája tiszteletben tartja az ipari biztonsági alapelveket, ugyanakkor lehetővé teszi azokat a digitális transzformációs kezdeményezéseket, amelyek elősegítik a működési hatékonyságot, a távoli együttműködést és az adatvezérelt döntéshozatalt. Azon szervezetek számára, amelyek ipari eszközeiket biztonságosan szeretnék felhőszolgáltatásokhoz kapcsolni a hálózati biztonság vagy a működési megbízhatóság feláldozása nélkül, az SDA Connectivity Service átfogó, éles üzemre kész megoldást kínál.