Szerepkörök
Szerepkörök és szerepköralapú hozzáférés-szabályozás (RBAC) áttekintése
A szerepköralapú hozzáférés-szabályozás (RBAC) az SDA biztonsági modelljének egyik alappillére, amely pontos, finomhangolt szabályozást biztosít arra vonatkozóan, hogy ki férhet hozzá az adott erőforrásokhoz, és ki hajthat végre meghatározott műveleteket a bérlőn belül.
Az SDA több beépített szerepkört tartalmaz
- Adminisztrátor
- Automatizálási mérnök
- Technikus
- Csak olvasási jogú felhasználó
Ezek a szerepkörök a leggyakoribb üzemeltetési igények lefedésére szolgálnak.
Ezeken az alapértelmezett szerepköröken túl az SDA lehetővé teszi teljesen testreszabható szerepkörök meghatározását részletes jogosultságokkal, hogy azok megfeleljenek szervezete biztonsági követelményeinek. A hozzáférést az egyes képességek szintjéig szabhatja testre, sőt időalapú jogosultságokat is alkalmazhat, amelyek automatikusan lejárnak, így mindig biztosított a legkisebb jogosultság elve.
Szerepkörök konfigurálása
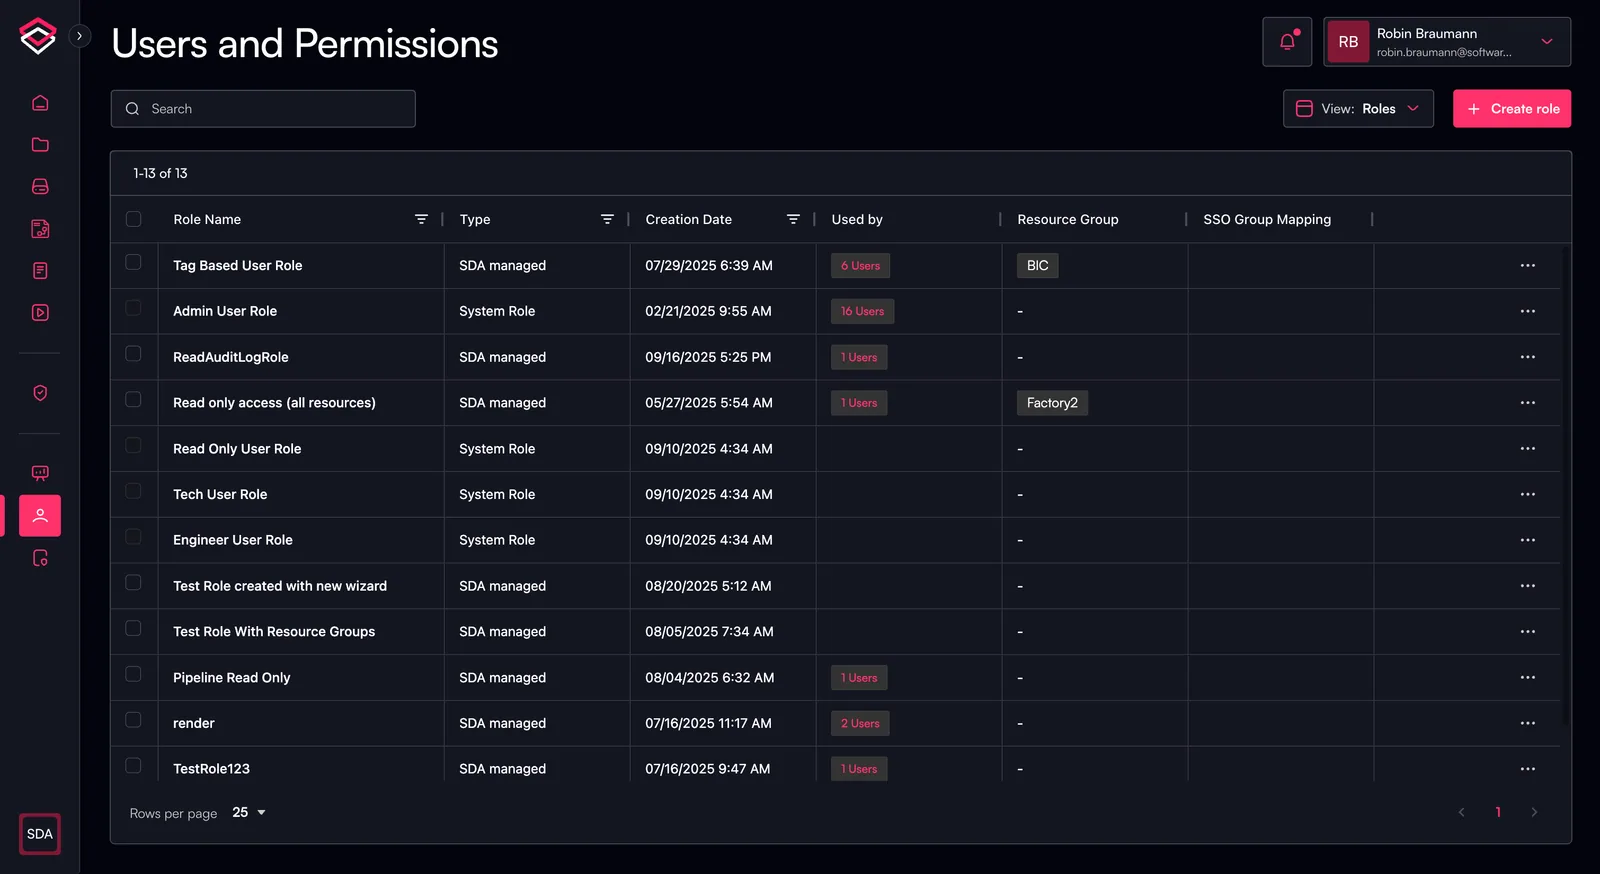
- Lépjen a bal oldali navigációs menü Users and Permissions pontjára
- Váltson a Roles nézetre az oldal jobb felső sarkában
Új szerepkör létrehozása
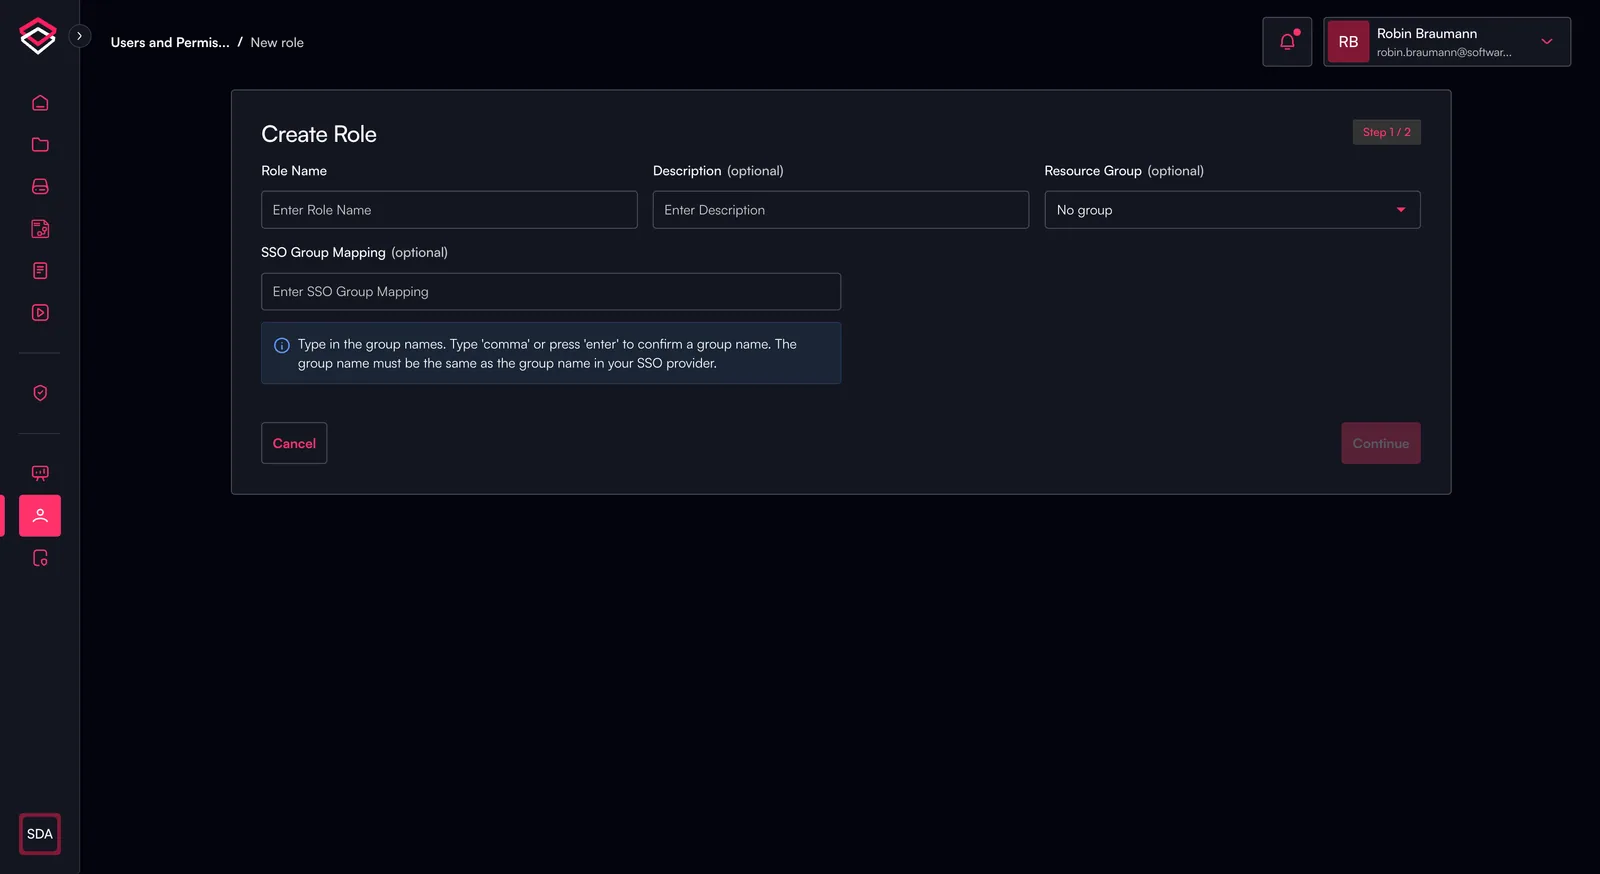
Új szerepkör létrehozásához kattintson a jobb felső sarokban a „Create Role” gombra, majd egy új képernyőre kerül.
Az új szerepkör létrehozása két lépésre oszlik:
- Általános szerepkör-információk
- A szerepkör neve
- Leírás
- Erőforráscsoport
- SSO-csoport hozzárendelése
- Szabályzatok meghatározása