Rollen
Überblick über Rollen & rollenbasierte Zugriffskontrolle (RBAC)
Die rollenbasierte Zugriffskontrolle (RBAC) ist eine tragende Säule des Sicherheitsmodells von SDA und ermöglicht eine präzise, feingranulare Steuerung darüber, wer auf welche Ressourcen zugreifen und welche Aktionen innerhalb Ihres Mandanten ausführen darf.
SDA enthält mehrere vordefinierte Rollen
- Administrator
- Automation Engineer
- Technician
- Read-Only User
Diese Rollen decken die gängigsten betrieblichen Anforderungen ab.
Darüber hinaus können Sie in SDA vollständig anpassbare Rollen mit granularen Berechtigungen definieren, die den Sicherheitsanforderungen Ihrer Organisation entsprechen. Der Zugriff lässt sich bis auf einzelne Funktionen zuschneiden; zudem können Sie zeitlich begrenzte Berechtigungen vergeben, die automatisch ablaufen, sodass durchgängig das Least-Privilege-Prinzip gewahrt bleibt.
So konfigurieren Sie Rollen
- Rufen Sie im linken Navigationsmenü Users and Permissions auf
- Wechseln Sie oben rechts auf der Seite in die Ansicht Roles
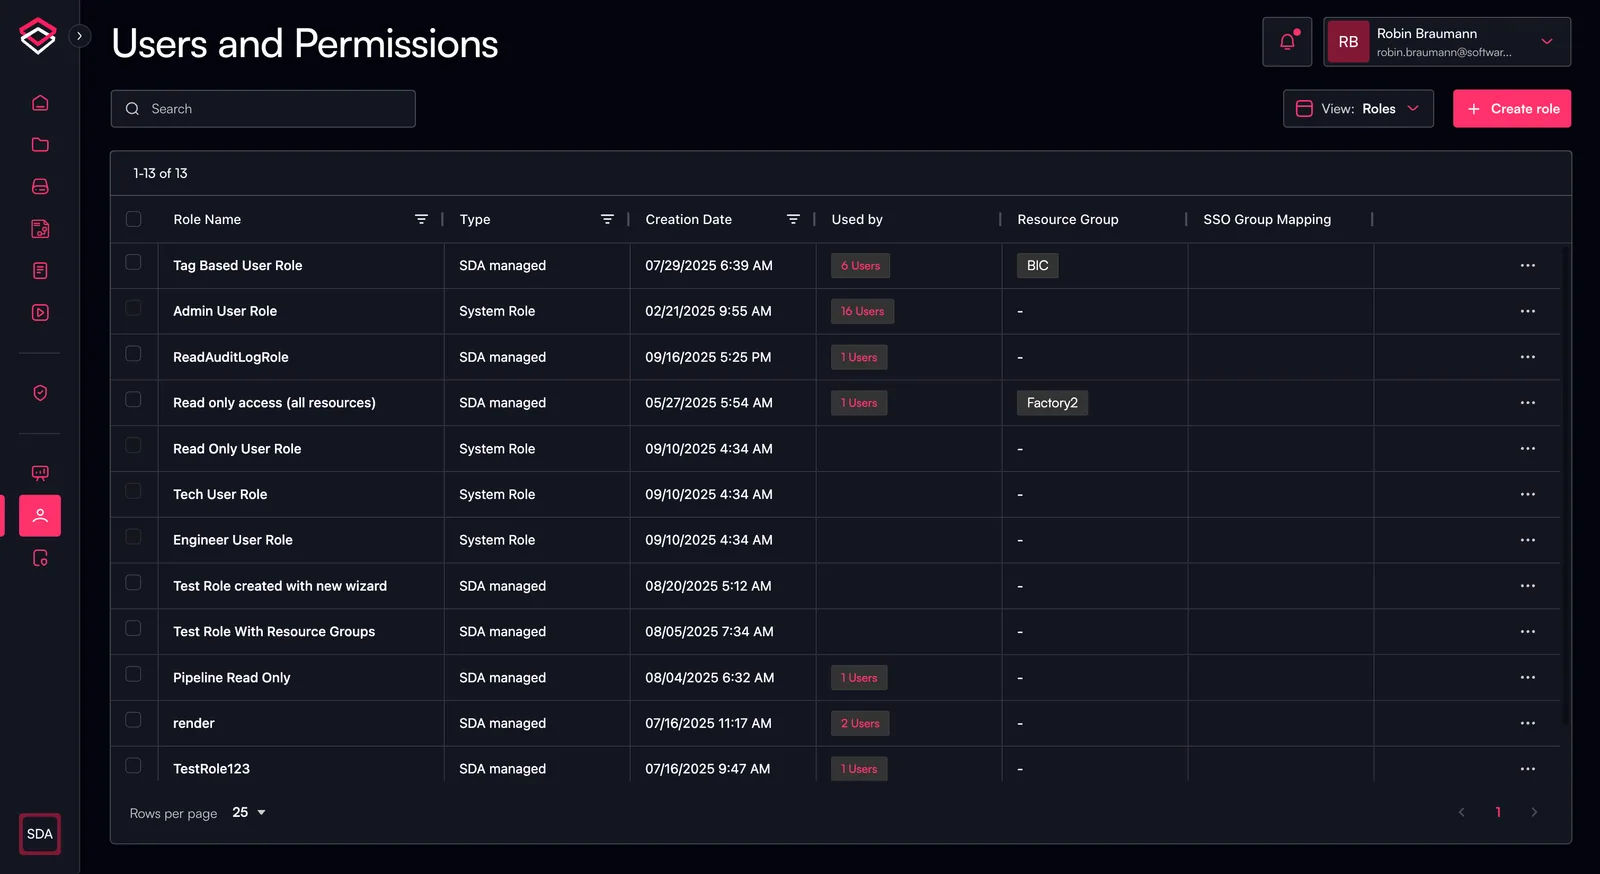
Eine neue Rolle erstellen
Um eine neue Rolle anzulegen, klicken Sie oben rechts auf "Create Role"; Sie gelangen daraufhin zu einer neuen Ansicht.
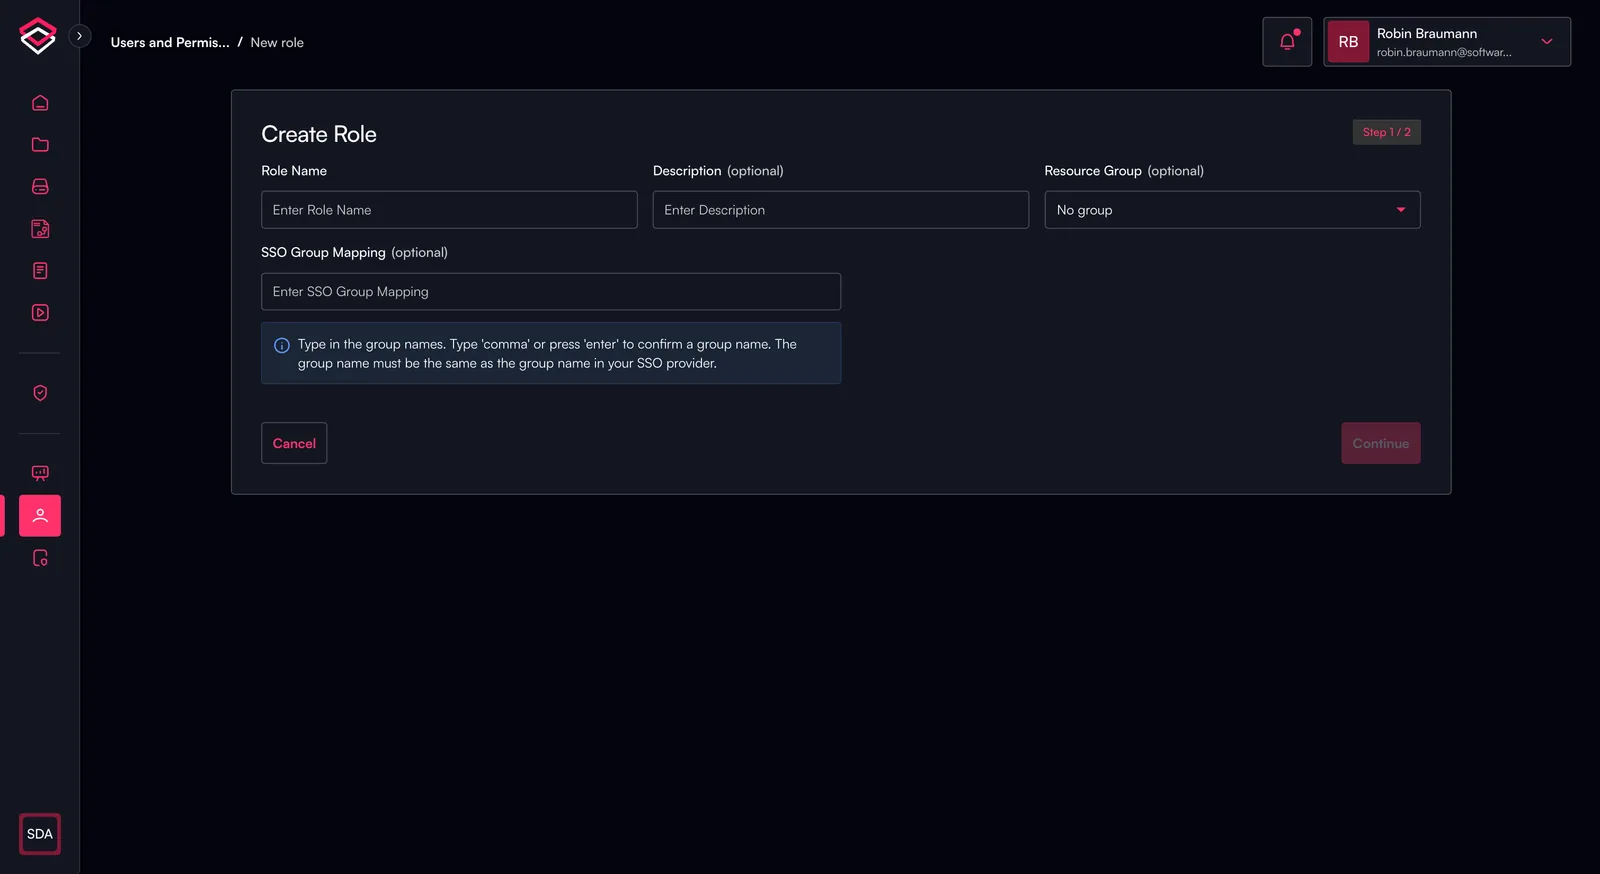
Das Erstellen einer neuen Rolle erfolgt in zwei Schritten:
- Allgemeine Rolleninformationen
- Name der Rolle
- Beschreibung
- Ressourcengruppe
- SSO-Gruppenzuordnung
- Richtlinien definieren