Role Based Access Control (RBAC)
Überblick
Dieses Dokument beschreibt die verfügbaren Berechtigungen innerhalb des Role-Based Access Control (RBAC)-Systems. Jeder Dienst stellt spezifische Aktionen bereit, die Benutzern über Rollenzuweisungen gewährt werden können.
Berechtigungsumfang
Berechtigungen können in unterschiedlichen Geltungsbereichen gewährt werden:
- Ressourcenspezifisch: Zugriff auf einzelne, konkret identifizierte Ressourcen
- Alle Ressourcen: Zugriff auf alle Ressourcen eines Typs im gesamten System
- Gruppenbasiert: Zugriff auf Ressourcen innerhalb bestimmter Organisationsgruppen
- Wenn ein Benutzer Zugriff auf eine Gruppe hat, umfasst dies auch alle Untergruppen
- Tag-basiert: Zugriff auf Ressourcen mit einem bestimmten Tag
Jede Policy in einer Rolle kann ihren eigenen Geltungsbereich verwenden. Wenn mehrere Policies dasselbe Ziel adressieren sollen — alles in einer Gruppe, alles mit einem bestimmten Tag oder schlicht alles — legen Sie dies stattdessen einmalig für die gesamte Rolle fest. Siehe Gemeinsamer Ressourcen-Geltungsbereich.
Berechtigungen auf Tag-Ebene setzen voraus, dass Benutzer Lesezugriff auf die ausgewählten Tags haben; andernfalls funktioniert das Berechtigungssystem nicht wie erwartet.
Erste Schritte
So weisen Sie Benutzern Berechtigungen zu:
- Erstellen Sie eine Benutzerrolle, wählen Sie eine bestehende aus oder duplizieren Sie eine, um von deren Policies auszugehen
- Definieren Sie Policies mithilfe des Policy-Editors
Für den Policy-Editor werden zwei Möglichkeiten unterstützt, die gewünschte Policy zu definieren:
- Policy-Erstellungsassistent
- Policy-Erstellung über JSON
Wenden Sie sich an Ihren Systemadministrator, wenn Sie Unterstützung bei Rollenzuweisungen und der Berechtigungsverwaltung benötigen.
Policy-Erstellungsassistent
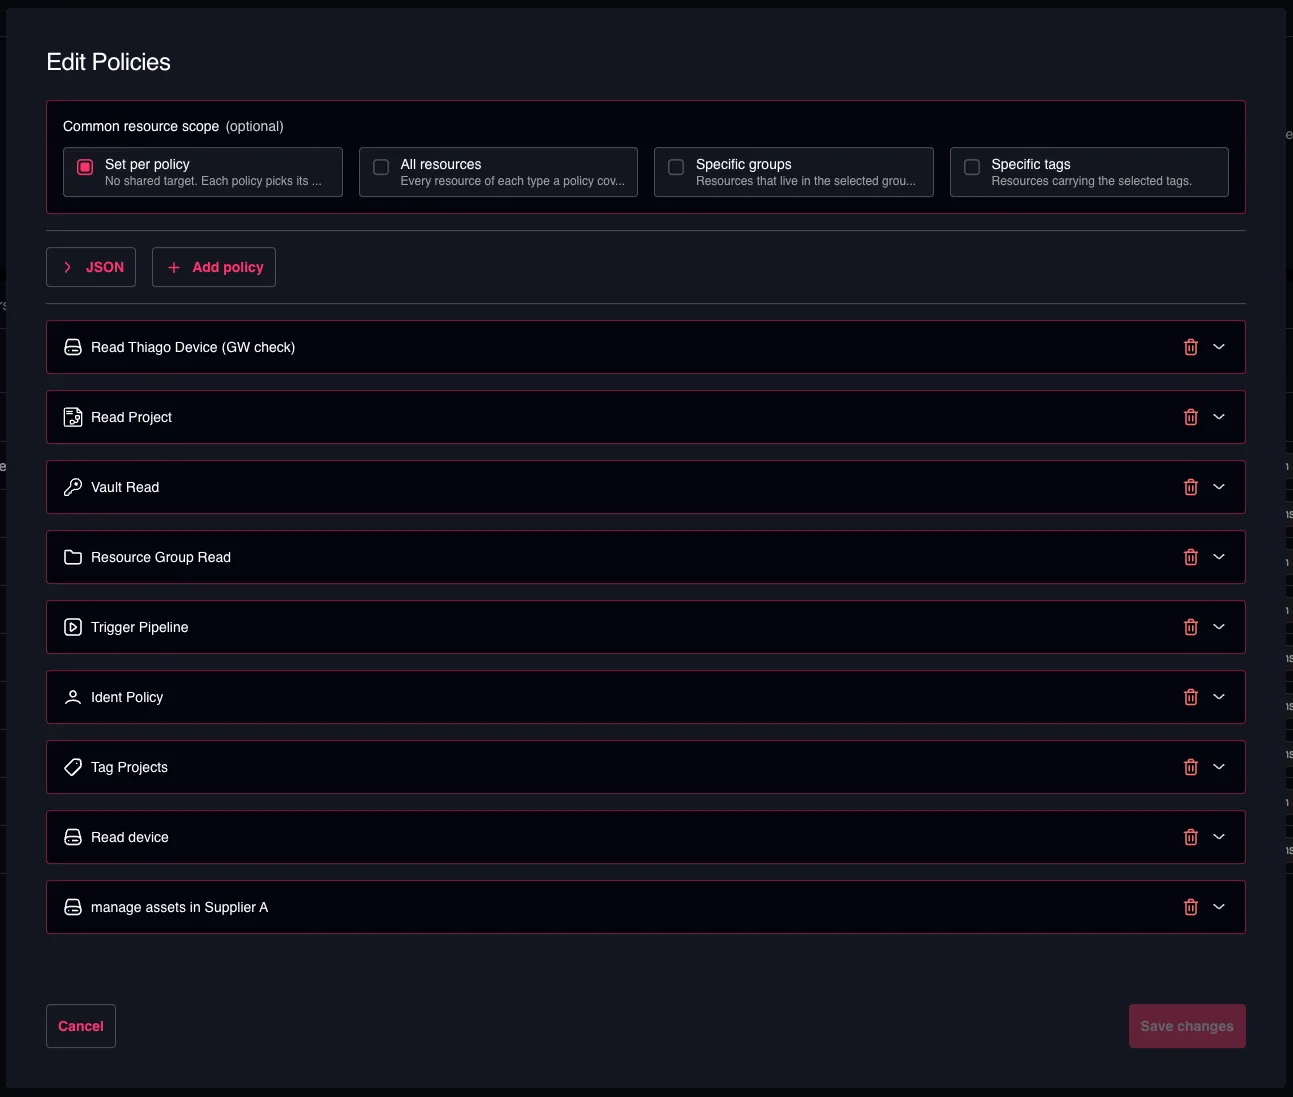
Der Assistent erstellt eine Policy pro Ressourcentyp. Für jede Policy wählen Sie die Aktionen, die sie gewährt, sowie die Ressourcen, für die sie gilt.
Oberhalb der Policy-Liste befindet sich der Gemeinsame Ressourcen-Geltungsbereich — das von der gesamten Rolle geteilte Ziel. Legen Sie ihn zuerst fest: Jede Policy, die ihn verwenden kann, folgt ihm dann automatisch, und jede Policy kann weiterhin einzeln gelöst werden, um eigene Ressourcen auszuwählen. Siehe Gemeinsamer Ressourcen-Geltungsbereich.
Policy-Erstellung über JSON
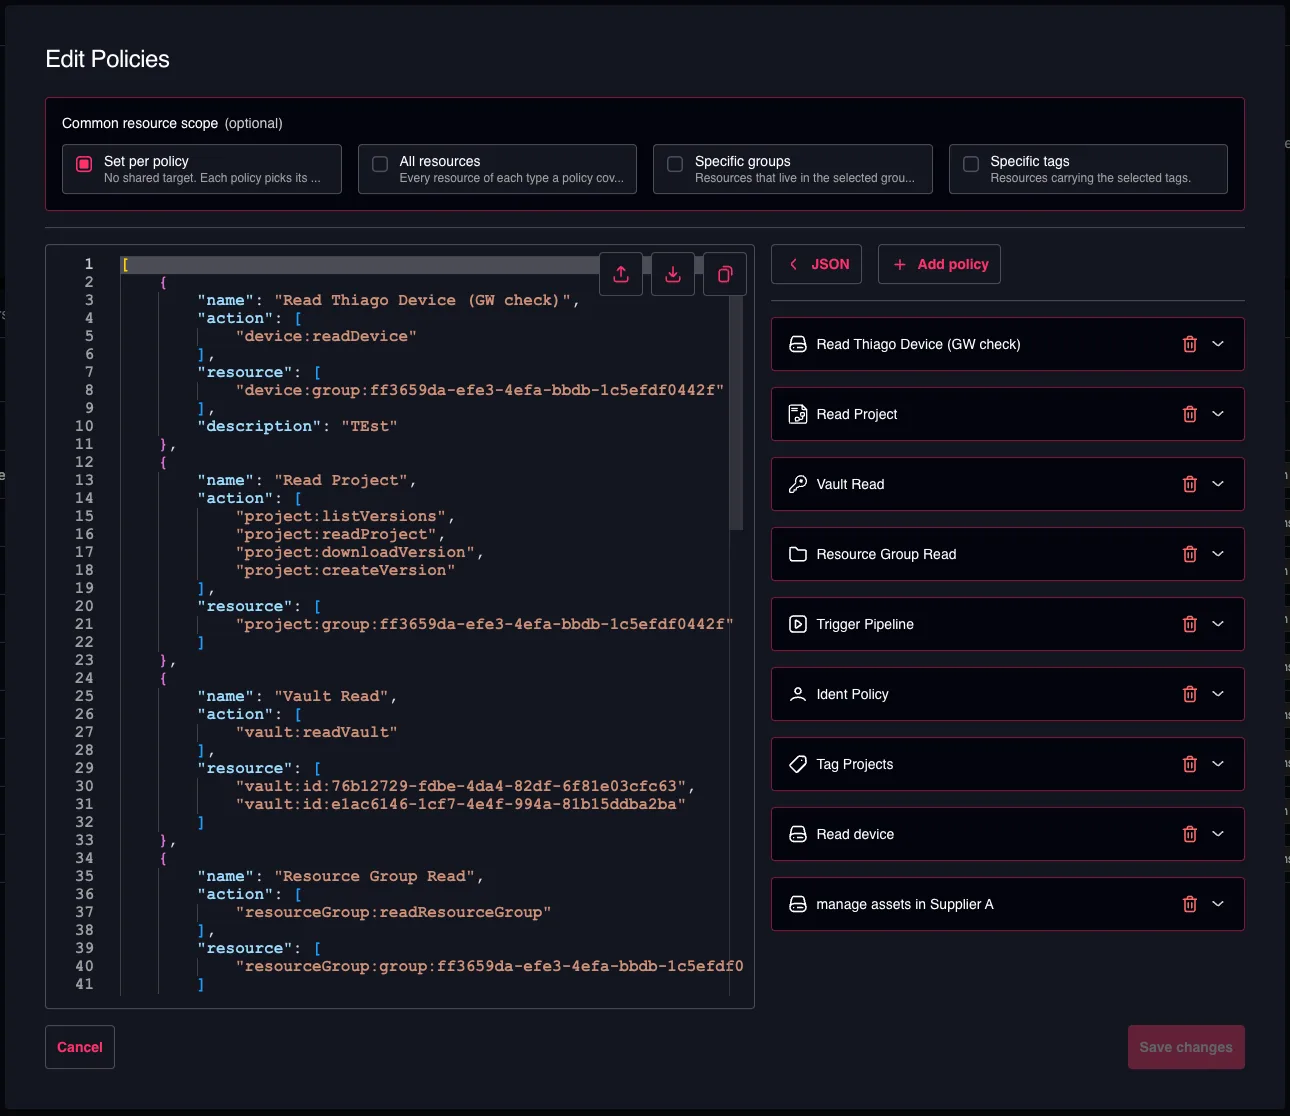
Um zum JSON-Editor zu wechseln, klicken Sie auf die Schaltfläche JSON oberhalb der Policy-Liste.
JSON-Format
Das JSON-Format ist wie folgt aufgebaut:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Es ist als Array von Policies definiert, wobei jede Policy die folgenden Eigenschaften enthält:
- name: Eindeutiger Name der Policy
- description: Optionale aussagekräftige Beschreibung der Policy
- action: Eine Liste der für die jeweilige Policy erlaubten Aktionen
- Siehe #available-actions für die Liste der verfügbaren Aktionen
- resource: Eine Liste von Ressourcenkennungen
- Alle Ressourcen eines bestimmten Typs:
gateway:* - Bestimmte Ressourcen über IDs:
gateway:id:<GATEWAY_ID> - Alle Ressourcen eines bestimmten Typs in einer Gruppe (oder einer beliebigen Untergruppe):
gateway:group:<GROUP_ID> - Alle Ressourcen eines bestimmten Typs mit einem bestimmten Tag:
gateway:tag:<TAG>
- Alle Ressourcen eines bestimmten Typs:
Der gemeinsame Ressourcen-Geltungsbereich ist kein Feld in diesem Format. Er ist eine Abkürzung im Assistenten, die dieselben oben gezeigten resource-Werte schreibt — project:group:<ID>, device:tag:<TAG>, gateway:* —, sodass die Policies stets die maßgebliche Quelle bleiben. Wird eine Rolle erneut geöffnet, wird der angezeigte Geltungsbereich aus den gemeinsamen Ressourcen ihrer Policies zurückgelesen.
Vordefinierte Benutzerrollen
Admin-Benutzerrolle
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Engineer-Benutzerrolle
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Tech-Benutzerrolle
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Nur-Lese-Benutzerrolle
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Verfügbare Aktionen
Audit-Log-Dienst
Der Audit-Log-Dienst verwaltet den Zugriff auf Audit- und Protokollinformationen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Audit-Log-Vorgänge | auditLog:* |
| Audit-Log lesen | Audit-Log-Einträge anzeigen | auditLog:readAuditLog |
Billing-Dienst
Der Billing-Dienst verwaltet Abrechnungsinformationen und -vorgänge.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Abrechnungsvorgänge | billing:* |
| Abrechnung lesen | Abrechnungsinformationen anzeigen | billing:getBilling |
| Abrechnung aktualisieren | Abrechnungseinstellungen und -daten ändern | billing:updateBilling |
Device-Dienst
Der Device-Dienst verwaltet den Lebenszyklus, Verbindungen und Vorgänge von Geräten.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Gerätevorgänge | device:* |
| Gerät erstellen | Neue Geräte zum System hinzufügen | device:createDevice |
| Gerät lesen | Geräteinformationen und -status anzeigen | device:readDevice |
| Gerät aktualisieren | Geräteeinstellungen und -konfiguration ändern | device:updateDevice |
| Gerät löschen | Geräte aus dem System entfernen | device:deleteDevice |
| Gateway verknüpfen | Gateways mit einem Gerät verknüpfen | device:linkGateway |
| Gateway-Verknüpfung lösen | Gateways von einem Gerät trennen | device:unlinkGateway |
| Gerät verknüpfen | Geräte mit einem Gerät verknüpfen | device:linkDevice |
| Geräteverknüpfung lösen | Geräte von einem Gerät trennen | device:unlinkDevice |
| Mit Gerät verbinden | Verbindungen zu Geräten herstellen | device:connect |
| Auf Gerät bereitstellen | Konfigurationen oder Software auf Geräten bereitstellen | device:deploy |
| Gerät sichern | Backups von Gerätekonfigurationen erstellen | device:backup |
| Geräte-Snapshot erstellen | Zeitpunktbezogene Snapshots von Geräten erstellen | device:snapshot |
| Gerätepasswort setzen | Authentifizierungsdaten des Geräts konfigurieren | device:setPassword |
| Variablenliste lesen | Die Variablenliste des Geräts lesen | device:readVariableList |
| Variablenliste schreiben | In die Variablenliste des Geräts schreiben | device:writeVariableList |
Document-Dienst
Der Document-Dienst verwaltet die Erstellung und Versionierung von Dokumenten sowie deren Verknüpfung mit anderen Ressourcen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Dokumentvorgänge | document:* |
| Dokument erstellen | Neue Dokumente erstellen | document:createDocument |
| Dokumentversion erstellen | Neue Versionen vorhandener Dokumente erstellen | document:createVersion |
| Dokument lesen | Dokumentinhalte und -informationen anzeigen | document:readDocument |
| Dokumentversionen auflisten | Alle Versionen eines Dokuments anzeigen | document:listVersions |
| Dokumentversion herunterladen | Bestimmte Dokumentversionen herunterladen | document:downloadVersion |
| Dokument aktualisieren | Dokumentinhalte und Metadaten ändern | document:updateDocument |
| Dokumentversion aktualisieren | Vorhandene Dokumentversionen ändern | document:updateVersion |
| Dokument löschen | Dokumente aus dem System entfernen | document:deleteDocument |
| Dokumentversion löschen | Bestimmte Dokumentversionen entfernen | document:deleteVersion |
| Projekt verknüpfen | Dokumente mit Projekten verknüpfen | document:linkProject |
| Gerät verknüpfen | Dokumente mit Geräten verknüpfen | document:linkDevice |
| Gateway verknüpfen | Dokumente mit Gateways verknüpfen | document:linkGateway |
| Lizenz verknüpfen | Dokumente mit Lizenzen verknüpfen | document:linkLicense |
| Benutzer verknüpfen | Dokumente mit Benutzern verknüpfen | document:linkUser |
| Projektverknüpfung lösen | Dokument-Projekt-Verknüpfungen entfernen | document:unlinkProject |
| Geräteverknüpfung lösen | Dokument-Geräte-Verknüpfungen entfernen | document:unlinkDevice |
| Gateway-Verknüpfung lösen | Dokument-Gateway-Verknüpfungen entfernen | document:unlinkGateway |
| Lizenzverknüpfung lösen | Dokument-Lizenz-Verknüpfungen entfernen | document:unlinkLicense |
| Benutzerverknüpfung lösen | Dokument-Benutzer-Verknüpfungen entfernen | document:unlinkUser |
Gateway-Dienst
Der Gateway-Dienst verwaltet Gateway-Ressourcen und -Vorgänge.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Gateway-Vorgänge | gateway:* |
| Gateway erstellen | Neue Gateways zum System hinzufügen | gateway:createGateway |
| Gateway lesen | Gateway-Informationen und -Status anzeigen | gateway:readGateway |
| Gateway aktualisieren | Gateway-Einstellungen und -Konfiguration ändern | gateway:updateGateway |
| Gateway löschen | Gateways aus dem System entfernen | gateway:deleteGateway |
Identity-Dienst
Der Identity-Dienst verwaltet Benutzer, Benutzerrollen, Benutzergruppen und Mandanteninformationen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Identitätsvorgänge | ident:* |
| Benutzer erstellen | Neue Benutzer zum System hinzufügen | ident:createUser |
| Benutzer lesen | Benutzerinformationen und -details anzeigen | ident:readUser |
| Benutzer aktualisieren | Benutzerkontoinformationen ändern | ident:updateUser |
| Benutzer löschen | Benutzer aus dem System entfernen | ident:deleteUser |
| Profil aktualisieren | Benutzerprofilinformationen ändern | ident:updateProfile |
| Mandant aktualisieren | Mandanteneinstellungen und -konfiguration ändern | ident:updateTenant |
| Mandant löschen | Mandanten aus dem System entfernen | ident:deleteTenant |
| Benutzerrolle erstellen | Neue Benutzerrollen erstellen | ident:createUserRole |
| Benutzerrolle lesen | Informationen und Details zu Benutzerrollen anzeigen | ident:readUserRole |
| Benutzerrolle aktualisieren | Vorhandene Benutzerrollen ändern | ident:updateUserRole |
| Benutzerrolle löschen | Benutzerrollen aus dem System entfernen | ident:deleteUserRole |
| Benutzerrolle verknüpfen | Rollen an Benutzer zuweisen | ident:linkUserRole |
| Benutzerrollenverknüpfung lösen | Rollenzuweisungen von Benutzern entfernen | ident:unlinkUserRole |
Integration-Dienst
Der Integration-Dienst verwaltet Integrationen, beispielsweise für GitHub.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Integrationsvorgänge | integration:* |
| Integration erstellen | Neue Integrationen zum System hinzufügen | integration:createIntegration |
| Integration lesen | Integrationsinformationen und -details anzeigen | integration:readIntegration |
| Integration aktualisieren | Eine vorhandene Integration ändern | integration:updateIntegration |
| Integration löschen | Integrationen aus dem System entfernen | integration:deleteIntegration |
| Repositories auflisten | Repositories einer vorhandenen Integration anzeigen | integration:listRepositories |
| Repository aktualisieren | Repository-Einstellungen und -Konfiguration ändern | integration:updateRepository |
License-Dienst
Der License-Dienst verwaltet Softwarelizenzen und deren Nutzung.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Lizenzvorgänge | license:* |
| Lizenz erstellen | Neue Lizenzen zum System hinzufügen | license:createLicense |
| Lizenz lesen | Lizenzinformationen und -status anzeigen | license:readLicense |
| Lizenz löschen | Lizenzen aus dem System entfernen | license:deleteLicense |
| Lizenz verwenden | Lizenzen aktivieren und nutzen | license:useLicense |
| Lizenz administrativ entsperren | Administratives Entsperren von Lizenzen, die von beliebigen Benutzern gesperrt sind | license:adminUnlockLicense |
Pipeline-Dienst
Der Pipeline-Dienst verwaltet automatisierte Workflows und deren Ausführungen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Pipeline-Vorgänge | pipeline:* |
| Pipeline erstellen | Neue automatisierte Pipelines erstellen | pipeline:createPipeline |
| Pipeline lesen | Pipeline-Informationen und -Konfiguration anzeigen | pipeline:readPipeline |
| Pipeline-Ausführungen auflisten | Ausführungshistorie der Pipeline anzeigen | pipeline:listExecutions |
| Pipeline-Ausführung auslösen | Pipeline-Ausführungen starten | pipeline:triggerExecution |
| Pipeline aktualisieren | Pipeline-Einstellungen und -Konfiguration ändern | pipeline:updatePipeline |
| Pipeline löschen | Pipelines aus dem System entfernen | pipeline:deletePipeline |
| Pipeline-Ausführungen löschen | Datensätze von Pipeline-Ausführungen entfernen | pipeline:deleteExecutions |
Jobs sind automatisch über Pipeline-Berechtigungen zugänglich. Wenn Sie über die Berechtigung verfügen, auf eine Pipeline zuzugreifen und deren Ausführungen aufzulisten, können Sie Job-Status, Logs und weitere Details einsehen.
Project-Dienst
Der Project-Dienst verwaltet den Projektlebenszyklus, die Versionierung und die Geräteverknüpfung. Für Projektversionen werden die Berechtigungen stets auf dem übergeordneten Projekt gewährt.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Projektvorgänge | project:* |
| Projekt erstellen | Neue Projekte erstellen | project:createProject |
| Projektversion erstellen | Neue Versionen für vorhandene Projekte erstellen | project:createVersion |
| Projekt lesen | Projektinformationen und -details anzeigen | project:readProject |
| Projektversionen auflisten | Alle Versionen eines Projekts anzeigen | project:listVersions |
| Projektversion herunterladen | Bestimmte Projektversionen herunterladen | project:downloadVersion |
| Projekt aktualisieren | Projekteinstellungen und -informationen ändern | project:updateProject |
| Projektversion aktualisieren | Den Kommentar einer Projektversion ändern | project:updateVersion |
| Projekt löschen | Projekte aus dem System entfernen | project:deleteProject |
| Projektversion löschen | Bestimmte Projektversionen aus einem Projekt entfernen | project:deleteVersion |
| Projekt verknüpfen | Projekte (z. B. Bibliotheken) mit anderen Projekten (z. B. Standardprojekten) verknüpfen | project:linkProject |
| Gerät verknüpfen | Geräte mit Projekten verbinden | project:linkDevice |
| Projektverknüpfung lösen | Projektverknüpfungen entfernen (z. B. Bibliothek aus Standardprojekt) | project:unlinkProject |
| Geräteverknüpfung lösen | Geräte von Projekten trennen | project:unlinkDevice |
| Projekt sperren | Projekte sperren, um Änderungen zu verhindern | project:lockProject |
| Projekt entsperren | Projekte entsperren, die vom eigenen Benutzer gesperrt wurden, um Änderungen zu ermöglichen | project:unlockProject |
| Projekt administrativ entsperren | Administratives Entsperren von Projekten, die von beliebigen Benutzern gesperrt sind | project:adminUnlockProject |
Resource-Groups-Dienst
Der Resource-Groups-Dienst verwaltet organisatorische Gruppierungen von Ressourcen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Ressourcengruppen-Vorgänge | resourceGroup:* |
| Ressourcengruppe erstellen | Neue Ressourcengruppen erstellen | resourceGroup:createResourceGroup |
| Ressourcengruppe lesen | Informationen zu Ressourcengruppen anzeigen | resourceGroup:readResourceGroup |
| Ressourcengruppe aktualisieren | Einstellungen von Ressourcengruppen ändern | resourceGroup:updateResourceGroup |
| Ressourcengruppe löschen | Ressourcengruppen aus dem System entfernen | resourceGroup:deleteResourceGroup |
Tag-Dienst
Der Tag-Dienst verwaltet Metadaten-Tags und deren Verknüpfungen mit verschiedenen Ressourcen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Tag-Vorgänge | tag:* |
| Tag erstellen | Neue Metadaten-Tags erstellen | tag:createTag |
| Tag lesen | Tag-Informationen und -Verknüpfungen anzeigen | tag:readTag |
| Tag löschen | Tags aus dem System entfernen | tag:deleteTag |
| Gerät verknüpfen | Tags mit Geräten verknüpfen | tag:linkDevice |
| Dokument verknüpfen | Tags mit Dokumenten verknüpfen | tag:linkDocument |
| Gateway verknüpfen | Tags mit Gateways verknüpfen | tag:linkGateway |
| Lizenz verknüpfen | Tags mit Lizenzen verknüpfen | tag:linkLicense |
| Projekt verknüpfen | Tags mit Projekten verknüpfen | tag:linkProject |
| Benutzer verknüpfen | Tags mit Benutzern verknüpfen | tag:linkUser |
| Vault verknüpfen | Tags mit Vaults verknüpfen | tag:linkVault |
| Pipeline verknüpfen | Tags mit Pipelines verknüpfen | tag:linkPipeline |
| Geräteverknüpfung lösen | Tag-Verknüpfungen von Geräten entfernen | tag:unlinkDevice |
| Dokumentverknüpfung lösen | Tag-Verknüpfungen von Dokumenten entfernen | tag:unlinkDocument |
| Gateway-Verknüpfung lösen | Tag-Verknüpfungen von Gateways entfernen | tag:unlinkGateway |
| Lizenzverknüpfung lösen | Tag-Verknüpfungen von Lizenzen entfernen | tag:unlinkLicense |
| Projektverknüpfung lösen | Tag-Verknüpfungen von Projekten entfernen | tag:unlinkProject |
| Benutzerverknüpfung lösen | Tag-Verknüpfungen von Benutzern entfernen | tag:unlinkUser |
| Vault-Verknüpfung lösen | Tag-Verknüpfungen von Vaults entfernen | tag:unlinkVault |
| Pipeline-Verknüpfung lösen | Tag-Verknüpfungen von Pipelines entfernen | tag:unlinkPipeline |
Vault-Dienst
Der Vault-Dienst verwaltet die sichere Speicherung von Secrets und vertraulichen Informationen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Vault-Vorgänge | vault:* |
| Vault erstellen | Neue sichere Vaults erstellen | vault:createVault |
| Secret erstellen | Neue Secrets zu Vaults hinzufügen | vault:createSecret |
| Vault lesen | Vault-Informationen und Metadaten anzeigen | vault:readVault |
| Secrets auflisten | In Vaults enthaltene Secrets anzeigen | vault:listSecrets |
| Secret verknüpfen | Secrets mit anderen Ressourcen verknüpfen | vault:linkSecret |
| Vault aktualisieren | Vault-Einstellungen und -Konfiguration ändern | vault:updateVault |
| Secret aktualisieren | Vorhandene Secrets ändern | vault:updateSecret |
| Vault löschen | Vaults aus dem System entfernen | vault:deleteVault |
| Secret löschen | Secrets aus Vaults entfernen | vault:deleteSecret |
| Secret offenlegen | Secret-Werte anzeigen und darauf zugreifen | vault:unceilSecret |
Webhook-Dienst
Der Webhook-Dienst verwaltet die Konfiguration, Zustellung, Sicherheit und Zuverlässigkeit ausgehender HTTP-Benachrichtigungen, die durch Systemereignisse ausgelöst werden, und ermöglicht so Echtzeit-Integrationen mit externen Systemen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Webhook-Vorgänge | webhook:* |
| Webhook erstellen | Neue Webhook-Konfigurationen erstellen | webhook:createWebhook |
| Webhook lesen | Webhook-Konfigurationen anzeigen | webhook:readWebhook |
| Webhook aktualisieren | Webhook-Einstellungen und -Konfiguration ändern | webhook:updateWebhook |
| Webhook löschen | Webhooks aus dem System entfernen | webhook:deleteWebhook |
Webhook-Dienst
Der Webhook-Dienst verwaltet die sichere Speicherung von Secrets und vertraulichen Informationen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Vault-Vorgänge | vault:* |
| Vault erstellen | Neue sichere Vaults erstellen | vault:createVault |
| Secret erstellen | Neue Secrets zu Vaults hinzufügen | vault:createSecret |
| Vault lesen | Vault-Informationen und Metadaten anzeigen | vault:readVault |
| Secrets auflisten | In Vaults enthaltene Secrets anzeigen | vault:listSecrets |
| Secret verknüpfen | Secrets mit anderen Ressourcen verknüpfen | vault:linkSecret |
| Vault aktualisieren | Vault-Einstellungen und -Konfiguration ändern | vault:updateVault |
| Secret aktualisieren | Vorhandene Secrets ändern | vault:updateSecret |
| Vault löschen | Vaults aus dem System entfernen | vault:deleteVault |
| Secret löschen | Secrets aus Vaults entfernen | vault:deleteSecret |
| Secret offenlegen | Secret-Werte anzeigen und darauf zugreifen | vault:unceilSecret |
Vault-Dienst
Der Vault-Dienst verwaltet die sichere Speicherung von Secrets und vertraulichen Informationen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Vault-Vorgänge | vault:* |
| Vault erstellen | Neue sichere Vaults erstellen | vault:createVault |
| Secret erstellen | Neue Secrets zu Vaults hinzufügen | vault:createSecret |
| Vault lesen | Vault-Informationen und Metadaten anzeigen | vault:readVault |
| Secrets auflisten | In Vaults enthaltene Secrets anzeigen | vault:listSecrets |
| Secret verknüpfen | Secrets mit anderen Ressourcen verknüpfen | vault:linkSecret |
| Vault aktualisieren | Vault-Einstellungen und -Konfiguration ändern | vault:updateVault |
| Secret aktualisieren | Vorhandene Secrets ändern | vault:updateSecret |
| Vault löschen | Vaults aus dem System entfernen | vault:deleteVault |
| Secret löschen | Secrets aus Vaults entfernen | vault:deleteSecret |
| Secret offenlegen | Secret-Werte anzeigen und darauf zugreifen | vault:unceilSecret |
Webhook-Dienst
Der Webhook-Dienst verwaltet die sichere Speicherung von Secrets und vertraulichen Informationen.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Vault-Vorgänge | vault:* |
| Vault erstellen | Neue sichere Vaults erstellen | vault:createVault |
| Secret erstellen | Neue Secrets zu Vaults hinzufügen | vault:createSecret |
| Vault lesen | Vault-Informationen und Metadaten anzeigen | vault:readVault |
| Secrets auflisten | In Vaults enthaltene Secrets anzeigen | vault:listSecrets |
| Secret verknüpfen | Secrets mit anderen Ressourcen verknüpfen | vault:linkSecret |
| Vault aktualisieren | Vault-Einstellungen und -Konfiguration ändern | vault:updateVault |
| Secret aktualisieren | Vorhandene Secrets ändern | vault:updateSecret |
| Vault löschen | Vaults aus dem System entfernen | vault:deleteVault |
| Secret löschen | Secrets aus Vaults entfernen | vault:deleteSecret |
| Secret offenlegen | Secret-Werte anzeigen und darauf zugreifen | vault:unceilSecret |
Workstation-Dienst
Der Workstation-Dienst verwaltet Workstation-Ressourcen und -Vorgänge.
| Aktion | Beschreibung | Aktions-ID |
|---|---|---|
| Alle Aktionen | Vollständiger Zugriff auf alle Workstation-Vorgänge | workstation:* |
| Workstation erstellen | Neue Workstation zum System hinzufügen | workstation:createWorkstation |
| Workstation lesen | Workstation-Informationen und -Status anzeigen | workstation:readWorkstation |
| Workstation aktualisieren | Workstation-Einstellungen und -Konfiguration ändern | workstation:updateWorkstation |
| Workstation löschen | Workstation aus dem System entfernen | workstation:deleteWorkstation |