Kontrola dostępu oparta na rolach (RBAC)
Przegląd
Ten dokument opisuje uprawnienia dostępne w systemie kontroli dostępu opartej na rolach (RBAC). Każda usługa udostępnia określone akcje, które można przydzielić użytkownikom poprzez przypisanie roli.
Zakres uprawnień
Uprawnienia można nadawać w różnych zakresach:
- Dla konkretnego zasobu: dostęp do pojedynczych, jednoznacznie wskazanych zasobów
- Wszystkie zasoby: dostęp do wszystkich zasobów danego typu w całym systemie
- Oparty na grupach: dostęp do zasobów w określonych grupach organizacyjnych
- Jeśli użytkownik ma dostęp do grupy, obejmuje to również wszystkie podgrupy
- Oparty na tagach: dostęp do zasobów oznaczonych danym tagiem
Każda polityka w roli może mieć własny zakres. Jeśli kilka polityk powinno dotyczyć tego samego celu — wszystkiego w jednej grupie, wszystkiego z jednym tagiem lub po prostu wszystkiego — ustaw go raz dla całej roli. Zobacz Wspólny zakres zasobów.
Uprawnienia na poziomie tagów wymagają, aby użytkownicy mieli dostęp do odczytu wybranych tagów; w przeciwnym razie system uprawnień nie będzie działać zgodnie z oczekiwaniami.
Pierwsze kroki
Aby przydzielić uprawnienia użytkownikom:
- Utwórz rolę użytkownika, wybierz istniejącą lub zduplikuj jedną z nich, aby rozpocząć od jej polityk
- Zdefiniuj polityki za pomocą edytora polityk
W edytorze polityk obsługujemy dwa sposoby definiowania przez użytkownika żądanej polityki:
- Kreator tworzenia polityk
- Tworzenie polityki za pomocą JSON
Skontaktuj się z administratorem systemu w celu uzyskania pomocy przy przypisywaniu ról i zarządzaniu uprawnieniami.
Kreator tworzenia polityk
Kreator tworzy jedną politykę na każdy typ zasobu. Dla każdej polityki wybierasz akcje, które nadaje, oraz zasoby, do których się odnosi.
Nad listą polityk znajduje się Wspólny zakres zasobów — cel wspólny dla całej roli. Ustaw go najpierw: każda polityka, która może z niego korzystać, automatycznie go przejmuje, a każdą politykę można nadal odłączyć indywidualnie, aby wybrać dla niej własne zasoby. Zobacz Wspólny zakres zasobów.
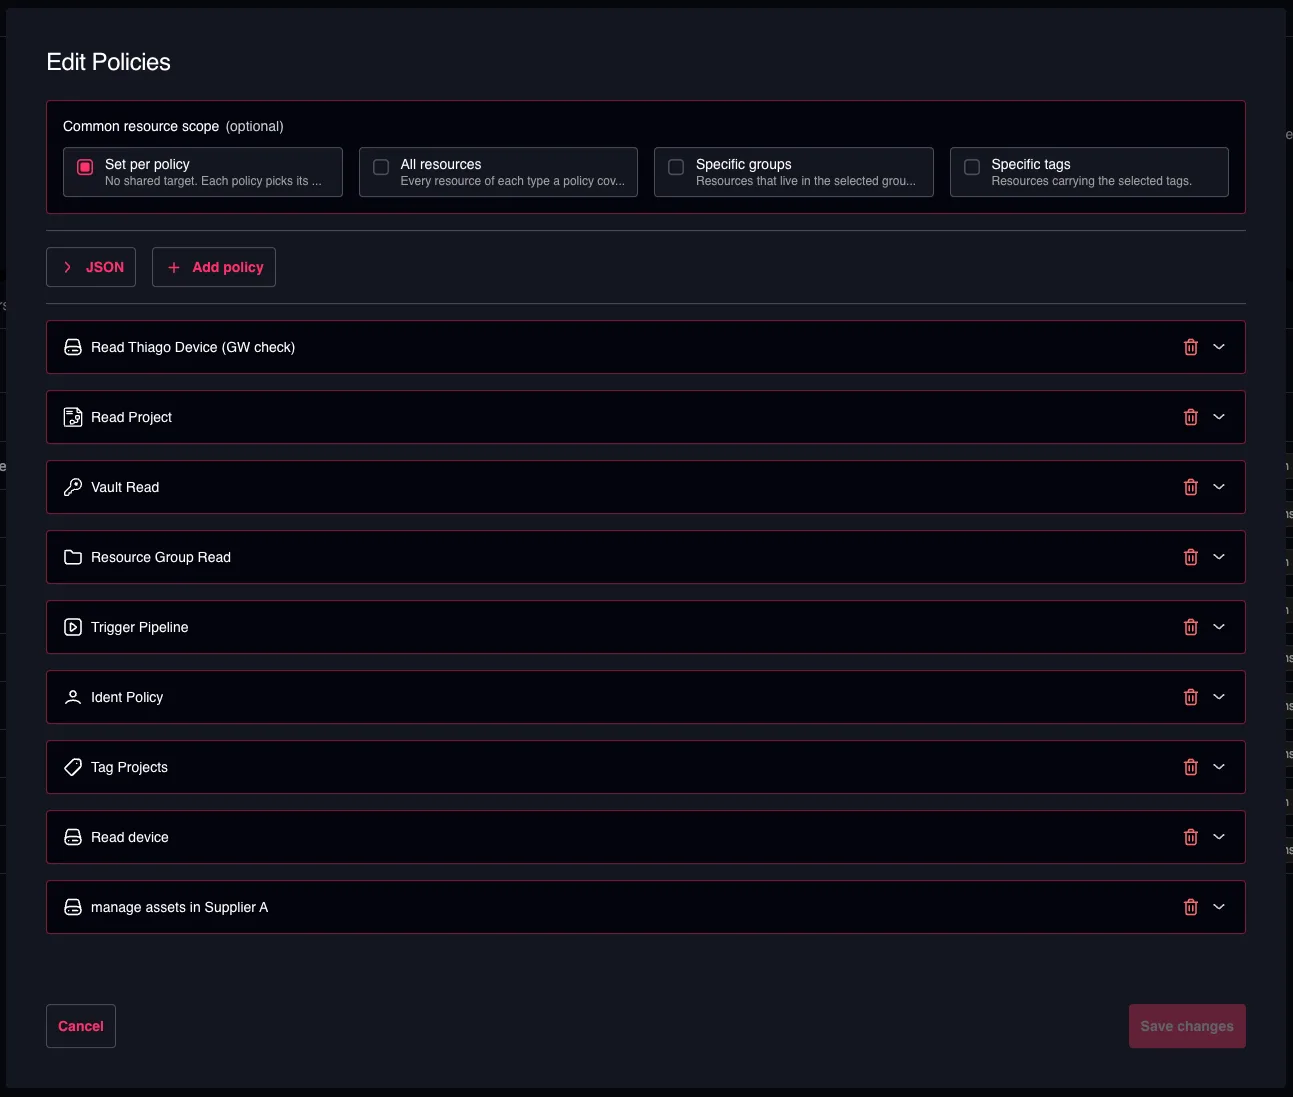
Tworzenie polityki za pomocą JSON
Aby przejść do edytora JSON, kliknij przycisk JSON nad listą polityk.
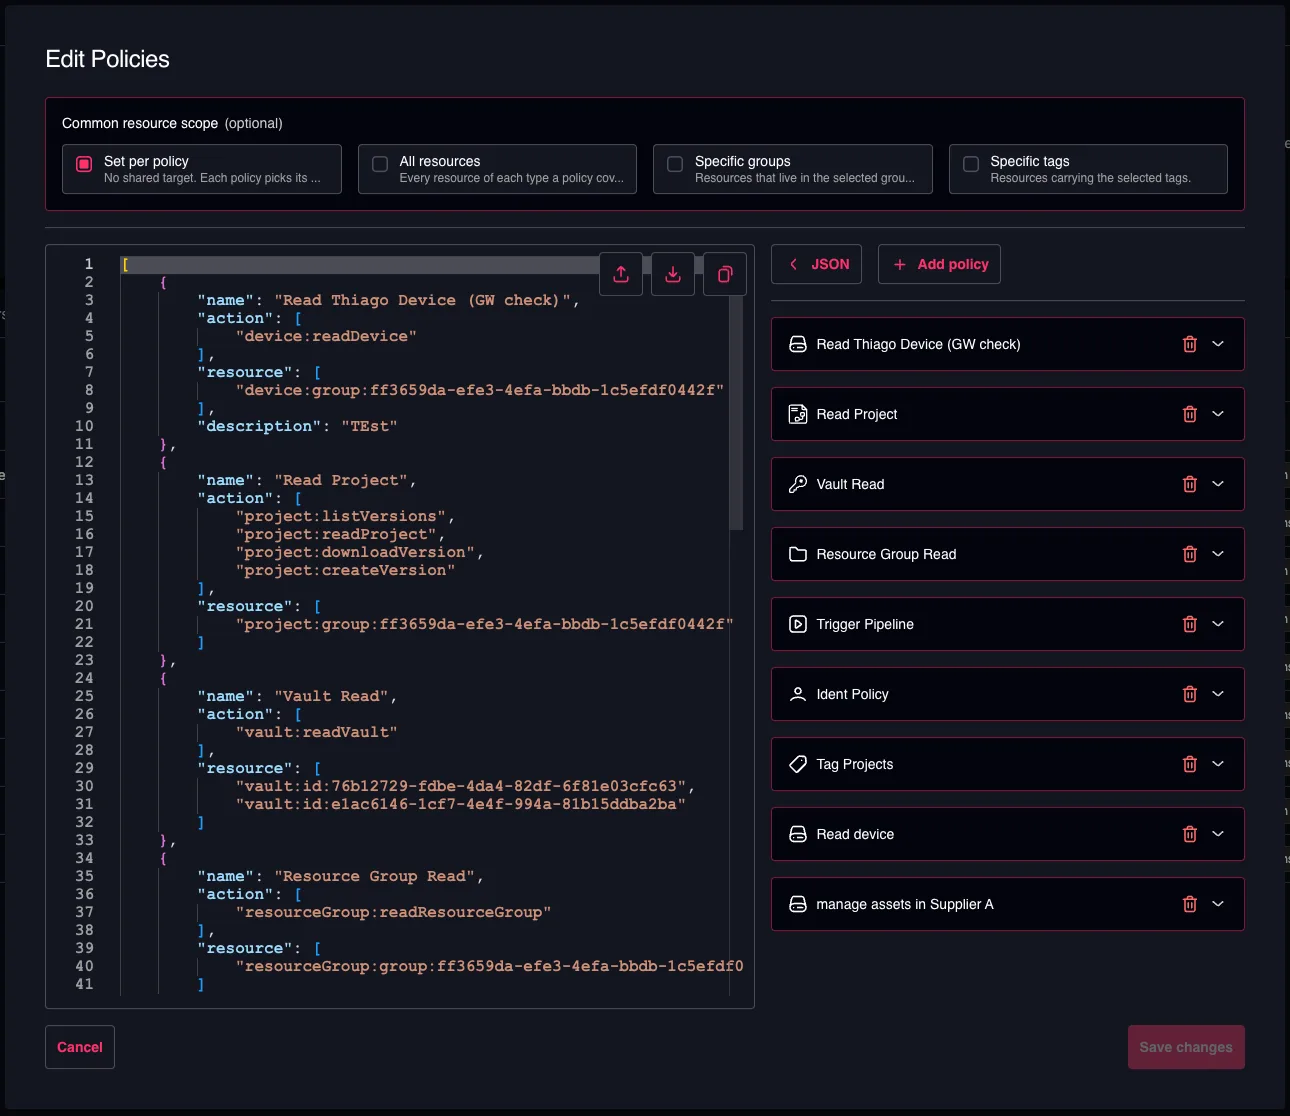
Format JSON
Format JSON ma następującą strukturę:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Jest on zdefiniowany jako tablica polityk, gdzie każda polityka zawiera następujące właściwości:
- name: unikalna nazwa polityki
- description: opcjonalny, sensowny opis polityki
- action: lista dozwolonych akcji dla danej polityki
- Listę dostępnych akcji znajdziesz w #available-actions
- resource: lista identyfikatorów zasobów
- Wszystkie zasoby danego typu:
gateway:* - Konkretne zasoby według identyfikatorów:
gateway:id:<GATEWAY_ID> - Wszystkie zasoby danego typu w grupie (lub w dowolnej podgrupie):
gateway:group:<GROUP_ID> - Wszystkie zasoby danego typu z określonym tagiem:
gateway:tag:<TAG>
- Wszystkie zasoby danego typu:
Wspólny zakres zasobów nie jest polem w tym formacie. Jest to skrót w kreatorze, który zapisuje te same wartości resource przedstawione powyżej — project:group:<ID>, device:tag:<TAG>, gateway:* — dzięki czemu polityki zawsze pozostają źródłem prawdy. Po ponownym otwarciu roli wyświetlany zakres jest odczytywany z zasobów wspólnych dla jej polityk.
Predefiniowane role użytkowników
Rola użytkownika Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Rola użytkownika Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rola użytkownika Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rola użytkownika tylko do odczytu
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Dostępne akcje
Usługa dziennika audytu
Usługa dziennika audytu zarządza dostępem do informacji audytowych i dziennika zdarzeń.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji dziennika audytu | auditLog:* |
| Odczyt dziennika audytu | Wyświetlanie wpisów dziennika audytu | auditLog:readAuditLog |
Usługa rozliczeń
Usługa rozliczeń zarządza informacjami i operacjami rozliczeniowymi.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji rozliczeniowych | billing:* |
| Odczyt danych rozliczeniowych | Wyświetlanie informacji rozliczeniowych | billing:getBilling |
| Aktualizacja danych rozliczeniowych | Modyfikowanie ustawień i danych rozliczeniowych | billing:updateBilling |
Usługa urządzeń
Usługa urządzeń zarządza cyklem życia urządzeń, połączeniami i operacjami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na urządzeniach | device:* |
| Tworzenie urządzenia | Dodawanie nowych urządzeń do systemu | device:createDevice |
| Odczyt urządzenia | Wyświetlanie informacji i statusu urządzenia | device:readDevice |
| Aktualizacja urządzenia | Modyfikowanie ustawień i konfiguracji urządzenia | device:updateDevice |
| Usuwanie urządzenia | Usuwanie urządzeń z systemu | device:deleteDevice |
| Powiązanie gateway | Powiązanie gateway z urządzeniem | device:linkGateway |
| Usunięcie powiązania gateway | Usunięcie powiązania gateway z urządzeniem | device:unlinkGateway |
| Powiązanie urządzenia | Powiązanie urządzeń z urządzeniem | device:linkDevice |
| Usunięcie powiązania urządzenia | Usunięcie powiązania urządzeń z urządzeniem | device:unlinkDevice |
| Łączenie z urządzeniem | Nawiązywanie połączeń z urządzeniami | device:connect |
| Wdrażanie na urządzenie | Wdrażanie konfiguracji lub oprogramowania na urządzenia | device:deploy |
| Kopia zapasowa urządzenia | Tworzenie kopii zapasowych konfiguracji urządzeń | device:backup |
| Tworzenie migawki urządzenia | Tworzenie migawek urządzeń w danym momencie | device:snapshot |
| Ustawianie hasła urządzenia | Konfigurowanie danych uwierzytelniających urządzenia | device:setPassword |
| Odczyt listy zmiennych | Odczyt listy zmiennych urządzenia | device:readVariableList |
| Zapis listy zmiennych | Zapis do listy zmiennych urządzenia | device:writeVariableList |
Usługa dokumentów
Usługa dokumentów zarządza tworzeniem dokumentów, wersjonowaniem i powiązaniami z innymi zasobami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na dokumentach | document:* |
| Tworzenie dokumentu | Tworzenie nowych dokumentów | document:createDocument |
| Tworzenie wersji dokumentu | Tworzenie nowych wersji istniejących dokumentów | document:createVersion |
| Odczyt dokumentu | Wyświetlanie treści i informacji o dokumencie | document:readDocument |
| Lista wersji dokumentu | Wyświetlanie wszystkich wersji dokumentu | document:listVersions |
| Pobieranie wersji dokumentu | Pobieranie określonych wersji dokumentu | document:downloadVersion |
| Aktualizacja dokumentu | Modyfikowanie treści i metadanych dokumentu | document:updateDocument |
| Aktualizacja wersji dokumentu | Modyfikowanie istniejących wersji dokumentu | document:updateVersion |
| Usuwanie dokumentu | Usuwanie dokumentów z systemu | document:deleteDocument |
| Usuwanie wersji dokumentu | Usuwanie określonych wersji dokumentu | document:deleteVersion |
| Powiązanie projektu | Powiązanie dokumentów z projektami | document:linkProject |
| Powiązanie urządzenia | Powiązanie dokumentów z urządzeniami | document:linkDevice |
| Powiązanie gateway | Powiązanie dokumentów z gateway | document:linkGateway |
| Powiązanie licencji | Powiązanie dokumentów z licencjami | document:linkLicense |
| Powiązanie użytkownika | Powiązanie dokumentów z użytkownikami | document:linkUser |
| Usunięcie powiązania projektu | Usunięcie powiązań dokument–projekt | document:unlinkProject |
| Usunięcie powiązania urządzenia | Usunięcie powiązań dokument–urządzenie | document:unlinkDevice |
| Usunięcie powiązania gateway | Usunięcie powiązań dokument–gateway | document:unlinkGateway |
| Usunięcie powiązania licencji | Usunięcie powiązań dokument–licencja | document:unlinkLicense |
| Usunięcie powiązania użytkownika | Usunięcie powiązań dokument–użytkownik | document:unlinkUser |
Usługa gateway
Usługa gateway zarządza zasobami i operacjami gateway.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji gateway | gateway:* |
| Tworzenie gateway | Dodawanie nowych gateway do systemu | gateway:createGateway |
| Odczyt gateway | Wyświetlanie informacji i statusu gateway | gateway:readGateway |
| Aktualizacja gateway | Modyfikowanie ustawień i konfiguracji gateway | gateway:updateGateway |
| Usuwanie gateway | Usuwanie gateway z systemu | gateway:deleteGateway |
Usługa tożsamości
Usługa tożsamości zarządza użytkownikami, rolami użytkowników, grupami użytkowników oraz informacjami o dzierżawcy.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji tożsamości | ident:* |
| Tworzenie użytkownika | Dodawanie nowych użytkowników do systemu | ident:createUser |
| Odczyt użytkownika | Wyświetlanie informacji i szczegółów użytkownika | ident:readUser |
| Aktualizacja użytkownika | Modyfikowanie informacji o koncie użytkownika | ident:updateUser |
| Usuwanie użytkownika | Usuwanie użytkowników z systemu | ident:deleteUser |
| Aktualizacja profilu | Modyfikowanie informacji profilu użytkownika | ident:updateProfile |
| Aktualizacja dzierżawcy | Modyfikowanie ustawień i konfiguracji dzierżawcy | ident:updateTenant |
| Usuwanie dzierżawcy | Usuwanie dzierżawców z systemu | ident:deleteTenant |
| Tworzenie roli użytkownika | Tworzenie nowych ról użytkowników | ident:createUserRole |
| Odczyt roli użytkownika | Wyświetlanie informacji i szczegółów roli użytkownika | ident:readUserRole |
| Aktualizacja roli użytkownika | Modyfikowanie istniejących ról użytkowników | ident:updateUserRole |
| Usuwanie roli użytkownika | Usuwanie ról użytkowników z systemu | ident:deleteUserRole |
| Powiązanie roli użytkownika | Przypisywanie ról użytkownikom | ident:linkUserRole |
| Usunięcie powiązania roli użytkownika | Usuwanie przypisań ról od użytkowników | ident:unlinkUserRole |
Usługa integracji
Usługa integracji zarządza integracjami, na przykład z GitHub.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji integracji | integration:* |
| Tworzenie integracji | Dodawanie nowych integracji do systemu | integration:createIntegration |
| Odczyt integracji | Wyświetlanie informacji i szczegółów integracji | integration:readIntegration |
| Aktualizacja integracji | Modyfikowanie istniejącej integracji | integration:updateIntegration |
| Usuwanie integracji | Usuwanie integracji z systemu | integration:deleteIntegration |
| Lista repozytoriów | Wyświetlanie repozytoriów istniejącej integracji | integration:listRepositories |
| Aktualizacja repozytorium | Modyfikowanie ustawień i konfiguracji repozytorium | integration:updateRepository |
Usługa licencji
Usługa licencji zarządza licencjami oprogramowania i ich wykorzystaniem.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na licencjach | license:* |
| Tworzenie licencji | Dodawanie nowych licencji do systemu | license:createLicense |
| Odczyt licencji | Wyświetlanie informacji i statusu licencji | license:readLicense |
| Usuwanie licencji | Usuwanie licencji z systemu | license:deleteLicense |
| Korzystanie z licencji | Aktywacja i korzystanie z licencji | license:useLicense |
| Administracyjne odblokowanie licencji | Administracyjne odblokowanie licencji zablokowanych przez dowolnego użytkownika | license:adminUnlockLicense |
Usługa pipeline
Usługa pipeline zarządza zautomatyzowanymi przepływami pracy i ich wykonaniami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji pipeline | pipeline:* |
| Tworzenie pipeline | Tworzenie nowych zautomatyzowanych pipeline | pipeline:createPipeline |
| Odczyt pipeline | Wyświetlanie informacji i konfiguracji pipeline | pipeline:readPipeline |
| Lista wykonań pipeline | Wyświetlanie historii wykonań pipeline | pipeline:listExecutions |
| Uruchamianie wykonania pipeline | Rozpoczynanie wykonań pipeline | pipeline:triggerExecution |
| Aktualizacja pipeline | Modyfikowanie ustawień i konfiguracji pipeline | pipeline:updatePipeline |
| Usuwanie pipeline | Usuwanie pipeline z systemu | pipeline:deletePipeline |
| Usuwanie wykonań pipeline | Usuwanie rekordów wykonań pipeline | pipeline:deleteExecutions |
Zadania (jobs) są automatycznie dostępne poprzez uprawnienia pipeline. Jeśli masz uprawnienie do dostępu do pipeline i wyświetlania jego wykonań, możesz przeglądać status zadań, dzienniki i inne szczegóły.
Usługa projektów
Usługa projektów zarządza cyklem życia projektów, wersjonowaniem i powiązaniami z urządzeniami. W przypadku wersji projektu uprawnienia są zawsze nadawane na projekcie nadrzędnym.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na projektach | project:* |
| Tworzenie projektu | Tworzenie nowych projektów | project:createProject |
| Tworzenie wersji projektu | Tworzenie nowych wersji istniejących projektów | project:createVersion |
| Odczyt projektu | Wyświetlanie informacji i szczegółów projektu | project:readProject |
| Lista wersji projektu | Wyświetlanie wszystkich wersji projektu | project:listVersions |
| Pobieranie wersji projektu | Pobieranie określonych wersji projektu | project:downloadVersion |
| Aktualizacja projektu | Modyfikowanie ustawień i informacji projektu | project:updateProject |
| Aktualizacja wersji projektu | Modyfikowanie komentarza wersji projektu | project:updateVersion |
| Usuwanie projektu | Usuwanie projektów z systemu | project:deleteProject |
| Usuwanie wersji projektu | Usuwanie określonych wersji projektu z projektu | project:deleteVersion |
| Powiązanie projektu | Powiązanie projektów (np. bibliotek) z innymi projektami (np. projektami standardowymi) | project:linkProject |
| Powiązanie urządzenia | Podłączanie urządzeń do projektów | project:linkDevice |
| Usunięcie powiązania projektu | Usuwanie powiązań projektu (np. biblioteki z projektu standardowego) | project:unlinkProject |
| Usunięcie powiązania urządzenia | Odłączanie urządzeń od projektów | project:unlinkDevice |
| Blokowanie projektu | Blokowanie projektów w celu uniemożliwienia modyfikacji | project:lockProject |
| Odblokowanie projektu | Odblokowanie projektów zablokowanych przez własnego użytkownika, aby umożliwić modyfikacje | project:unlockProject |
| Administracyjne odblokowanie projektu | Administracyjne odblokowanie projektów zablokowanych przez dowolnego użytkownika | project:adminUnlockProject |
Usługa grup zasobów
Usługa grup zasobów zarządza organizacyjnym grupowaniem zasobów.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na grupach zasobów | resourceGroup:* |
| Tworzenie grupy zasobów | Tworzenie nowych grup zasobów | resourceGroup:createResourceGroup |
| Odczyt grupy zasobów | Wyświetlanie informacji o grupie zasobów | resourceGroup:readResourceGroup |
| Aktualizacja grupy zasobów | Modyfikowanie ustawień grupy zasobów | resourceGroup:updateResourceGroup |
| Usuwanie grupy zasobów | Usuwanie grup zasobów z systemu | resourceGroup:deleteResourceGroup |
Usługa tagów
Usługa tagów zarządza tagami metadanych i ich powiązaniami z różnymi zasobami.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na tagach | tag:* |
| Tworzenie tagu | Tworzenie nowych tagów metadanych | tag:createTag |
| Odczyt tagu | Wyświetlanie informacji o tagu i powiązań | tag:readTag |
| Usuwanie tagu | Usuwanie tagów z systemu | tag:deleteTag |
| Powiązanie urządzenia | Powiązanie tagów z urządzeniami | tag:linkDevice |
| Powiązanie dokumentu | Powiązanie tagów z dokumentami | tag:linkDocument |
| Powiązanie gateway | Powiązanie tagów z gateway | tag:linkGateway |
| Powiązanie licencji | Powiązanie tagów z licencjami | tag:linkLicense |
| Powiązanie projektu | Powiązanie tagów z projektami | tag:linkProject |
| Powiązanie użytkownika | Powiązanie tagów z użytkownikami | tag:linkUser |
| Powiązanie vault | Powiązanie tagów z vault | tag:linkVault |
| Powiązanie pipeline | Powiązanie tagów z pipeline | tag:linkPipeline |
| Usunięcie powiązania urządzenia | Usuwanie powiązań tagów z urządzeniami | tag:unlinkDevice |
| Usunięcie powiązania dokumentu | Usuwanie powiązań tagów z dokumentami | tag:unlinkDocument |
| Usunięcie powiązania gateway | Usuwanie powiązań tagów z gateway | tag:unlinkGateway |
| Usunięcie powiązania licencji | Usuwanie powiązań tagów z licencjami | tag:unlinkLicense |
| Usunięcie powiązania projektu | Usuwanie powiązań tagów z projektami | tag:unlinkProject |
| Usunięcie powiązania użytkownika | Usuwanie powiązań tagów z użytkownikami | tag:unlinkUser |
| Usunięcie powiązania vault | Usuwanie powiązań tagów z vault | tag:unlinkVault |
| Usunięcie powiązania pipeline | Usuwanie powiązań tagów z pipeline | tag:unlinkPipeline |
Usługa vault
Usługa vault zarządza bezpiecznym przechowywaniem sekretów i informacji wrażliwych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji vault | vault:* |
| Tworzenie vault | Tworzenie nowych bezpiecznych vault | vault:createVault |
| Tworzenie sekretu | Dodawanie nowych sekretów do vault | vault:createSecret |
| Odczyt vault | Wyświetlanie informacji i metadanych vault | vault:readVault |
| Lista sekretów | Wyświetlanie sekretów zawartych w vault | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja vault | Modyfikowanie ustawień i konfiguracji vault | vault:updateVault |
| Aktualizacja sekretu | Modyfikowanie istniejących sekretów | vault:updateSecret |
| Usuwanie vault | Usuwanie vault z systemu | vault:deleteVault |
| Usuwanie sekretu | Usuwanie sekretów z vault | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretu | vault:unceilSecret |
Usługa webhook
Usługa webhook zarządza konfiguracją, dostarczaniem, bezpieczeństwem i niezawodnością wychodzących powiadomień HTTP wywoływanych przez zdarzenia systemowe, umożliwiając integracje w czasie rzeczywistym z systemami zewnętrznymi.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji webhook | webhook:* |
| Tworzenie webhook | Tworzenie nowych konfiguracji webhook | webhook:createWebhook |
| Odczyt webhook | Wyświetlanie konfiguracji webhook | webhook:readWebhook |
| Aktualizacja webhook | Modyfikowanie ustawień i konfiguracji webhook | webhook:updateWebhook |
| Usuwanie webhook | Usuwanie webhook z systemu | webhook:deleteWebhook |
Usługa webhook
Usługa webhook zarządza bezpiecznym przechowywaniem sekretów i informacji wrażliwych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji vault | vault:* |
| Tworzenie vault | Tworzenie nowych bezpiecznych vault | vault:createVault |
| Tworzenie sekretu | Dodawanie nowych sekretów do vault | vault:createSecret |
| Odczyt vault | Wyświetlanie informacji i metadanych vault | vault:readVault |
| Lista sekretów | Wyświetlanie sekretów zawartych w vault | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja vault | Modyfikowanie ustawień i konfiguracji vault | vault:updateVault |
| Aktualizacja sekretu | Modyfikowanie istniejących sekretów | vault:updateSecret |
| Usuwanie vault | Usuwanie vault z systemu | vault:deleteVault |
| Usuwanie sekretu | Usuwanie sekretów z vault | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretu | vault:unceilSecret |
Usługa vault
Usługa vault zarządza bezpiecznym przechowywaniem sekretów i informacji wrażliwych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji vault | vault:* |
| Tworzenie vault | Tworzenie nowych bezpiecznych vault | vault:createVault |
| Tworzenie sekretu | Dodawanie nowych sekretów do vault | vault:createSecret |
| Odczyt vault | Wyświetlanie informacji i metadanych vault | vault:readVault |
| Lista sekretów | Wyświetlanie sekretów zawartych w vault | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja vault | Modyfikowanie ustawień i konfiguracji vault | vault:updateVault |
| Aktualizacja sekretu | Modyfikowanie istniejących sekretów | vault:updateSecret |
| Usuwanie vault | Usuwanie vault z systemu | vault:deleteVault |
| Usuwanie sekretu | Usuwanie sekretów z vault | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretu | vault:unceilSecret |
Usługa webhook
Usługa webhook zarządza bezpiecznym przechowywaniem sekretów i informacji wrażliwych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji vault | vault:* |
| Tworzenie vault | Tworzenie nowych bezpiecznych vault | vault:createVault |
| Tworzenie sekretu | Dodawanie nowych sekretów do vault | vault:createSecret |
| Odczyt vault | Wyświetlanie informacji i metadanych vault | vault:readVault |
| Lista sekretów | Wyświetlanie sekretów zawartych w vault | vault:listSecrets |
| Powiązanie sekretu | Powiązanie sekretów z innymi zasobami | vault:linkSecret |
| Aktualizacja vault | Modyfikowanie ustawień i konfiguracji vault | vault:updateVault |
| Aktualizacja sekretu | Modyfikowanie istniejących sekretów | vault:updateSecret |
| Usuwanie vault | Usuwanie vault z systemu | vault:deleteVault |
| Usuwanie sekretu | Usuwanie sekretów z vault | vault:deleteSecret |
| Odsłonięcie sekretu | Ujawnianie i dostęp do wartości sekretu | vault:unceilSecret |
Usługa stacji roboczych
Usługa stacji roboczych zarządza zasobami i operacjami stacji roboczych.
| Akcja | Opis | Identyfikator akcji |
|---|---|---|
| Wszystkie akcje | Pełny dostęp do wszystkich operacji na stacjach roboczych | workstation:* |
| Tworzenie stacji roboczej | Dodawanie nowej stacji roboczej do systemu | workstation:createWorkstation |
| Odczyt stacji roboczej | Wyświetlanie informacji i statusu stacji roboczej | workstation:readWorkstation |
| Aktualizacja stacji roboczej | Modyfikowanie ustawień i konfiguracji stacji roboczej | workstation:updateWorkstation |
| Usuwanie stacji roboczej | Usuwanie stacji roboczej z systemu | workstation:deleteWorkstation |