ロールベースアクセス制御 (RBAC)
概要
本ドキュメントでは、ロールベースアクセス制御 (RBAC) システムで利用できる権限について説明します。各サービスは、ロールの割り当てを通じてユーザーに付与できる固有のアクションを提供します。
権限のスコープ
権限はさまざまなスコープで付与できます。
- リソース固有: 個別に特定されたリソースへのアクセス
- すべてのリソース: システム全体にわたる、特定の種類のすべてのリソースへのアクセス
- グループベース: 特定の組織グループ内のリソースへのアクセス
- ユーザーがあるグループへのアクセス権を持つ場合、そのすべてのサブグループも含まれます
- タグベース: 指定されたタグを持つリソースへのアクセス
ロール内の各ポリシーは、それぞれ独自のスコープを使用できます。複数のポリシーが同じ対象(1つのグループ内のすべて、1つのタグが付いたすべて、または単純にすべて)を対象とすべき場合は、代わりにロール全体に対して一度だけ設定してください。共通リソーススコープを参照してください。
タグレベルの権限では、ユーザーが選択されたタグに対する読み取りアクセス権を持っている必要があります。そうでない場合、権限システムは期待どおりに機能しません。
はじめに
ユーザーに権限を割り当てるには:
- ユーザーロールを作成する、既存のものを選択する、または複製してそのポリシーを出発点にする
- ポリシーエディターを使用してポリシーを定義する
ポリシーエディターでは、目的のポリシーを定義するために2つの方法をサポートしています。
- ポリシー作成ウィザード
- JSON によるポリシー作成
ロールの割り当てや権限管理に関するサポートについては、システム管理者にお問い合わせください。
ポリシー作成ウィザード
ウィザードはリソースタイプごとに1つのポリシーを作成します。各ポリシーについて、付与するアクションと適用対象のリソースを選択します。
ポリシー一覧の上部には Common resource scope があります。これはロール全体で共有される対象です。まずこれを設定してください。これを使用できるすべてのポリシーが自動的に従い、各ポリシーは個別に切り離して独自のリソースを選択することもできます。共通リソーススコープを参照してください。
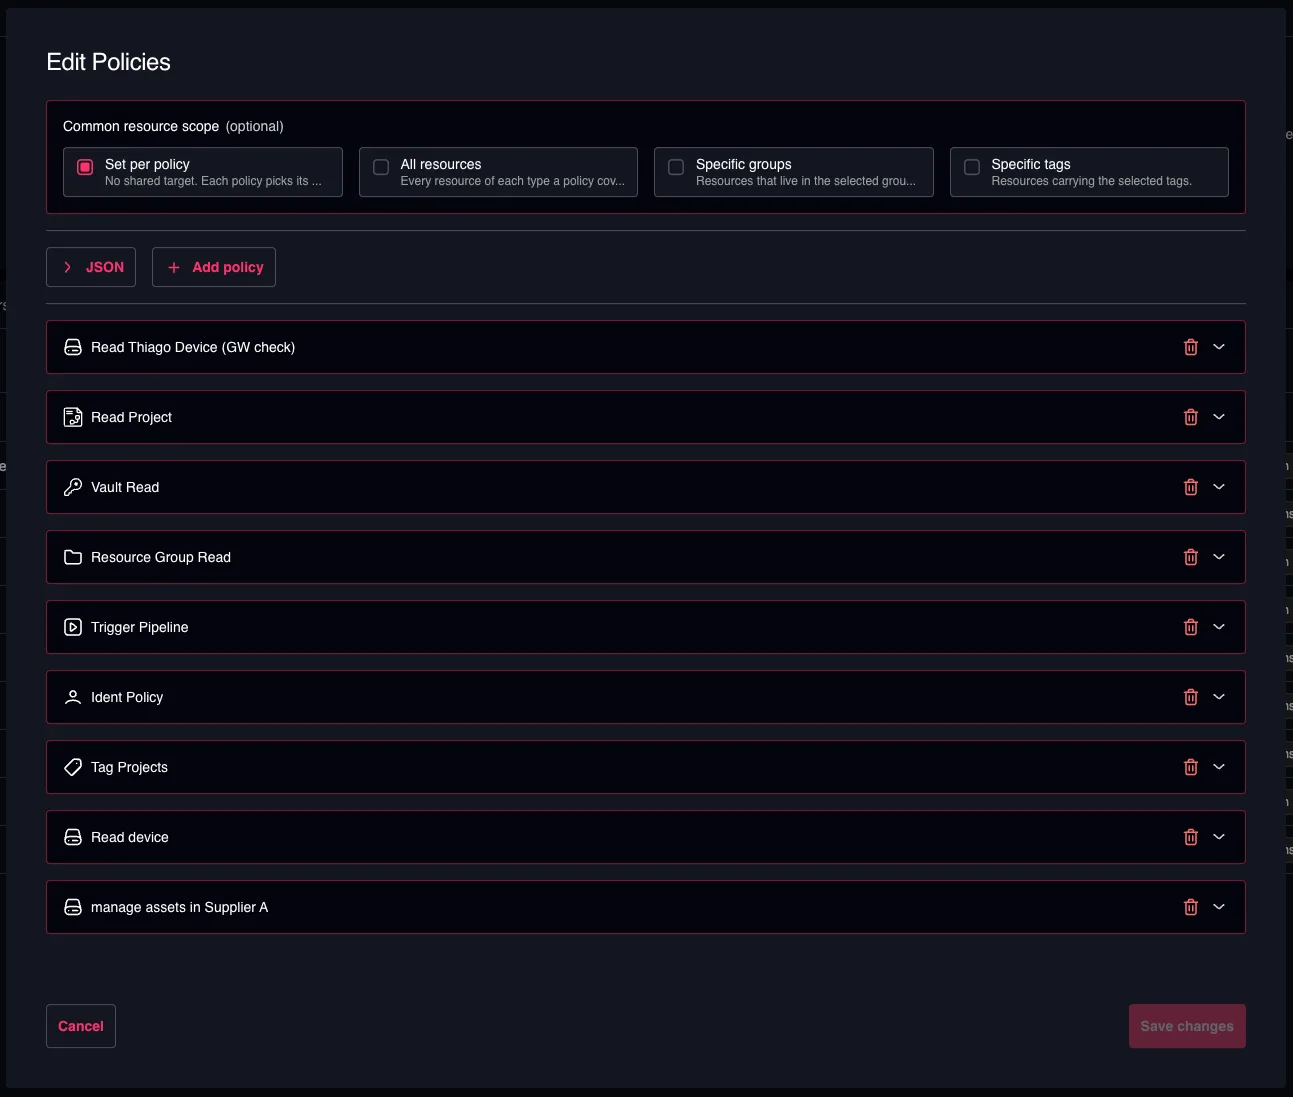
JSON によるポリシー作成
JSON エディターに切り替えるには、ポリシー一覧の上にある JSON ボタンをクリックします。
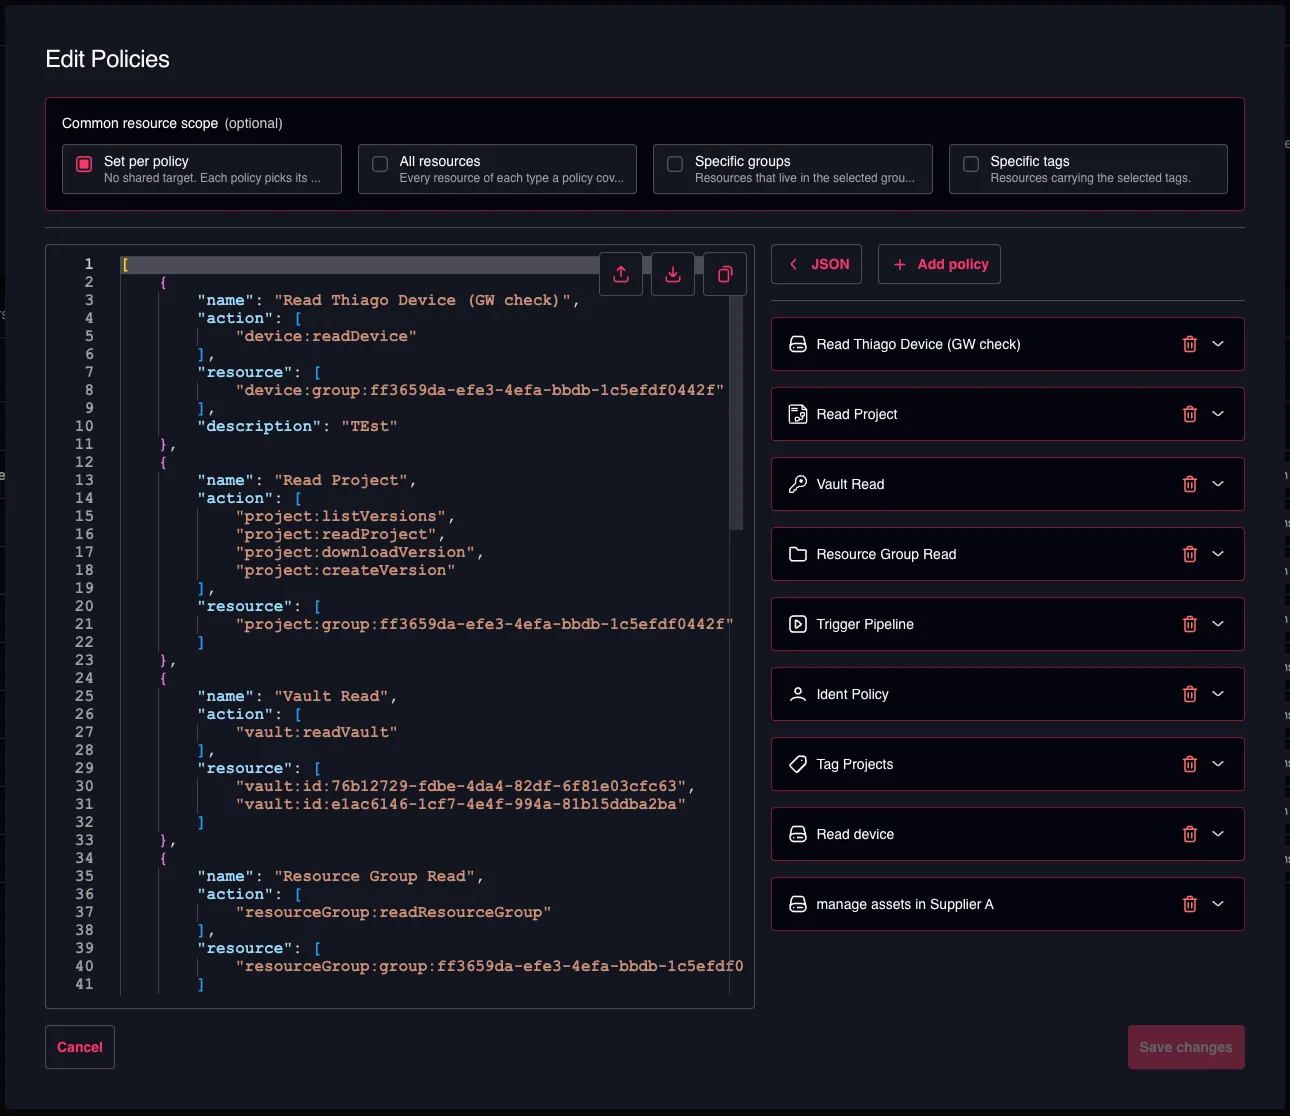
JSON フォーマット
JSON フォーマットは次のように構成されています。
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
これはポリシーの配列として定義され、各ポリシーには次のプロパティが含まれます。
- name: ポリシーの一意な名前
- description: ポリシーの意味のある説明(任意)
- action: 当該ポリシーで許可されるアクションの一覧
- 利用可能なアクションの一覧については #available-actions を参照してください
- resource: リソース識別子の一覧
- 指定した種類のすべてのリソース:
gateway:* - ID による特定のリソース:
gateway:id:<GATEWAY_ID> - グループ(および任意のサブグループ)内の指定した種類のすべてのリソース:
gateway:group:<GROUP_ID> - 特定のタグを持つ、指定した種類のすべてのリソース:
gateway:tag:<TAG>
- 指定した種類のすべてのリソース:
共通リソーススコープはこのフォーマットのフィールドではありません。これはウィザード上のショートカットであり、上記と同じ resource 値(project:group:<ID>、device:tag:<TAG>、gateway:*)を書き込みます。したがって、常にポリシーが信頼できる唯一の情報源となります。ロールを再度開くと、表示されるスコープはそのポリシーが共有しているリソースから読み取られます。
事前定義済みユーザーロール
Admin User Role
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Engineer User Role
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Tech User Role
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Read Only User Role
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
利用可能なアクション
Audit Log Service
Audit Log サービスは、監査およびログ情報へのアクセスを管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての監査ログ操作への完全なアクセス | auditLog:* |
| 監査ログの読み取り | 監査ログエントリの表示 | auditLog:readAuditLog |
Billing Service
Billing サービスは、請求情報および請求操作を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての請求操作への完全なアクセス | billing:* |
| 請求情報の読み取り | 請求情報の表示 | billing:getBilling |
| 請求情報の更新 | 請求設定およびデータの変更 | billing:updateBilling |
Device Service
Device サービスは、デバイスのライフサイクル、接続および操作を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのデバイス操作への完全なアクセス | device:* |
| デバイスの作成 | 新しいデバイスをシステムに追加 | device:createDevice |
| デバイスの読み取り | デバイス情報およびステータスの表示 | device:readDevice |
| デバイスの更新 | デバイス設定および構成の変更 | device:updateDevice |
| デバイスの削除 | システムからデバイスを削除 | device:deleteDevice |
| ゲートウェイのリンク | ゲートウェイをデバイスにリンク | device:linkGateway |
| ゲートウェイのリンク解除 | ゲートウェイをデバイスからリンク解除 | device:unlinkGateway |
| デバイスのリンク | デバイスをデバイスにリンク | device:linkDevice |
| デバイスのリンク解除 | デバイスをデバイスからリンク解除 | device:unlinkDevice |
| デバイスへの接続 | デバイスへの接続を確立 | device:connect |
| デバイスへのデプロイ | 構成またはソフトウェアをデバイスへデプロイ | device:deploy |
| デバイスのバックアップ | デバイス構成のバックアップを作成 | device:backup |
| デバイススナップショットの作成 | 特定時点のデバイススナップショットを作成 | device:snapshot |
| デバイスパスワードの設定 | デバイス認証資格情報の構成 | device:setPassword |
| 変数リストの読み取り | デバイスの変数リストの読み取り | device:readVariableList |
| 変数リストの書き込み | デバイスの変数リストへの書き込み | device:writeVariableList |
Document Service
Document サービスは、ドキュメントの作成、バージョン管理および他のリソースへのリンクを管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのドキュメント操作への完全なアクセス | document:* |
| ドキュメントの作成 | 新しいドキュメントの作成 | document:createDocument |
| ドキュメントバージョンの作成 | 既存ドキュメントの新しいバージョンの作成 | document:createVersion |
| ドキュメントの読み取り | ドキュメントの内容および情報の表示 | document:readDocument |
| ドキュメントバージョンの一覧表示 | ドキュメントのすべてのバージョンの表示 | document:listVersions |
| ドキュメントバージョンのダウンロード | 特定のドキュメントバージョンのダウンロード | document:downloadVersion |
| ドキュメントの更新 | ドキュメントの内容およびメタデータの変更 | document:updateDocument |
| ドキュメントバージョンの更新 | 既存のドキュメントバージョンの変更 | document:updateVersion |
| ドキュメントの削除 | システムからドキュメントを削除 | document:deleteDocument |
| ドキュメントバージョンの削除 | 特定のドキュメントバージョンの削除 | document:deleteVersion |
| プロジェクトのリンク | ドキュメントとプロジェクトの関連付け | document:linkProject |
| デバイスのリンク | ドキュメントとデバイスの関連付け | document:linkDevice |
| ゲートウェイのリンク | ドキュメントとゲートウェイの関連付け | document:linkGateway |
| ライセンスのリンク | ドキュメントとライセンスの関連付け | document:linkLicense |
| ユーザーのリンク | ドキュメントとユーザーの関連付け | document:linkUser |
| プロジェクトのリンク解除 | ドキュメントとプロジェクトの関連付けの解除 | document:unlinkProject |
| デバイスのリンク解除 | ドキュメントとデバイスの関連付けの解除 | document:unlinkDevice |
| ゲートウェイのリンク解除 | ドキュメントとゲートウェイの関連付けの解除 | document:unlinkGateway |
| ライセンスのリンク解除 | ドキュメントとライセンスの関連付けの解除 | document:unlinkLicense |
| ユーザーのリンク解除 | ドキュメントとユーザーの関連付けの解除 | document:unlinkUser |
Gateway Service
Gateway サービスは、ゲートウェイリソースおよび操作を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのゲートウェイ操作への完全なアクセス | gateway:* |
| ゲートウェイの作成 | 新しいゲートウェイをシステムに追加 | gateway:createGateway |
| ゲートウェイの読み取り | ゲートウェイ情報およびステータスの表示 | gateway:readGateway |
| ゲートウェイの更新 | ゲートウェイ設定および構成の変更 | gateway:updateGateway |
| ゲートウェイの削除 | システムからゲートウェイを削除 | gateway:deleteGateway |
Identity Service
Identity サービスは、ユーザー、ユーザーロール、ユーザーグループおよびテナント情報を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての ID 操作への完全なアクセス | ident:* |
| ユーザーの作成 | 新しいユーザーをシステムに追加 | ident:createUser |
| ユーザーの読み取り | ユーザー情報および詳細の表示 | ident:readUser |
| ユーザーの更新 | ユーザーアカウント情報の変更 | ident:updateUser |
| ユーザーの削除 | システムからユーザーを削除 | ident:deleteUser |
| プロフィールの更新 | ユーザープロフィール情報の変更 | ident:updateProfile |
| テナントの更新 | テナント設定および構成の変更 | ident:updateTenant |
| テナントの削除 | システムからテナントを削除 | ident:deleteTenant |
| ユーザーロールの作成 | 新しいユーザーロールの作成 | ident:createUserRole |
| ユーザーロールの読み取り | ユーザーロール情報および詳細の表示 | ident:readUserRole |
| ユーザーロールの更新 | 既存ユーザーロールの変更 | ident:updateUserRole |
| ユーザーロールの削除 | システムからユーザーロールを削除 | ident:deleteUserRole |
| ユーザーロールのリンク | ユーザーへのロールの割り当て | ident:linkUserRole |
| ユーザーロールのリンク解除 | ユーザーからのロール割り当ての解除 | ident:unlinkUserRole |
Integration Service
Integration サービスは、GitHub 向けなどの統合を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての統合操作への完全なアクセス | integration:* |
| 統合の作成 | 新しい統合をシステムに追加 | integration:createIntegration |
| 統合の読み取り | 統合情報および詳細の表示 | integration:readIntegration |
| 統合の更新 | 既存の統合の変更 | integration:updateIntegration |
| 統合の削除 | システムから統合を削除 | integration:deleteIntegration |
| リポジトリの一覧表示 | 既存の統合のリポジトリの表示 | integration:listRepositories |
| リポジトリの更新 | リポジトリ設定および構成の変更 | integration:updateRepository |
License Service
License サービスは、ソフトウェアライセンスおよびその使用を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのライセンス操作への完全なアクセス | license:* |
| ライセンスの作成 | 新しいライセンスをシステムに追加 | license:createLicense |
| ライセンスの読み取り | ライセンス情報およびステータスの表示 | license:readLicense |
| ライセンスの削除 | システムからライセンスを削除 | license:deleteLicense |
| ライセンスの使用 | ライセンスのアクティブ化および利用 | license:useLicense |
| ライセンスの管理者ロック解除 | 任意のユーザーによってロックされたライセンスの管理者によるロック解除 | license:adminUnlockLicense |
Pipeline Service
Pipeline サービスは、自動化されたワークフローおよびその実行を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのパイプライン操作への完全なアクセス | pipeline:* |
| パイプラインの作成 | 新しい自動化パイプラインの作成 | pipeline:createPipeline |
| パイプラインの読み取り | パイプライン情報および構成の表示 | pipeline:readPipeline |
| パイプライン実行の一覧表示 | パイプライン実行履歴の表示 | pipeline:listExecutions |
| パイプライン実行のトリガー | パイプライン実行の開始 | pipeline:triggerExecution |
| パイプラインの更新 | パイプライン設定および構成の変更 | pipeline:updatePipeline |
| パイプラインの削除 | システムからパイプラインを削除 | pipeline:deletePipeline |
| パイプライン実行の削除 | パイプライン実行記録の削除 | pipeline:deleteExecutions |
ジョブはパイプライン権限を通じて自動的にアクセス可能になります。パイプラインへのアクセス権とその実行の一覧表示権限があれば、ジョブのステータス、ログ、その他の詳細を表示できます。
Project Service
Project サービスは、プロジェクトのライフサイクル、バージョン管理およびデバイスのリンクを管理します。プロジェクトバージョンについては、権限は常に親プロジェクトに対して付与されます。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのプロジェクト操作への完全なアクセス | project:* |
| プロジェクトの作成 | 新しいプロジェクトの作成 | project:createProject |
| プロジェクトバージョンの作成 | 既存プロジェクトの新しいバージョンの作成 | project:createVersion |
| プロジェクトの読み取り | プロジェクト情報および詳細の表示 | project:readProject |
| プロジェクトバージョンの一覧表示 | プロジェクトのすべてのバージョンの表示 | project:listVersions |
| プロジェクトバージョンのダウンロード | 特定のプロジェクトバージョンのダウンロード | project:downloadVersion |
| プロジェクトの更新 | プロジェクト設定および情報の変更 | project:updateProject |
| プロジェクトバージョンの更新 | プロジェクトバージョンのコメントの変更 | project:updateVersion |
| プロジェクトの削除 | システムからプロジェクトを削除 | project:deleteProject |
| プロジェクトバージョンの削除 | プロジェクトから特定のプロジェクトバージョンを削除 | project:deleteVersion |
| プロジェクトのリンク | プロジェクト(例: ライブラリ)を他のプロジェクト(例: 標準プロジェクト)と関連付け | project:linkProject |
| デバイスのリンク | デバイスをプロジェクトに接続 | project:linkDevice |
| プロジェクトのリンク解除 | プロジェクトの関連付けの解除(例: 標準プロジェクトからライブラリを解除) | project:unlinkProject |
| デバイスのリンク解除 | デバイスとプロジェクトの接続の解除 | project:unlinkDevice |
| プロジェクトのロック | 変更を防ぐためにプロジェクトをロック | project:lockProject |
| プロジェクトのロック解除 | 自分自身のユーザーによってロックされたプロジェクトを解除して変更を許可 | project:unlockProject |
| プロジェクトの管理者ロック解除 | 任意のユーザーによってロックされたプロジェクトの管理者によるロック解除 | project:adminUnlockProject |
Resource Groups Service
Resource Groups サービスは、リソースの組織的なグループ化を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのリソースグループ操作への完全なアクセス | resourceGroup:* |
| リソースグループの作成 | 新しいリソースグループの作成 | resourceGroup:createResourceGroup |
| リソースグループの読み取り | リソースグループ情報の表示 | resourceGroup:readResourceGroup |
| リソースグループの更新 | リソースグループ設定の変更 | resourceGroup:updateResourceGroup |
| リソースグループの削除 | システムからリソースグループを削除 | resourceGroup:deleteResourceGroup |
Tag Service
Tag サービスは、メタデータタグおよびさまざまなリソースとの関連付けを管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのタグ操作への完全なアクセス | tag:* |
| タグの作成 | 新しいメタデータタグの作成 | tag:createTag |
| タグの読み取り | タグ情報および関連付けの表示 | tag:readTag |
| タグの削除 | システムからタグを削除 | tag:deleteTag |
| デバイスのリンク | タグとデバイスの関連付け | tag:linkDevice |
| ドキュメントのリンク | タグとドキュメントの関連付け | tag:linkDocument |
| ゲートウェイのリンク | タグとゲートウェイの関連付け | tag:linkGateway |
| ライセンスのリンク | タグとライセンスの関連付け | tag:linkLicense |
| プロジェクトのリンク | タグとプロジェクトの関連付け | tag:linkProject |
| ユーザーのリンク | タグとユーザーの関連付け | tag:linkUser |
| Vault のリンク | タグと Vault の関連付け | tag:linkVault |
| パイプラインのリンク | タグとパイプラインの関連付け | tag:linkPipeline |
| デバイスのリンク解除 | デバイスからのタグ関連付けの解除 | tag:unlinkDevice |
| ドキュメントのリンク解除 | ドキュメントからのタグ関連付けの解除 | tag:unlinkDocument |
| ゲートウェイのリンク解除 | ゲートウェイからのタグ関連付けの解除 | tag:unlinkGateway |
| ライセンスのリンク解除 | ライセンスからのタグ関連付けの解除 | tag:unlinkLicense |
| プロジェクトのリンク解除 | プロジェクトからのタグ関連付けの解除 | tag:unlinkProject |
| ユーザーのリンク解除 | ユーザーからのタグ関連付けの解除 | tag:unlinkUser |
| Vault のリンク解除 | Vault からのタグ関連付けの解除 | tag:unlinkVault |
| パイプラインのリンク解除 | パイプラインからのタグ関連付けの解除 | tag:unlinkPipeline |
Vault Service
Vault サービスは、シークレットおよび機密情報の安全な保管を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての Vault 操作への完全なアクセス | vault:* |
| Vault の作成 | 新しいセキュアな Vault の作成 | vault:createVault |
| シークレットの作成 | Vault への新しいシークレットの追加 | vault:createSecret |
| Vault の読み取り | Vault 情報およびメタデータの表示 | vault:readVault |
| シークレットの一覧表示 | Vault に含まれるシークレットの表示 | vault:listSecrets |
| シークレットのリンク | シークレットと他のリソースの関連付け | vault:linkSecret |
| Vault の更新 | Vault 設定および構成の変更 | vault:updateVault |
| シークレットの更新 | 既存シークレットの変更 | vault:updateSecret |
| Vault の削除 | システムから Vault を削除 | vault:deleteVault |
| シークレットの削除 | Vault からシークレットを削除 | vault:deleteSecret |
| シークレットの開示 | シークレット値の表示およびアクセス | vault:unceilSecret |
Webhook Service
Webhook サービスは、システムイベントによってトリガーされる送信 HTTP 通知の構成、配信、セキュリティおよび信頼性を管理し、外部システムとのリアルタイム統合を可能にします。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての Webhook 操作への完全なアクセス | webhook:* |
| Webhook の作成 | 新しい Webhook 構成の作成 | webhook:createWebhook |
| Webhook の読み取り | Webhook 構成の表示 | webhook:readWebhook |
| Webhook の更新 | Webhook 設定および構成の変更 | webhook:updateWebhook |
| Webhook の削除 | システムから Webhook を削除 | webhook:deleteWebhook |
Webhook Service
Webhook サービスは、シークレットおよび機密情報の安全な保管を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての Vault 操作への完全なアクセス | vault:* |
| Vault の作成 | 新しいセキュアな Vault の作成 | vault:createVault |
| シークレットの作成 | Vault への新しいシークレットの追加 | vault:createSecret |
| Vault の読み取り | Vault 情報およびメタデータの表示 | vault:readVault |
| シークレットの一覧表示 | Vault に含まれるシークレットの表示 | vault:listSecrets |
| シークレットのリンク | シークレットと他のリソースの関連付け | vault:linkSecret |
| Vault の更新 | Vault 設定および構成の変更 | vault:updateVault |
| シークレットの更新 | 既存シークレットの変更 | vault:updateSecret |
| Vault の削除 | システムから Vault を削除 | vault:deleteVault |
| シークレットの削除 | Vault からシークレットを削除 | vault:deleteSecret |
| シークレットの開示 | シークレット値の表示およびアクセス | vault:unceilSecret |
Vault Service
Vault サービスは、シークレットおよび機密情報の安全な保管を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての Vault 操作への完全なアクセス | vault:* |
| Vault の作成 | 新しいセキュアな Vault の作成 | vault:createVault |
| シークレットの作成 | Vault への新しいシークレットの追加 | vault:createSecret |
| Vault の読み取り | Vault 情報およびメタデータの表示 | vault:readVault |
| シークレットの一覧表示 | Vault に含まれるシークレットの表示 | vault:listSecrets |
| シークレットのリンク | シークレットと他のリソースの関連付け | vault:linkSecret |
| Vault の更新 | Vault 設定および構成の変更 | vault:updateVault |
| シークレットの更新 | 既存シークレットの変更 | vault:updateSecret |
| Vault の削除 | システムから Vault を削除 | vault:deleteVault |
| シークレットの削除 | Vault からシークレットを削除 | vault:deleteSecret |
| シークレットの開示 | シークレット値の表示およびアクセス | vault:unceilSecret |
Webhook Service
Webhook サービスは、シークレットおよび機密情報の安全な保管を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべての Vault 操作への完全なアクセス | vault:* |
| Vault の作成 | 新しいセキュアな Vault の作成 | vault:createVault |
| シークレットの作成 | Vault への新しいシークレットの追加 | vault:createSecret |
| Vault の読み取り | Vault 情報およびメタデータの表示 | vault:readVault |
| シークレットの一覧表示 | Vault に含まれるシークレットの表示 | vault:listSecrets |
| シークレットのリンク | シークレットと他のリソースの関連付け | vault:linkSecret |
| Vault の更新 | Vault 設定および構成の変更 | vault:updateVault |
| シークレットの更新 | 既存シークレットの変更 | vault:updateSecret |
| Vault の削除 | システムから Vault を削除 | vault:deleteVault |
| シークレットの削除 | Vault からシークレットを削除 | vault:deleteSecret |
| シークレットの開示 | シークレット値の表示およびアクセス | vault:unceilSecret |
Workstation Service
Workstation サービスは、ワークステーションのリソースおよび操作を管理します。
| アクション | 説明 | アクション ID |
|---|---|---|
| すべてのアクション | すべてのワークステーション操作への完全なアクセス | workstation:* |
| ワークステーションの作成 | 新しいワークステーションをシステムに追加 | workstation:createWorkstation |
| ワークステーションの読み取り | ワークステーション情報およびステータスの表示 | workstation:readWorkstation |
| ワークステーションの更新 | ワークステーション設定および構成の変更 | workstation:updateWorkstation |
| ワークステーションの削除 | システムからワークステーションを削除 | workstation:deleteWorkstation |