ロール
ロールとロールベースアクセス制御(RBAC)の概要
ロールベースアクセス制御(RBAC)は SDA のセキュリティモデルの中核をなす柱であり、テナント内で誰がどの特定のリソースにアクセスし、どの特定の操作を実行できるかを、精緻かつきめ細かく制御します。
SDA には、いくつかの標準搭載ロールが用意されています
- 管理者
- オートメーションエンジニア
- テクニシャン
- 読み取り専用ユーザー
これらのロールは、最も一般的な運用ニーズに対応するよう設計されています。
これらの既定のロールに加えて、SDA では組織のセキュリティ要件に合わせて、きめ細かな権限を備えた完全にカスタマイズ可能なロールを定義できます。個々の機能単位までアクセス権を調整できるほか、自動的に期限切れとなる時間ベースの権限を適用することも可能で、常に最小権限のアクセスが維持されるようにします。
ロールの設定方法
- 左側のナビゲーションメニューで Users and Permissions に移動します
- ページ右上で Roles ビューに切り替えます
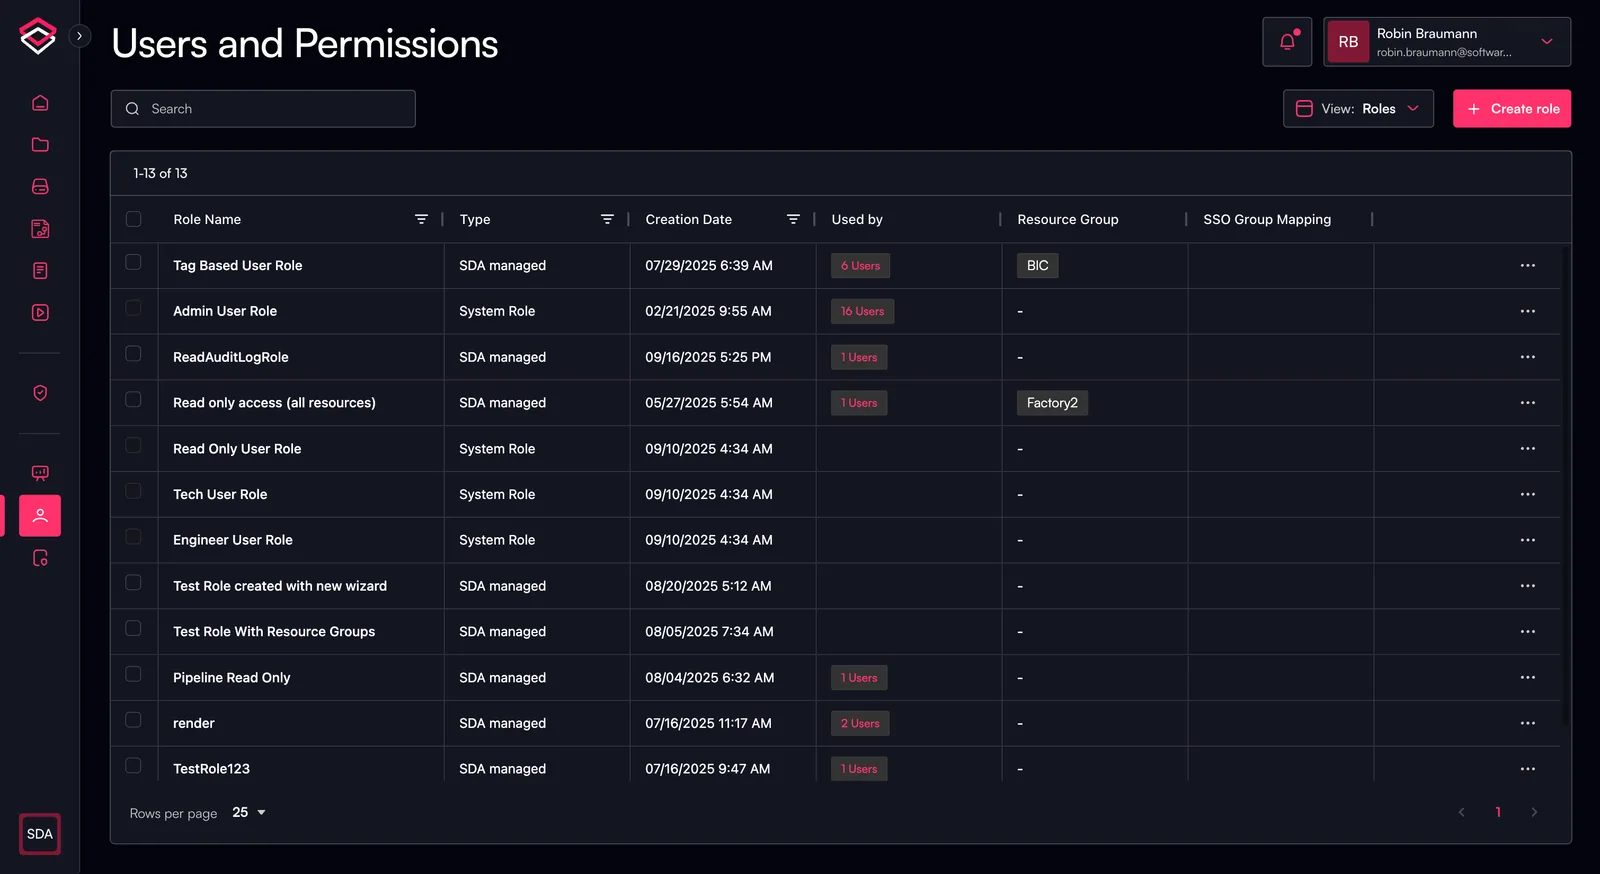
新しいロールの作成
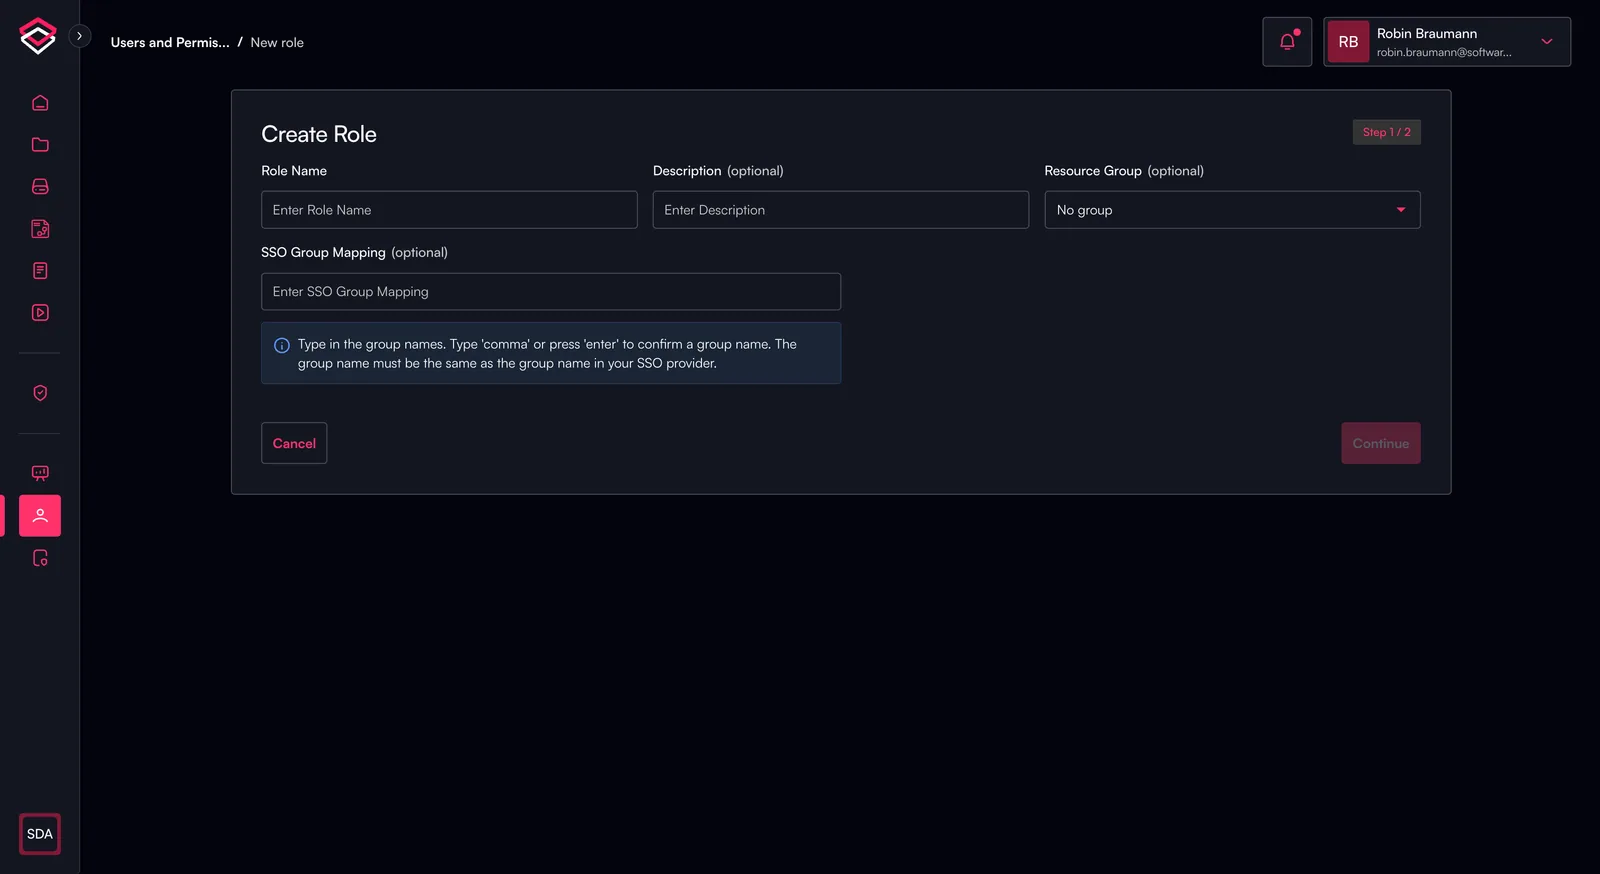
新しいロールを作成するには、右上の「Create Role」をクリックすると、新しい画面に移動します。
新しいロールの作成は 2 つのステップに分かれています。
- ロールの一般情報
- ロール名
- 説明
- リソースグループ
- SSO グループマッピング
- ポリシーの定義
- ロールベースアクセス制御を参照してください