okta を使用した SSO
概要
このセクションでは、SAML ベースの認証を介して okta を使用し、SDA テナント向けにシングルサインオン (SSO) を構成する方法について説明します。安全で一元化された ID 管理を有効にするために、SDA と okta の両方で必要となるセットアップ手順を案内します。
前提条件
エンタープライズのお客様の場合は、セットアップを進める前に、SDA が okta 連携を準備できるよう support@softwaredefinedautomation.io までご連絡ください。
必要な SDA パラメータ
okta を使用した SSO をセットアップするには、以下の SDA パラメータが必要です。
| パラメータ | 値 |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
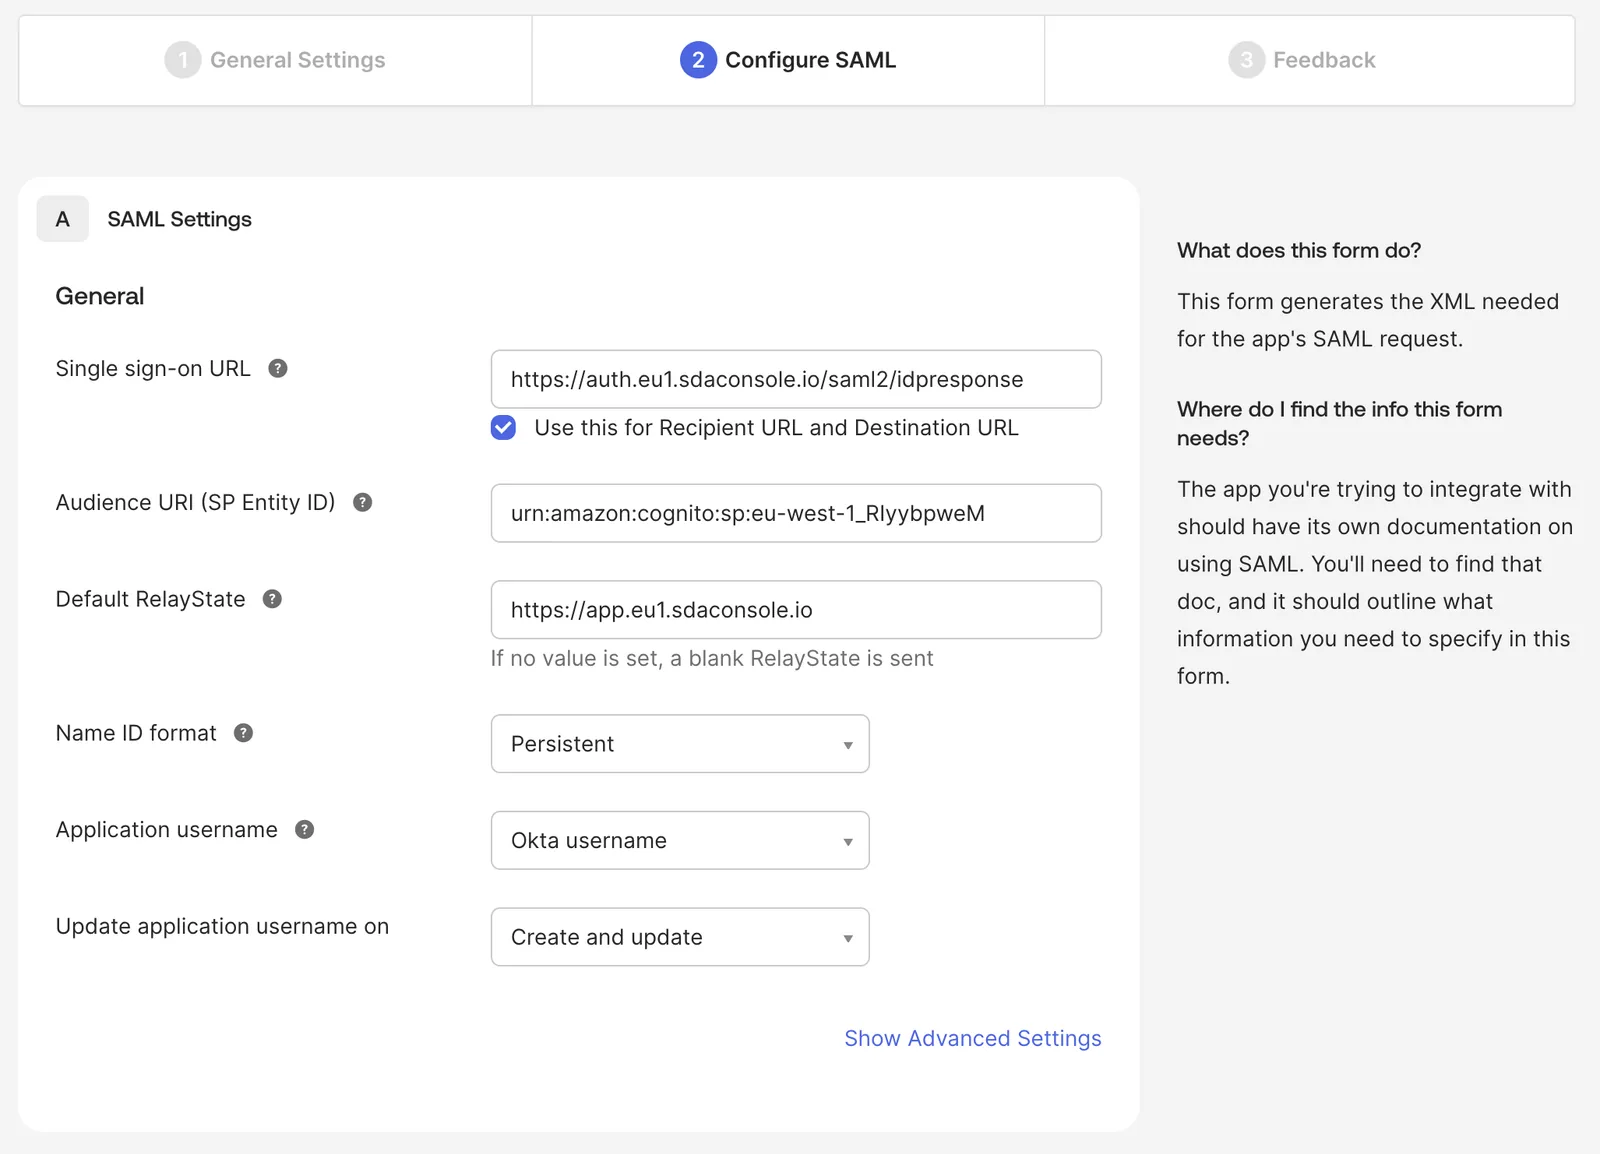
連携作業中に、SAML 用の署名証明書および暗号化証明書を提供いたします。
必要な SAML 属性
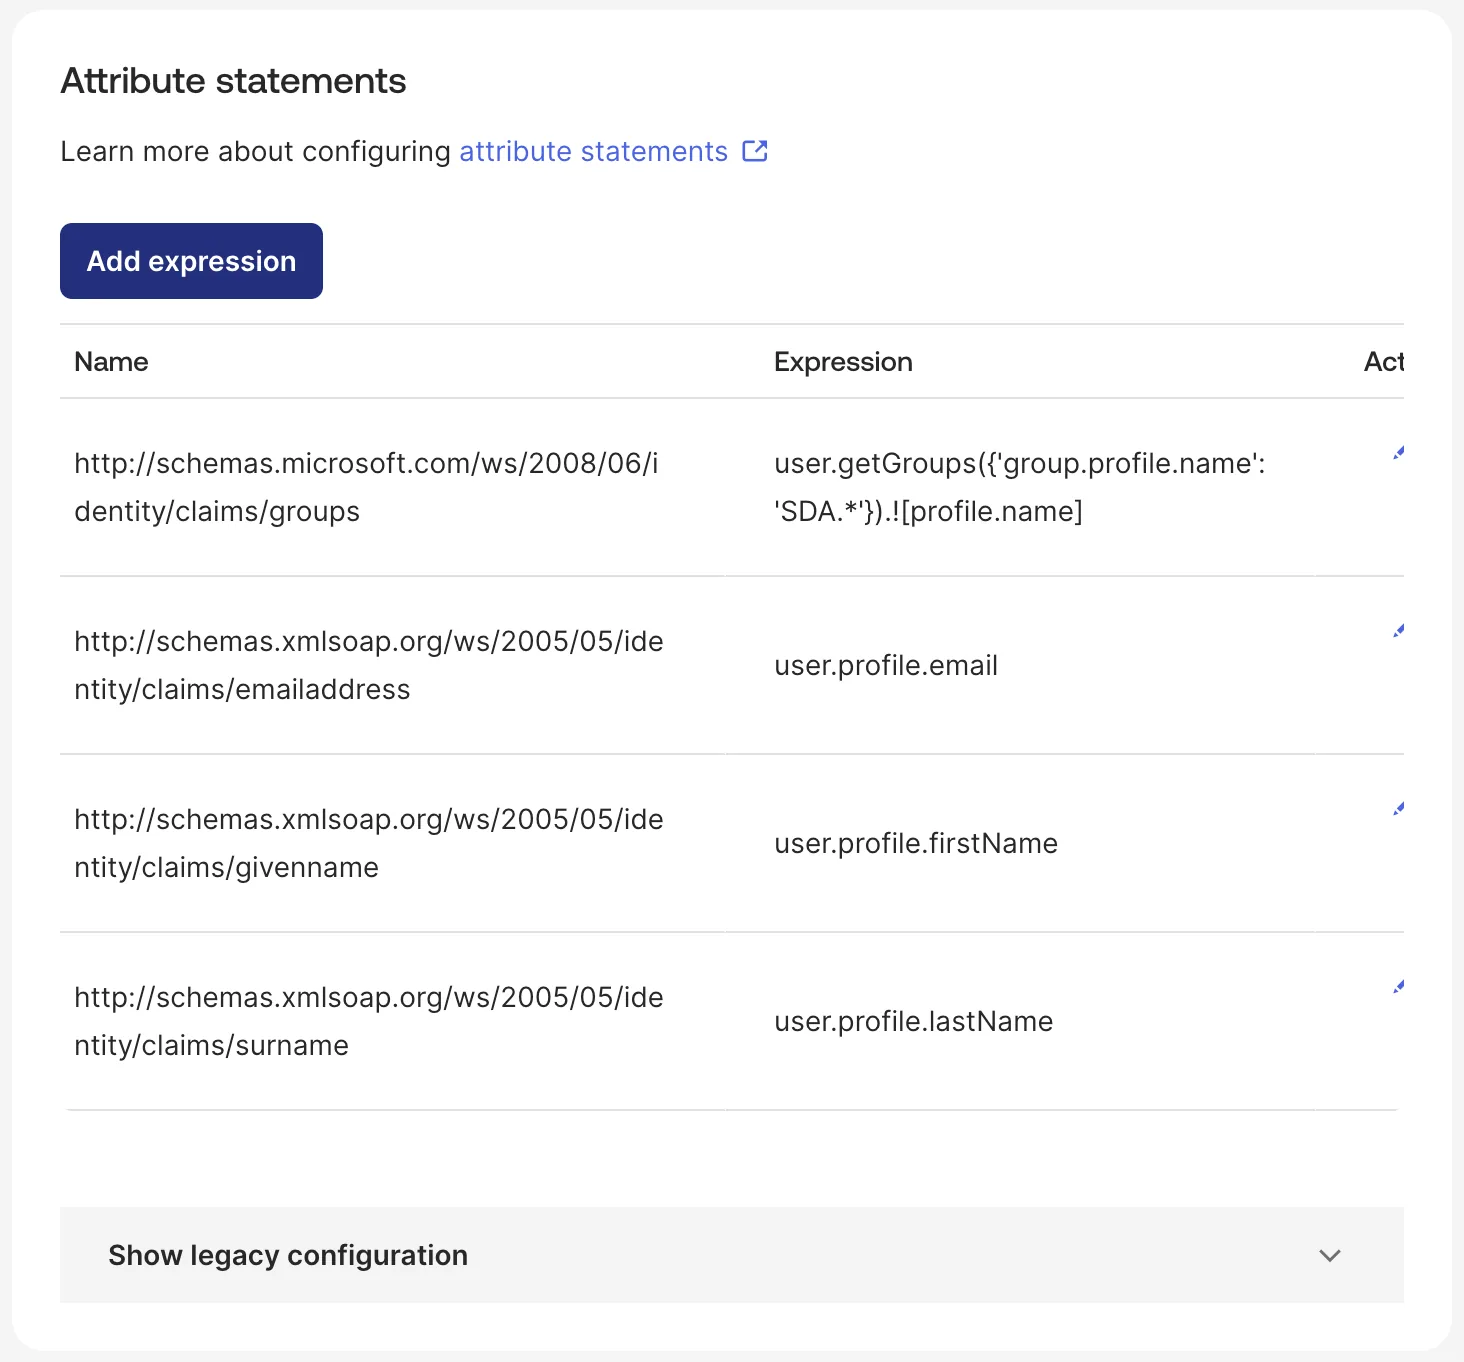
SDA では、以下の SAML 属性を構成する必要があります。
| 名前 | 式 |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
okta グループが SDA で終わる場合のグループ式:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
IDP に対して Manage Users in SDA が有効になっている場合、ユーザーグループは必須ではありません。
シングルログアウト
ユーザーが SDA からサインアウトすると、SDA は okta に対して該当ユーザーの okta セッションも終了するよう要求します。以下の設定を行わない場合、okta はこの要求を無視してセッションを維持するため、同じブラウザを次に使用する人が資格情報を求められることなくサインインされた状態になります。
okta で SDA アプリケーションを開き、General → SAML Settings → Edit → Configure SAML → Show Advanced Settings の順に進み、Allow application to initiate Single Logout をチェックして、以下を入力します。
| パラメータ | 値 |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | SDA から提供される署名証明書 |
SP Issuer は、サインインに使用される Audience URI とは別のフィールドですが、両者には同じ値を設定します。このフィールドが空の場合、サインインは正常に機能する一方でサインアウトが失敗することがあります。
確認するには、SSO で SDA にサインインし、サインアウトしてから再度サインインしてください。2 回目も okta による認証を求められるはずです。okta では、Reports → System Log にこの試行が User single sign out from app として記録されます。Issuer does not match と表示される場合は、SP Issuer の値が上記のものと一致していません。署名エラーが表示される場合は、Signature Certificate が未設定または誤っています。
構成オプション
SAML 連携では、2 つの構成オプションがサポートされています。
1. 既存の (非 SSO) ユーザーの移行
このオプションは、SSO でログインするユーザーを自動的に SSO 認証へ移行するかどうかを決定します。
有効にした場合:
- 同じメールアドレスの非 SSO ユーザーが存在する場合、そのユーザーは SSO に移行されます
- SSO ログイン後は、ユーザー名/パスワードによるログインができなくなります
- すべてのユーザーグループは SSO ユーザーグループマッピングから割り当てられます
2. SDA でのユーザー管理
このオプションは、この ID プロバイダーについて、ユーザーおよびユーザーロールを SDA 内で管理するかどうかを指定します。
ユーザーロールに SSO マッピング SSO_DEFAULT が設定されている場合、このロールは新規ユーザーに自動的に割り当てられます。
有効にした場合:
- SDA がユーザーおよびユーザーロールを内部で管理します
- ID プロバイダー (IDP) がユーザーグループを渡す必要はありません
- ユーザーはログインする前に SDA 内で作成されている必要があります
- ただし、
SSO_DEFAULTユーザーロールが定義されている場合を除きます。
- ただし、
- ユーザーには適切なユーザーロールが付与されている必要があります
ユーザーグループとロールのマッピング
注: テナントアカウントで SSO が有効になっている場合、既存のロールを編集する際にユーザーロールへ SSO マッピングを適用できます。
SSO が構成されている場合、ID プロバイダーからのユーザーグループマッピングを SDA 内の対応するユーザーロールに自動的に適用でき、ユーザー管理プロセスを効率化できます。