SSO tramite okta
Panoramica
Questa sezione spiega come configurare il Single Sign-On (SSO) per il tenant SDA utilizzando okta, tramite autenticazione basata su SAML. Illustra i passaggi di configurazione necessari sia in SDA sia in okta per abilitare una gestione delle identità sicura e centralizzata.
Prerequisiti
Se si è un Cliente Enterprise, contattare support@softwaredefinedautomation.io affinché SDA possa predisporre l'integrazione con okta prima di procedere con la configurazione.
Parametri SDA richiesti
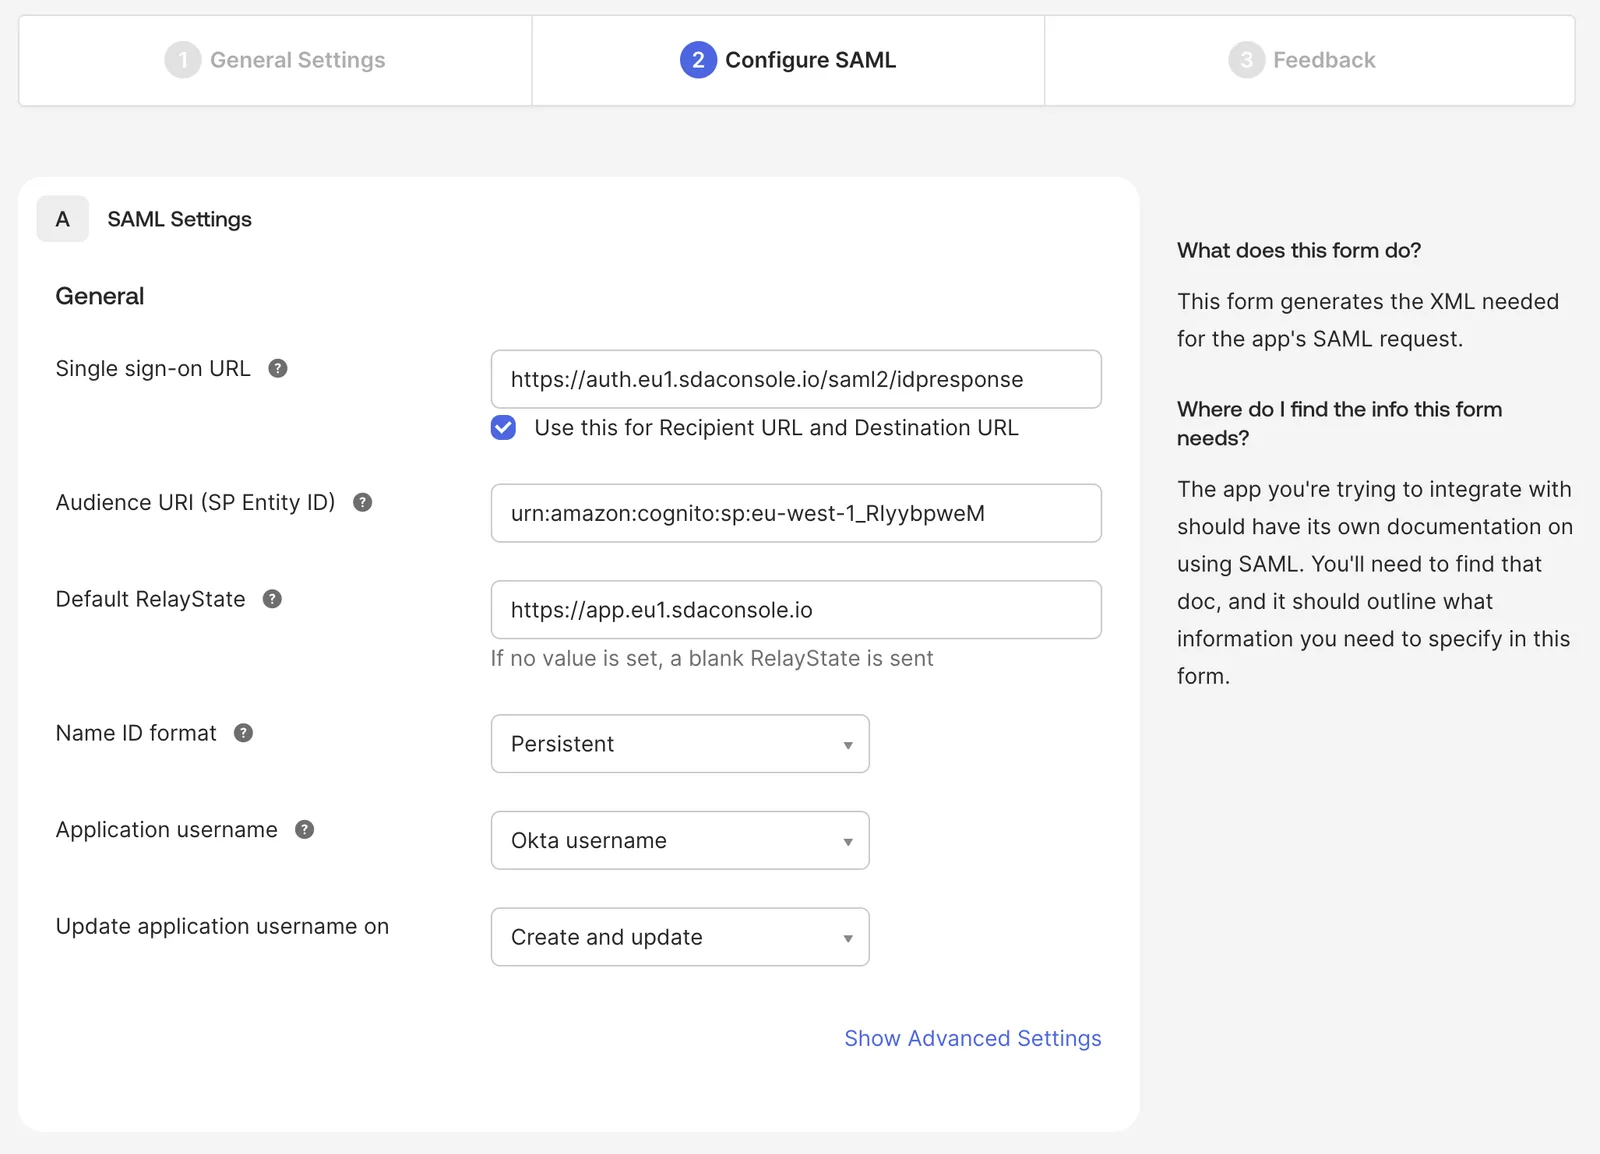
Per configurare l'SSO tramite okta, sono necessari i seguenti parametri SDA:
| Parametro | Valore |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Durante l'integrazione possiamo fornirvi i certificati di firma e di cifratura per SAML!
Attributi SAML richiesti
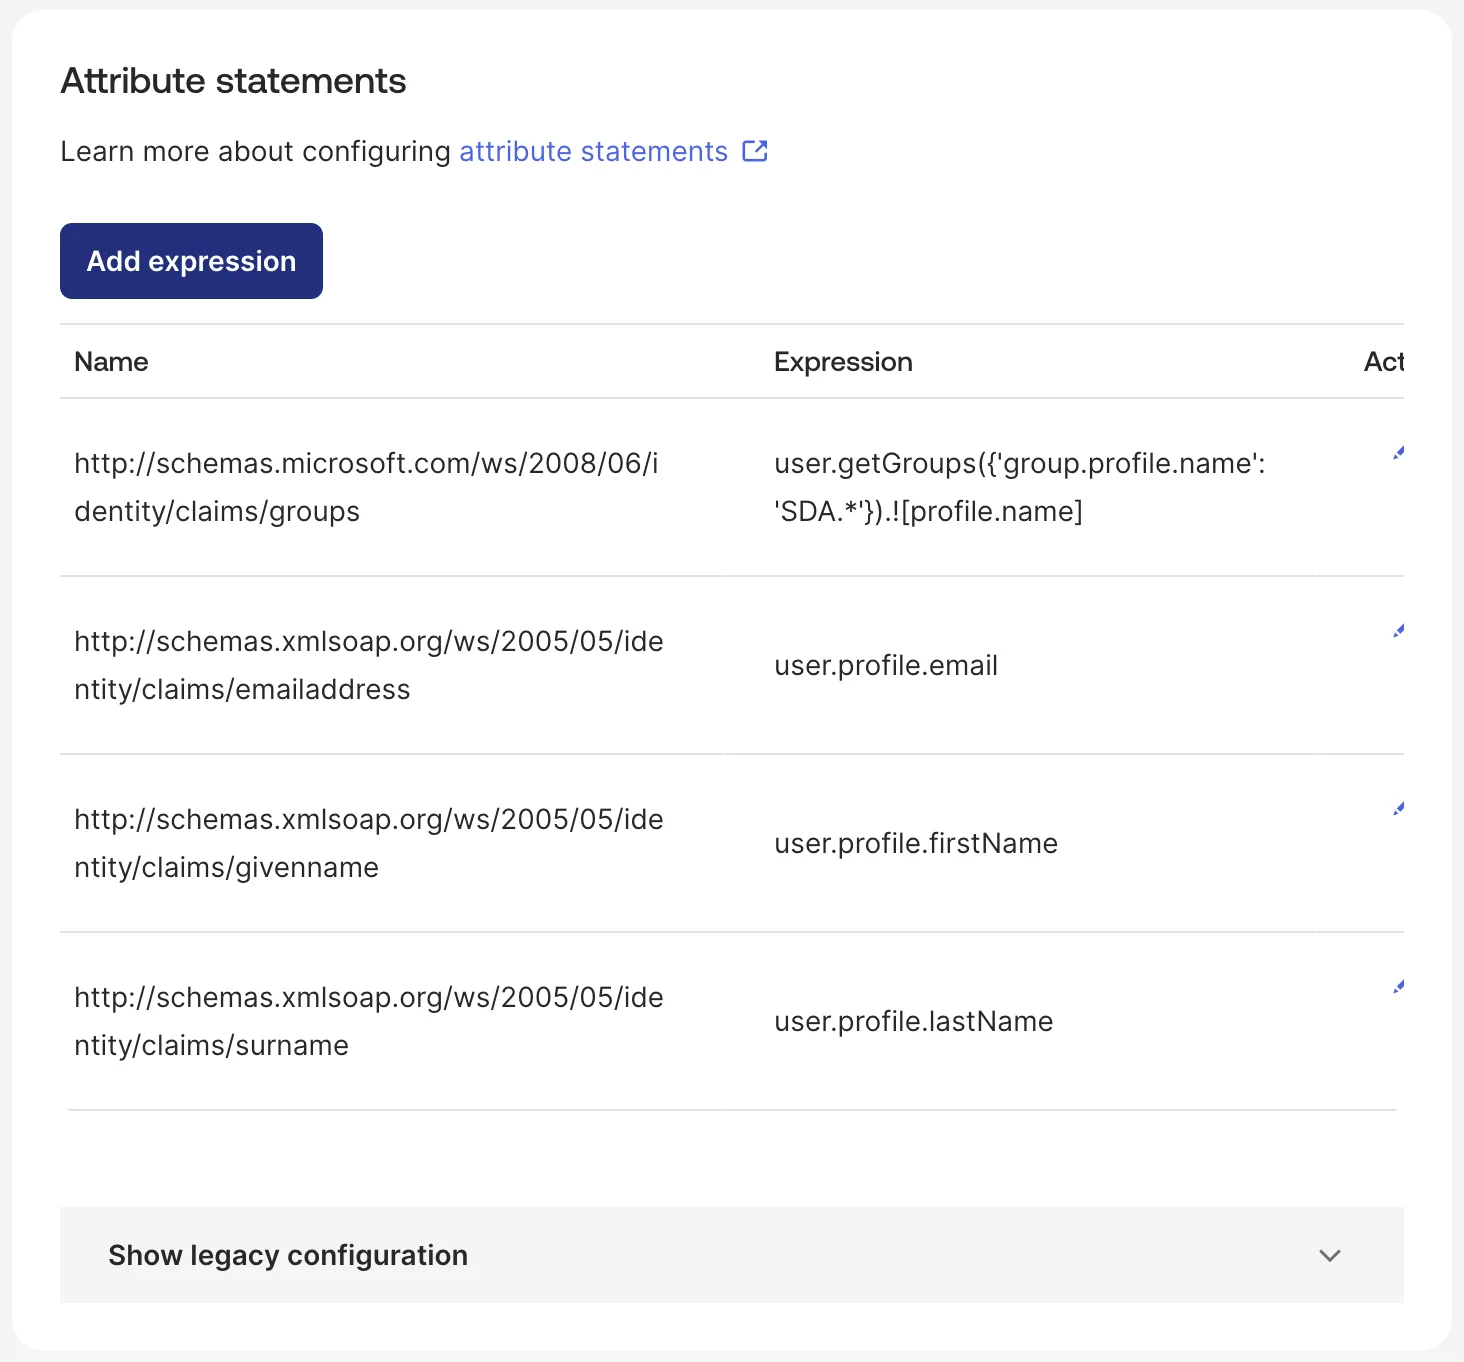
SDA richiede la configurazione dei seguenti attributi SAML:
| Nome | Espressione |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Espressione del gruppo se i gruppi okta terminano con SDA:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
I gruppi utente non sono obbligatori se l'opzione Manage Users in SDA è attiva per l'IDP.
Single Logout
Quando un utente esce da SDA, SDA chiede a okta di terminare anche la sessione okta di quell'utente. Senza la configurazione riportata di seguito, okta ignora la richiesta e mantiene la sessione aperta, di conseguenza la persona successiva che utilizza lo stesso browser viene autenticata nuovamente senza che le vengano richieste le credenziali.
In okta, aprire l'applicazione SDA, quindi General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, selezionare Allow application to initiate Single Logout e compilare i seguenti campi:
| Parametro | Valore |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | il certificato di firma fornito da SDA |
Il campo SP Issuer è distinto dal campo Audience URI utilizzato per l'accesso, anche se entrambi contengono lo stesso valore. L'accesso può funzionare correttamente mentre la disconnessione non riesce, perché questo campo è vuoto.
Per verificare, accedere a SDA con SSO, disconnettersi e poi accedere di nuovo: dovrebbe essere richiesta una seconda autenticazione con okta. In okta, il percorso Reports → System Log registra il tentativo come User single sign out from app. Se viene segnalato Issuer does not match, il valore di SP Issuer non corrisponde a quello indicato sopra; se viene segnalato un errore di firma, il Signature Certificate è mancante o errato.
Opzioni di configurazione
L'integrazione SAML supporta due opzioni di configurazione:
1. Migrazione degli utenti esistenti (non SSO)
Questa opzione determina se gli utenti che accedono tramite SSO vengono automaticamente migrati all'autenticazione SSO.
Quando è attivata:
- Se esiste un utente non SSO con lo stesso indirizzo e-mail, l'utente verrà migrato all'SSO
- Dopo l'accesso tramite SSO non sarà più possibile l'accesso con nome utente/password
- Tutti i gruppi utente vengono assegnati in base alla mappatura SSO-Gruppo utente
2. Gestione degli utenti in SDA
Questa opzione specifica se gestire utenti e ruoli utente all'interno di SDA per questo provider di identità.
Se un ruolo utente dispone di una mappatura SSO SSO_DEFAULT, questo ruolo viene assegnato automaticamente ai nuovi utenti!
Quando è attivata:
- SDA gestirà internamente utenti e ruoli utente
- Il provider di identità (IDP) non deve trasmettere i gruppi utente
- Gli utenti devono essere creati in SDA prima di poter accedere
- Tranne nel caso in cui sia definito un ruolo utente
SSO_DEFAULT!
- Tranne nel caso in cui sia definito un ruolo utente
- Agli utenti devono essere associati i ruoli utente appropriati
Gruppi utente e mappatura dei ruoli
Nota: se l'SSO è abilitato per l'account del tenant, è possibile applicare una mappatura SSO ai ruoli utente durante la modifica dei ruoli esistenti.
Quando l'SSO è configurato, le mappature dei gruppi utente provenienti dal provider di identità possono essere applicate automaticamente ai corrispondenti ruoli utente all'interno di SDA, semplificando il processo di gestione degli utenti.