SSO okta-palvelun kautta
Yleiskatsaus
Tässä osiossa kerrotaan, miten kertakirjautuminen (Single Sign-On, SSO) määritetään SDA-vuokralaisellesi okta-palvelun avulla — SAML-pohjaista todennusta käyttäen. Ohje käy läpi tarvittavat määritysvaiheet sekä SDA:ssa että okta-palvelussa turvallisen ja keskitetyn identiteetinhallinnan käyttöönottoa varten.
Esivaatimukset
Jos olet Enterprise-asiakas, ota yhteyttä osoitteeseen support@softwaredefinedautomation.io, jotta SDA voi valmistella okta-integraation ennen määrityksen aloittamista.
Vaadittavat SDA-parametrit
SSO:n määrittämiseen okta-palvelun kautta tarvitset seuraavat SDA-parametrit:
| Parametri | Arvo |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
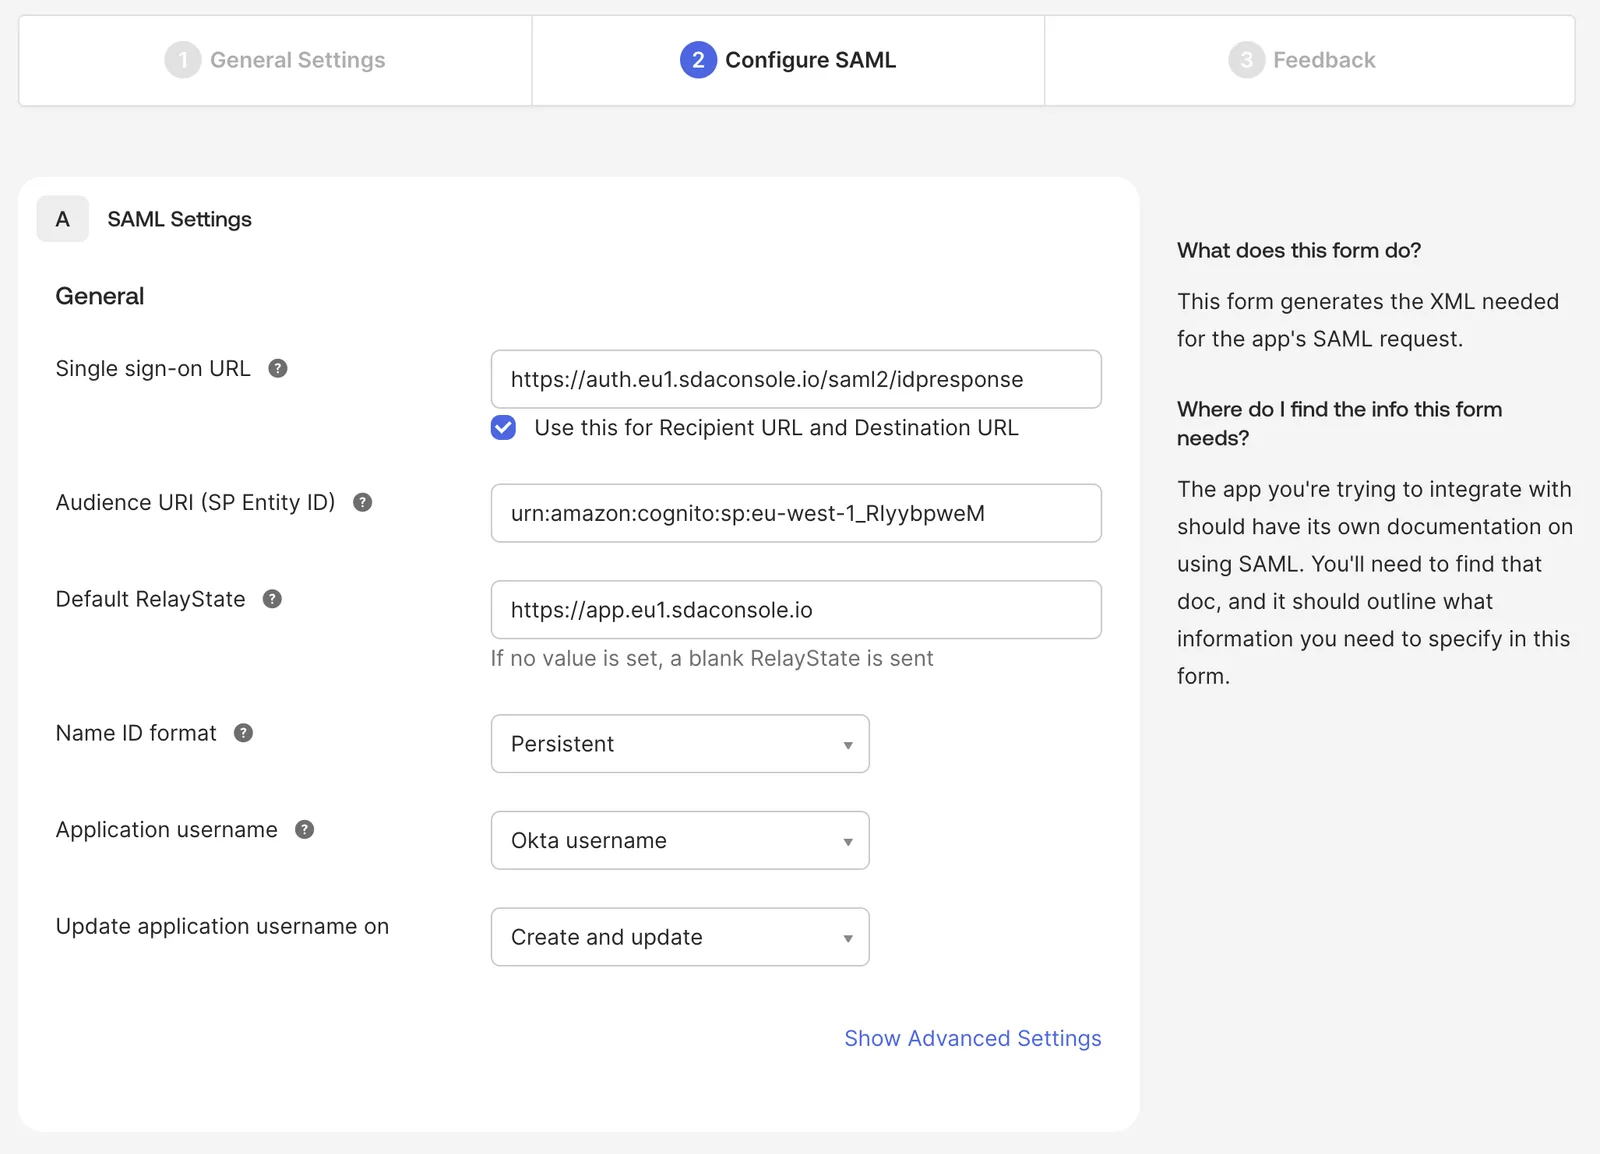
Integraation aikana voimme toimittaa sinulle SAML:n allekirjoitus- ja salausvarmenteet!
Vaadittavat SAML-attribuutit
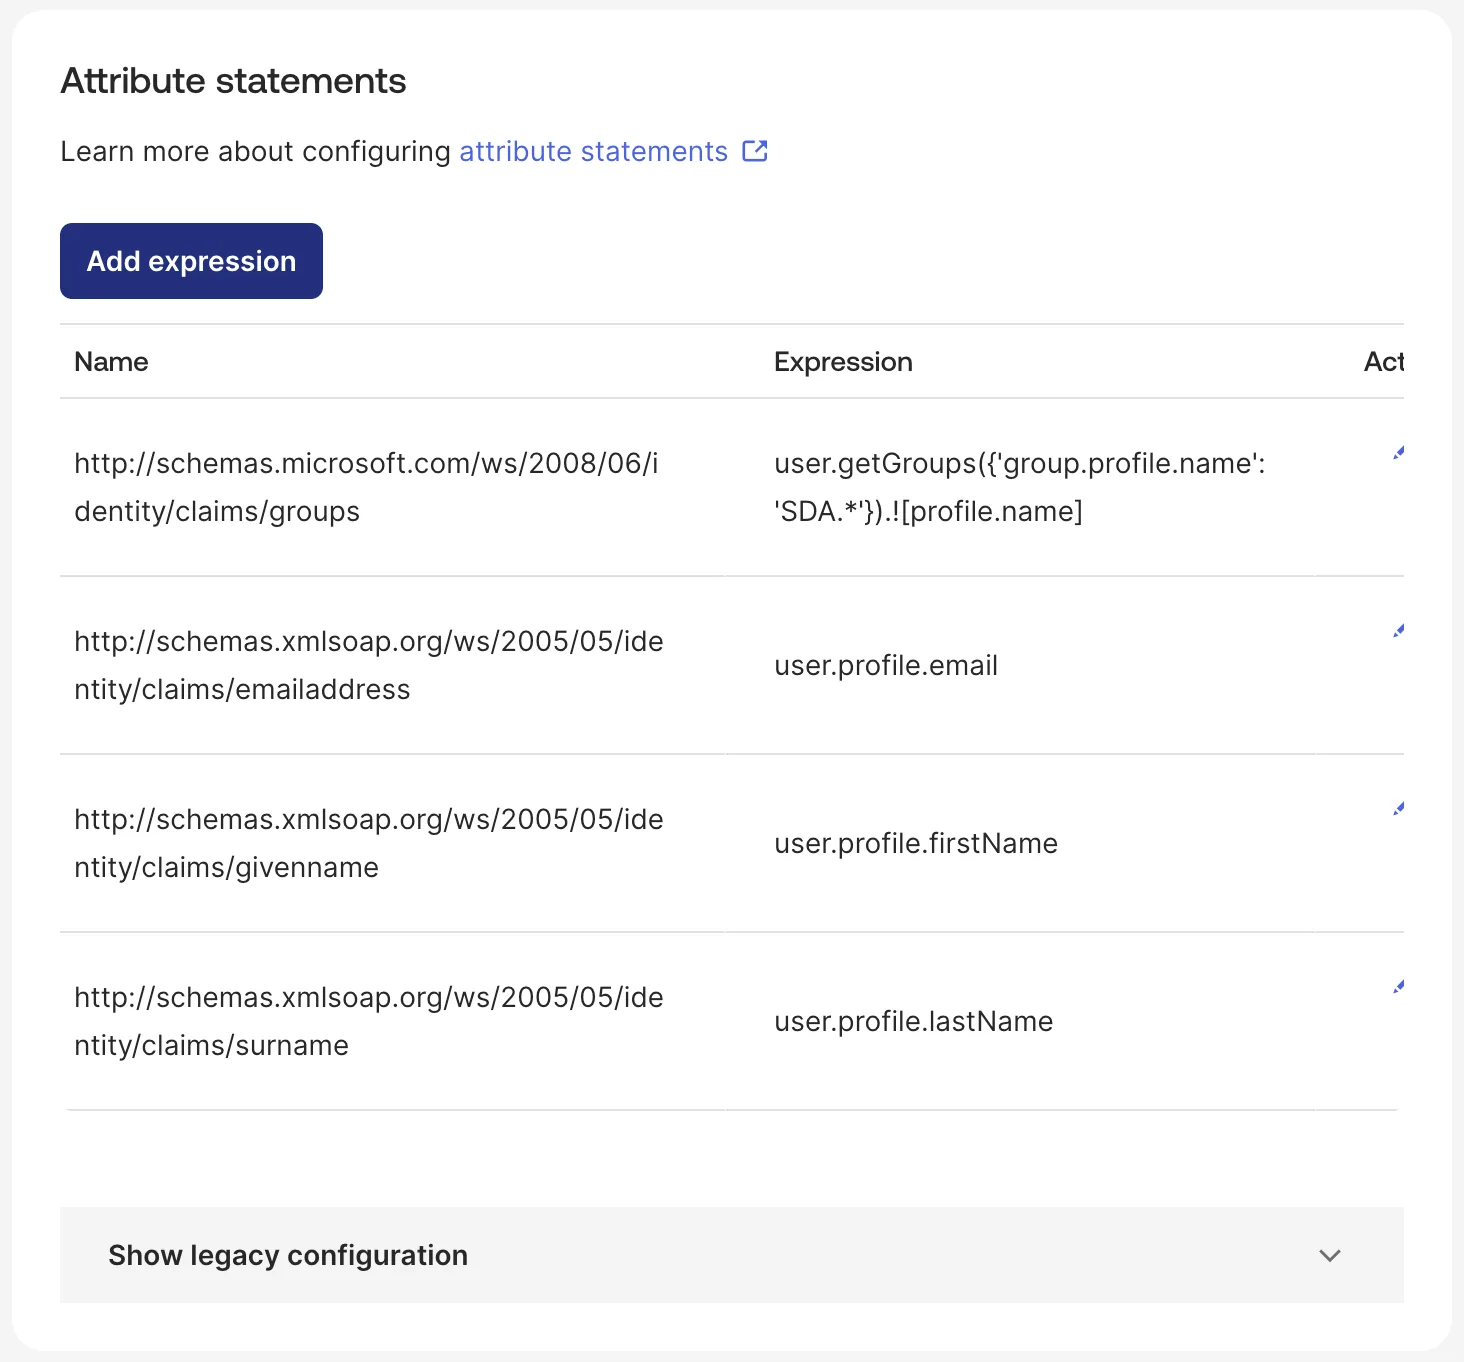
SDA edellyttää seuraavien SAML-attribuuttien määrittämistä:
| Nimi | Lauseke |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Ryhmälauseke, jos okta-ryhmien nimet päättyvät SDA:han:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
Käyttäjäryhmät eivät ole pakollisia, jos Manage Users in SDA on aktiivinen kyseiselle IDP:lle.
Kertauloskirjautuminen
Kun käyttäjä kirjautuu ulos SDA:sta, SDA pyytää okta-palvelua päättämään myös kyseisen käyttäjän okta-istunnon. Ilman alla olevaa määritystä okta jättää pyynnön huomiotta ja pitää istunnon avoimena, jolloin seuraava samaa selainta käyttävä henkilö kirjataan sisään ilman tunnistetietojen kysymistä.
Avaa okta-palvelussa SDA-sovelluksesi ja valitse General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, rastita Allow application to initiate Single Logout ja täytä seuraavat tiedot:
| Parametri | Arvo |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | SDA:n toimittama allekirjoitusvarmenne |
SP Issuer on eri kenttä kuin sisäänkirjautumiseen käytettävä Audience URI, vaikka molemmissa on sama arvo. Sisäänkirjautuminen voi toimia oikein, vaikka uloskirjautuminen epäonnistuu, jos tämä kenttä on tyhjä.
Varmista toiminta kirjautumalla SDA:han SSO:lla, kirjautumalla ulos ja kirjautumalla sitten uudelleen sisään — sinulta tulisi kysyä okta-tunnistautumista toistamiseen. Okta-palvelussa Reports → System Log kirjaa yrityksen tapahtumana User single sign out from app. Jos siinä raportoidaan Issuer does not match, SP Issuer -arvo ei vastaa yllä olevaa; jos raportoidaan allekirjoitusvirhe, Signature Certificate puuttuu tai on virheellinen.
Määritysvaihtoehdot
SAML-integraatio tukee kahta määritysvaihtoehtoa:
1. Olemassa olevien (ei-SSO) käyttäjien siirto
Tämä asetus määrittää, siirretäänkö SSO:n kautta kirjautuvat käyttäjät automaattisesti SSO-todennukseen.
Kun aktivoitu:
- Jos samalle sähköpostiosoitteelle on olemassa ei-SSO-käyttäjä, käyttäjä siirretään SSO:hon
- Kirjautuminen käyttäjätunnuksella ja salasanalla ei ole enää mahdollista SSO-kirjautumisen jälkeen
- Kaikki käyttäjäryhmät määritetään SSO–käyttäjäryhmä-vastaavuuden perusteella
2. Käyttäjien hallinta SDA:ssa
Tämä asetus määrittää, hallitaanko käyttäjiä ja käyttäjärooleja SDA:ssa tälle identiteetintarjoajalle.
Jos käyttäjäroolilla on SSO-vastaavuus SSO_DEFAULT, tämä rooli määritetään automaattisesti uusille käyttäjille!
Kun aktivoitu:
- SDA hallitsee käyttäjiä ja käyttäjärooleja sisäisesti
- Identiteetintarjoajan (IDP) ei tarvitse välittää käyttäjäryhmiä
- Käyttäjät on luotava SDA:ssa ennen kuin he voivat kirjautua sisään
- Paitsi jos on määritetty
SSO_DEFAULT-käyttäjärooli!
- Paitsi jos on määritetty
- Käyttäjillä on oltava asianmukaiset käyttäjäroolit liitettynä
Käyttäjäryhmät ja roolien vastaavuudet
Huomautus: Jos SSO on käytössä vuokralaistilillä, käyttäjärooleihin voidaan liittää SSO-vastaavuus olemassa olevia rooleja muokattaessa.
Kun SSO on määritetty, identiteetintarjoajan käyttäjäryhmien vastaavuudet voidaan soveltaa automaattisesti vastaaviin SDA:n käyttäjärooleihin, mikä sujuvoittaa käyttäjienhallintaa.