SSO via okta
Overzicht
Dit gedeelte legt uit hoe u Single Sign-On (SSO) voor uw SDA-tenant configureert met okta — via SAML-gebaseerde authenticatie. Het leidt u door de vereiste installatiestappen in zowel SDA als okta om veilig, gecentraliseerd identiteitsbeheer mogelijk te maken.
Vereisten
Als u een Enterprise-klant bent, neem dan contact op met support@softwaredefinedautomation.io zodat SDA de okta-integratie kan voorbereiden voordat u met de installatie begint.
Vereiste SDA-parameters
Om SSO via okta in te stellen, hebt u de volgende SDA-parameters nodig:
| Parameter | Waarde |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
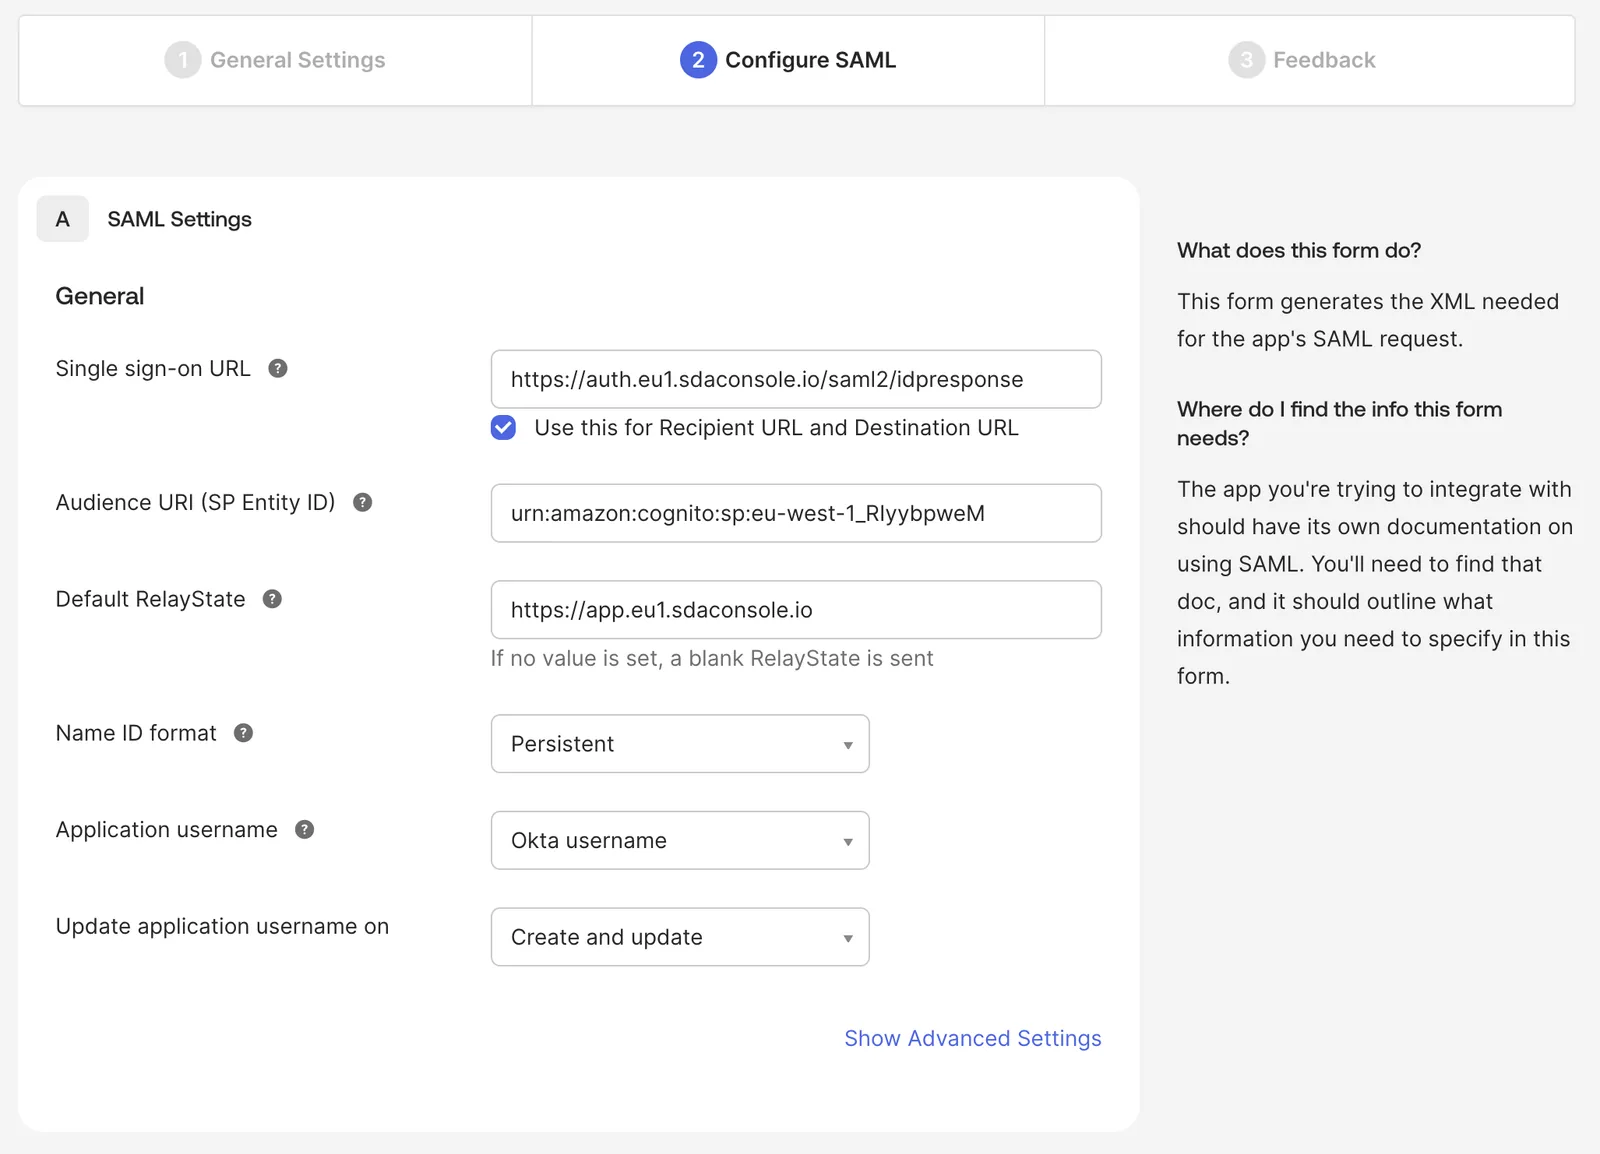
Tijdens de integratie kunnen wij u de onderteken- en versleutelingscertificaten voor SAML verstrekken!
Vereiste SAML-attributen
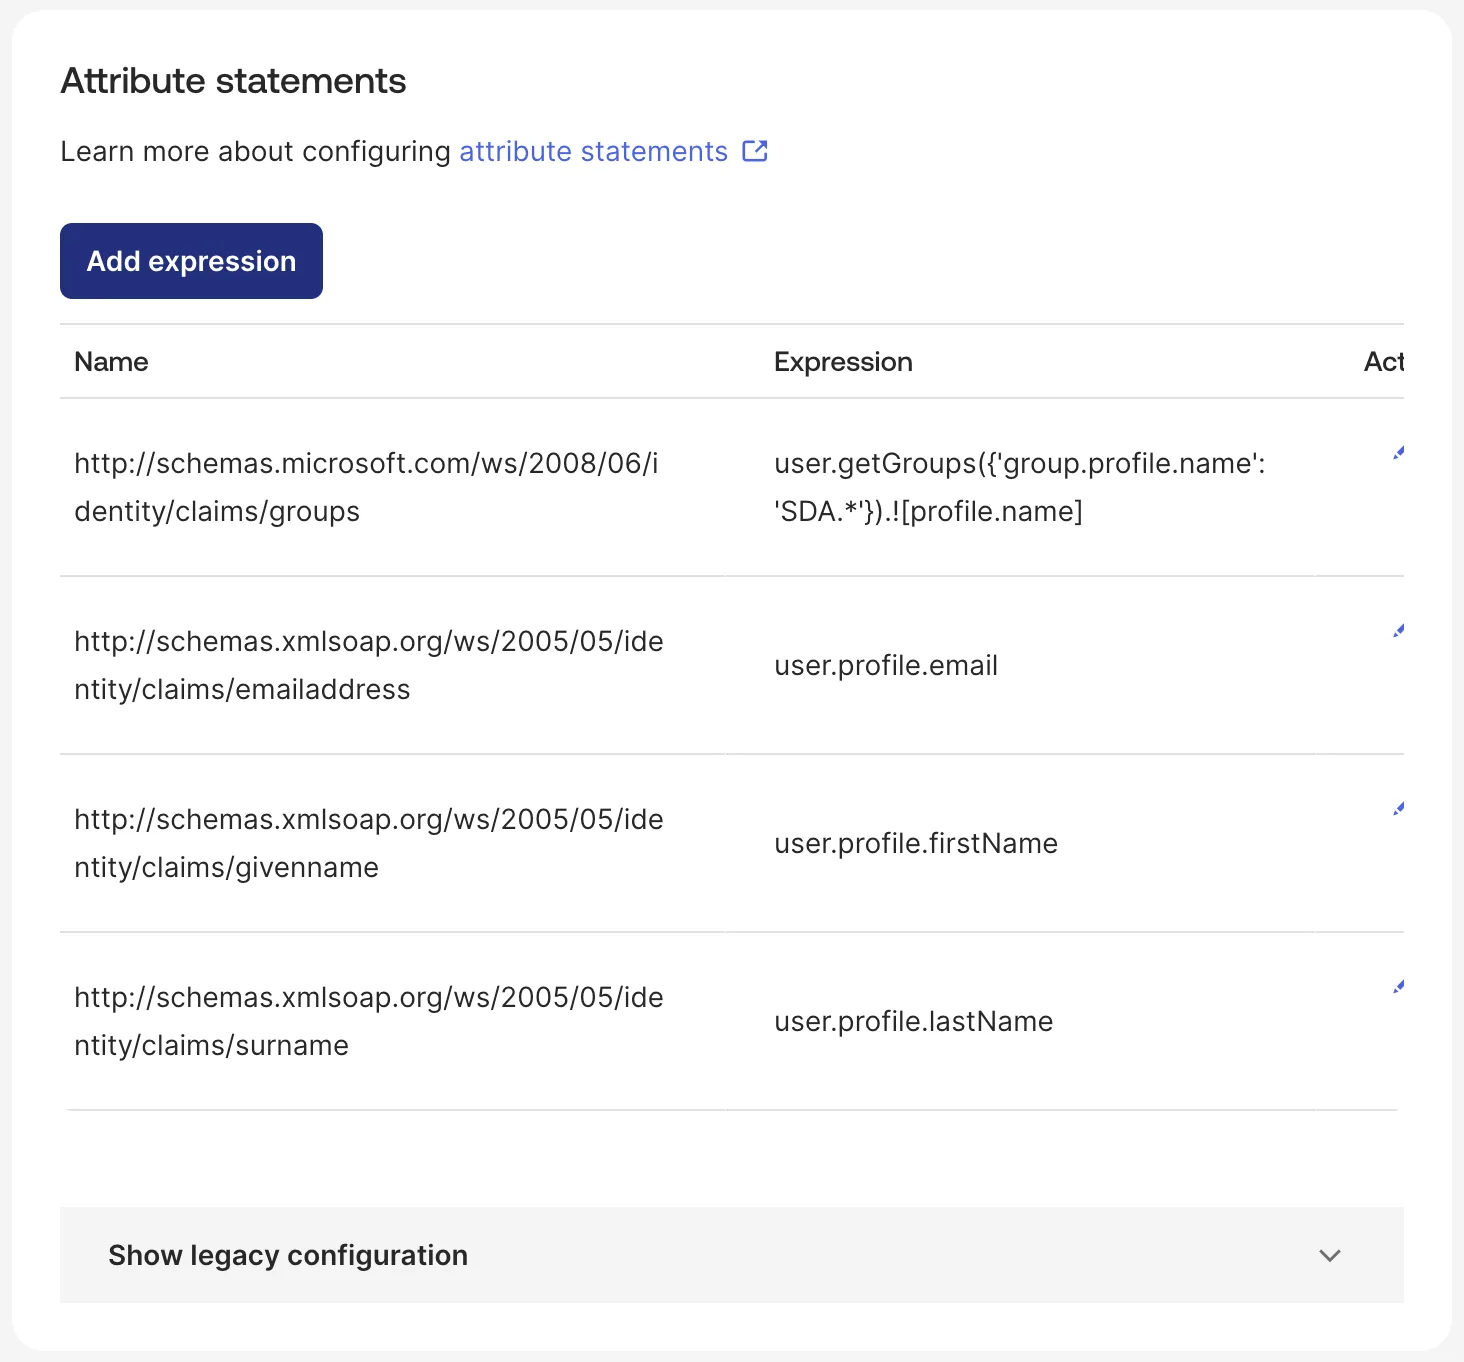
SDA vereist dat de volgende SAML-attributen worden geconfigureerd:
| Naam | Expressie |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Groepsexpressie als okta-groepen eindigen op SDA:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
Gebruikersgroepen zijn niet verplicht als Manage Users in SDA actief is voor de IDP.
Single Logout
Wanneer een gebruiker zich afmeldt bij SDA, verzoekt SDA okta om ook de okta-sessie van die gebruiker te beëindigen. Zonder de onderstaande configuratie negeert okta het verzoek en blijft de sessie open, waardoor de volgende persoon die dezelfde browser gebruikt weer wordt aangemeld zonder om inloggegevens te worden gevraagd.
Open in okta uw SDA-applicatie en ga vervolgens naar General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, vink Allow application to initiate Single Logout aan en vul het volgende in:
| Parameter | Waarde |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | het door SDA verstrekte ondertekeningscertificaat |
De SP Issuer is een apart veld van de Audience URI die voor aanmelding wordt gebruikt, ook al bevatten beide dezelfde waarde. De aanmelding kan correct werken terwijl de afmelding mislukt omdat dit veld leeg is.
Om dit te verifiëren, meldt u zich met SSO aan bij SDA, meldt u zich af en meldt u zich opnieuw aan — u zou dan een tweede keer om authenticatie bij okta moeten worden gevraagd. In okta registreert Reports → System Log de poging als User single sign out from app. Als er Issuer does not match wordt gemeld, komt de waarde van SP Issuer niet overeen met de bovenstaande; als er een handtekeningfout wordt gemeld, ontbreekt het Signature Certificate of is het onjuist.
Configuratieopties
De SAML-integratie ondersteunt twee configuratieopties:
1. Bestaande (niet-SSO) gebruikers migreren
Deze optie bepaalt of gebruikers die via SSO inloggen automatisch worden gemigreerd naar SSO-authenticatie.
Wanneer geactiveerd:
- Als er een niet-SSO-gebruiker bestaat met hetzelfde e-mailadres, wordt de gebruiker gemigreerd naar SSO
- Aanmelden via gebruikersnaam/wachtwoord is na SSO-aanmelding niet langer mogelijk
- Alle gebruikersgroepen worden toegewezen op basis van de SSO-gebruikersgroepstoewijzing
2. Manage Users in SDA
Deze optie geeft aan of gebruikers en gebruikersrollen voor deze identity provider binnen SDA worden beheerd.
Als een gebruikersrol een SSO-toewijzing SSO_DEFAULT heeft, wordt deze rol automatisch toegewezen aan nieuwe gebruikers!
Wanneer geactiveerd:
- SDA beheert gebruikers en gebruikersrollen intern
- De Identity Provider (IDP) hoeft geen gebruikersgroepen door te geven
- Gebruikers moeten in SDA worden aangemaakt voordat ze kunnen inloggen
- Tenzij er een
SSO_DEFAULT-gebruikersrol is gedefinieerd!
- Tenzij er een
- Gebruikers moeten de juiste gebruikersrollen toegewezen hebben gekregen
Gebruikersgroepen en roltoewijzing
Opmerking: Als SSO is ingeschakeld voor het tenant-account, kan bij het bewerken van bestaande rollen een SSO-toewijzing op gebruikersrollen worden toegepast.
Wanneer SSO is geconfigureerd, kunnen gebruikersgroepstoewijzingen van de identity provider automatisch worden toegepast op de overeenkomstige gebruikersrollen binnen SDA, wat het gebruikersbeheerproces vereenvoudigt.