SSO via Azure Active Directory
Overzicht
Dit gedeelte legt uit hoe u Single Sign-On (SSO) voor uw SDA-tenant configureert met behulp van Azure Active Directory — nu Microsoft Entra ID — via SAML-gebaseerde authenticatie. Het begeleidt u door de vereiste installatiestappen in zowel SDA als Azure om veilig, gecentraliseerd identiteitsbeheer mogelijk te maken. SDA ondersteunt ook andere identity providers zoals Okta, evenals elke dienst die standaard SAML- of OAuth-protocollen implementeert. Als u een andere provider gebruikt, neem dan contact op met SDA voor verdere begeleiding bij de integratie.
Vereisten
Als u een Enterprise Customer bent, neem dan contact op met support@softwaredefinedautomation.io zodat SDA de Azure AD-integratie kan voorbereiden voordat u met de installatie begint.
Vereiste SDA-parameters
Om SSO via Azure AD in te stellen, heeft u de volgende SDA-parameters nodig:
| Parameter | Waarde |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Tijdens de integratie kunnen wij u de handtekening- en versleutelingscertificaten voor SAML verstrekken!
Vereiste SAML-attributen
SDA vereist dat de volgende SAML-attributen worden geconfigureerd:
| SDA-attribuut | SAML-attribuut |
| Gebruikersgroepen* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Achternaam | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Voornaam | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Gebruikersgroepen zijn niet verplicht als Manage Users in SDA actief is voor de IDP.
Instelling van de claim voor gebruikersgroepen
Als Gebruikersgroepen in Active Directory / Entra moeten worden beheerd, moeten de volgende instellingen voor de bijbehorende claim worden opgegeven:
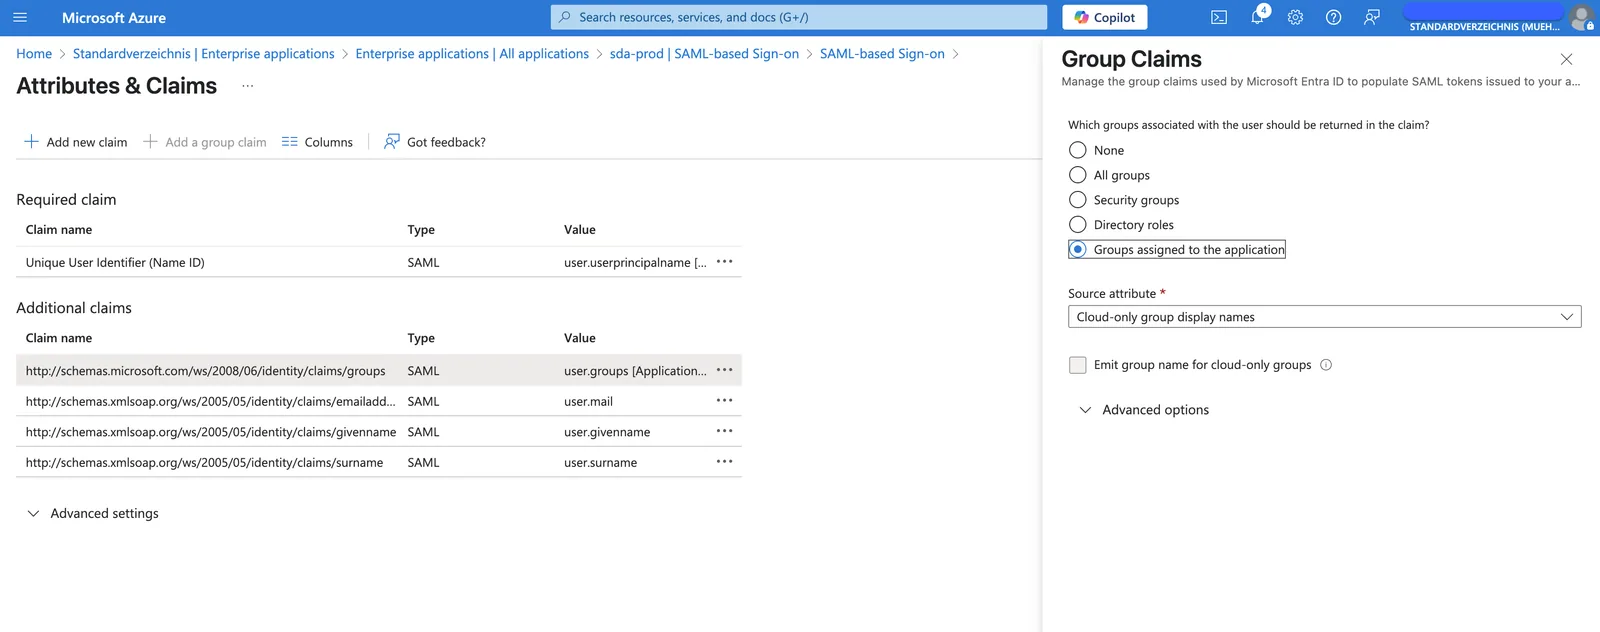
Metadatavereisten
Deze attributen moeten met uw SDA-contactpersoon worden gedeeld via een XML-"Metadata"-document met de UTF-8-tekenset.
De Name identifier format moet worden ingesteld op Default (gelijk aan Persistent).
Configuratieopties
De SAML-integratie ondersteunt twee configuratieopties:
1. Bestaande (niet-SSO) gebruikers migreren
Deze optie bepaalt of gebruikers die via SSO inloggen automatisch worden gemigreerd naar SSO-authenticatie.
Wanneer geactiveerd:
- Als er een niet-SSO-gebruiker bestaat voor hetzelfde e-mailadres, wordt de gebruiker gemigreerd naar SSO
- Inloggen via gebruikersnaam/wachtwoord is na de SSO-login niet meer mogelijk
- Alle gebruikersgroepen worden toegewezen via de SSO-gebruikersgroepmapping
2. Gebruikers beheren in SDA
Deze optie bepaalt of gebruikers en gebruikersrollen voor deze identity provider binnen SDA worden beheerd.
Als een gebruikersrol een SSO-mapping SSO_DEFAULT heeft, wordt deze rol automatisch toegewezen aan nieuwe gebruikers!
Wanneer geactiveerd:
- SDA beheert gebruikers en gebruikersrollen intern
- De Identity Provider (IDP) hoeft geen gebruikersgroepen door te geven
- Gebruikers moeten in SDA worden aangemaakt voordat zij kunnen inloggen
- Behalve wanneer er een
SSO_DEFAULT-gebruikersrol is gedefinieerd!
- Behalve wanneer er een
- Aan gebruikers moeten de juiste gebruikersrollen zijn gekoppeld
Gebruikersgroepen en rolmapping
Opmerking: Als SSO is ingeschakeld voor het tenant-account, kan bij het bewerken van bestaande rollen een SSO-mapping op gebruikersrollen worden toegepast.
Wanneer SSO is geconfigureerd, kunnen gebruikersgroepmappings van de identity provider automatisch worden toegepast op de bijbehorende gebruikersrollen binnen SDA, waardoor het gebruikersbeheer wordt vereenvoudigd.