SSO mediante Azure Active Directory
Descripción general
Esta sección explica cómo configurar el inicio de sesión único (SSO) para su tenant de SDA utilizando Azure Active Directory —ahora Microsoft Entra ID— mediante autenticación basada en SAML. Le guía a través de los pasos de configuración necesarios tanto en SDA como en Azure para habilitar una gestión de identidades segura y centralizada. SDA también admite otros proveedores de identidad como Okta, así como cualquier servicio que implemente los protocolos estándar SAML u OAuth. Si utiliza un proveedor diferente, póngase en contacto con SDA para obtener más orientación sobre la integración.
Requisitos previos
Si es un cliente Enterprise, póngase en contacto con support@softwaredefinedautomation.io para que SDA prepare la integración con Azure AD antes de continuar con la configuración.
Parámetros de SDA requeridos
Para configurar el SSO mediante Azure AD, necesitará los siguientes parámetros de SDA:
| Parámetro | Valor |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Durante la integración podemos proporcionarle los certificados de firma y cifrado para SAML.
Atributos SAML requeridos
SDA requiere que se configuren los siguientes atributos SAML:
| Atributo de SDA | Atributo SAML |
| Grupos de usuarios* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| Correo electrónico | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress |
| Apellido | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Nombre | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Los grupos de usuarios no son obligatorios si Gestionar usuarios en SDA está activo para el IDP.
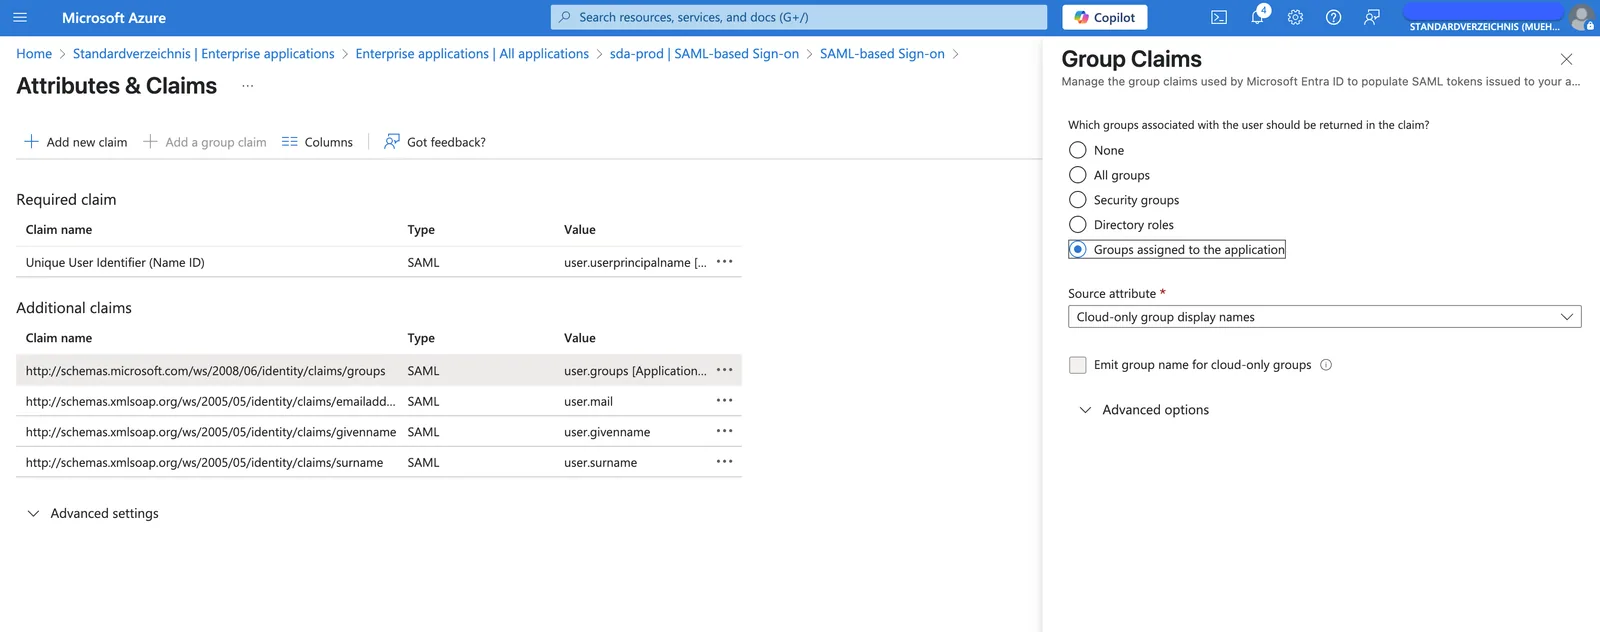
Configuración del claim de grupos de usuarios
Si los grupos de usuarios deben gestionarse en Active Directory / Entra, se deben proporcionar los siguientes ajustes para el claim correspondiente:
Requisitos de metadatos
Estos atributos deben compartirse con su contacto de SDA a través de un documento XML de «Metadatos» utilizando el juego de caracteres UTF-8.
El formato del identificador de nombre debe establecerse en Default (equivalente a Persistent).
Opciones de configuración
La integración SAML admite dos opciones de configuración:
1. Migrar usuarios existentes (sin SSO)
Esta opción determina si los usuarios que inician sesión mediante SSO se migran automáticamente a la autenticación SSO.
Cuando está activada:
- Si existe un usuario sin SSO con la misma dirección de correo electrónico, el usuario se migrará a SSO
- El inicio de sesión mediante nombre de usuario/contraseña ya no será posible después del inicio de sesión con SSO
- Todos los grupos de usuarios se asignan a partir de la asignación SSO-grupo de usuarios
2. Gestionar usuarios en SDA
Esta opción especifica si se deben gestionar los usuarios y los roles de usuario dentro de SDA para este proveedor de identidad.
Si un rol de usuario tiene una asignación SSO SSO_DEFAULT, este rol se asigna automáticamente a los nuevos usuarios.
Cuando está activada:
- SDA gestionará los usuarios y los roles de usuario internamente
- El proveedor de identidad (IDP) no necesita transmitir los grupos de usuarios
- Los usuarios deben crearse en SDA antes de poder iniciar sesión
- Excepto si hay definido un rol de usuario
SSO_DEFAULT.
- Excepto si hay definido un rol de usuario
- Los usuarios deben tener adjuntos los roles de usuario adecuados
Grupos de usuarios y asignación de roles
Nota: Si el SSO está habilitado para la cuenta del tenant, se puede aplicar una asignación SSO a los roles de usuario al editar los roles existentes.
Cuando el SSO está configurado, las asignaciones de grupos de usuarios del proveedor de identidad se pueden aplicar automáticamente a los roles de usuario correspondientes dentro de SDA, simplificando el proceso de gestión de usuarios.