SSO Azure Active Directory használatával
Áttekintés
Ez a fejezet bemutatja, hogyan konfigurálható az egyszeri bejelentkezés (SSO) az SDA-bérlője számára az Azure Active Directory – ma már Microsoft Entra ID – segítségével, SAML-alapú hitelesítéssel. Végigvezeti a szükséges beállítási lépéseken mind az SDA, mind az Azure oldalán, hogy biztonságos, központosított identitáskezelést tegyen lehetővé. Az SDA más identitásszolgáltatókat is támogat, például az Oktát, valamint bármely olyan szolgáltatást, amely megvalósítja a szabványos SAML- vagy OAuth-protokollokat. Ha eltérő szolgáltatót használ, kérjük, lépjen kapcsolatba az SDA-val az integrációval kapcsolatos további útmutatásért.
Előfeltételek
Ha Ön vállalati ügyfél, kérjük, a beállítás megkezdése előtt vegye fel a kapcsolatot a support@softwaredefinedautomation.io címen, hogy az SDA előkészíthesse az Azure AD-integrációt.
Szükséges SDA-paraméterek
Az SSO Azure AD-n keresztüli beállításához a következő SDA-paraméterekre lesz szüksége:
| Paraméter | Érték |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Az integráció során biztosítani tudjuk Önnek a SAML aláíró és titkosító tanúsítványokat!
Szükséges SAML-attribútumok
Az SDA a következő SAML-attribútumok konfigurálását igényli:
| SDA-attribútum | SAML-attribútum |
| Felhasználói csoportok* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Vezetéknév | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Keresztnév | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
A felhasználói csoportok megadása nem kötelező, ha az IDP esetében a Manage Users in SDA beállítás aktív.
A felhasználói csoportok claim beállítása
Ha a felhasználói csoportokat az Active Directory / Entra rendszerben kívánja kezelni, a kapcsolódó claim esetében a következő beállításokat kell megadni:
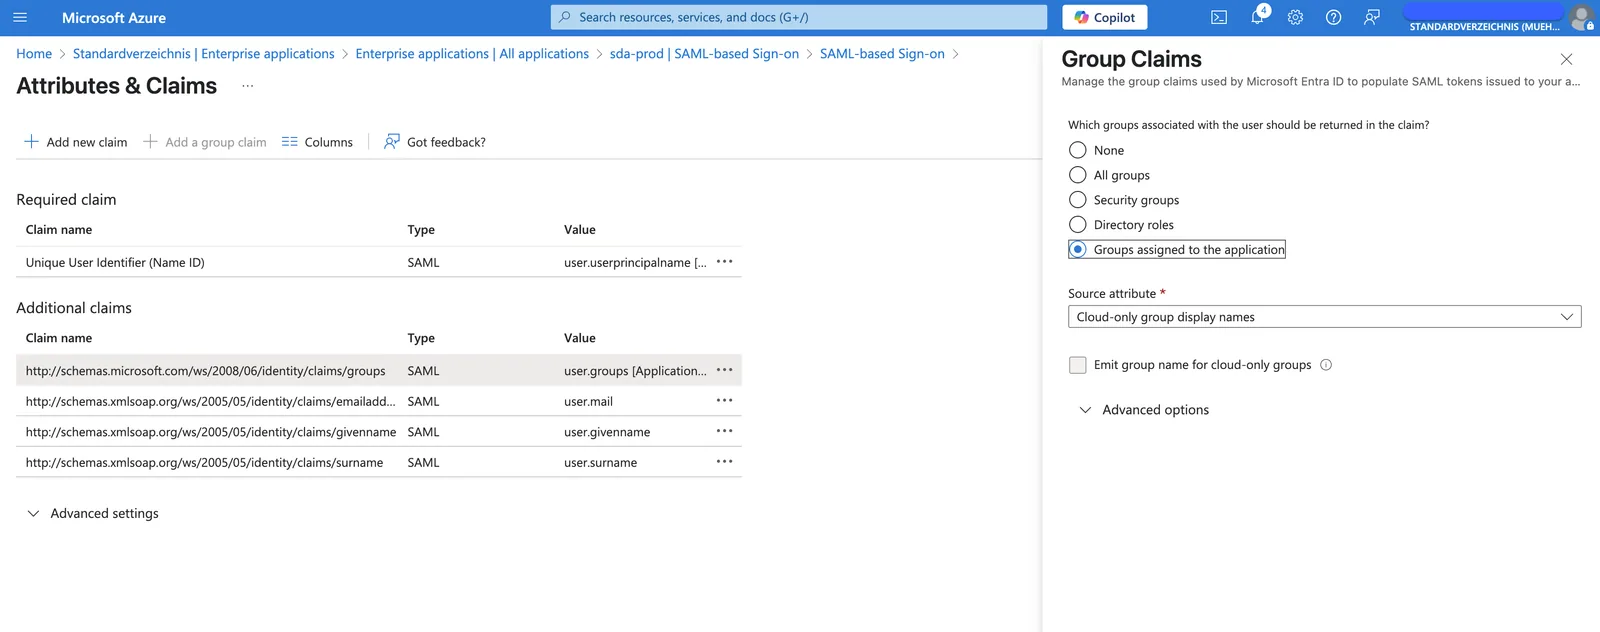
Metaadat-követelmények
Ezeket az attribútumokat egy XML „Metadata” dokumentum formájában, UTF-8 karakterkészlettel kell megosztani az SDA-kapcsolattartójával.
A Name identifier format értékét Default értékre kell állítani (ez megegyezik a Persistent beállítással).
Konfigurációs lehetőségek
A SAML-integráció két konfigurációs lehetőséget támogat:
1. Meglévő (nem SSO) felhasználók migrálása
Ez a beállítás határozza meg, hogy az SSO-n keresztül bejelentkező felhasználók automatikusan átkerülnek-e az SSO-hitelesítésre.
Ha aktiválva van:
- Ha ugyanahhoz az e-mail-címhez létezik nem SSO felhasználó, a felhasználó migrálásra kerül az SSO-ra
- Az SSO-bejelentkezést követően a felhasználónévvel/jelszóval történő bejelentkezés már nem lehetséges
- Minden felhasználói csoport az SSO–felhasználói csoport hozzárendelés alapján kerül kiosztásra
2. Felhasználók kezelése az SDA-ban
Ez a beállítás határozza meg, hogy a felhasználókat és a felhasználói szerepköröket az SDA-n belül kezeljék-e ehhez az identitásszolgáltatóhoz.
Ha egy felhasználói szerepkörhöz SSO_DEFAULT SSO-hozzárendelés tartozik, ez a szerepkör automatikusan hozzárendelésre kerül az új felhasználókhoz!
Ha aktiválva van:
- Az SDA belsőleg kezeli a felhasználókat és a felhasználói szerepköröket
- Az identitásszolgáltatónak (IDP) nem kell felhasználói csoportokat átadnia
- A felhasználókat létre kell hozni az SDA-ban, mielőtt be tudnának jelentkezni
- Kivéve, ha van definiálva
SSO_DEFAULTfelhasználói szerepkör!
- Kivéve, ha van definiálva
- A felhasználókhoz hozzá kell rendelni a megfelelő felhasználói szerepköröket
Felhasználói csoportok és szerepkör-hozzárendelés
Megjegyzés: Ha az SSO engedélyezve van a bérlői fiókhoz, a meglévő szerepkörök szerkesztésekor SSO-hozzárendelés alkalmazható a felhasználói szerepkörökre.
Ha az SSO be van állítva, az identitásszolgáltatótól érkező felhasználóicsoport-hozzárendelések automatikusan alkalmazhatók az SDA-n belüli megfelelő felhasználói szerepkörökre, egyszerűsítve ezzel a felhasználókezelési folyamatot.