SSO za pośrednictwem Azure Active Directory
Przegląd
Ta sekcja wyjaśnia, jak skonfigurować pojedyncze logowanie (SSO) dla dzierżawy SDA przy użyciu Azure Active Directory — obecnie Microsoft Entra ID — z wykorzystaniem uwierzytelniania opartego na SAML. Opisuje wymagane kroki konfiguracji zarówno w SDA, jak i w Azure, aby umożliwić bezpieczne, scentralizowane zarządzanie tożsamością. SDA obsługuje również innych dostawców tożsamości, takich jak Okta, a także dowolne usługi implementujące standardowe protokoły SAML lub OAuth. Jeśli korzystają Państwo z innego dostawcy, prosimy o kontakt z SDA w celu uzyskania dalszych wskazówek dotyczących integracji.
Wymagania wstępne
Jeśli są Państwo Klientem Enterprise, prosimy o kontakt pod adresem support@softwaredefinedautomation.io, aby SDA przygotowało integrację z Azure AD przed przystąpieniem do konfiguracji.
Wymagane parametry SDA
Aby skonfigurować SSO za pośrednictwem Azure AD, potrzebne będą następujące parametry SDA:
| Parametr | Wartość |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
W trakcie integracji możemy dostarczyć Państwu certyfikaty podpisywania i szyfrowania dla SAML!
Wymagane atrybuty SAML
SDA wymaga skonfigurowania następujących atrybutów SAML:
| Atrybut SDA | Atrybut SAML |
| Grupy użytkowników* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| Adres e-mail | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress |
| Nazwisko | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Imię | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Grupy użytkowników nie są obowiązkowe, jeśli dla danego IDP aktywna jest opcja Manage Users in SDA.
Ustawienie roszczenia dla grup użytkowników
Jeśli Grupy użytkowników mają być zarządzane w Active Directory / Entra, należy zapewnić następujące ustawienia powiązanego roszczenia:
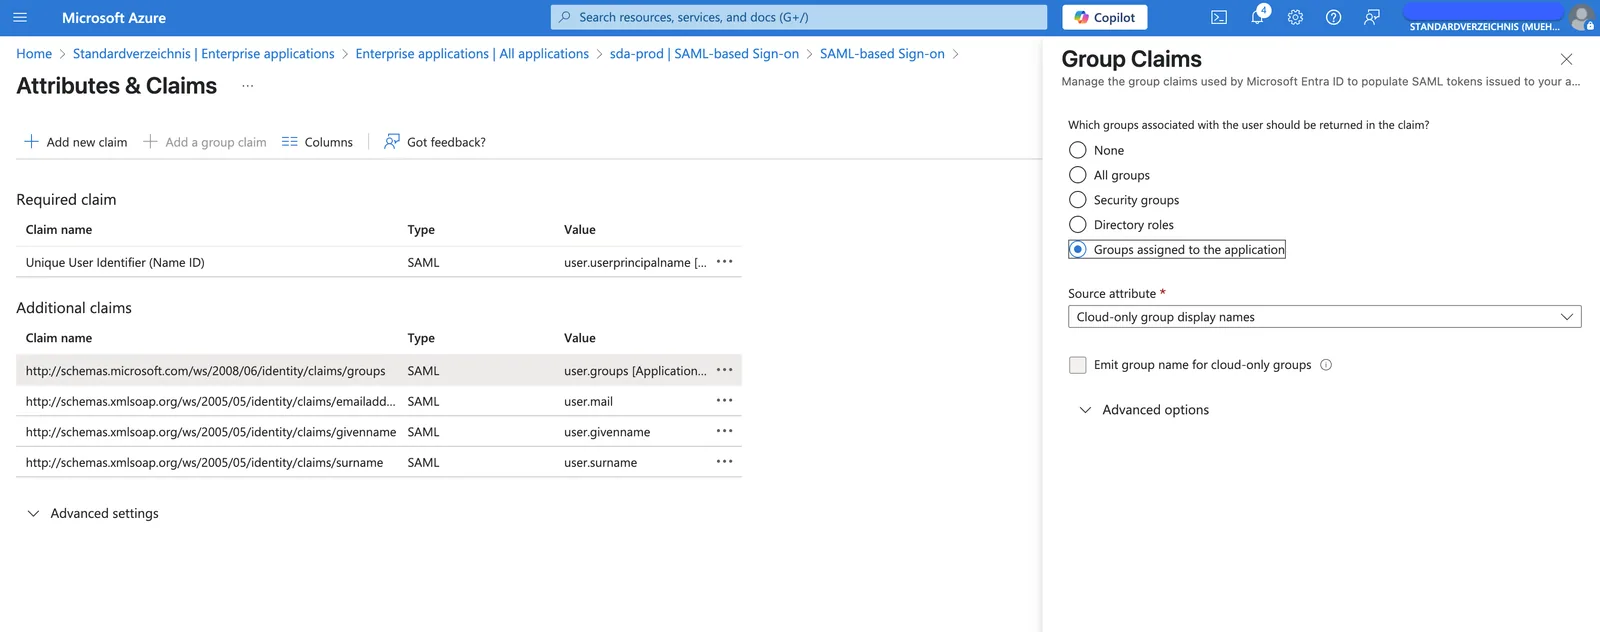
Wymagania dotyczące metadanych
Te atrybuty należy przekazać osobie kontaktowej w SDA w postaci dokumentu XML „Metadata” z użyciem zestawu znaków UTF-8.
Format identyfikatora nazwy musi być ustawiony na Default (odpowiada Persistent).
Opcje konfiguracji
Integracja SAML obsługuje dwie opcje konfiguracji:
1. Migracja istniejących użytkowników (bez SSO)
Ta opcja określa, czy użytkownicy logujący się przez SSO są automatycznie migrowani do uwierzytelniania SSO.
Gdy opcja jest aktywna:
- Jeśli istnieje użytkownik bez SSO z tym samym adresem e-mail, zostanie on zmigrowany do SSO
- Logowanie za pomocą nazwy użytkownika/hasła nie będzie już możliwe po zalogowaniu przez SSO
- Wszystkie grupy użytkowników są przypisywane na podstawie mapowania SSO – grupa użytkowników
2. Zarządzanie użytkownikami w SDA
Ta opcja określa, czy użytkownicy i role użytkowników dla tego dostawcy tożsamości mają być zarządzane w ramach SDA.
Jeśli rola użytkownika ma mapowanie SSO SSO_DEFAULT, rola ta jest automatycznie przypisywana nowym użytkownikom!
Gdy opcja jest aktywna:
- SDA zarządza użytkownikami i rolami użytkowników wewnętrznie
- Dostawca tożsamości (IDP) nie musi przekazywać grup użytkowników
- Użytkownicy muszą zostać utworzeni w SDA, aby móc się zalogować
- Chyba że zdefiniowana jest rola użytkownika
SSO_DEFAULT!
- Chyba że zdefiniowana jest rola użytkownika
- Użytkownicy muszą mieć przypisane odpowiednie role użytkowników
Grupy użytkowników i mapowanie ról
Uwaga: Jeśli SSO jest włączone dla konta dzierżawy, mapowanie SSO można zastosować do ról użytkowników podczas edycji istniejących roli.
Po skonfigurowaniu SSO mapowania grup użytkowników z dostawcy tożsamości mogą być automatycznie stosowane do odpowiadających im roli użytkowników w SDA, co upraszcza proces zarządzania użytkownikami.