SSO przez okta
Przegląd
W tej sekcji opisano, jak skonfigurować logowanie jednokrotne (SSO) dla dzierżawy SDA przy użyciu okta — za pomocą uwierzytelniania opartego na SAML. Przeprowadzi ona Państwa przez wymagane kroki konfiguracyjne zarówno w SDA, jak i w okta, aby umożliwić bezpieczne, scentralizowane zarządzanie tożsamością.
Wymagania wstępne
Jeśli są Państwo klientem Enterprise, prosimy o kontakt pod adresem support@softwaredefinedautomation.io, aby SDA przygotowało integrację z okta przed przystąpieniem do konfiguracji.
Wymagane parametry SDA
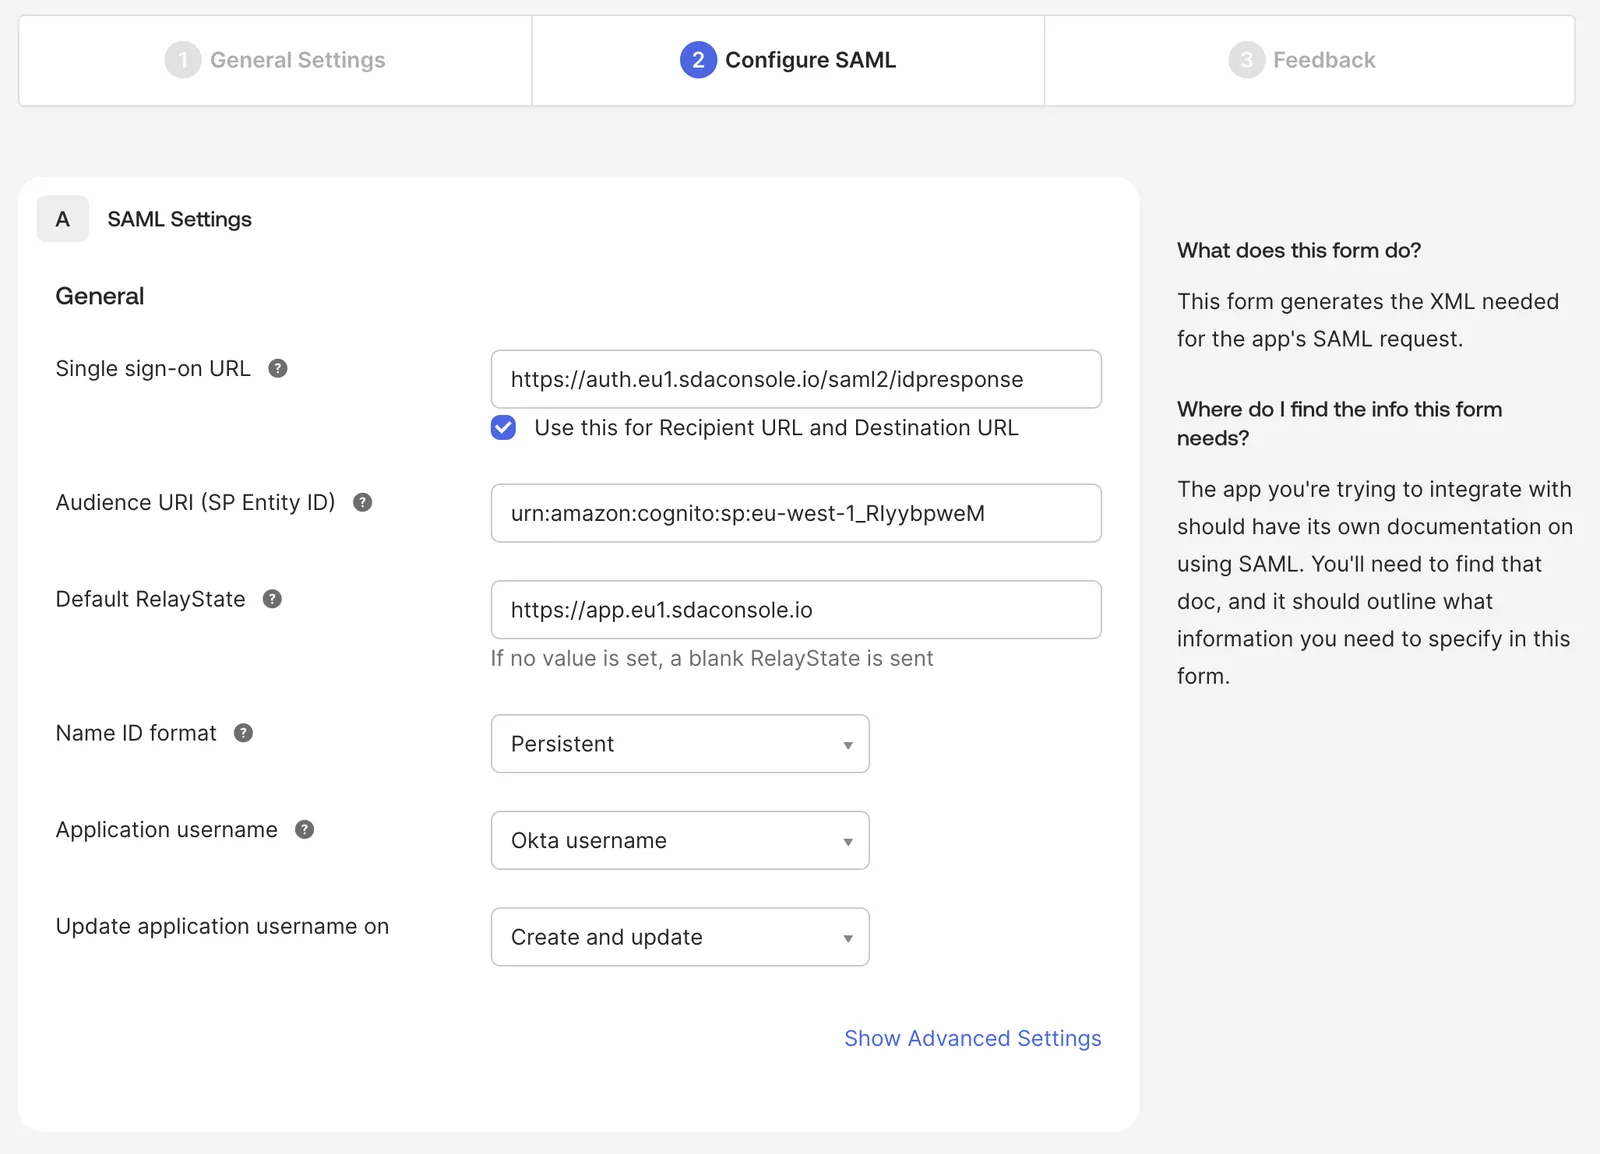
Aby skonfigurować SSO przez okta, potrzebne będą następujące parametry SDA:
| Parametr | Wartość |
| Adres URL logowania jednokrotnego | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Domyślny RelayState | https://app.eu1.sdaconsole.io |
Podczas integracji możemy dostarczyć Państwu certyfikaty podpisujące i szyfrujące dla SAML!
Wymagane atrybuty SAML
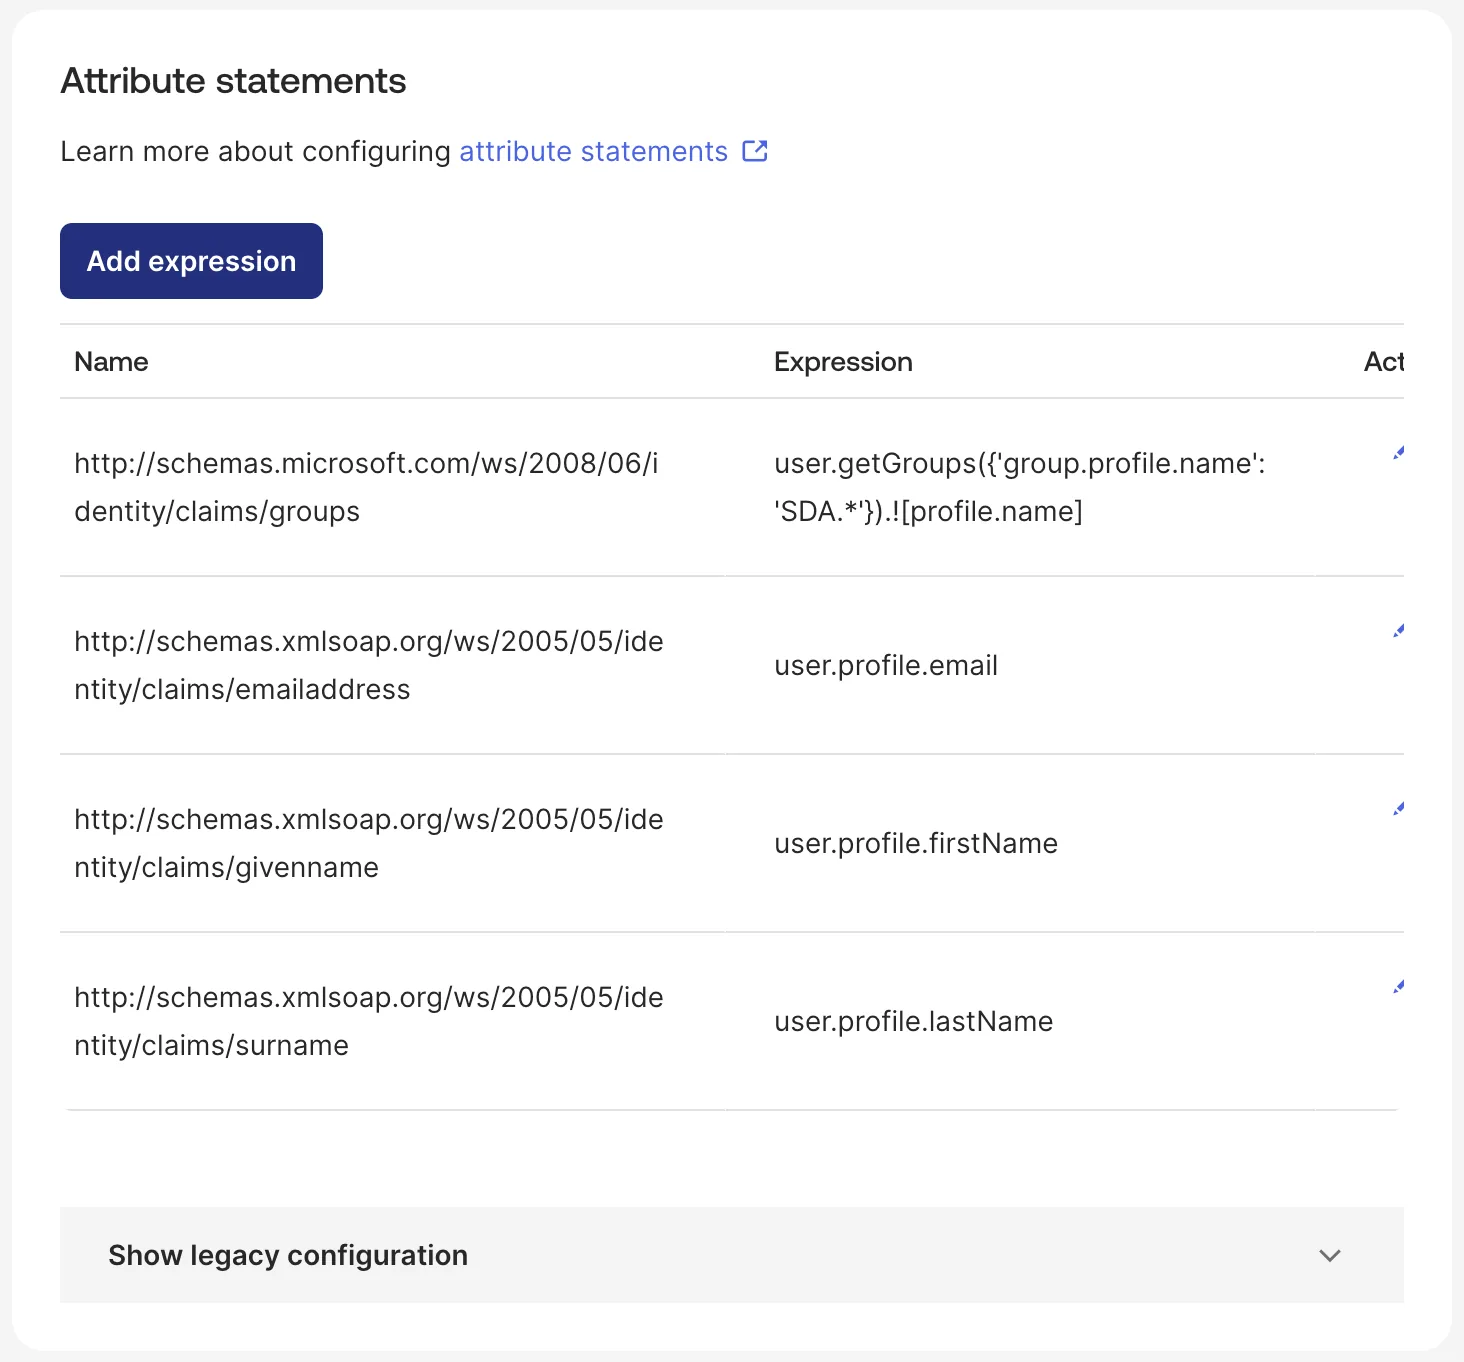
SDA wymaga skonfigurowania następujących atrybutów SAML:
| Nazwa | Wyrażenie |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Wyrażenie grupy, jeśli grupy okta kończą się na SDA:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
Grupy użytkowników nie są obowiązkowe, jeśli dla danego IDP aktywna jest opcja Manage Users in SDA.
Wylogowanie jednokrotne
Gdy użytkownik wylogowuje się z SDA, SDA prosi okta o zakończenie również sesji okta tego użytkownika. Bez poniższej konfiguracji okta ignoruje to żądanie i utrzymuje sesję otwartą, przez co kolejna osoba korzystająca z tej samej przeglądarki zostaje zalogowana ponownie bez pytania o poświadczenia.
W okta otwórz swoją aplikację SDA, następnie General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, zaznacz Allow application to initiate Single Logout i uzupełnij następujące dane:
| Parametr | Wartość |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | certyfikat podpisujący dostarczony przez SDA |
Pole SP Issuer jest osobnym polem względem Audience URI używanego przy logowaniu, mimo że oba zawierają tę samą wartość. Logowanie może działać poprawnie, podczas gdy wylogowanie kończy się niepowodzeniem, ponieważ to pole jest puste.
Aby to zweryfikować, zaloguj się do SDA przez SSO, wyloguj się, a następnie zaloguj ponownie — powinieneś zostać poproszony o ponowne uwierzytelnienie w okta. W okta w sekcji Reports → System Log próba jest rejestrowana jako User single sign out from app. Jeśli zgłaszany jest komunikat Issuer does not match, wartość SP Issuer nie odpowiada powyższej; jeśli zgłaszany jest błąd podpisu, brakuje Signature Certificate lub jest on nieprawidłowy.
Opcje konfiguracji
Integracja SAML obsługuje dwie opcje konfiguracji:
1. Migracja istniejących użytkowników (bez SSO)
Ta opcja określa, czy użytkownicy logujący się przez SSO są automatycznie migrowani do uwierzytelniania SSO.
Po aktywacji:
- Jeśli istnieje użytkownik bez SSO o tym samym adresie e-mail, zostanie on zmigrowany do SSO
- Logowanie za pomocą nazwy użytkownika/hasła nie będzie już możliwe po zalogowaniu przez SSO
- Wszystkie grupy użytkowników są przypisywane na podstawie mapowania SSO–grupa użytkowników
2. Zarządzanie użytkownikami w SDA
Ta opcja określa, czy użytkownikami i rolami użytkowników dla tego dostawcy tożsamości należy zarządzać w SDA.
Jeśli rola użytkownika ma mapowanie SSO SSO_DEFAULT, rola ta jest automatycznie przypisywana nowym użytkownikom!
Po aktywacji:
- SDA będzie wewnętrznie zarządzać użytkownikami i rolami użytkowników
- Dostawca tożsamości (IDP) nie musi przekazywać grup użytkowników
- Użytkownicy muszą zostać utworzeni w SDA, zanim będą mogli się zalogować
- Chyba że zdefiniowano rolę użytkownika
SSO_DEFAULT!
- Chyba że zdefiniowano rolę użytkownika
- Użytkownicy muszą mieć przypisane odpowiednie role użytkowników
Grupy użytkowników i mapowanie ról
Uwaga: Jeśli SSO jest włączone dla konta dzierżawy, mapowanie SSO można zastosować do ról użytkowników podczas edycji istniejących ról.
Gdy SSO jest skonfigurowane, mapowania grup użytkowników z dostawcy tożsamości mogą być automatycznie stosowane do odpowiadających im ról użytkowników w SDA, co usprawnia proces zarządzania użytkownikami.