SSO prostredníctvom okta
Prehľad
Táto časť vysvetľuje, ako nakonfigurovať jednotné prihlásenie (SSO) pre váš SDA tenant pomocou okta — prostredníctvom autentifikácie založenej na SAML. Prevedie vás potrebnými krokmi nastavenia v SDA aj v okta, aby ste umožnili bezpečnú, centralizovanú správu identít.
Predpoklady
Ak ste Enterprise Customer, kontaktujte prosím support@softwaredefinedautomation.io, aby SDA pripravilo integráciu s okta pred pokračovaním v nastavení.
Požadované parametre SDA
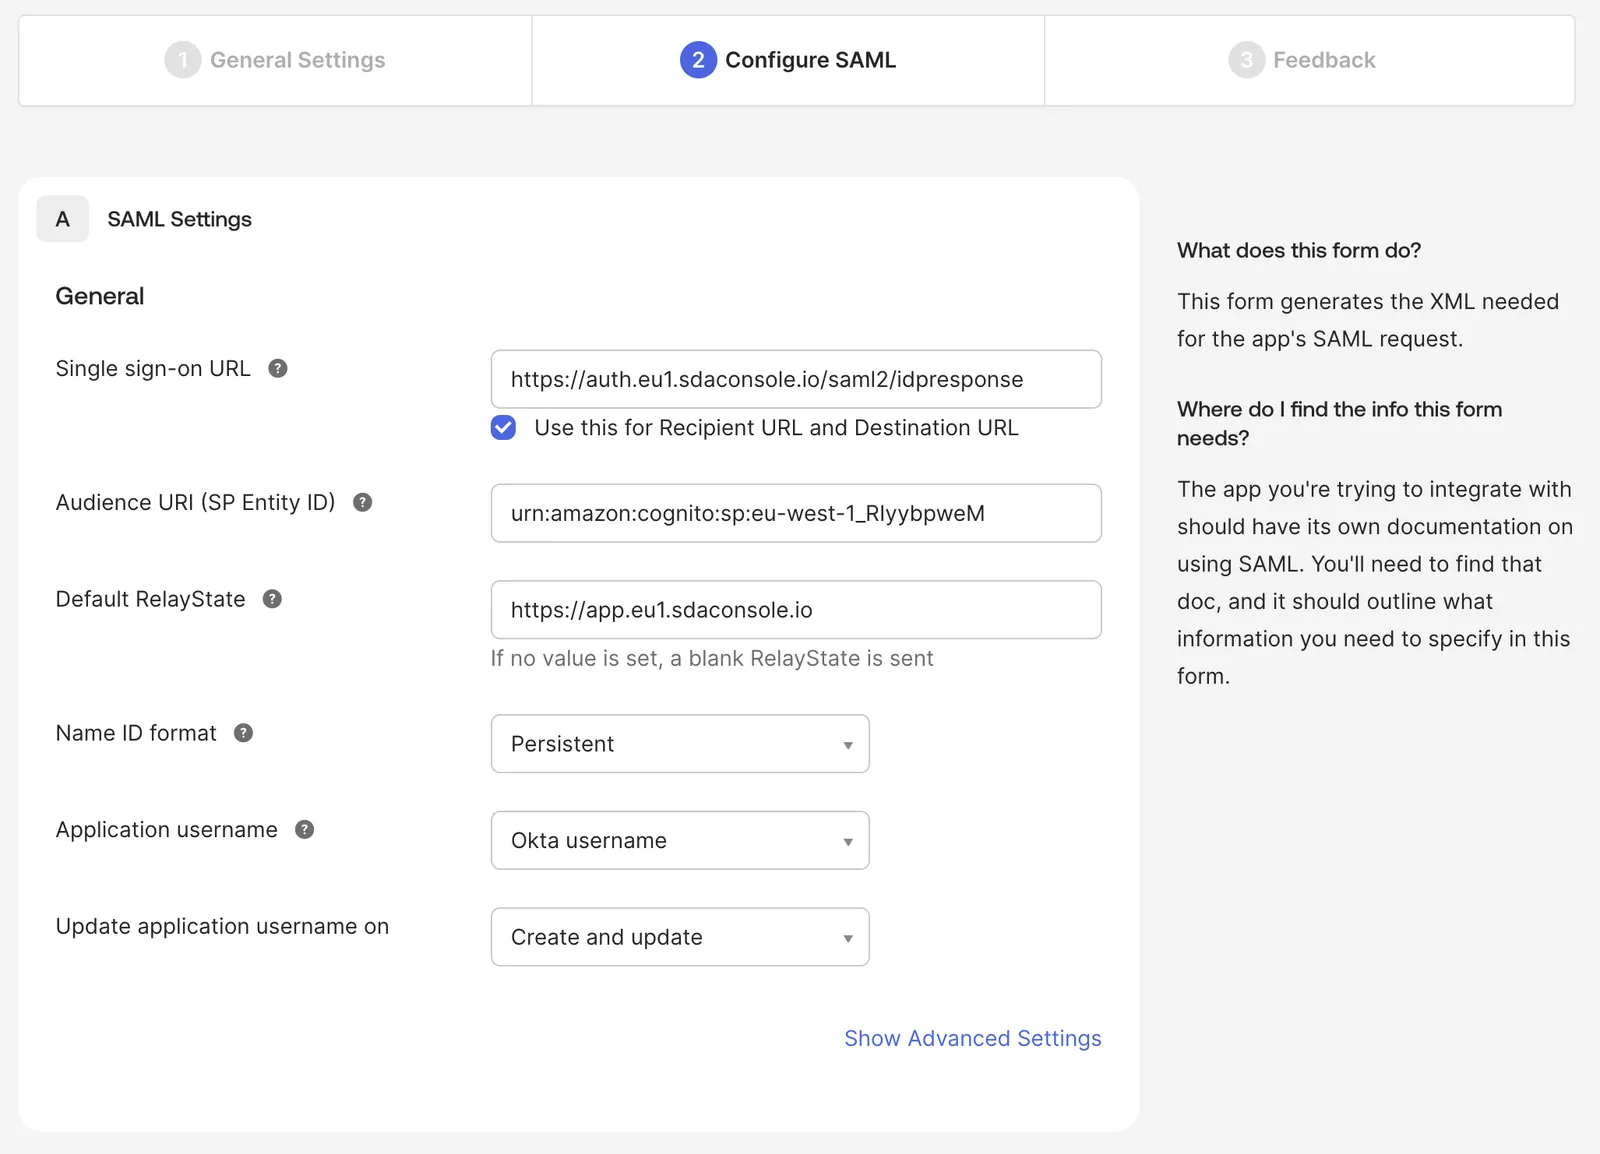
Na nastavenie SSO prostredníctvom okta budete potrebovať nasledujúce parametre SDA:
| Parameter | Hodnota |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Počas integrácie vám môžeme poskytnúť podpisové a šifrovacie certifikáty pre SAML!
Požadované atribúty SAML
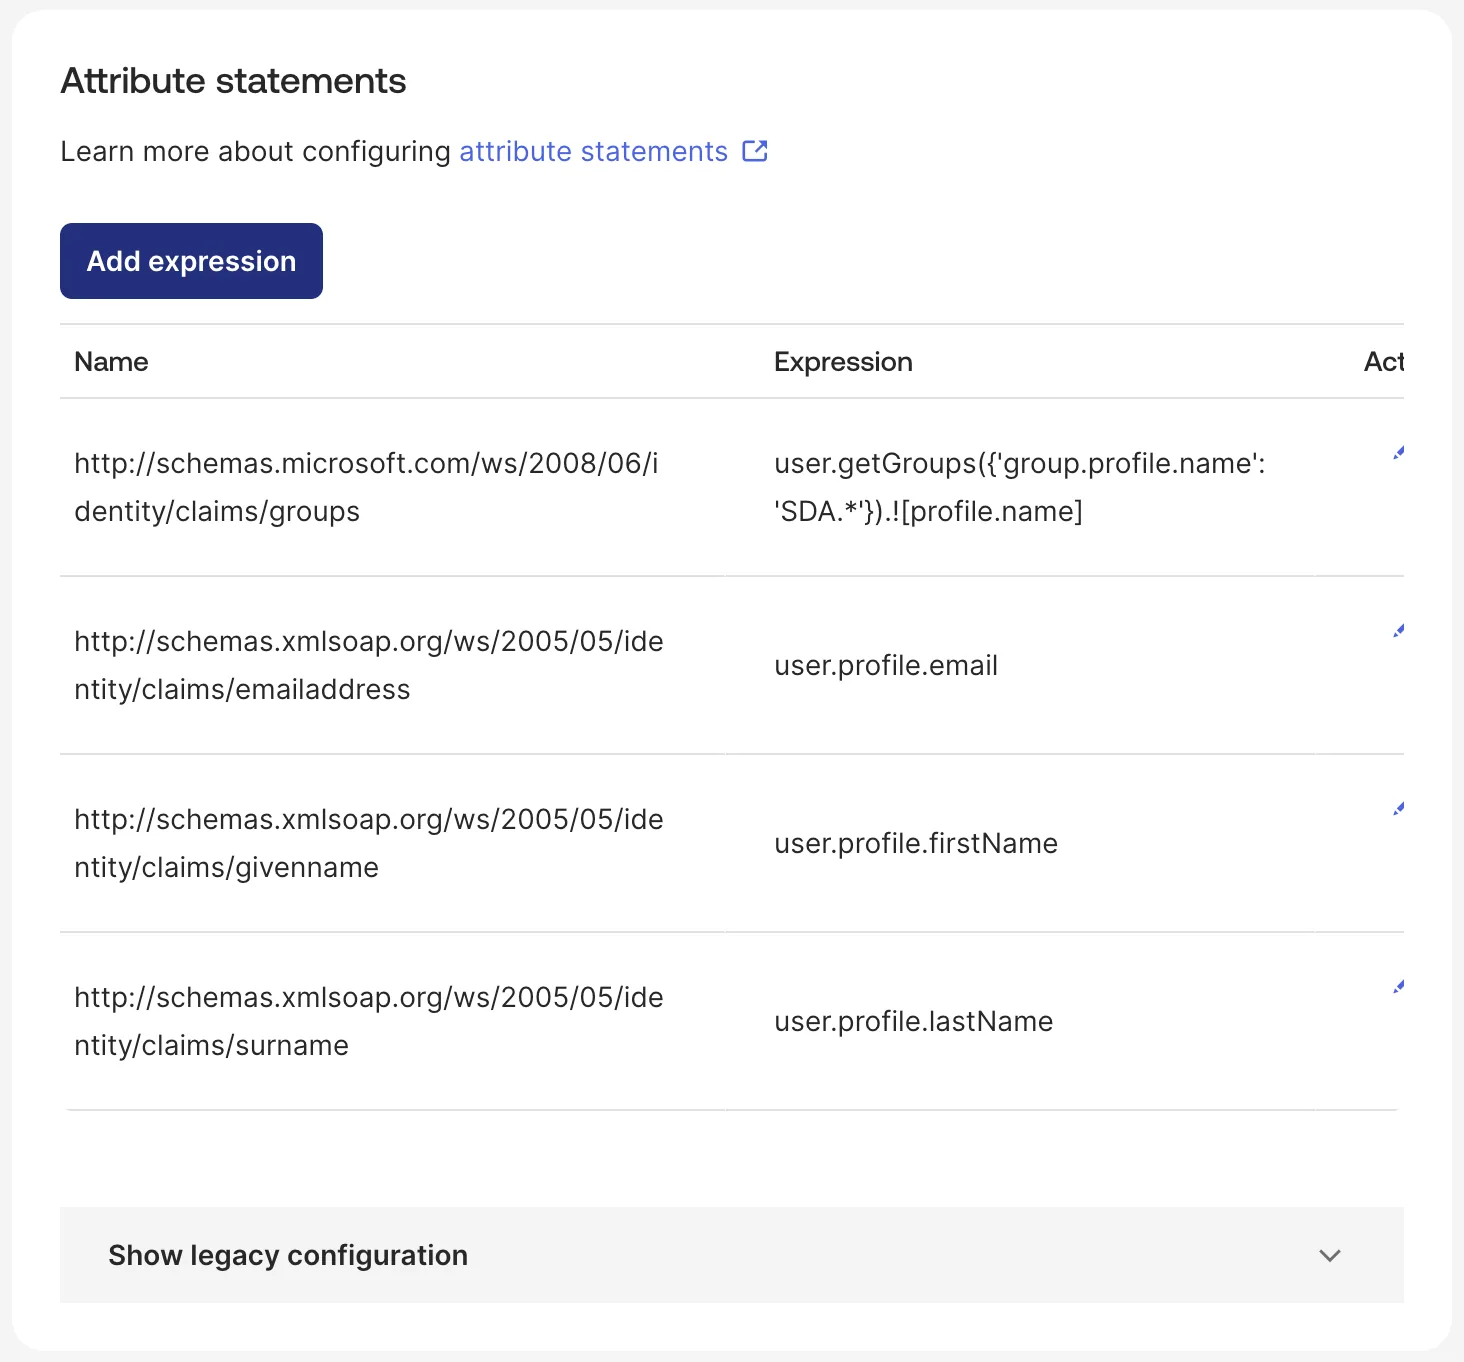
SDA vyžaduje konfiguráciu nasledujúcich atribútov SAML:
| Názov | Výraz |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Výraz pre skupiny, ak skupiny okta končia na SDA:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
Skupiny používateľov nie sú povinné, ak je pre IDP aktívna možnosť Manage Users in SDA.
Jednotné odhlásenie
Keď sa používateľ odhlási zo SDA, SDA požiada okta, aby ukončila aj okta session tohto používateľa. Bez nižšie uvedenej konfigurácie okta požiadavku ignoruje a ponechá session otvorenú, takže ďalšia osoba používajúca ten istý prehliadač bude prihlásená bez vyžiadania prihlasovacích údajov.
V okta otvorte svoju aplikáciu SDA, potom General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, zaškrtnite Allow application to initiate Single Logout a vyplňte nasledujúce:
| Parameter | Hodnota |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | podpisový certifikát poskytnutý SDA |
SP Issuer je samostatné pole oddelené od Audience URI používaného pri prihlásení, aj keď obe obsahujú rovnakú hodnotu. Prihlásenie môže fungovať správne, zatiaľ čo odhlásenie zlyhá, pretože toto pole je prázdne.
Na overenie sa prihláste do SDA pomocou SSO, odhláste sa a potom sa prihláste znova — mali by ste byť požiadaní o opätovnú autentifikáciu v okta. V okta sa pokus zaznamená v Reports → System Log ako User single sign out from app. Ak sa zobrazí Issuer does not match, hodnota SP Issuer nezodpovedá vyššie uvedenej hodnote; ak sa zobrazí chyba podpisu, Signature Certificate chýba alebo je nesprávny.
Možnosti konfigurácie
Integrácia SAML podporuje dve možnosti konfigurácie:
1. Migrácia existujúcich (non-SSO) používateľov
Táto možnosť určuje, či sa používatelia prihlasujúci sa prostredníctvom SSO automaticky migrujú na autentifikáciu SSO.
Keď je aktivovaná:
- Ak pre rovnakú e-mailovú adresu existuje non-SSO používateľ, používateľ bude migrovaný na SSO
- Prihlásenie pomocou používateľského mena/hesla už po prihlásení cez SSO nebude možné
- Všetky skupiny používateľov sú priradené z mapovania SSO – skupina používateľov
2. Správa používateľov v SDA
Táto možnosť určuje, či sa používatelia a používateľské role pre tohto poskytovateľa identity majú spravovať v rámci SDA.
Ak má používateľská rola SSO mapovanie SSO_DEFAULT, táto rola sa automaticky priradí novým používateľom!
Keď je aktivovaná:
- SDA bude spravovať používateľov a používateľské role interne
- Poskytovateľ identity (IDP) nemusí posielať skupiny používateľov
- Používatelia musia byť vytvorení v SDA, aby sa mohli prihlásiť
- Okrem prípadu, keď je definovaná používateľská rola
SSO_DEFAULT!
- Okrem prípadu, keď je definovaná používateľská rola
- Používatelia musia mať pridelené príslušné používateľské role
Skupiny používateľov a mapovanie rolí
Poznámka: Ak je SSO povolené pre tenant účet, mapovanie SSO je možné pri úprave existujúcich rolí použiť na používateľské role.
Keď je SSO nakonfigurované, mapovania skupín používateľov od poskytovateľa identity sa môžu automaticky aplikovať na zodpovedajúce používateľské role v rámci SDA, čím sa zjednoduší proces správy používateľov.