SSO prostredníctvom Azure Active Directory
Prehľad
Táto časť vysvetľuje, ako nakonfigurovať jednotné prihlásenie (Single Sign-On, SSO) pre váš SDA tenant pomocou Azure Active Directory – dnes Microsoft Entra ID – prostredníctvom autentifikácie založenej na SAML. Prevedie vás potrebnými krokmi nastavenia v SDA aj v Azure, aby ste umožnili bezpečnú, centralizovanú správu identít. SDA podporuje aj ďalších poskytovateľov identity, ako napríklad Okta, ako aj akúkoľvek službu implementujúcu štandardné protokoly SAML alebo OAuth. Ak používate iného poskytovateľa, kontaktujte prosím SDA pre ďalšie pokyny k integrácii.
Predpoklady
Ak ste Enterprise Customer, kontaktujte prosím support@softwaredefinedautomation.io, aby SDA pripravila integráciu s Azure AD ešte pred začatím nastavovania.
Požadované parametre SDA
Na nastavenie SSO prostredníctvom Azure AD budete potrebovať nasledujúce parametre SDA:
| Parameter | Hodnota |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Počas integrácie vám môžeme poskytnúť podpisové a šifrovacie certifikáty pre SAML!
Požadované atribúty SAML
SDA vyžaduje konfiguráciu nasledujúcich atribútov SAML:
User Groups nie sú povinné, ak je pre daný IDP aktívna možnosť Manage Users in SDA.
Nastavenie claimu User Groups
Ak sa majú User Groups spravovať v Active Directory / Entra, musia byť pre príslušný claim uvedené nasledujúce nastavenia:
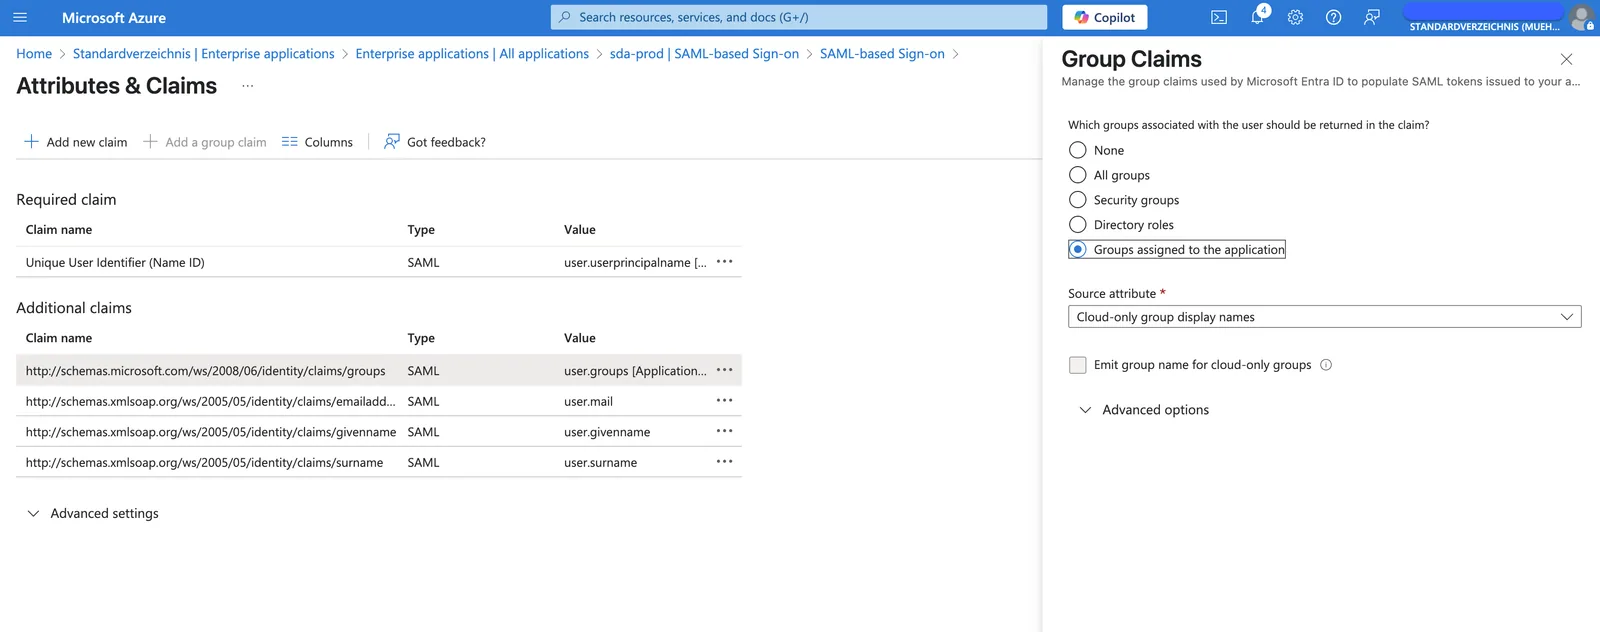
Požiadavky na metadáta
Tieto atribúty by ste mali zdieľať so svojím kontaktom v SDA prostredníctvom XML dokumentu „Metadata“ s použitím znakovej sady UTF-8.
Formát identifikátora názvu (Name identifier format) musí byť nastavený na Default (zodpovedá Persistent).
Možnosti konfigurácie
Integrácia SAML podporuje dve možnosti konfigurácie:
1. Migrácia existujúcich (non-SSO) používateľov
Táto možnosť určuje, či sa používatelia prihlasujúci sa cez SSO automaticky migrujú na autentifikáciu SSO.
Ak je aktivovaná:
- Ak pre rovnakú e-mailovú adresu existuje non-SSO používateľ, používateľ bude migrovaný na SSO
- Po prihlásení cez SSO už nebude možné prihlásenie pomocou používateľského mena a hesla
- Všetky používateľské skupiny sú priradené z mapovania SSO – User Group
2. Správa používateľov v SDA
Táto možnosť určuje, či sa majú používatelia a používateľské role pre tohto poskytovateľa identity spravovať v rámci SDA.
Ak má používateľská rola SSO mapovanie SSO_DEFAULT, táto rola sa automaticky priradí novým používateľom!
Ak je aktivovaná:
- SDA bude spravovať používateľov a používateľské role interne
- Poskytovateľ identity (IDP) nemusí odosielať používateľské skupiny
- Používatelia musia byť vytvorení v SDA, aby sa mohli prihlásiť
- Okrem prípadu, keď je definovaná používateľská rola
SSO_DEFAULT!
- Okrem prípadu, keď je definovaná používateľská rola
- Používatelia musia mať priradené príslušné používateľské role
Používateľské skupiny a mapovanie rolí
Poznámka: Ak je pre tenant účet povolené SSO, pri úprave existujúcich rolí je možné na používateľské role aplikovať SSO mapovanie.
Keď je SSO nakonfigurované, mapovania používateľských skupín od poskytovateľa identity sa môžu automaticky aplikovať na zodpovedajúce používateľské role v SDA, čo zjednodušuje proces správy používateľov.