Skupiny a tagy
Skupiny a tagy v platforme SDA poskytujú flexibilné a škálovateľné spôsoby organizácie aktív v celom vašom globálnom priemyselnom prostredí. Slúžia ako základné organizačné konštrukcie využívané v celej platforme — podporujú navigáciu, hromadné operácie, automatizačné pracovné postupy a riadenie prístupu na základe rolí (RBAC). Skupiny aj tagy je možné používať samostatne alebo spoločne a vytvoriť tak konzistentnú a udržiavateľnú štruktúru na správu rozsiahlych flotíl zariadení, projektov, gatewayov a ďalších zdrojov.
Prehľad
S rozrastaním automatizačných prostredí v rámci lokalít, liniek, dodávateľov a tímov sa efektívna organizácia aktív stáva kritickou. Skupiny a tagy vám umožňujú kategorizovať zdroje spôsobom, ktorý zodpovedá vašej skutočnej prevádzkovej štruktúre:
- Skupiny reprezentujú hierarchické organizačné jednotky — napríklad regióny, závody, linky alebo logické tímy.
- Tagy poskytujú odľahčený a flexibilný systém označovania na kategorizáciu aktív podľa atribútov, ako sú dodávateľ, procesná oblasť, fáza životného cyklu alebo priorita údržby.
Obe konštrukcie je možné využívať v celej platforme SDA na filtrovanie, vyhľadávanie, oprávnenia, reportovanie a automatizované pracovné postupy.
Skupiny
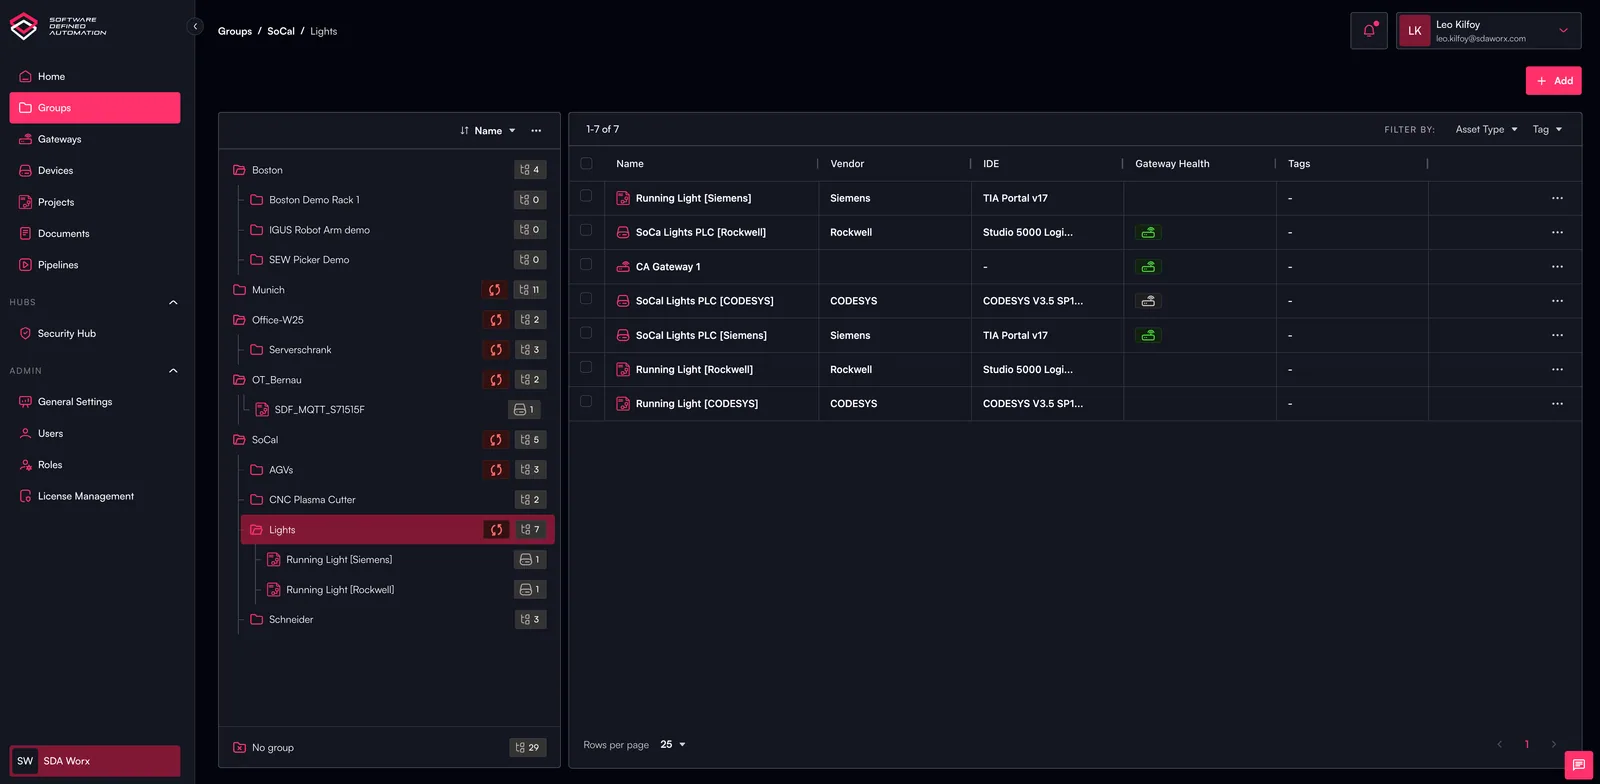
Čo sú skupiny?
Skupiny sú štruktúrované organizačné kontejnery, ktoré vám umožňujú zrkadliť vaše globálne prevádzkové prostredie v rámci SDA. Poskytujú predvídateľnú hierarchiu, ktorá môže reprezentovať:
- Globálne → Región → Lokalita → Linka
- Korporácia → Oddelenie → Tím
- Produkčné → Testovacie → Vývojové prostredia
- Alebo akúkoľvek štruktúru, ktorá najlepšie zodpovedá prevádzkovému modelu vašej organizácie
Skupiny môžu obsahovať zariadenia, gatewaye, projekty, pipeliny a ďalšie aktíva.
Kľúčové možnosti
- Hierarchická organizácia: Vytvárajte konzistentné štruktúry zhora nadol, ktoré odrážajú skutočné rozloženie vášho závodu alebo organizácie.
- Riadenie prístupu: Priraďte oprávnenia skupinám a spravujte tak, kto môže zobrazovať aktíva v skupine alebo s nimi pracovať.
- Operácie s vymedzeným rozsahom: Spúšťajte akcie pipeline, audity alebo hromadné úlohy obmedzené na konkrétnu skupinu.
- Integrácia v celej platforme: Skupiny sa zobrazujú v dashboardoch, zobrazení zariadení, pipelinách, auditných logoch, Security Hub a ďalších miestach.
Bežné prípady použitia
- Organizácia aktív vo viacerých lokalitách alebo regiónoch
- Vymedzenie citlivých prostredí, napríklad produkčného verzus testovacieho
- Obmedzenie inžinierskeho prístupu podľa lokality, oddelenia alebo funkcie
- Filtrovanie dashboardov alebo reportov podľa prevádzkovej štruktúry
Tagy
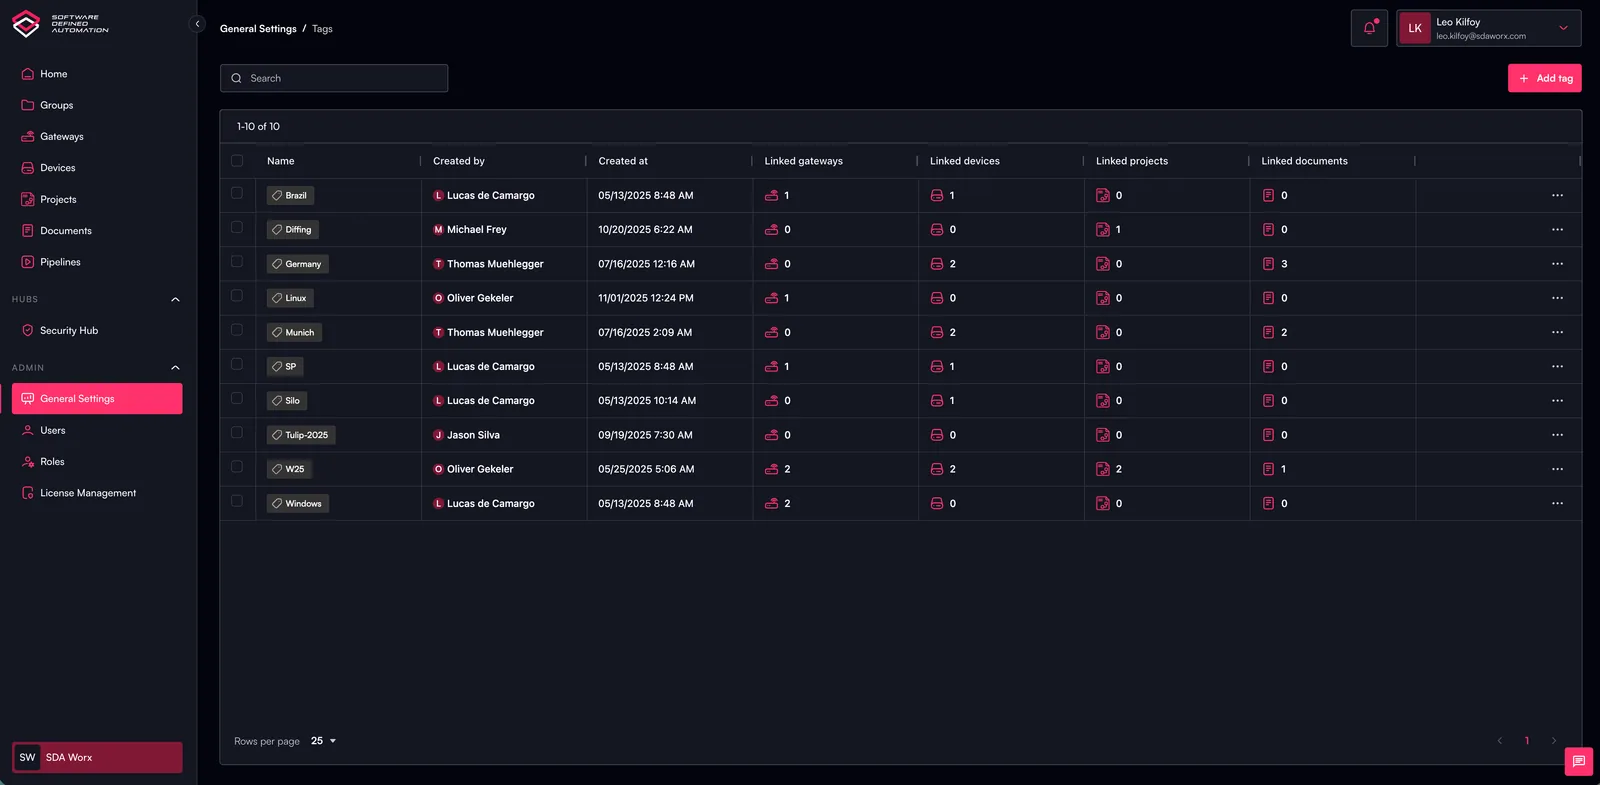
Čo sú tagy?
Tagy sú flexibilné, nehierarchické označenia, ktoré je možné aplikovať na aktíva v celej platforme. Na rozdiel od skupín — ktoré poskytujú štruktúru — tagy poskytujú metadáta opisujúce charakteristiky alebo spoločné atribúty.
Tagy môžu byť čokoľvek, čo je pre vaše prostredie relevantné, napríklad:
- Dodávateľ: Siemens, Rockwell, SEW
- Životný cyklus: Produkcia, Uvádzanie do prevádzky, Archivované
- Procesná oblasť: Balenie, Plnenie, Miešanie
- Vlastníctvo: IT, OT, Tím údržby
- Priorita: Kritické, Vysoká dostupnosť, Nekritické
Kľúčové možnosti
- Flexibilná kategorizácia: Pridajte akékoľvek označenia, ktoré pomáhajú klasifikovať zdroje.
- Podpora viacerých tagov: Aktíva môžu mať neobmedzený počet tagov pre podrobnú organizáciu.
- Riadenie prístupu: Priraďte oprávnenia tagom a obmedzte prístup podľa funkčnej kategórie.
- Filtrovanie: Používajte tagy v celej platforme na vyhľadávanie, dashboardy, správu inventára alebo pipeliny.
Bežné prípady použitia
- Označovanie zariadení podľa dodávateľa alebo rodiny firmware
- Označenie aktív ako „kritické“ alebo „vyžaduje schválenie“
- Zoskupovanie aktív podľa inžinierskeho tímu alebo vlastníka
- Filtrovanie pre úlohy pipeline (napr. „spustiť aktualizácie firmware na všetkých zariadeniach Siemens s tagom ‚Linka 4‘“)
Oprávnenia pre skupiny a tagy
Platforma SDA poskytuje podrobné riadenie prístupu na základe rolí (RBAC), ktoré podporuje oprávnenia aplikované na skupiny aj tagy. To organizáciám umožňuje zladiť prístup s prevádzkovými a bezpečnostnými požiadavkami.
Po vytvorení roly ju možno priradiť k skupine zdrojov alebo tagu, ako je zobrazené nižšie.
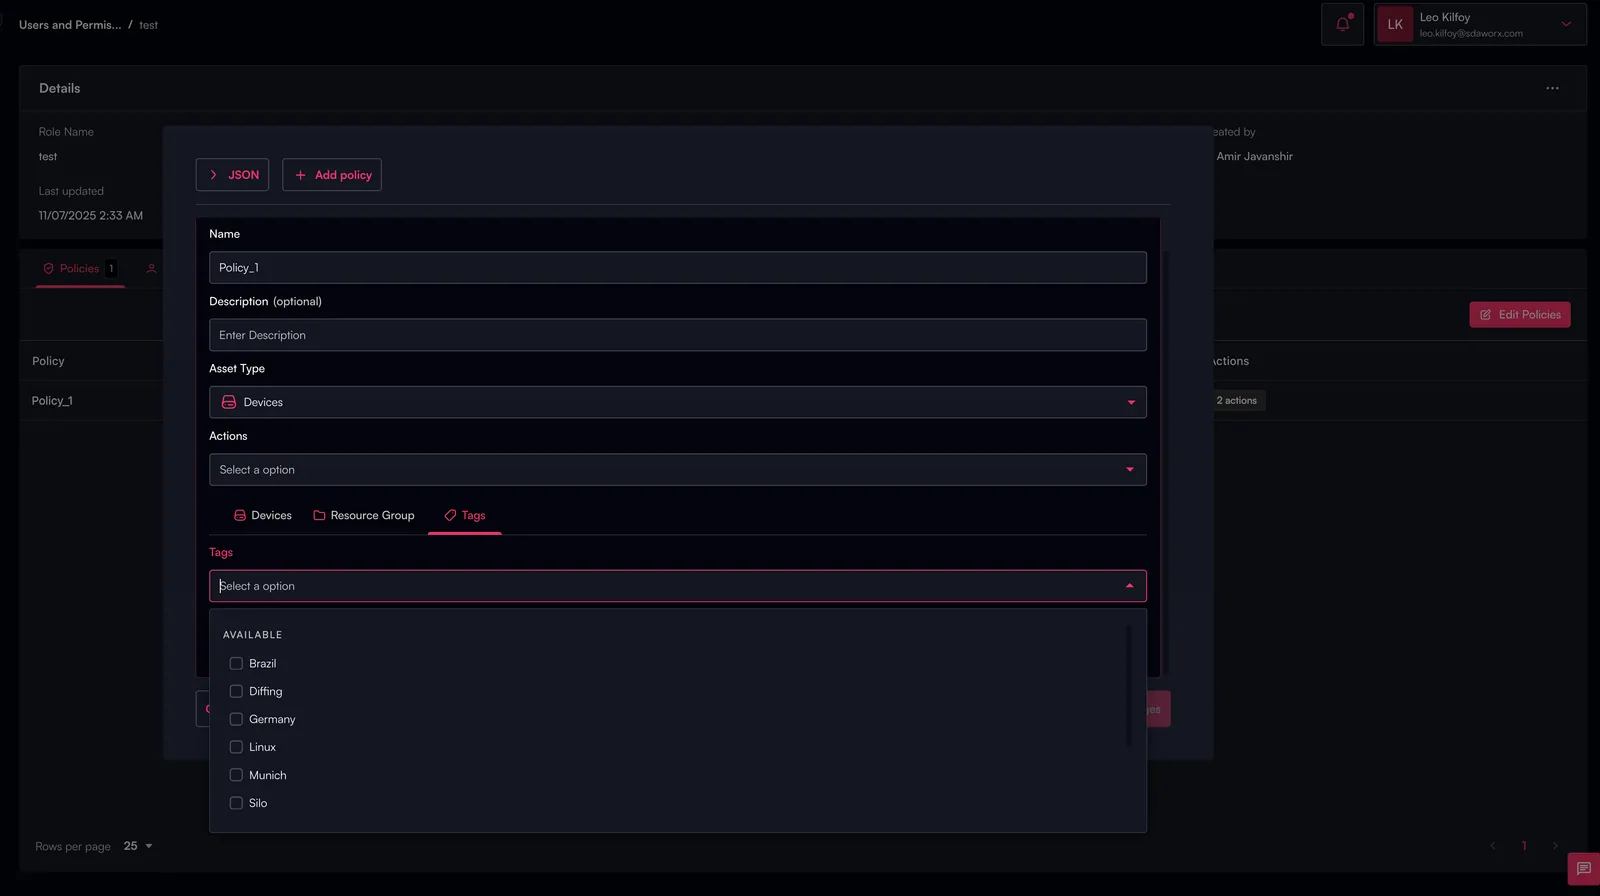
Hlavné aspekty oprávnení
- Oprávnenia na základe skupín: Riadenie prístupu ku všetkým aktívam v rámci konkrétneho organizačného rozsahu.
- Oprávnenia na základe tagov: Riadenie prístupu na základe funkčných, technických alebo metadátových atribútov.
- Kombinovanie skupín a tagov:
- Používateľ môže mať prístup iba do skupiny „Cleveland Site“ a iba k zariadeniam s tagom „SEW“.
- To umožňuje veľmi presné hranice prístupu bez nadbytočných oprávnení.
Oprávnenia môžu obmedzovať:
- Prístup na zobrazenie
- Interakcie s projektmi
- Spúšťanie pipeline
- Aktualizácie konfigurácie zariadení
- Operácie zálohovania a nasadzovania
- Administratívne schopnosti
Ako skupiny a tagy fungujú v celej platforme
Skupiny a tagy sú integrované s hlavnými funkciami platformy, vrátane:
- Zobrazenie zariadení: Filtrovanie podľa lokality, tímu, dodávateľa alebo životného cyklu
- Pipeliny: Zameranie akcií pomocou skupín, tagov alebo oboch
- Security Hub: Riadenie prístupu prostredníctvom vzťahov RBAC
- Auditné logy: Sledovanie zmien vymedzených na konkrétne skupiny alebo tagy
- Projekty: Organizácia projektových repozitárov podľa lokality alebo typu systému
- Dashboardy: Agregovanie poznatkov podľa regiónu, oddelenia, procesnej oblasti alebo kombinácií tagov
Osvedčené postupy
- Zrkadlite svoju skutočnú štruktúru v skupinách pre prehľadnosť a jednoduchšie zapracovanie.
- Používajte tagy hojne na opis charakteristík, ktoré nezapadajú prehľadne do hierarchie.
- Kombinujte skupiny a tagy pre efektívne vymedzenie oprávnení a automatizačných úloh.
- Štandardizujte konvencie pomenovania (napr.
Region/Plant/LinealeboVendor: Siemens). - Pravidelne revidujte tagovanie, aby ste zabezpečili jeho správnosť a užitočnosť.