Gruppi e Tag
I Gruppi e i Tag nella piattaforma SDA offrono modalità flessibili e scalabili per organizzare gli asset nell'intero ambiente industriale globale. Costituiscono elementi organizzativi fondamentali utilizzati in tutta la piattaforma, a supporto della navigazione, delle operazioni massive, dei flussi di lavoro di automazione e del controllo degli accessi basato sui ruoli (RBAC). Sia i Gruppi sia i Tag possono essere utilizzati singolarmente o insieme per creare una struttura coerente e manutenibile per la gestione di grandi parchi di dispositivi, progetti, gateway e altre risorse.
Panoramica
Con la crescita degli ambienti di automazione tra siti, linee, fornitori e team, organizzare gli asset in modo efficiente diventa fondamentale. I Gruppi e i Tag consentono di categorizzare le risorse in modo coerente con la struttura operativa reale:
- I Gruppi rappresentano unità organizzative gerarchiche, come regioni, stabilimenti, linee o team logici.
- I Tag forniscono un sistema di etichettatura leggero e flessibile per categorizzare gli asset in base ad attributi quali fornitore, area di processo, fase del ciclo di vita o priorità di manutenzione.
Entrambi i costrutti possono essere utilizzati in tutta la piattaforma SDA per filtri, ricerche, permessi, reportistica e flussi di lavoro automatizzati.
Gruppi
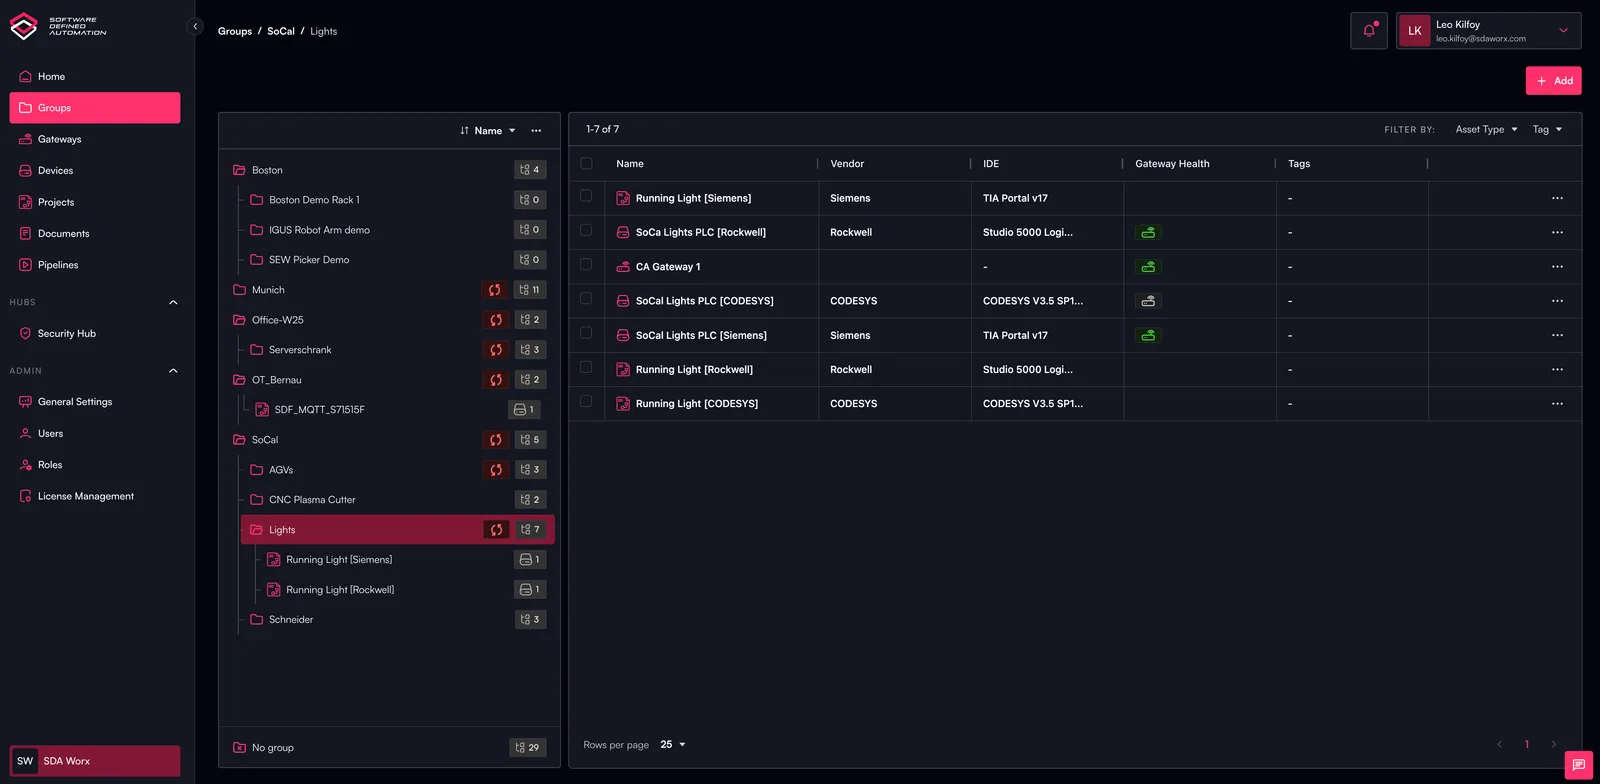
Che cosa sono i Gruppi?
I Gruppi sono contenitori organizzativi strutturati che consentono di riprodurre il proprio ambiente operativo globale all'interno di SDA. Offrono una gerarchia prevedibile che può rappresentare:
- Globale → Regione → Sito → Linea
- Azienda → Reparto → Team
- Ambienti di Produzione → Test → Sviluppo
- O qualsiasi struttura che si adatti meglio al modello operativo della propria organizzazione
I Gruppi possono contenere dispositivi, gateway, progetti, pipeline e altri asset.
Funzionalità principali
- Organizzazione gerarchica: Costruire strutture top-down coerenti che riflettano l'effettivo layout dello stabilimento o dell'organizzazione.
- Controllo degli accessi: Assegnare permessi ai Gruppi per gestire chi può visualizzare o agire sugli asset all'interno del gruppo.
- Operazioni con ambito definito: Eseguire azioni di pipeline, audit o attività massive limitate a uno specifico Gruppo.
- Integrazione trasversale alla piattaforma: I Gruppi compaiono in Dashboard, Vista Dispositivi, Pipeline, Log di Audit, Security Hub e altro ancora.
Casi d'uso comuni
- Organizzare gli asset su più siti o regioni
- Delimitare ambienti sensibili, come produzione rispetto a test
- Limitare l'accesso tecnico per sito, reparto o funzione
- Filtrare dashboard o report in base alla struttura operativa
Tag
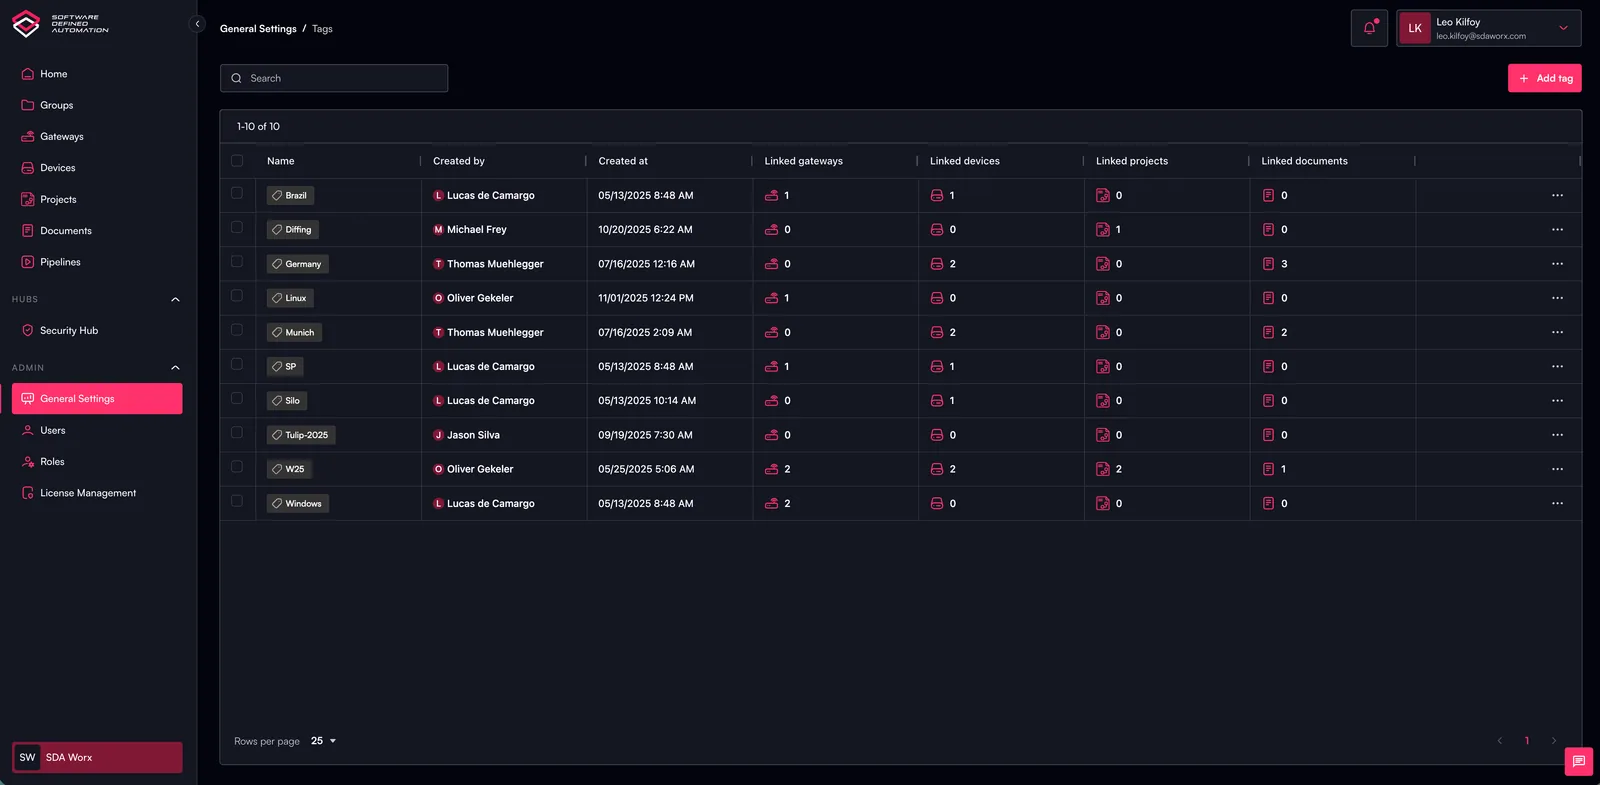
Che cosa sono i Tag?
I Tag sono etichette flessibili e non gerarchiche che possono essere applicate agli asset in tutta la piattaforma. A differenza dei Gruppi, che forniscono struttura, i Tag forniscono metadati che descrivono caratteristiche o attributi condivisi.
I Tag possono essere qualsiasi elemento significativo per il proprio ambiente, ad esempio:
- Fornitore: Siemens, Rockwell, SEW
- Ciclo di vita: Produzione, Messa in servizio, Archiviato
- Area di processo: Confezionamento, Riempimento, Miscelazione
- Titolarità: IT, OT, Team di manutenzione
- Priorità: Critico, Alta disponibilità, Non critico
Funzionalità principali
- Categorizzazione flessibile: Aggiungere qualsiasi etichetta utile a classificare le risorse.
- Supporto multi-tag: Gli asset possono avere un numero illimitato di tag per un'organizzazione granulare.
- Controllo degli accessi: Assegnare permessi ai Tag per limitare l'accesso per categoria funzionale.
- Filtri: Utilizzare i tag in modo esteso nella piattaforma per ricerche, dashboard, gestione dell'inventario o pipeline.
Casi d'uso comuni
- Etichettare i dispositivi per fornitore o famiglia di firmware
- Contrassegnare gli asset come "critici" o "richiedono approvazione"
- Raggruppare gli asset per team tecnico o proprietario
- Filtrare per i job delle pipeline (ad es. "esegui aggiornamenti firmware su tutti i dispositivi Siemens con tag 'Linea 4'")
Permessi per Gruppi e Tag
La piattaforma SDA offre un controllo degli accessi basato sui ruoli (RBAC) a grana fine che supporta permessi applicati sia ai Gruppi sia ai Tag. Ciò consente alle organizzazioni di allineare gli accessi ai requisiti operativi e di sicurezza.
Dopo la creazione, un Ruolo può essere assegnato a un Gruppo di risorse o a un Tag, come illustrato di seguito.
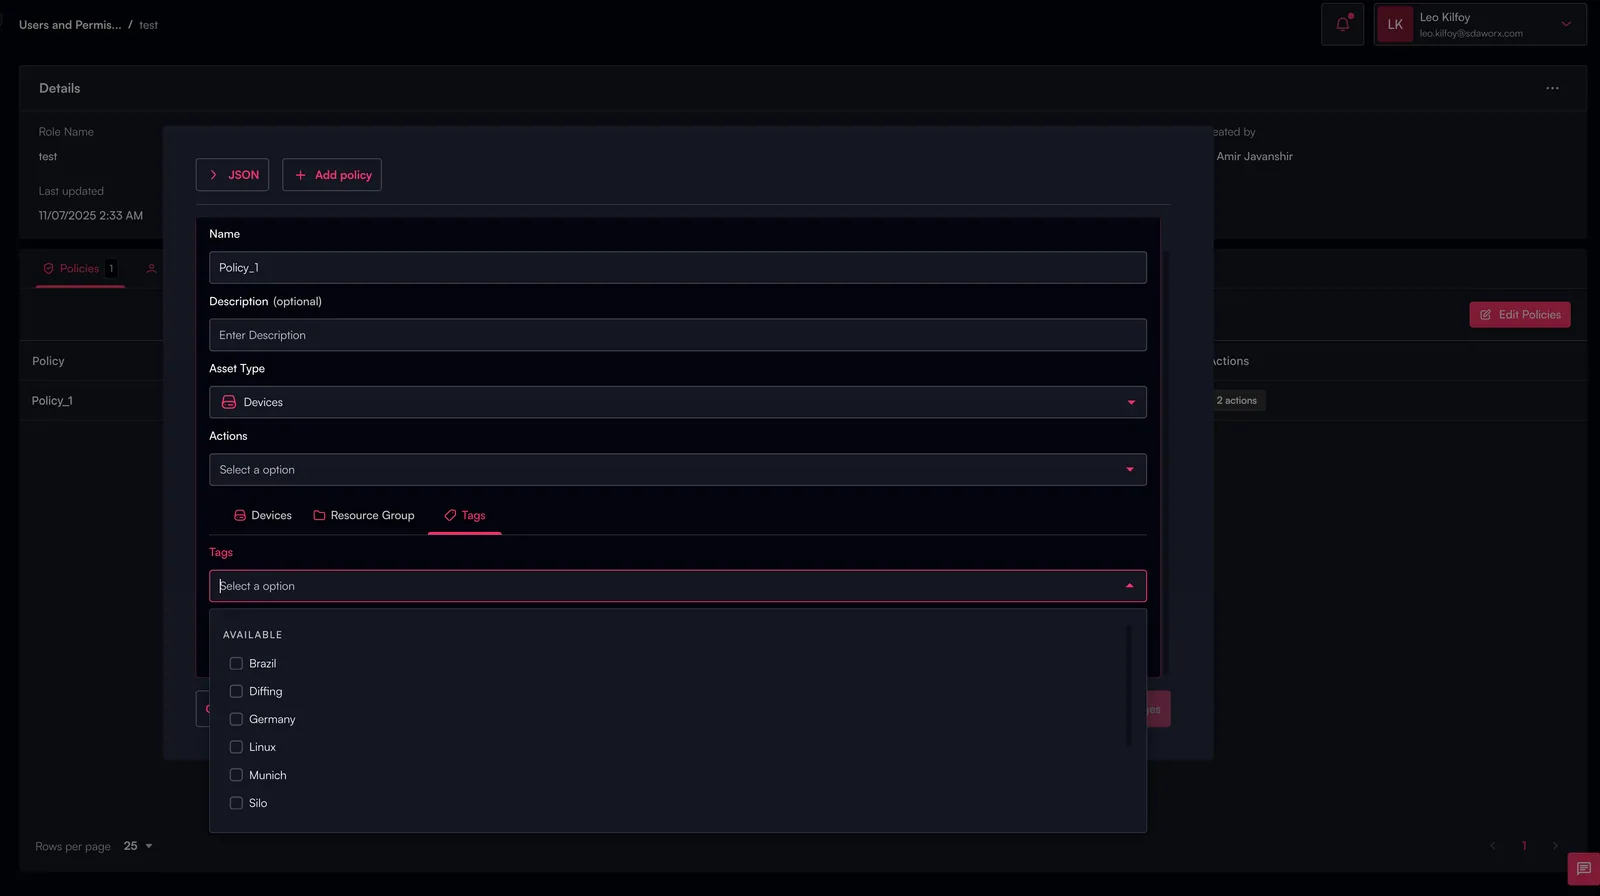
Aspetti salienti dei permessi
- Permessi basati sui Gruppi: Controllano l'accesso a tutti gli asset all'interno di uno specifico ambito organizzativo.
- Permessi basati sui Tag: Controllano l'accesso in base ad attributi funzionali, tecnici o di metadati.
- Combinazione di Gruppi e Tag:
- Un utente potrebbe accedere solo al Gruppo "Sito di Cleveland" e unicamente ai dispositivi con tag "SEW".
- Ciò consente confini di accesso estremamente mirati senza concedere permessi eccessivi.
I permessi possono limitare:
- Accesso in visualizzazione
- Interazioni con i progetti
- Esecuzioni di pipeline
- Aggiornamenti della configurazione dei dispositivi
- Operazioni di backup e distribuzione
- Funzionalità amministrative
Come funzionano Gruppi e Tag nella piattaforma
I Gruppi e i Tag si integrano con le funzionalità principali della piattaforma, tra cui:
- Vista Dispositivi: Filtro per posizione, team, fornitore o ciclo di vita
- Pipeline: Azioni mirate tramite Gruppi, Tag o entrambi
- Security Hub: Controllo degli accessi tramite relazioni RBAC
- Log di Audit: Tracciamento delle modifiche circoscritte a Gruppi o Tag specifici
- Progetti: Organizzazione dei repository di progetto per sito o tipo di sistema
- Dashboard: Aggregazione delle informazioni per regione, reparto, area di processo o combinazioni di tag
Best practice
- Rispecchiare la struttura reale nei Gruppi per maggiore chiarezza e un onboarding più semplice.
- Utilizzare i Tag con generosità per descrivere caratteristiche che non rientrano facilmente in una gerarchia.
- Combinare Gruppi e Tag per una potente delimitazione di permessi e attività di automazione.
- Standardizzare le convenzioni di denominazione (ad es.
Region/Plant/LineoVendor: Siemens). - Rivedere periodicamente i tag per garantirne accuratezza e utilità.