Gruppen & Tags
Gruppen und Tags bieten in der SDA-Plattform flexible, skalierbare Möglichkeiten, Assets in Ihrer weltweiten industriellen Umgebung zu organisieren. Sie sind grundlegende Ordnungsstrukturen, die plattformweit zum Einsatz kommen – für Navigation, Massenoperationen, Automatisierungs-Workflows und die rollenbasierte Zugriffskontrolle (RBAC). Gruppen und Tags lassen sich einzeln oder gemeinsam nutzen, um eine konsistente, wartbare Struktur für die Verwaltung großer Bestände an Geräten, Projekten, Gateways und weiteren Ressourcen zu schaffen.
Überblick
Wenn Automatisierungsumgebungen über Standorte, Linien, Hersteller und Teams hinweg wachsen, wird die effiziente Organisation von Assets entscheidend. Mit Gruppen und Tags kategorisieren Sie Ressourcen so, dass die Struktur Ihrer tatsächlichen betrieblichen Organisation entspricht:
- Gruppen bilden hierarchische Organisationseinheiten ab – etwa Regionen, Werke, Linien oder logische Teams.
- Tags bieten ein leichtgewichtiges, flexibles Labeling-System, um Assets nach Merkmalen wie Hersteller, Prozessbereich, Lebenszyklusphase oder Wartungspriorität zu kategorisieren.
Beide Konstrukte lassen sich in der gesamten SDA-Plattform für Filterung, Suche, Berechtigungen, Auswertungen und automatisierte Workflows nutzen.
Gruppen
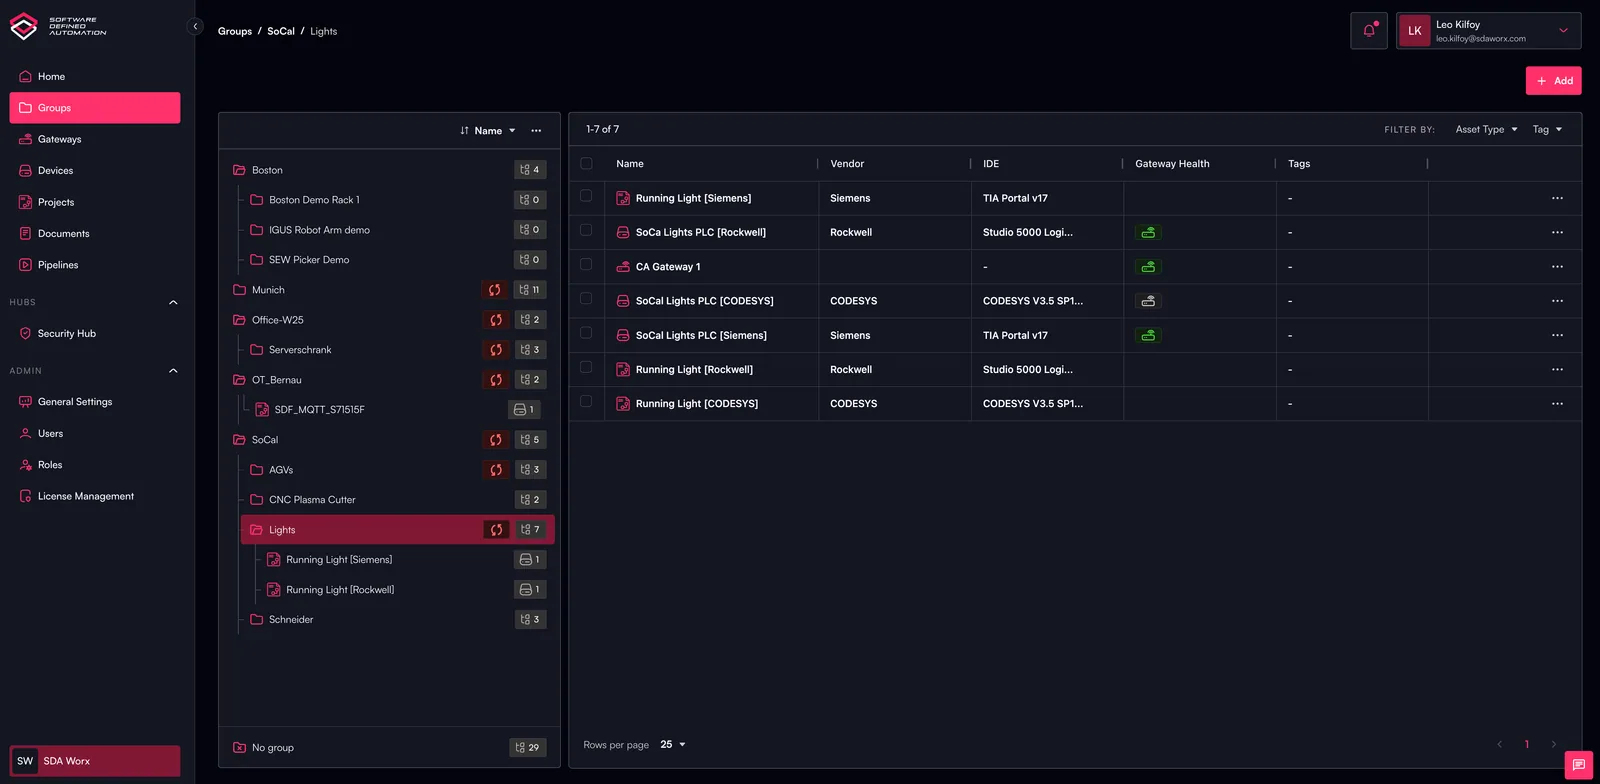
Was sind Gruppen?
Gruppen sind strukturierte Organisationscontainer, mit denen Sie Ihre weltweite Betriebsumgebung innerhalb von SDA abbilden können. Sie bieten eine berechenbare Hierarchie, die Folgendes darstellen kann:
- Global → Region → Standort → Linie
- Konzern → Abteilung → Team
- Produktions- → Test- → Entwicklungsumgebungen
- Oder jede andere Struktur, die zum Betriebsmodell Ihrer Organisation passt
Gruppen können Geräte, Gateways, Projekte, Pipelines und weitere Assets enthalten.
Wesentliche Funktionen
- Hierarchische Organisation: Bauen Sie einheitliche Top-down-Strukturen auf, die Ihr tatsächliches Werk oder Ihren Organisationsaufbau widerspiegeln.
- Zugriffskontrolle: Weisen Sie Gruppen Berechtigungen zu, um zu steuern, wer Assets innerhalb der Gruppe sehen oder bearbeiten darf.
- Eingegrenzte Operationen: Führen Sie Pipeline-Aktionen, Audits oder Massenaufgaben begrenzt auf eine bestimmte Gruppe aus.
- Plattformübergreifende Integration: Gruppen erscheinen in Dashboards, der Geräteansicht, in Pipelines, Audit-Logs, im Security Hub und mehr.
Typische Anwendungsfälle
- Organisation von Assets über mehrere Standorte oder Regionen hinweg
- Eingrenzung sensibler Umgebungen, etwa Produktion gegenüber Test
- Beschränkung des Engineering-Zugriffs nach Standort, Abteilung oder Funktion
- Filterung von Dashboards oder Berichten nach betrieblicher Struktur
Tags
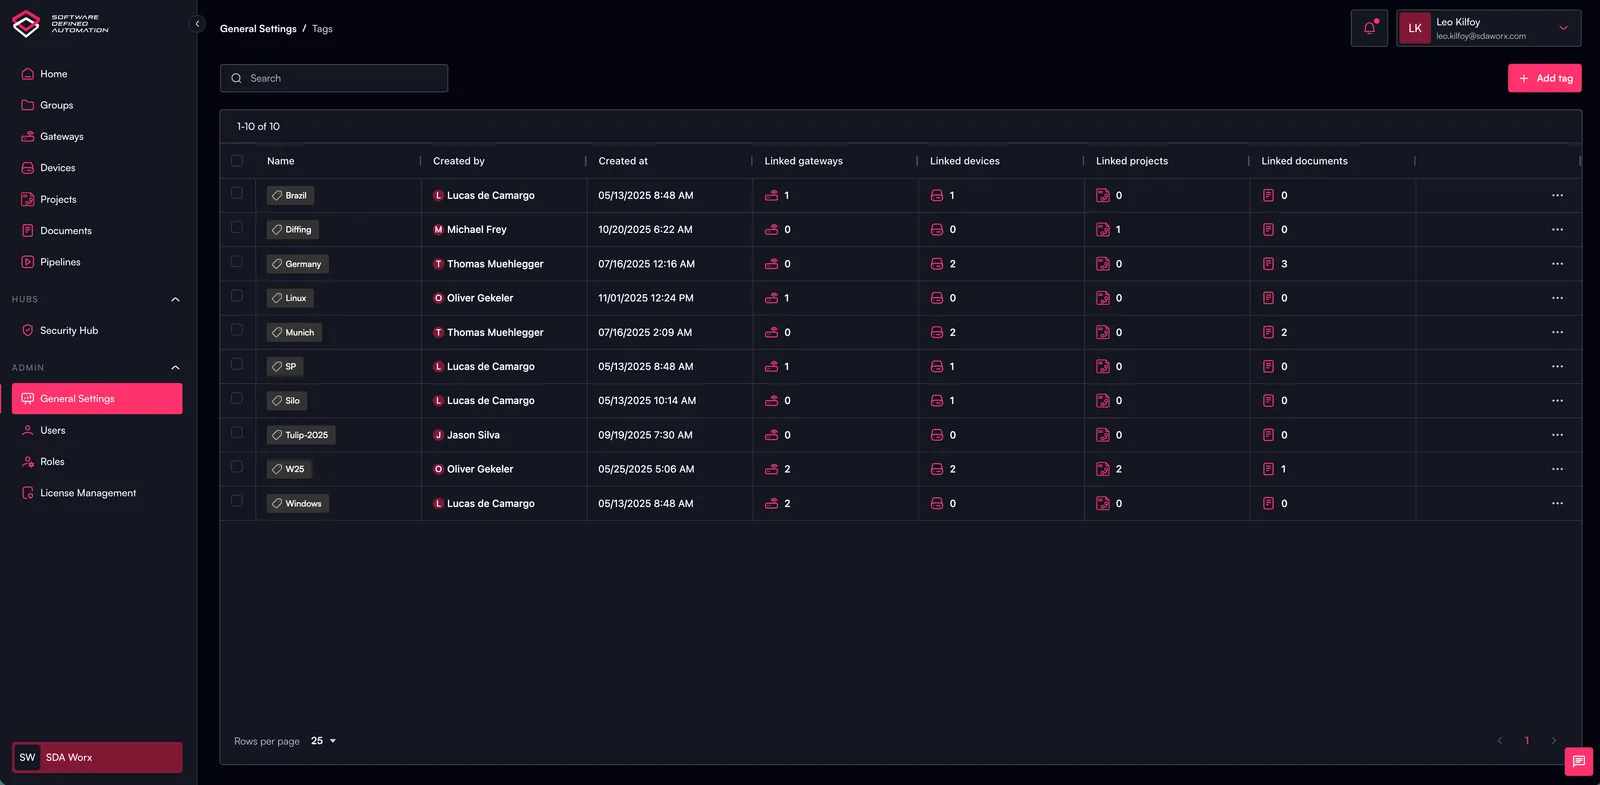
Was sind Tags?
Tags sind flexible, nicht hierarchische Labels, die plattformweit auf Assets angewendet werden können. Anders als Gruppen, die Struktur schaffen, liefern Tags Metadaten, die Eigenschaften oder gemeinsame Merkmale beschreiben.
Tags können alles abbilden, was für Ihre Umgebung von Bedeutung ist, zum Beispiel:
- Hersteller: Siemens, Rockwell, SEW
- Lebenszyklus: Produktion, Inbetriebnahme, Archiviert
- Prozessbereich: Verpackung, Abfüllung, Mischen
- Zuständigkeit: IT, OT, Instandhaltungsteam
- Priorität: Kritisch, Hochverfügbar, Nicht kritisch
Wesentliche Funktionen
- Flexible Kategorisierung: Vergeben Sie beliebige Labels, die bei der Klassifizierung von Ressourcen helfen.
- Unterstützung mehrerer Tags: Assets können beliebig viele Tags erhalten – für eine feingranulare Organisation.
- Zugriffskontrolle: Weisen Sie Tags Berechtigungen zu, um den Zugriff nach funktionaler Kategorie einzuschränken.
- Filterung: Nutzen Sie Tags plattformweit für Suche, Dashboards, Bestandsverwaltung oder Pipelines.
Typische Anwendungsfälle
- Kennzeichnung von Geräten nach Hersteller oder Firmware-Familie
- Markierung von Assets als "kritisch" oder "freigabepflichtig"
- Gruppierung von Assets nach Engineering-Team oder Zuständigkeit
- Filterung für Pipeline-Jobs (z. B. "Firmware-Updates auf allen Siemens-Geräten mit dem Tag 'Linie 4' ausführen")
Berechtigungen für Gruppen & Tags
Die SDA-Plattform bietet eine feingranulare rollenbasierte Zugriffskontrolle (RBAC), die Berechtigungen sowohl auf Gruppen als auch auf Tags unterstützt. So können Organisationen den Zugriff an betrieblichen und sicherheitstechnischen Anforderungen ausrichten.
Nach dem Anlegen einer Rolle kann diese – wie unten dargestellt – einer Ressourcengruppe oder einem Tag zugewiesen werden.
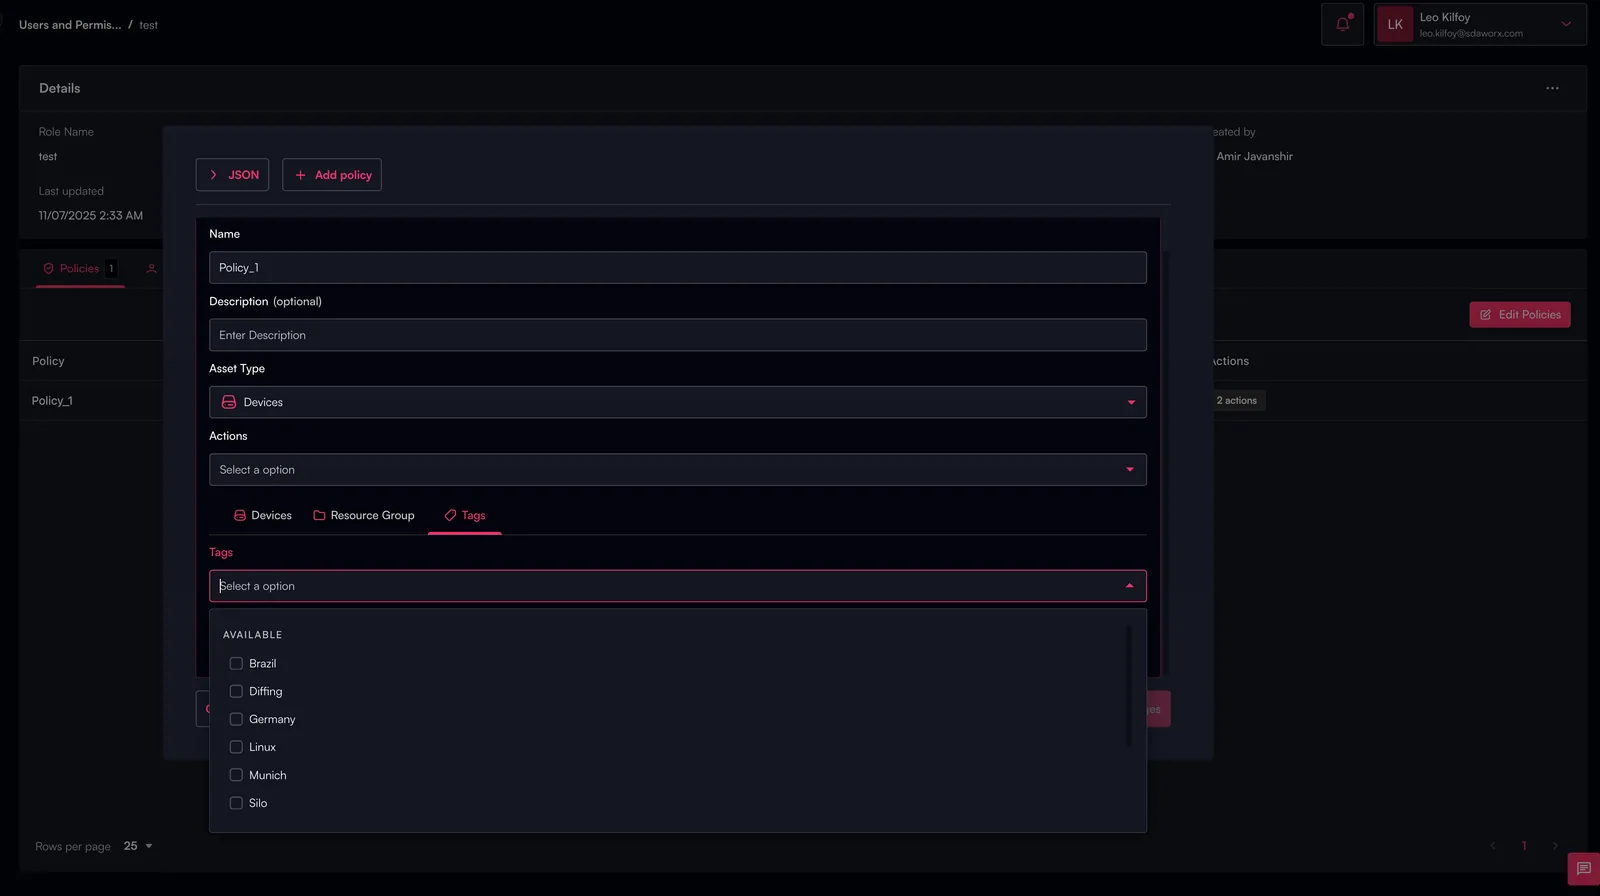
Wichtige Punkte zu Berechtigungen
- Gruppenbasierte Berechtigungen: Steuern den Zugriff auf alle Assets innerhalb eines bestimmten organisatorischen Bereichs.
- Tag-basierte Berechtigungen: Steuern den Zugriff anhand funktionaler, technischer oder metadatenbezogener Merkmale.
- Kombination von Gruppen & Tags:
- Ein Benutzer erhält beispielsweise ausschließlich Zugriff auf die Gruppe "Standort Cleveland" und nur auf Geräte mit dem Tag "SEW".
- Damit lassen sich sehr gezielte Zugriffsgrenzen ziehen, ohne zu weitreichende Berechtigungen zu vergeben.
Berechtigungen können Folgendes einschränken:
- Lesezugriff
- Interaktionen mit Projekten
- Ausführung von Pipelines
- Änderungen an der Gerätekonfiguration
- Backup- und Deployment-Operationen
- Administrative Funktionen
Wie Gruppen & Tags plattformweit zusammenwirken
Gruppen und Tags sind in die zentralen Plattformfunktionen eingebunden, darunter:
- Geräteansicht: Filtern nach Standort, Team, Hersteller oder Lebenszyklus
- Pipelines: Ausrichten von Aktionen anhand von Gruppen, Tags oder beidem
- Security Hub: Steuerung des Zugriffs über RBAC-Beziehungen
- Audit-Logs: Nachverfolgung von Änderungen, eingegrenzt auf bestimmte Gruppen oder Tags
- Projekte: Organisation von Projekt-Repositories nach Standort oder Systemtyp
- Dashboards: Aggregierte Auswertungen nach Region, Abteilung, Prozessbereich oder Tag-Kombinationen
Best Practices
- Bilden Sie Ihre reale Struktur in Gruppen ab – das schafft Klarheit und erleichtert die Einarbeitung.
- Nutzen Sie Tags großzügig, um Merkmale zu beschreiben, die sich nicht sauber in eine Hierarchie einordnen lassen.
- Kombinieren Sie Gruppen und Tags, um Berechtigungen und Automatisierungsaufgaben wirkungsvoll einzugrenzen.
- Standardisieren Sie Namenskonventionen (z. B.
Region/Werk/LinieoderHersteller: Siemens). - Überprüfen Sie die Vergabe von Tags regelmäßig, um Richtigkeit und Nutzen sicherzustellen.