그룹 및 태그
SDA Platform의 그룹과 태그는 전 세계 산업 환경 전반에서 자산을 조직화할 수 있는 유연하고 확장 가능한 방법을 제공합니다. 이들은 플랫폼 전반에서 사용되는 기본 조직 구성 요소로서 내비게이션, 대량 작업, 자동화 워크플로 및 역할 기반 접근 제어(RBAC)를 지원합니다. 그룹과 태그는 개별적으로 또는 함께 사용하여 대규모 디바이스, 프로젝트, 게이트웨이 및 기타 리소스 플릿을 관리하기 위한 일관되고 유지 관리가 용이한 구조를 만들 수 있습니다.
개요
자동화 환경이 여러 사이트, 라인, 벤더 및 팀으로 확장됨에 따라 자산을 효율적으로 조직화하는 것이 매우 중요해집니다. 그룹과 태그를 사용하면 실제 운영 구조에 맞는 방식으로 리소스를 분류할 수 있습니다:
- 그룹은 지역, 시설, 라인 또는 논리적 팀과 같은 계층적 조직 단위를 나타냅니다.
- 태그는 벤더, 프로세스 영역, 수명 주기 단계 또는 유지보수 우선순위와 같은 속성을 기준으로 자산을 분류하기 위한 경량의 유연한 라벨링 시스템을 제공합니다.
두 구성 요소 모두 SDA Platform 전반에서 필터링, 검색, 권한, 보고 및 자동화된 워크플로에 사용할 수 있습니다.
그룹
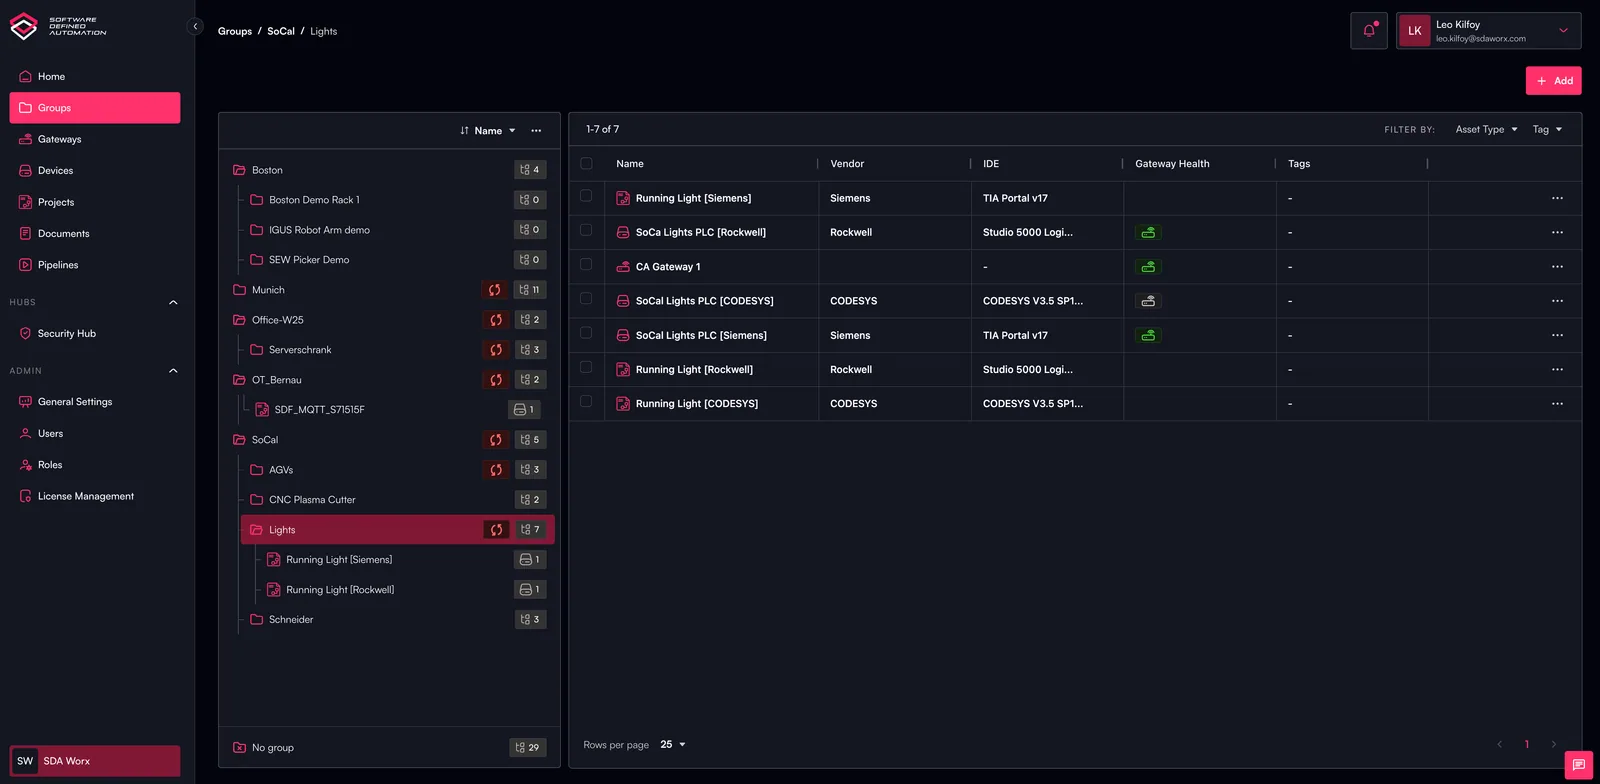
그룹이란?
그룹은 SDA 내부에서 전사적 운영 환경을 반영할 수 있게 해주는 구조화된 조직 컨테이너입니다. 다음과 같은 예측 가능한 계층 구조를 제공합니다:
- 글로벌 → 지역 → 사이트 → 라인
- 본사 → 부서 → 팀
- 생산 → 테스트 → 개발 환경
- 또는 조직의 운영 모델에 가장 적합한 모든 구조
그룹은 디바이스, 게이트웨이, 프로젝트, 파이프라인 및 기타 자산을 포함할 수 있습니다.
주요 기능
- 계층적 조직화: 실제 공장 또는 조직 레이아웃을 반영하는 일관된 하향식 구조를 구축합니다.
- 접근 제어: 그룹에 권한을 할당하여 그룹 내 자산을 조회하거나 조작할 수 있는 사용자를 관리합니다.
- 범위 지정 작업: 특정 그룹으로 제한된 파이프라인 작업, 감사 또는 대량 작업을 실행합니다.
- 크로스 플랫폼 통합: 그룹은 대시보드, 디바이스 보기, 파이프라인, 감사 로그, Security Hub 등에서 표시됩니다.
일반적인 사용 사례
- 여러 사이트 또는 지역에 걸친 자산 조직화
- 생산 환경과 테스트 환경 등 민감한 환경의 범위 지정
- 사이트, 부서 또는 기능별 엔지니어링 접근 제한
- 운영 구조에 따른 대시보드 또는 보고서 필터링
태그
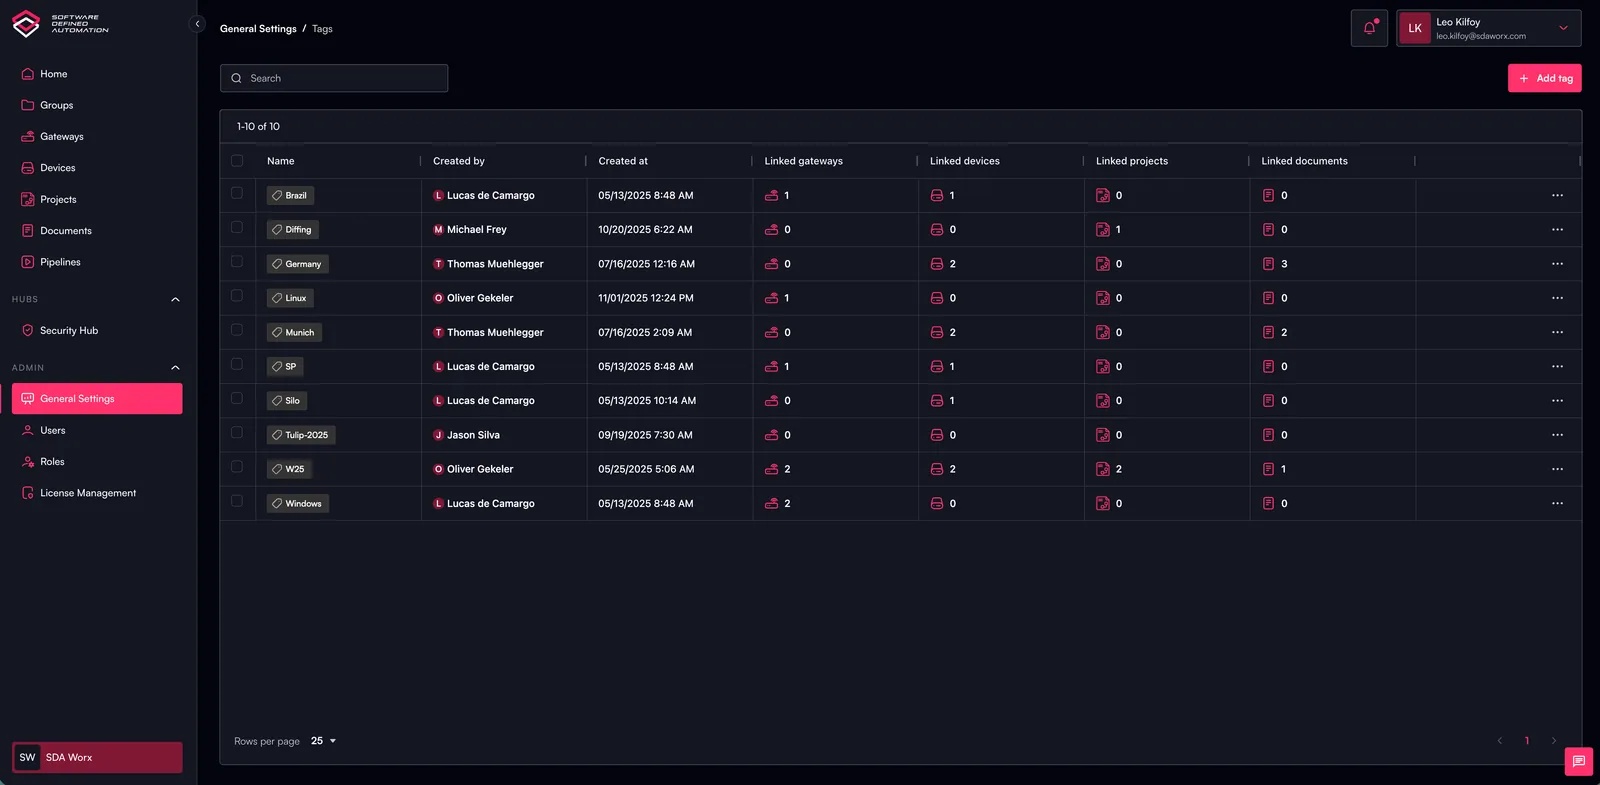
태그란?
태그는 플랫폼 전반의 자산에 적용할 수 있는 유연한 비계층적 라벨입니다. 구조를 제공하는 그룹과 달리 태그는 특성이나 공통 속성을 설명하는 메타데이터를 제공합니다.
태그는 다음과 같이 환경에 의미 있는 어떤 것이든 될 수 있습니다:
- 벤더: Siemens, Rockwell, SEW
- 수명 주기: 생산, 시운전, 보관
- 프로세스 영역: 포장, 충전, 혼합
- 소유권: IT, OT, 유지보수 팀
- 우선순위: 중요, 고가용성, 비중요
주요 기능
- 유연한 분류: 리소스 분류에 도움이 되는 모든 라벨을 추가할 수 있습니다.
- 다중 태그 지원: 자산에 무제한으로 태그를 지정하여 세분화된 조직화가 가능합니다.
- 접근 제어: 태그에 권한을 할당하여 기능적 범주별로 접근을 제한합니다.
- 필터링: 검색, 대시보드, 인벤토리 관리 또는 파이프라인 등 플랫폼 전반에서 태그를 폭넓게 활용합니다.
일반적인 사용 사례
- 벤더 또는 펌웨어 계열별 디바이스 라벨링
- 자산을 "중요" 또는 "승인 필요"로 표시
- 엔지니어링 팀 또는 소유자별 자산 그룹화
- 파이프라인 작업을 위한 필터링(예: "'Line 4' 태그가 지정된 모든 Siemens 디바이스에 펌웨어 업데이트 실행")
그룹 및 태그 권한
SDA Platform은 그룹과 태그 모두에 적용되는 권한을 지원하는 세분화된 역할 기반 접근 제어(RBAC)를 제공합니다. 이를 통해 조직은 운영 및 보안 요구 사항에 맞게 접근 권한을 조정할 수 있습니다.
역할을 생성하면 아래와 같이 리소스 그룹 또는 태그에 할당할 수 있습니다.
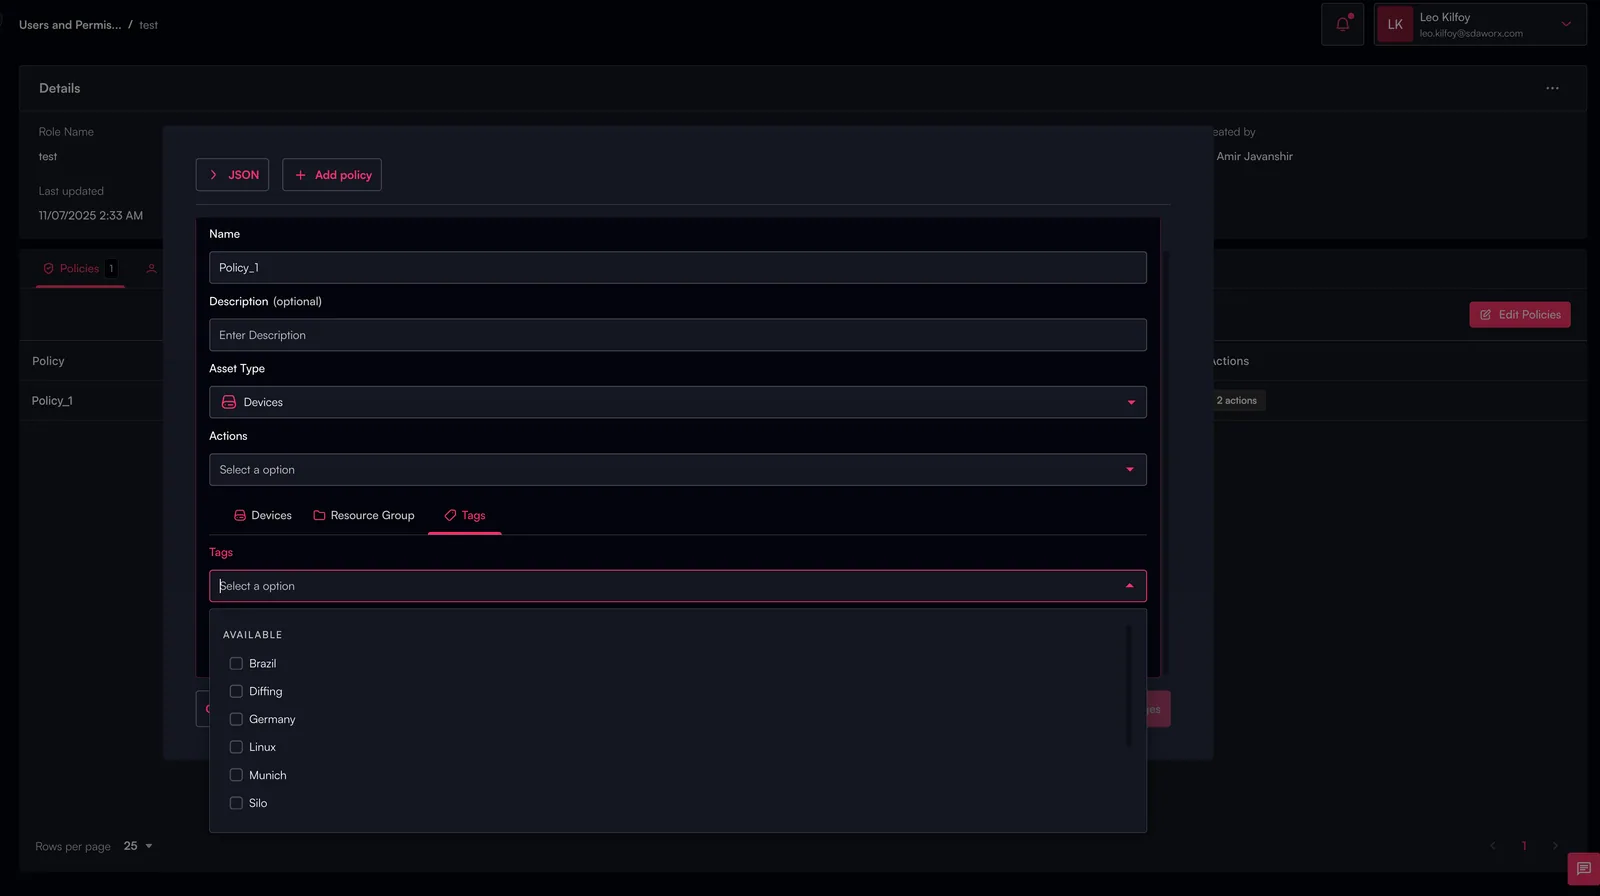
권한 주요 사항
- 그룹 기반 권한: 특정 조직 범위 내 모든 자산에 대한 접근을 제어합니다.
- 태그 기반 권한: 기능적, 기술적 또는 메타데이터 속성을 기반으로 접근을 제어합니다.
- 그룹과 태그의 조합:
- 사용자가 "Cleveland Site" 그룹만 접근하고, 그중에서도 "SEW" 태그가 지정된 디바이스만 접근하도록 설정할 수 있습니다.
- 이를 통해 과도한 권한 부여 없이 매우 정밀한 접근 경계를 설정할 수 있습니다.
권한으로 제한할 수 있는 항목:
- 조회 접근
- 프로젝트 상호작용
- 파이프라인 실행
- 디바이스 구성 업데이트
- 백업 및 배포 작업
- 관리 기능
플랫폼 전반에서 그룹 및 태그의 동작 방식
그룹과 태그는 다음을 포함한 핵심 플랫폼 기능과 통합됩니다:
- 디바이스 보기: 위치, 팀, 벤더 또는 수명 주기별 필터링
- 파이프라인: 그룹, 태그 또는 둘 다를 사용한 작업 대상 지정
- Security Hub: RBAC 관계를 통한 접근 제어
- 감사 로그: 특정 그룹 또는 태그로 범위가 지정된 변경 사항 추적
- 프로젝트: 사이트 또는 시스템 유형별 프로젝트 리포지토리 조직화
- 대시보드: 지역, 부서, 프로세스 영역 또는 태그 조합별 인사이트 집계
모범 사례
- 명확성과 손쉬운 온보딩을 위해 그룹에서 실제 구조를 반영하십시오.
- 계층 구조에 깔끔하게 들어맞지 않는 특성을 설명하려면 태그를 적극적으로 활용하십시오.
- 권한 및 자동화 작업의 강력한 범위 지정을 위해 그룹과 태그를 조합하십시오.
- 명명 규칙을 표준화하십시오(예:
Region/Plant/Line또는Vendor: Siemens). - 정확성과 유용성을 확보하기 위해 태그 지정을 주기적으로 검토하십시오.