사용자
사용자 관리 개요
SDA의 사용자 관리는 테넌트에 대한 액세스를 제어할 수 있는 유연한 옵션을 제공합니다. SDA 플랫폼 내에서 사용자를 직접 관리할 수도 있고, Active Directory 또는 Okta와 같은 SAML 또는 OAuth 기반 ID 서비스 등 외부 인증 공급자와 연동하여 Single Sign-On(SSO) 사용 사례를 지원할 수도 있습니다. 이 섹션에서는 사용자를 추가하고 관리하는 방법, 액세스 제어를 구성하는 방법, SDA를 서드파티 ID 시스템에 연결하는 방법을 설명합니다. 외부 인증 및 SSO 연동은 라이선스가 필요한 기능이며 활성 월간 구독이 필요합니다.
SDA 플랫폼 내에서 사용자 관리
이 섹션에서는 SDA 플랫폼 내에서 사용자를 직접 생성하고 관리하는 방법을 안내합니다. 새 사용자를 추가하고, 역할을 할당하고, 권한을 제어하며, SDA의 기본 제공 ID 관리 기능을 사용하여 테넌트에 대한 안전한 액세스를 유지하는 방법을 다룹니다. 이러한 단계는 외부 인증이나 SSO 시스템에 의존하지 않고 SDA 내에서 사용자를 로컬로 관리하는 고객에게 적합합니다.
- 왼쪽 내비게이션 메뉴에서 Users and Permissions로 이동합니다
- 페이지 오른쪽 상단의 Create User를 클릭합니다
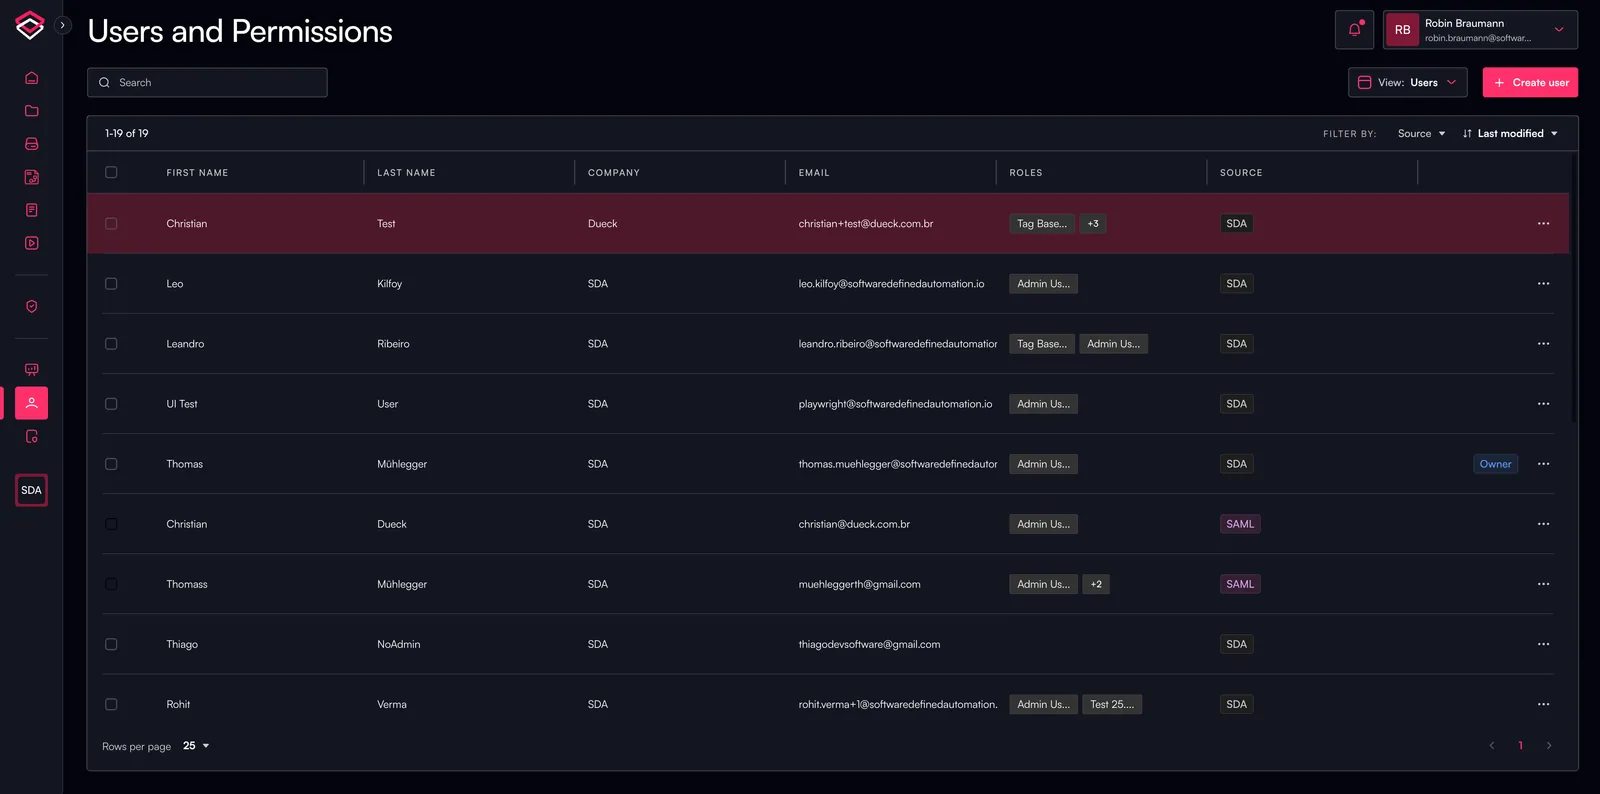
사용자 정보 설정
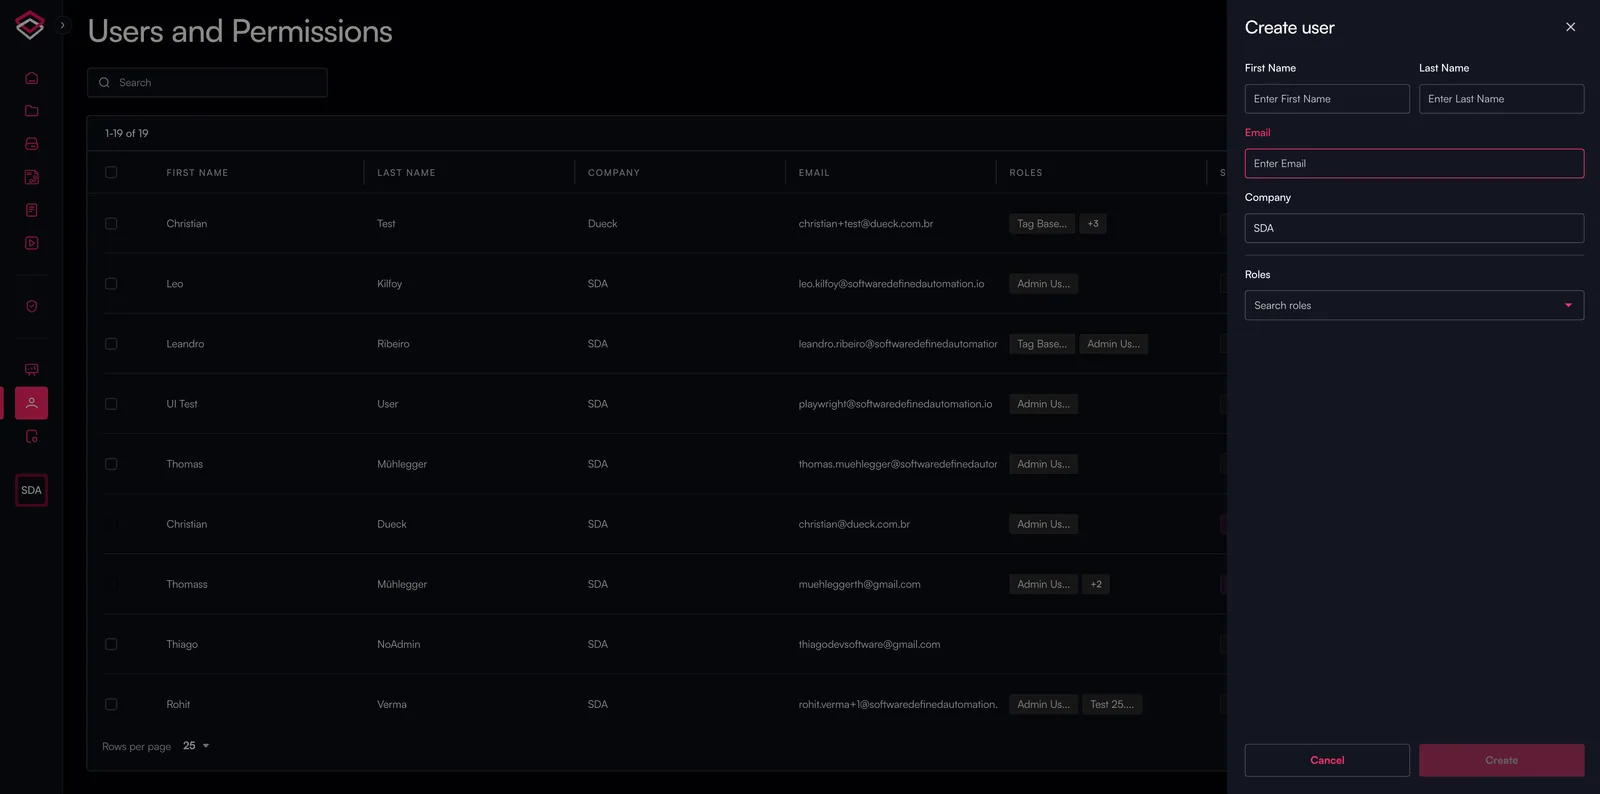
다음 필수 항목을 입력합니다:
- First Name: 사용자의 이름
- Last Name: 사용자의 성
- Email: 계정 알림을 받을 유효한 이메일 주소
- Company: 소속 조직
- Roles: 적절한 사용자 권한 및 액세스 수준 할당
사용자 계정 인증
사용자를 생성한 후, 활성화 링크가 포함된 인증 이메일이 지정한 이메일 주소로 발송됩니다. 사용자는 애플리케이션에 액세스하기 전에 이 링크를 클릭하여 계정을 활성화해야 합니다.