역할
역할 및 역할 기반 접근 제어(RBAC) 개요
역할 기반 접근 제어(RBAC)는 SDA 보안 모델의 핵심 축으로, 테넌트 내에서 누가 특정 리소스에 접근하고 특정 작업을 수행할 수 있는지를 정밀하고 세분화된 수준으로 제어합니다.
SDA는 기본 제공 역할을 여러 가지 포함합니다.
- Administrator
- Automation Engineer
- Technician
- Read-Only User
이러한 역할은 가장 일반적인 운영 요구 사항을 충족하도록 설계되었습니다.
이러한 기본 역할 외에도, SDA는 조직의 보안 요구 사항에 맞춰 세분화된 권한을 갖는 완전히 사용자 정의 가능한 역할을 정의할 수 있도록 지원합니다. 개별 기능 단위까지 접근 권한을 조정할 수 있으며, 자동으로 만료되는 시간 기반 권한을 적용하여 최소 권한 원칙이 항상 유지되도록 할 수 있습니다.
역할 구성 방법
- 왼쪽 탐색 메뉴에서 Users and Permissions 로 이동합니다
- 페이지 오른쪽 상단에서 Roles 보기로 전환합니다
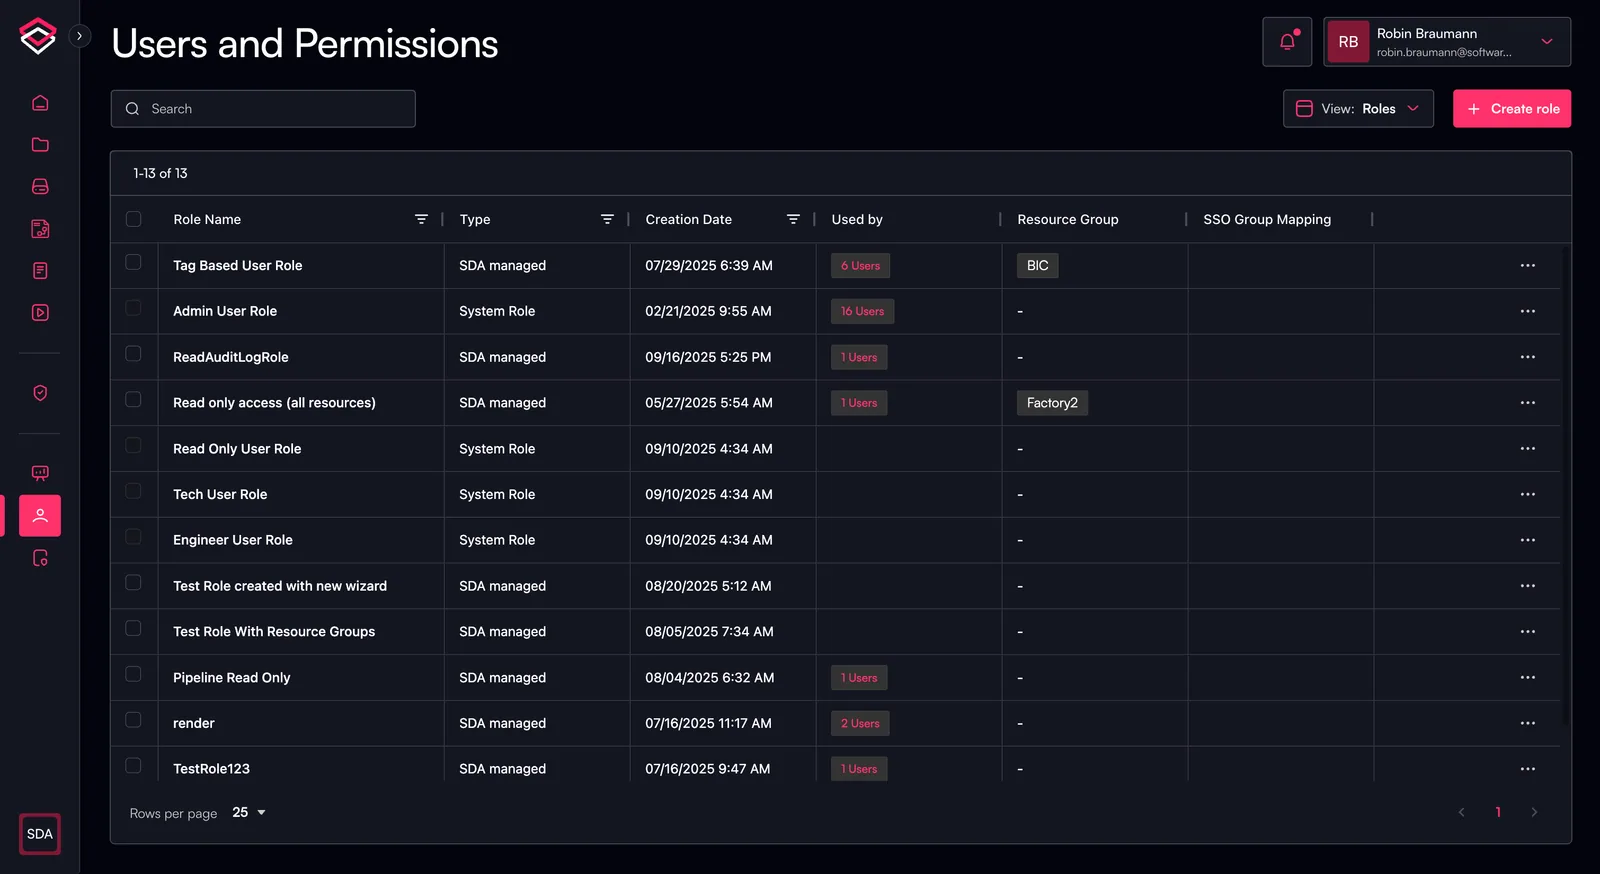
새 역할 만들기
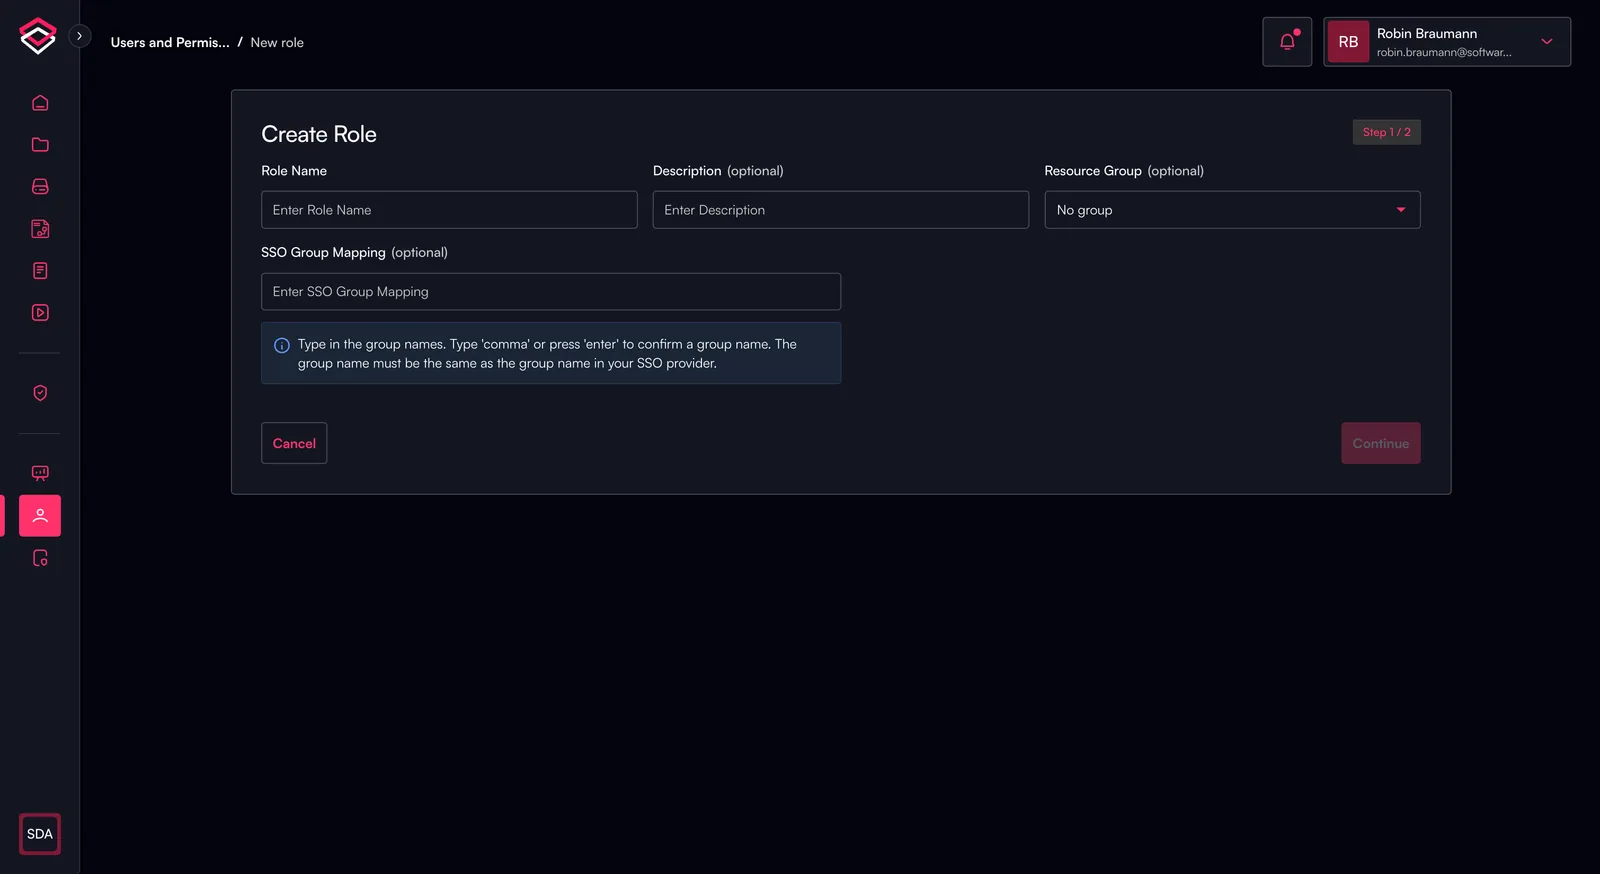
새 역할을 만들려면 오른쪽 상단의 "Create Role"을 클릭하면 새 화면으로 이동합니다.
새 역할 생성은 두 단계로 나뉩니다.
- 일반 역할 정보
- 역할 이름
- 설명
- 리소스 그룹
- SSO 그룹 매핑
- 정책 정의
- 역할 기반 접근 제어 참조