Roles
Descripción general de roles y control de acceso basado en roles (RBAC)
El control de acceso basado en roles (RBAC) es un pilar fundamental del modelo de seguridad de SDA, ya que proporciona un control preciso y granular sobre quién puede acceder a recursos específicos y ejecutar acciones concretas dentro de su tenant.
SDA incluye varios roles predefinidos
- Administrador
- Ingeniero de automatización
- Técnico
- Usuario de solo lectura
Estos roles están diseñados para cubrir las necesidades operativas más habituales.
Más allá de estos valores predeterminados, SDA le permite definir roles totalmente personalizables con permisos granulares que se ajusten a los requisitos de seguridad de su organización. Puede adaptar el acceso hasta el nivel de capacidades individuales e incluso aplicar permisos temporales que caducan automáticamente, garantizando que siempre se mantenga el acceso con privilegios mínimos.
Cómo configurar los roles
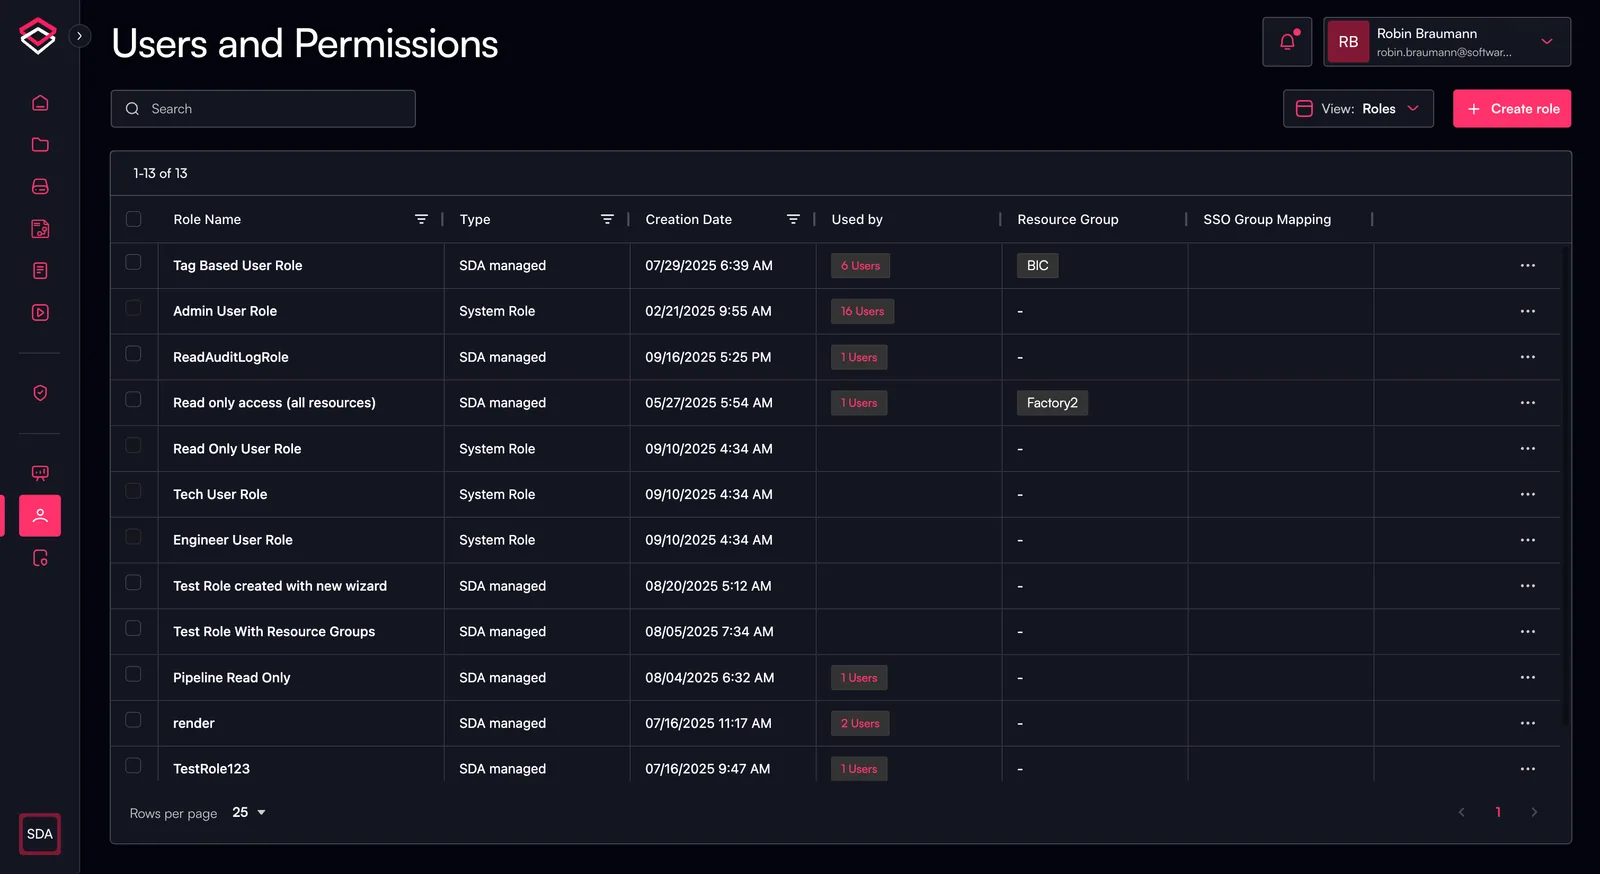
- Vaya a Users and Permissions en el menú de navegación de la izquierda
- Cambie a la vista Roles en la esquina superior derecha de la página
Creación de un nuevo rol
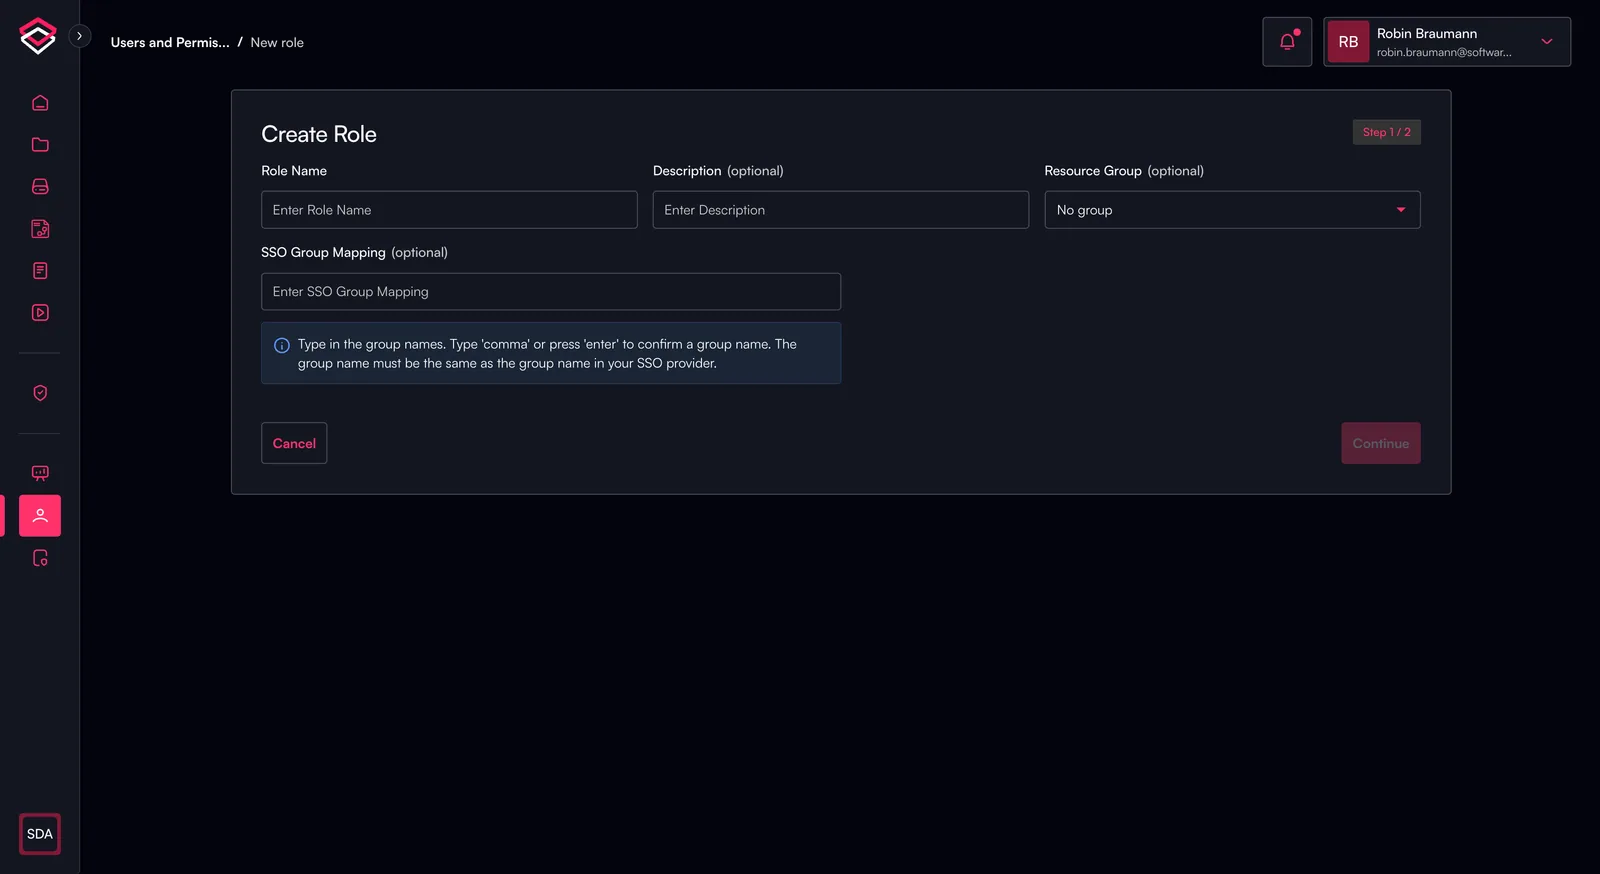
Para crear un nuevo rol, haga clic en "Create Role" en la esquina superior derecha y accederá a una nueva pantalla.
La creación de un nuevo rol consta de dos pasos:
- Información general del rol
- Nombre del rol
- Descripción
- Grupo de recursos
- Asignación de grupo SSO
- Definición de políticas
- Consulte Control de acceso basado en roles