Role
Przegląd roli i kontroli dostępu opartej na rolach (RBAC)
Kontrola dostępu oparta na rolach (RBAC) stanowi jeden z podstawowych filarów modelu bezpieczeństwa SDA, zapewniając precyzyjną, szczegółową kontrolę nad tym, kto może uzyskać dostęp do określonych zasobów i wykonywać określone działania w obrębie Państwa dzierżawy.
SDA zawiera kilka gotowych roli
- Administrator
- Inżynier automatyki
- Technik
- Użytkownik z dostępem tylko do odczytu
Role te zostały zaprojektowane tak, aby pokrywać najczęstsze potrzeby operacyjne.
Poza tymi domyślnymi rolami SDA umożliwia definiowanie w pełni konfigurowalnych roli ze szczegółowymi uprawnieniami, dopasowanych do wymagań bezpieczeństwa Państwa organizacji. Dostęp można dostosować aż do poziomu poszczególnych funkcji, a także stosować uprawnienia czasowe, które wygasają automatycznie, zapewniając stałe utrzymanie zasady najmniejszych uprawnień.
Jak konfigurować role
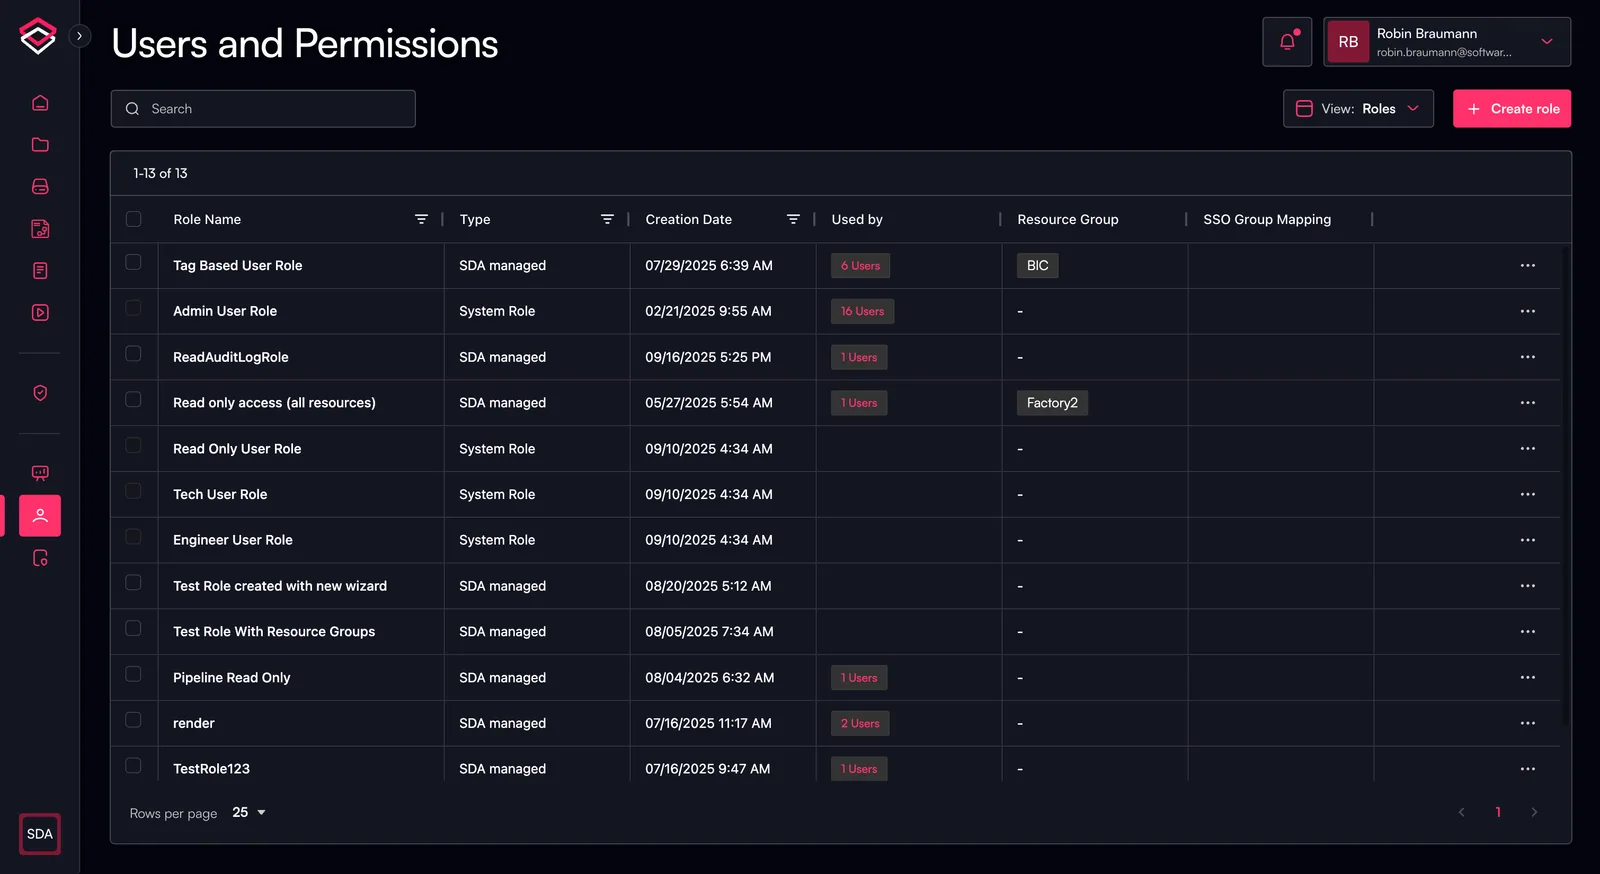
- Przejść do Users and Permissions w menu nawigacyjnym po lewej stronie
- Przełączyć się na widok Roles w prawym górnym narożniku strony
Tworzenie nowej roli
Aby utworzyć nową rolę, należy kliknąć „Create Role” w prawym górnym narożniku — nastąpi przejście do nowego ekranu.
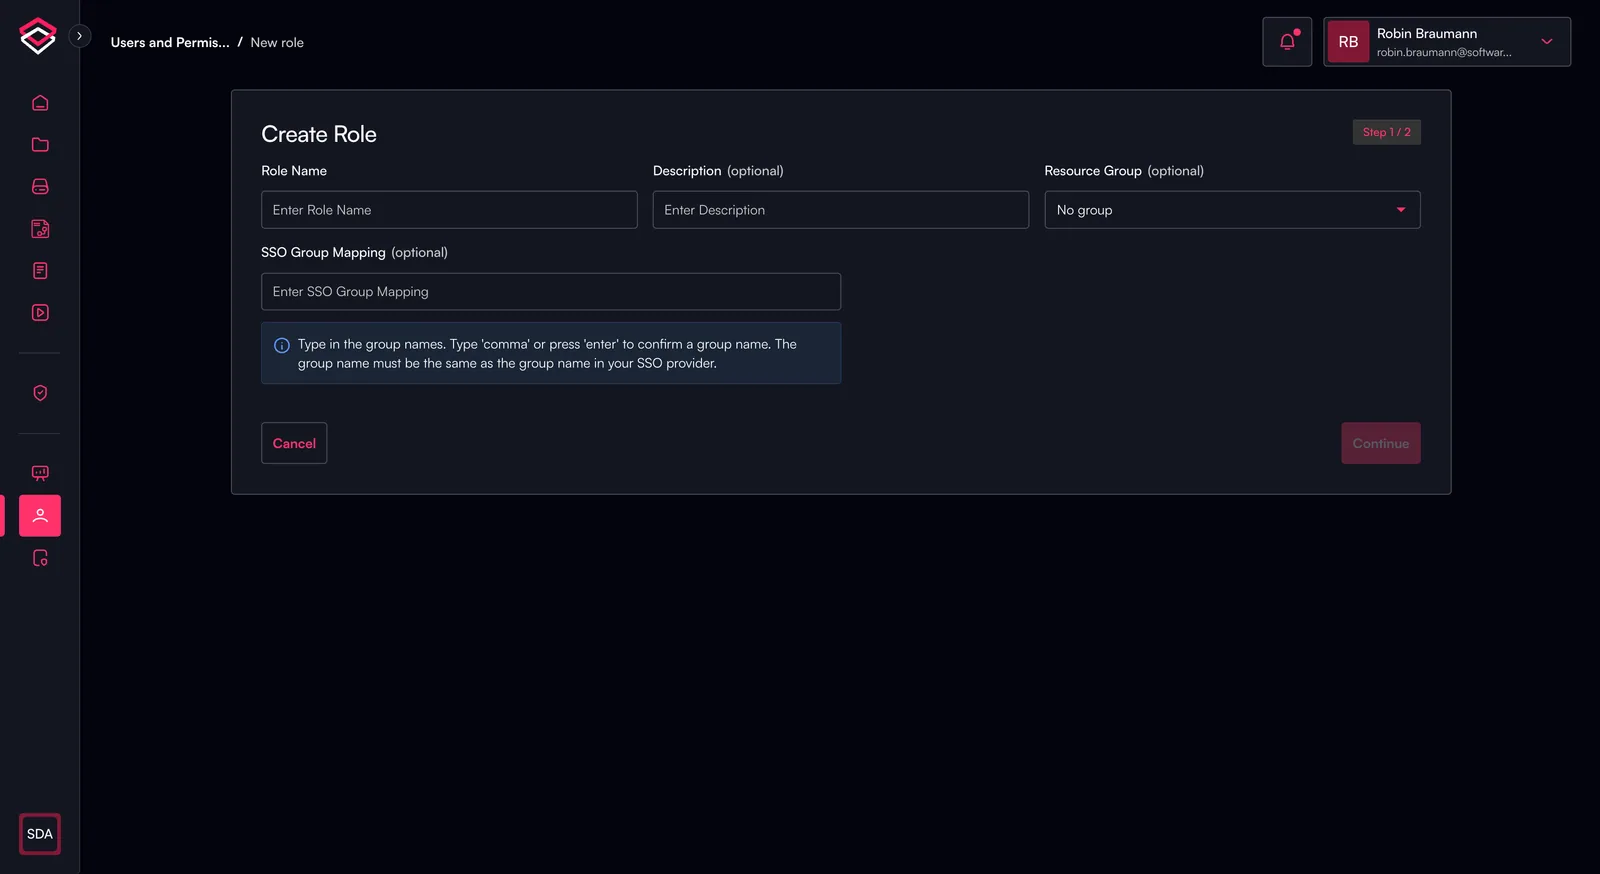
Tworzenie nowej roli składa się z dwóch etapów:
- Ogólne informacje o roli
- Nazwa roli
- Opis
- Grupa zasobów
- Mapowanie grup SSO
- Definiowanie polityk