Rollen
Overzicht van rollen & Role-Based Access Control (RBAC)
Role-Based Access Control (RBAC) is een kernpijler van het beveiligingsmodel van SDA en biedt nauwkeurige, fijnmazige controle over wie toegang heeft tot specifieke resources en welke acties binnen uw tenant mogen worden uitgevoerd.
SDA bevat verschillende standaardrollen
- Administrator
- Automation Engineer
- Technician
- Read-Only User
Deze rollen zijn ontworpen om de meest voorkomende operationele behoeften af te dekken.
Naast deze standaardrollen kunt u met SDA volledig aanpasbare rollen met gedetailleerde rechten definiëren die aansluiten op de beveiligingseisen van uw organisatie. U kunt de toegang tot op individuele functionaliteiten afstemmen en zelfs tijdgebonden rechten toepassen die automatisch verlopen, zodat toegang volgens het principe van minimale rechten altijd gewaarborgd blijft.
Rollen configureren
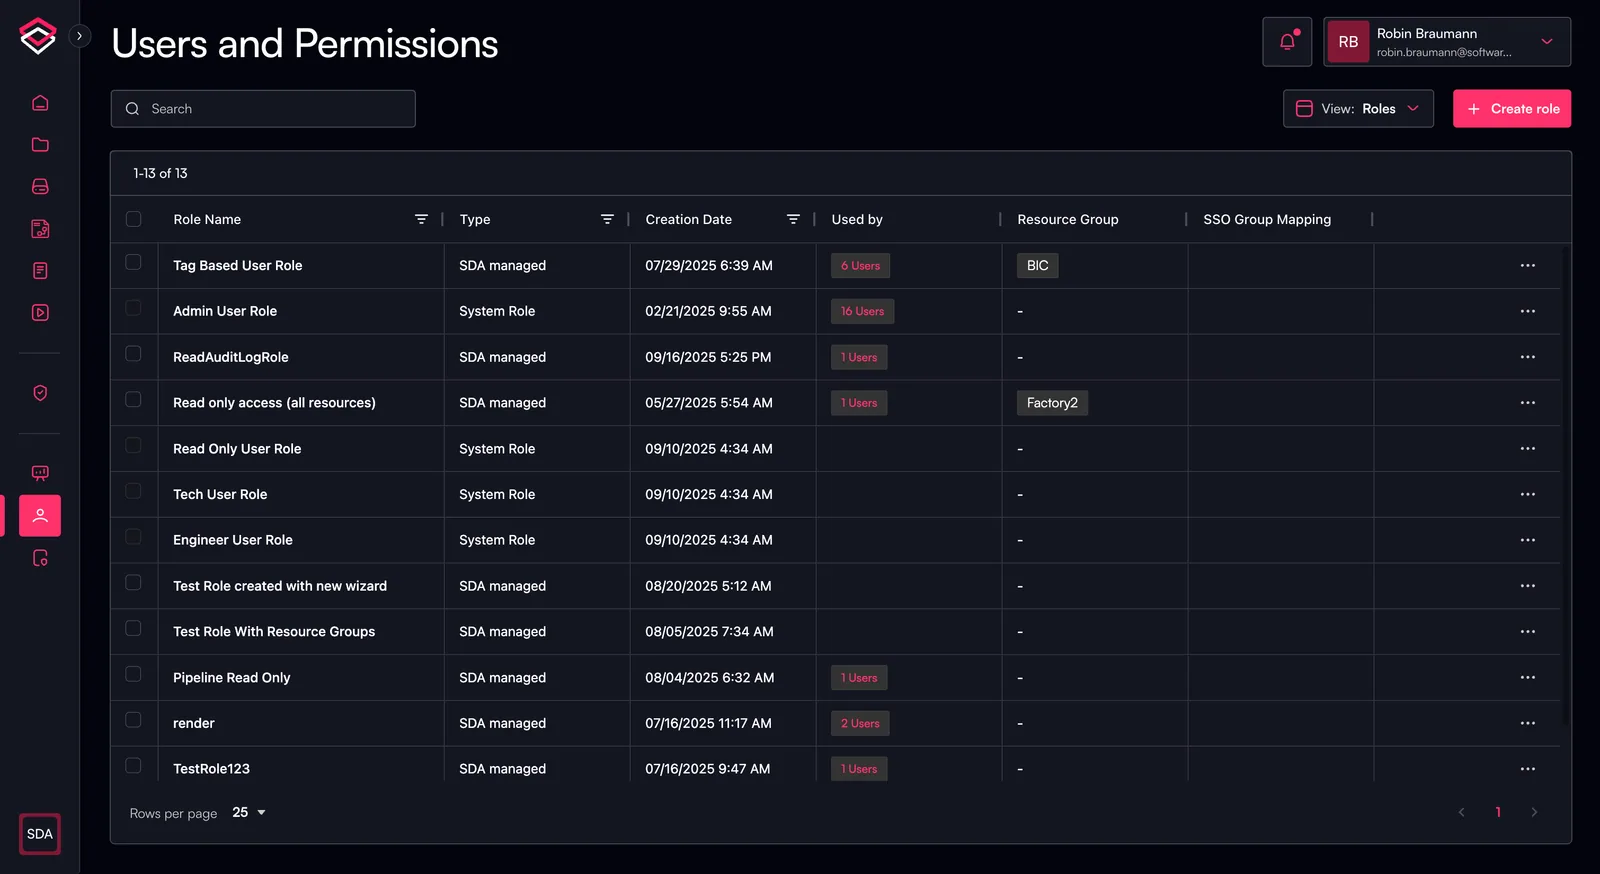
- Ga naar Users and Permissions in het navigatiemenu aan de linkerzijde
- Schakel rechtsboven op de pagina over naar de weergave Roles
Een nieuwe rol aanmaken
Om een nieuwe rol aan te maken, klikt u rechtsboven op "Create Role"; u wordt dan naar een nieuw scherm geleid.
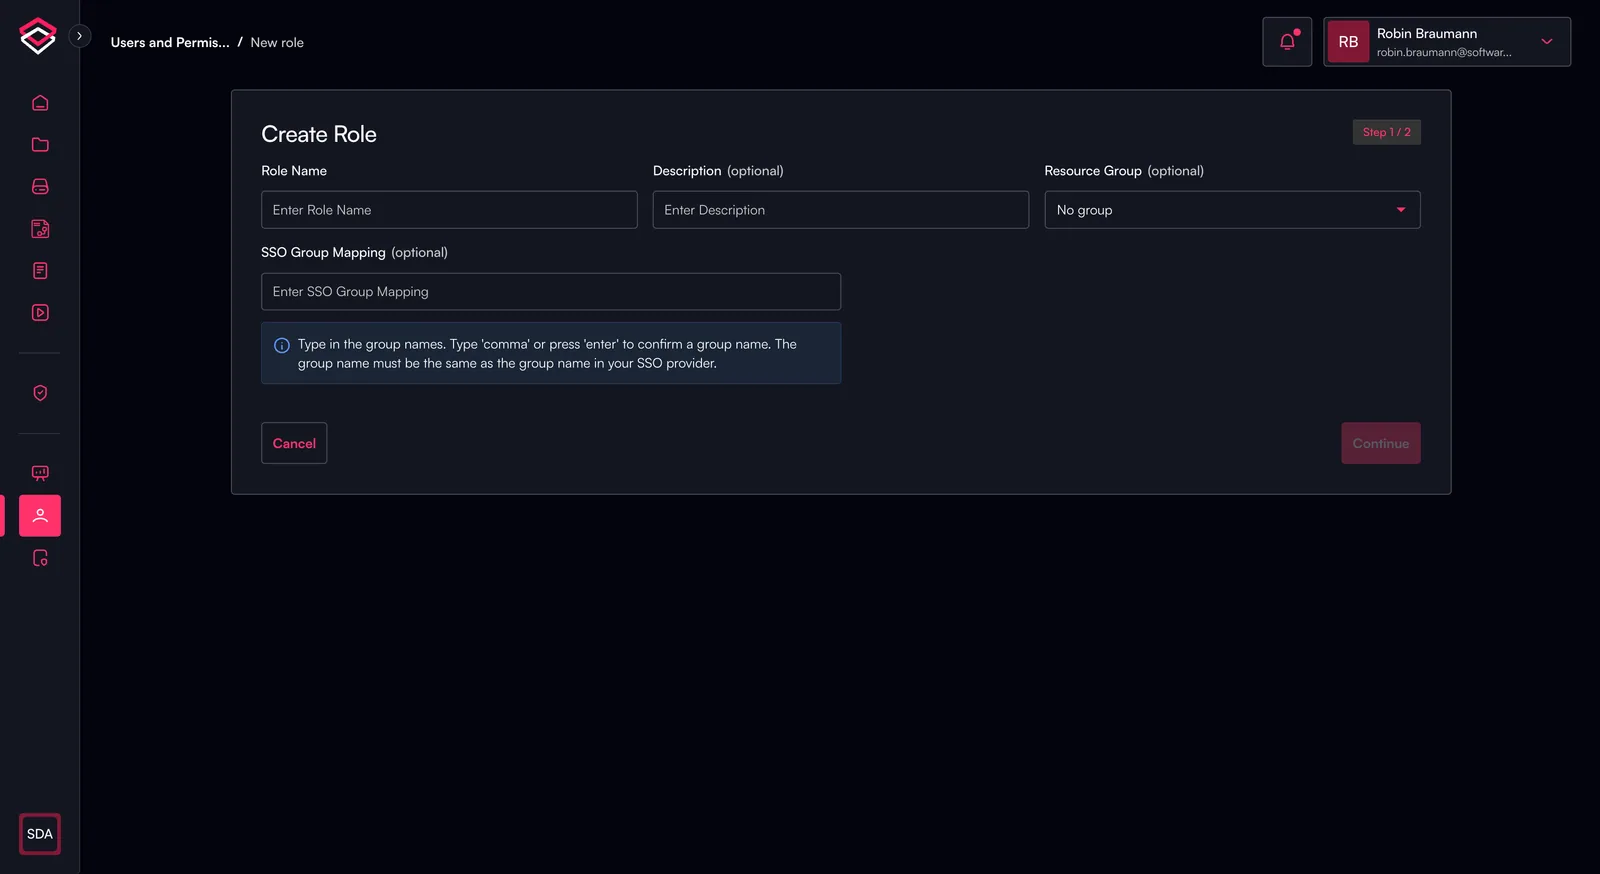
Het aanmaken van een nieuwe rol bestaat uit twee stappen:
- Algemene rolinformatie
- Naam van de rol
- Beschrijving
- Resource Group
- SSO Group Mapping
- Beleidsregels definiëren