Gemeenschappelijke resource-scope
De meeste rollen richten al hun policy's op hetzelfde doel: alles in één groep, alles met één tag, of eenvoudigweg alles. Met de gemeenschappelijke resource-scope stelt u dat doel eenmalig in voor de hele rol, in plaats van in elke policy opnieuw resources te selecteren.
U vindt deze bovenaan de policy-stap, zowel bij het aanmaken van een rol als bij het bewerken van de policy's ervan.
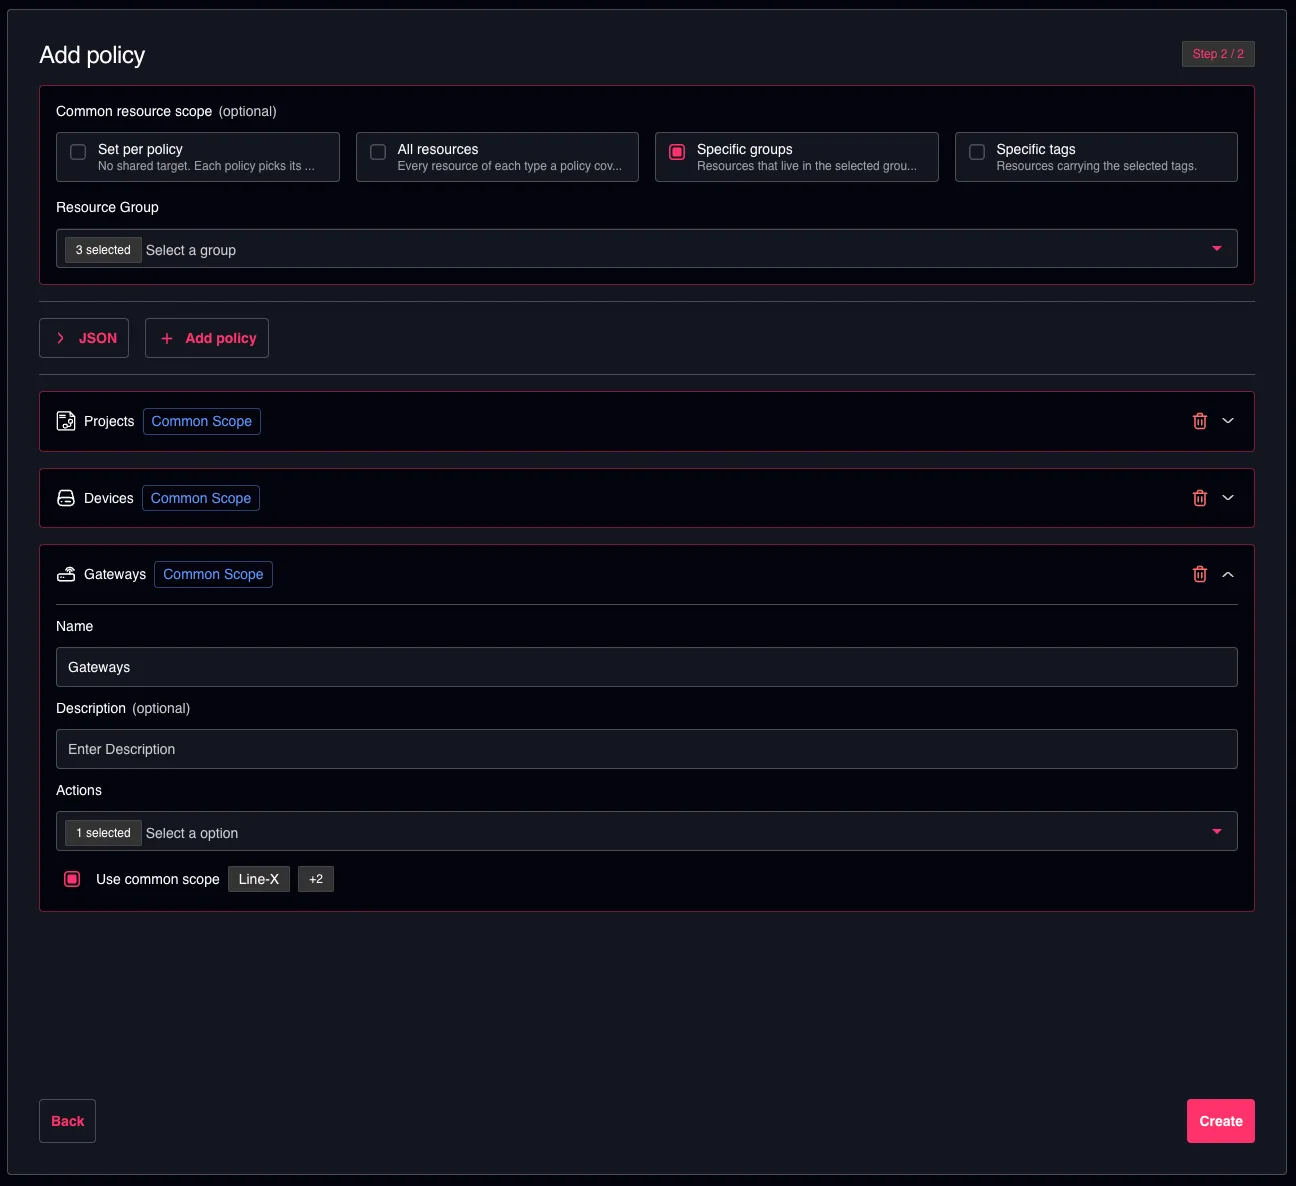
Gemeenschappelijke resource-scope ingesteld op meerdere groepen en toegepast op elke compatibele policy
Een scope kiezen
| Optie | Waarop de policy's zich richten |
|---|---|
| Per policy instellen | Geen gemeenschappelijk doel — elke policy kiest zijn eigen resources, zoals voorheen. |
| Alle resources | Elke resource van elk type dat een policy omvat. |
| Specifieke groepen | Resources die zich in de geselecteerde groepen bevinden. |
| Specifieke tags | Resources met de geselecteerde tags. |
Bij Specifieke groepen en Specifieke tags dient u minimaal één groep of tag te selecteren.
Wanneer u een rol binnen een groep aanmaakt, begint de scope op Specifieke groepen met die groep al geselecteerd.
Bij het kiezen van een optie wordt elke policy die deze kan gebruiken aan de scope gekoppeld — inclusief policy's die u eerder had losgekoppeld. Stel eerst de scope in en pas daarna afzonderlijke policy's aan.
Welke policy's de scope volgen
Een policy die de scope volgt, toont een blauwe chip Gemeenschappelijke scope in de header, en de resourceselectie wordt vervangen door de regel Gemeenschappelijke scope gebruiken die aangeeft waarop de scope is gericht.
Vink Gemeenschappelijke scope gebruiken uit om die ene policy weer eigen resources te geven — de gebruikelijke resource-, groeps- en tagselectors komen terug en de rest van de rol blijft ongewijzigd.
Niet elke policy kan elke scope volgen:
| Scope | Policy's die deze kunnen volgen |
|---|---|
| Alle resources | Elk resourcetype. |
| Specifieke groepen | Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults, Workstations, Integrations, Identity en Resource Groups. |
| Specifieke tags | De resourcetypen die tags dragen: Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults en Workstations. |
In twee gevallen wordt de keuze nooit aangeboden:
- Resourcetypen die altijd alles omvatten — Audit Log, Custom Fields, Vulnerabilities en IDEaaS. Een policy hiervoor geldt van nature voor alles van dat type, dus er is niets om te scopen.
- Resourcetypen die de scope niet kan uitdrukken — bijvoorbeeld Webhooks, die niet gegroepeerd of getagd zijn, of een tag-scope op een type dat geen tags draagt. Die policy's houden hun eigen resourceselectie en tonen geen chip.
Een policy die u toevoegt nadat de scope is ingesteld, volgt deze vanaf het begin, waar dat mogelijk is.
Een rol opnieuw openen
De gemeenschappelijke scope wordt niet opgeslagen als een afzonderlijke instelling — deze wordt elke keer dat u de policy's van de rol opent daaruit teruggelezen. Wanneer u een rol opnieuw opent, is de weergegeven scope die welke de meeste policy's al delen; policy's die op iets anders gericht zijn, houden hun eigen resources en tonen simpelweg geen chip.
De detailpagina van de rol toont dezelfde waarde alleen-lezen, als Gemeenschappelijke resource-scope.
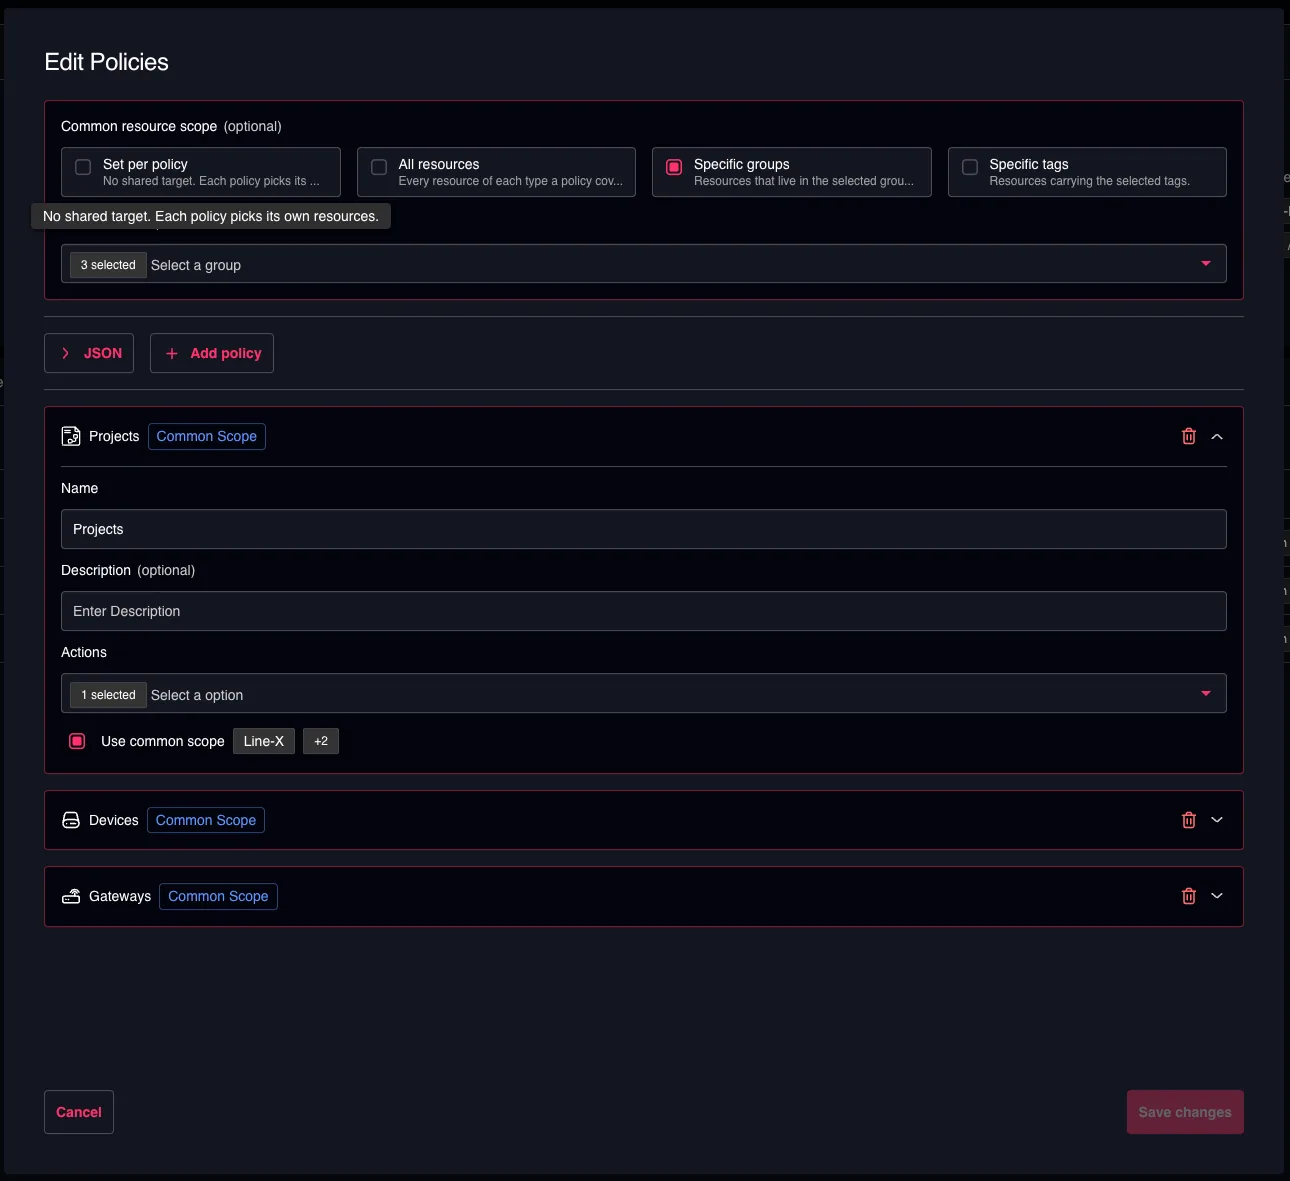
Gemeenschappelijke scope toegepast op de geselecteerde policy's
Omdat de scope wordt afgeleid en niet opgeslagen, worden bij het bewerken van een rol nooit zelfstandig resources herschreven. Policy's veranderen alleen wanneer u de scope wijzigt of Gemeenschappelijke scope gebruiken uitvinkt.
Goed om te weten
- Oudere policy's die resourcetypen mengen, kunnen geen gemeenschappelijke scope volgen. Ze tonen de legacy-waarschuwing en een knop Converteren; converteer eerst de policy, waarna deze zich bij de scope kan aansluiten.
- Tags zijn een Console-concept. In Backoffice wordt de optie Specifieke tags niet aangeboden.
- De scope is een hulpmiddel, geen beperking. Alles wat u per policy kunt uitdrukken, blijft per policy beschikbaar — vink Gemeenschappelijke scope gebruiken uit en de volledige selectie komt terug.