Gemensamt resursomfång
De flesta roller riktar alla sina policyer mot samma sak: allt i en grupp, allt som bär en viss tagg eller helt enkelt allt. Gemensamt resursomfång låter dig ange detta mål en gång för hela rollen istället för att välja resurser på nytt i varje policy.
Du hittar det längst upp i policysteget, både när du skapar en roll och när du redigerar dess policyer.
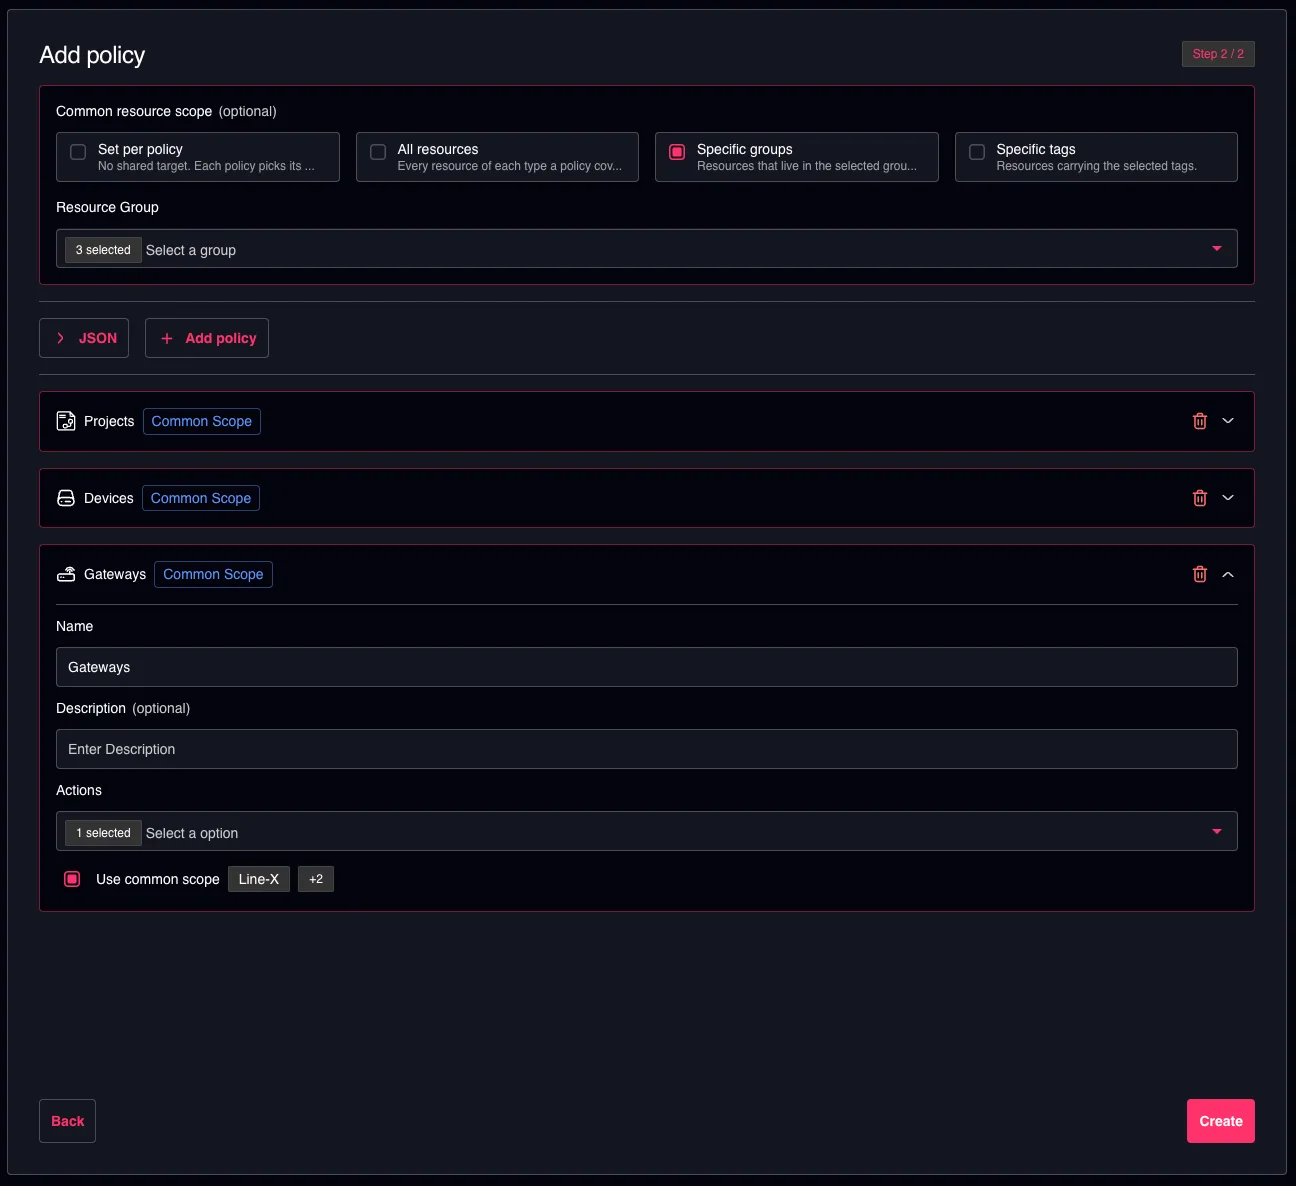
Gemensamt resursomfång inställt på flera grupper och tillämpat på varje kompatibel policy
Välja ett omfång
| Alternativ | Vad policyerna riktas mot |
|---|---|
| Ange per policy | Inget gemensamt mål – varje policy väljer sina egna resurser, som tidigare. |
| Alla resurser | Varje resurs av respektive typ som en policy omfattar. |
| Specifika grupper | Resurser som finns i de grupper du väljer. |
| Specifika taggar | Resurser som bär de taggar du väljer. |
Specifika grupper och Specifika taggar kräver att du väljer minst en grupp eller tagg.
När du skapar en roll inuti en grupp startar omfånget på Specifika grupper med den gruppen redan vald.
Att välja ett alternativ kopplar varje policy som kan använda det till omfånget – inklusive sådana som du tidigare kopplat bort. Ställ in omfånget först och justera därefter enskilda policyer.
Vilka policyer följer omfånget
En policy som följer omfånget visar en blå chip med texten Gemensamt omfång i sin rubrik, och dess resursval ersätts av en rad Använd gemensamt omfång som visar vad omfånget pekar på.
Avmarkera Använd gemensamt omfång för att ge just den policyn egna resurser igen – de vanliga väljarna för resurser, grupper och taggar kommer tillbaka, och resten av rollen påverkas inte.
Alla policyer kan inte följa alla omfång:
| Omfång | Policyer som kan följa det |
|---|---|
| Alla resurser | Alla resurstyper. |
| Specifika grupper | Enheter, Gateways, Projekt, Pipelines, Dokument, Licenser, Vaults, Arbetsstationer, Integrationer, Identitets- och resursgrupper. |
| Specifika taggar | De resurstyper som bär taggar: Enheter, Gateways, Projekt, Pipelines, Dokument, Licenser, Vaults och Arbetsstationer. |
Två fall erbjuder aldrig valet:
- Resurstyper som alltid omfattar allt – Granskningslogg, Anpassade fält, Sårbarheter och IDEaaS. En policy för dessa gäller av naturen för allt av den typen, så det finns inget att avgränsa.
- Resurstyper som omfånget inte kan uttrycka – till exempel Webhooks, som varken är grupperade eller taggade, eller ett taggomfång på en typ som inte bär några taggar. Dessa policyer behåller sitt eget resursval och visar ingen chip.
En policy som du lägger till efter att omfånget angetts följer det från början, närhelst det är möjligt.
Att öppna en roll igen
Det gemensamma omfånget lagras inte som en separat inställning – det läses tillbaka från rollens policyer varje gång du öppnar dem. När du öppnar en roll igen är det omfång som visas det som de flesta av dess policyer redan delar; policyer som pekar någon annanstans behåller sina egna resurser och visar helt enkelt ingen chip.
Rollens detaljsida visar samma värde skrivskyddat, som Gemensamt resursomfång.
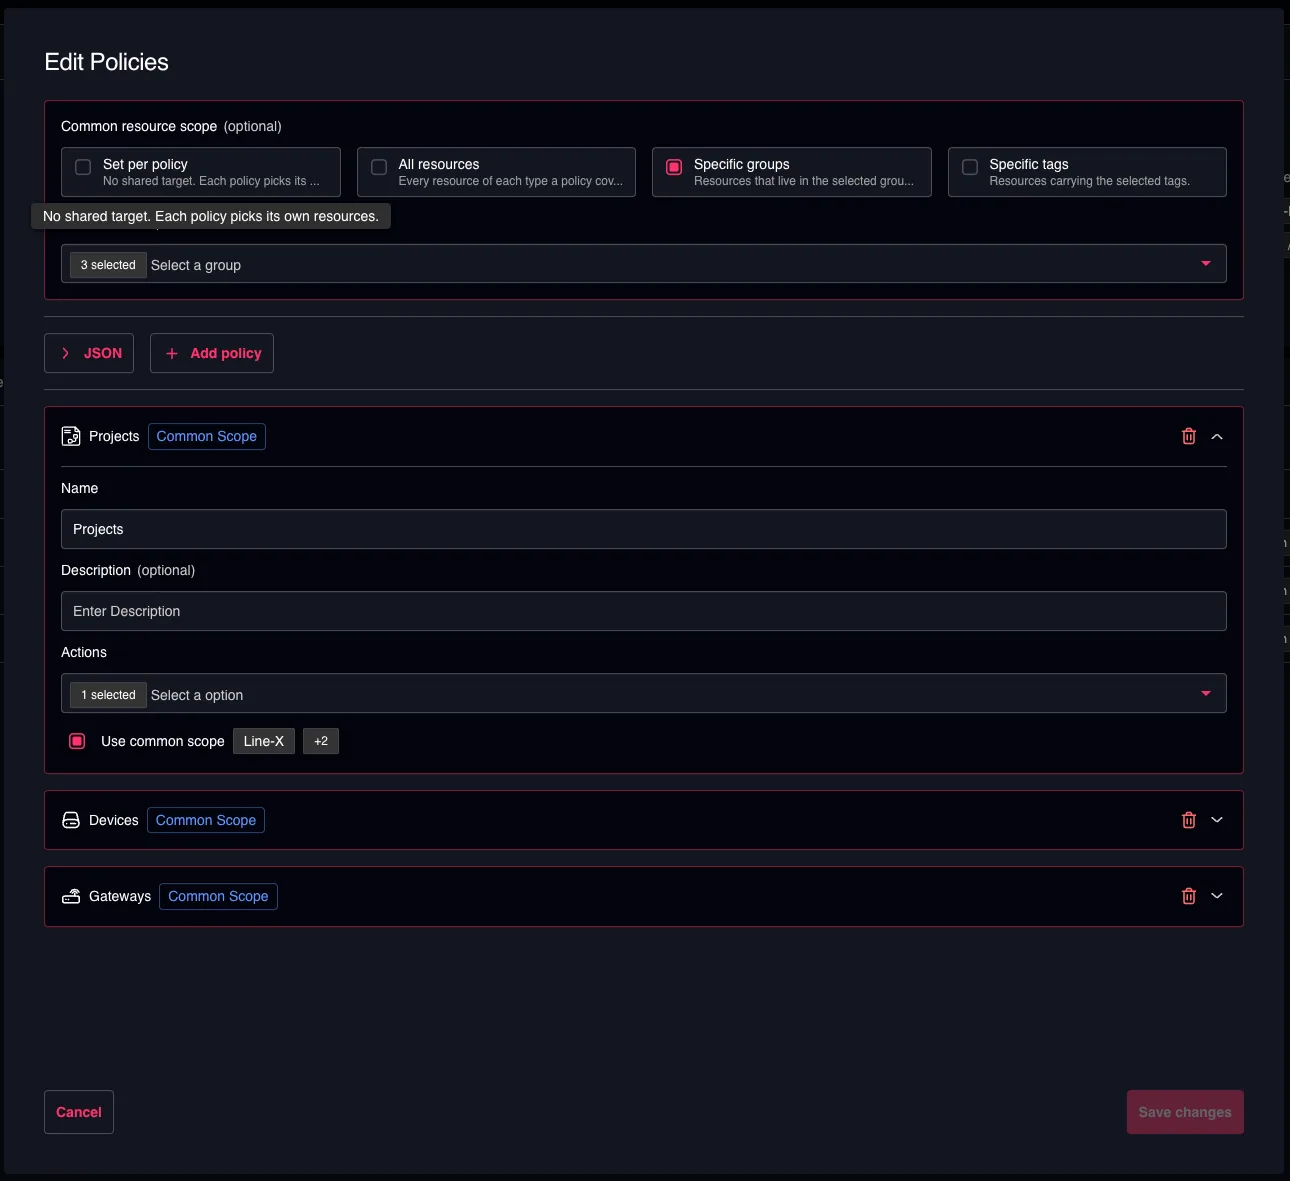
Gemensamt omfång tillämpat för de valda policyerna
Eftersom omfånget härleds istället för att lagras skriver redigering av en roll aldrig om resurser på egen hand. Policyer ändras bara när du ändrar omfånget eller avmarkerar Använd gemensamt omfång.
Bra att veta
- Äldre policyer som blandar resurstyper kan inte följa ett gemensamt omfång. De visar den äldre varningen och en Konvertera-knapp; konvertera policyn först, varefter den kan ansluta till omfånget.
- Taggar är ett Console-begrepp. I Backoffice erbjuds inte alternativet Specifika taggar.
- Omfånget är en genväg, inte en begränsning. Allt du kan uttrycka per policy är fortfarande tillgängligt per policy – avmarkera Använd gemensamt omfång och hela urvalet kommer tillbaka.