Grupper och taggar
Grupper och taggar i SDA-plattformen erbjuder flexibla, skalbara sätt att organisera tillgångar i din globala industrimiljö. De fungerar som grundläggande organisatoriska byggstenar som används i hela plattformen – som stöd för navigering, massoperationer, automatiseringsflöden och rollbaserad åtkomstkontroll (RBAC). Både grupper och taggar kan användas separat eller tillsammans för att skapa en enhetlig och underhållbar struktur för att hantera stora flottor av enheter, projekt, gateways och andra resurser.
Översikt
I takt med att automationsmiljöer växer över anläggningar, linjer, leverantörer och team blir det avgörande att organisera tillgångar effektivt. Grupper och taggar gör det möjligt att kategorisera resurser på ett sätt som motsvarar din verkliga operativa struktur:
- Grupper representerar hierarkiska organisatoriska enheter – såsom regioner, anläggningar, linjer eller logiska team.
- Taggar utgör ett lättviktigt, flexibelt märkningssystem för att kategorisera tillgångar efter attribut såsom leverantör, processområde, livscykelfas eller underhållsprioritet.
Båda konstruktionerna kan användas i hela SDA-plattformen för filtrering, sökning, behörigheter, rapportering och automatiserade arbetsflöden.
Grupper
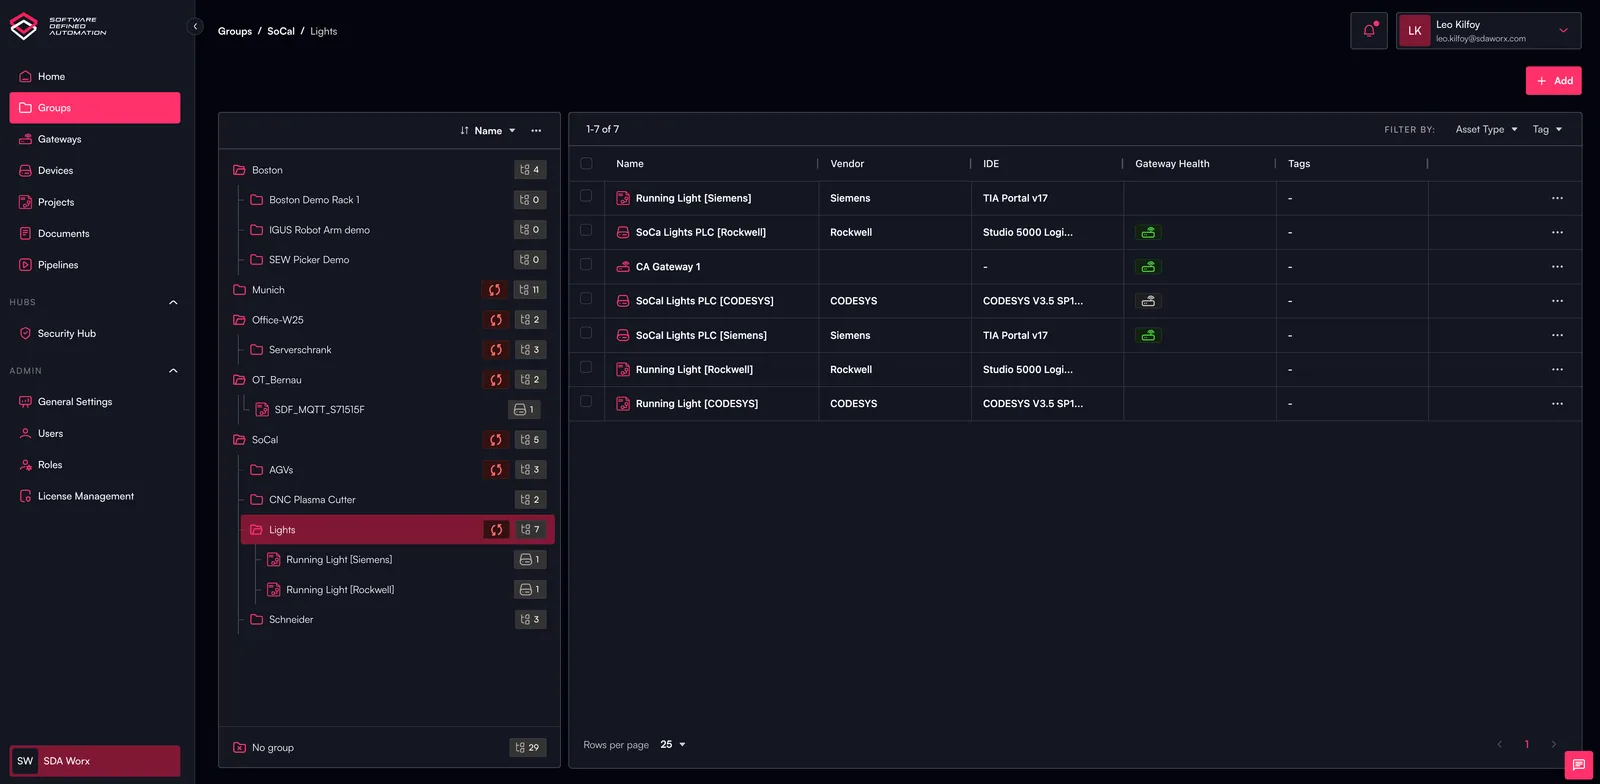
Vad är grupper?
Grupper är strukturerade organisatoriska behållare som gör det möjligt att spegla din globala operativa miljö inuti SDA. De ger en förutsägbar hierarki som kan representera:
- Global → Region → Anläggning → Linje
- Koncern → Avdelning → Team
- Produktions-, test- och utvecklingsmiljöer
- Eller vilken struktur som helst som bäst passar din organisations verksamhetsmodell
Grupper kan innehålla enheter, gateways, projekt, pipelines och andra tillgångar.
Viktiga funktioner
- Hierarkisk organisation: Bygg konsekventa uppifrån-och-ner-strukturer som återspeglar din faktiska anläggnings- eller organisationslayout.
- Åtkomstkontroll: Tilldela behörigheter till grupper för att styra vem som får visa eller agera på tillgångar inom gruppen.
- Avgränsade operationer: Kör pipeline-åtgärder, granskningar eller massuppgifter begränsade till en specifik grupp.
- Plattformsövergripande integration: Grupper visas i Dashboards, Device View, Pipelines, Audit Logs, Security Hub med mera.
Vanliga användningsfall
- Organisera tillgångar över flera anläggningar eller regioner
- Avgränsa känsliga miljöer, såsom produktion kontra test
- Begränsa konstruktionsåtkomst per anläggning, avdelning eller funktion
- Filtrera dashboards eller rapporter efter operativ struktur
Taggar
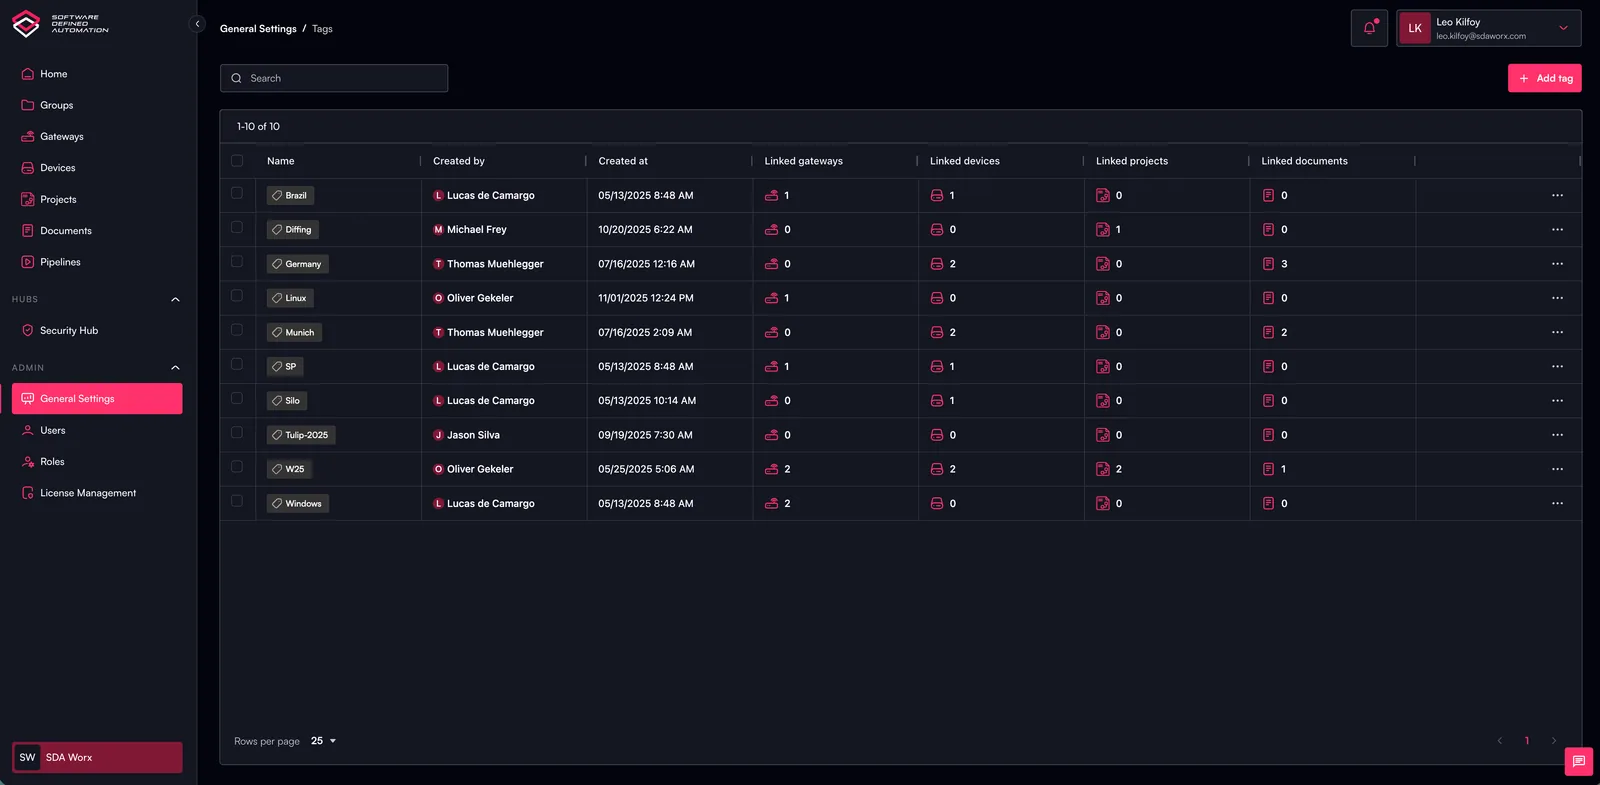
Vad är taggar?
Taggar är flexibla, icke-hierarkiska etiketter som kan tillämpas på tillgångar i hela plattformen. Till skillnad från grupper – som ger struktur – ger taggar metadata som beskriver egenskaper eller gemensamma attribut.
Taggar kan vara vad som helst som är meningsfullt för din miljö, till exempel:
- Leverantör: Siemens, Rockwell, SEW
- Livscykel: Produktion, Driftsättning, Arkiverad
- Processområde: Förpackning, Fyllning, Blandning
- Ägarskap: IT, OT, Underhållsteam
- Prioritet: Kritisk, Hög tillgänglighet, Icke-kritisk
Viktiga funktioner
- Flexibel kategorisering: Lägg till valfria etiketter som hjälper till att klassificera resurser.
- Stöd för flera taggar: Tillgångar kan ha obegränsat antal taggar för granulär organisation.
- Åtkomstkontroll: Tilldela behörigheter till taggar för att begränsa åtkomst efter funktionell kategori.
- Filtrering: Använd taggar brett i hela plattformen för sökning, dashboards, lagerhantering eller pipelines.
Vanliga användningsfall
- Märka enheter efter leverantör eller firmware-familj
- Markera tillgångar som ”kritiska” eller ”kräver godkännande”
- Gruppera tillgångar efter konstruktionsteam eller ägare
- Filtrera för pipeline-jobb (t.ex. ”kör firmware-uppdateringar på alla Siemens-enheter taggade med ’Line 4’”)
Behörigheter för grupper och taggar
SDA-plattformen erbjuder finkornig rollbaserad åtkomstkontroll (RBAC) som stöder behörigheter tillämpade på både grupper och taggar. Detta gör det möjligt för organisationer att anpassa åtkomsten efter operativa och säkerhetsmässiga krav.
När en roll har skapats kan den tilldelas en resursgrupp eller tagg, enligt nedan.
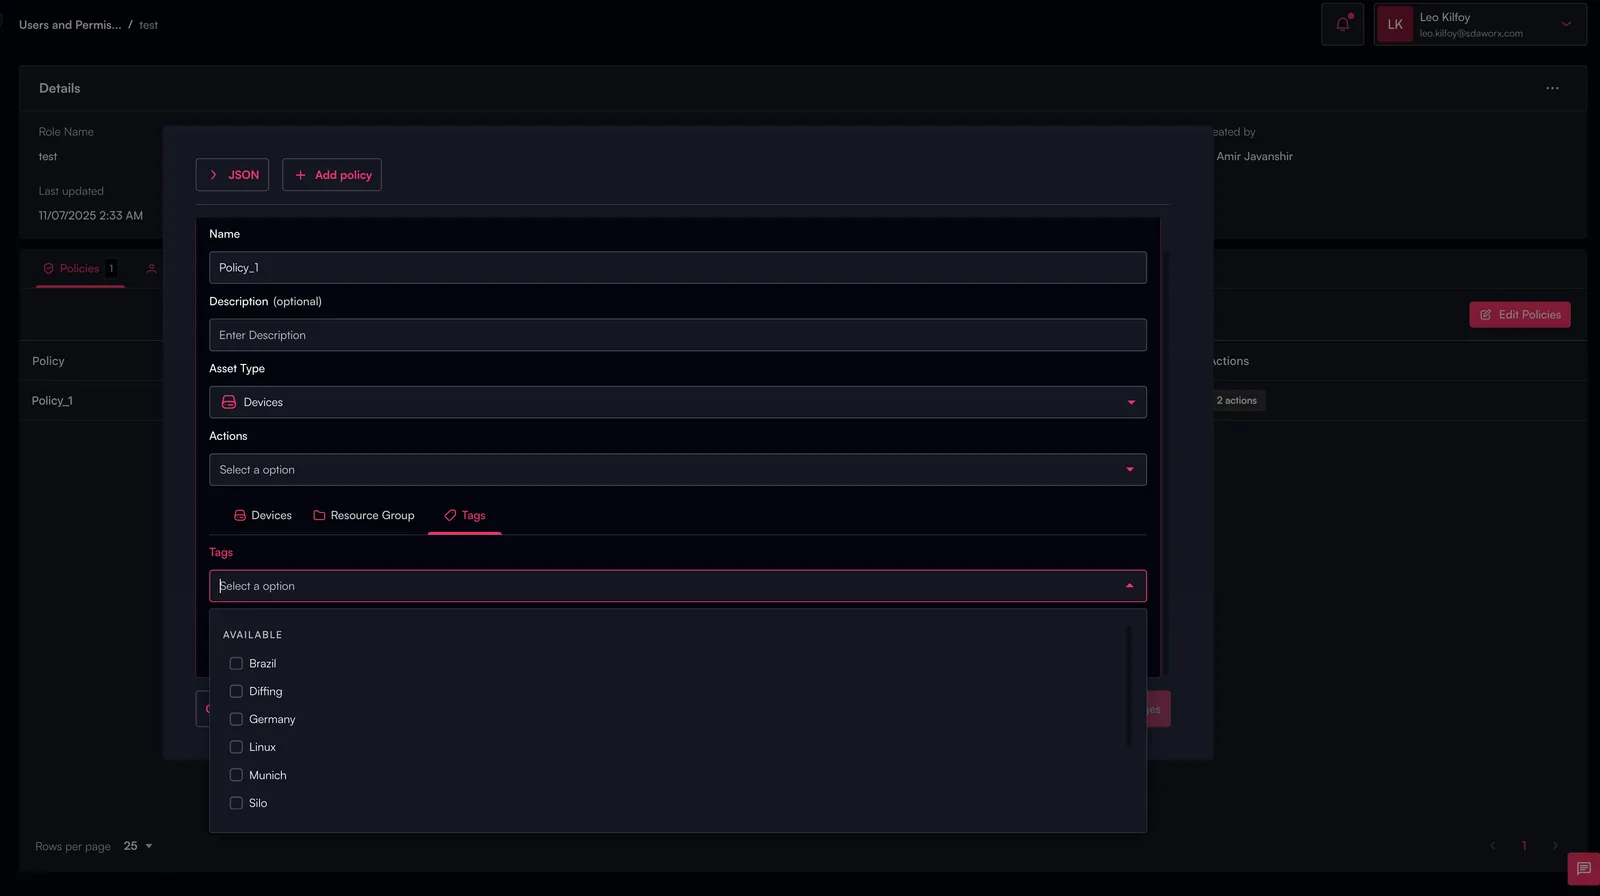
Höjdpunkter för behörigheter
- Gruppbaserade behörigheter: Styr åtkomst till alla tillgångar inom ett specifikt organisatoriskt omfång.
- Taggbaserade behörigheter: Styr åtkomst baserat på funktionella, tekniska eller metadatarelaterade attribut.
- Kombinera grupper och taggar:
- En användare kan endast ha åtkomst till gruppen ”Cleveland Site” och endast till enheter taggade med ”SEW”.
- Detta möjliggör mycket målinriktade åtkomstgränser utan överdrivna behörigheter.
Behörigheter kan begränsa:
- Visningsåtkomst
- Projektinteraktioner
- Pipeline-körningar
- Uppdateringar av enhetskonfiguration
- Säkerhetskopierings- och distributionsoperationer
- Administrativa funktioner
Så fungerar grupper och taggar i hela plattformen
Grupper och taggar integreras med plattformens kärnfunktionalitet, inklusive:
- Devices View: Filtrera efter plats, team, leverantör eller livscykel
- Pipelines: Rikta åtgärder med hjälp av grupper, taggar eller båda
- Security Hub: Styr åtkomst via RBAC-relationer
- Audit Logs: Spåra ändringar avgränsade till specifika grupper eller taggar
- Projects: Organisera projektrepositorier efter anläggning eller systemtyp
- Dashboards: Sammanställ insikter per region, avdelning, processområde eller taggkombinationer
Bästa praxis
- Spegla din verkliga struktur i grupper för tydlighet och enklare introduktion.
- Använd taggar frikostigt för att beskriva egenskaper som inte passar naturligt in i en hierarki.
- Kombinera grupper och taggar för kraftfull avgränsning av behörigheter och automatiseringsuppgifter.
- Standardisera namngivningskonventioner (t.ex.
Region/Plant/LineellerVendor: Siemens). - Granska taggningen regelbundet för att säkerställa korrekthet och användbarhet.