Grupos y etiquetas
Los grupos y las etiquetas de la plataforma SDA ofrecen formas flexibles y escalables de organizar los activos en todo su entorno industrial global. Constituyen construcciones organizativas fundamentales utilizadas en toda la plataforma, ya que dan soporte a la navegación, las operaciones masivas, los flujos de trabajo de automatización y el control de acceso basado en roles (RBAC). Tanto los grupos como las etiquetas pueden utilizarse de forma independiente o conjunta para crear una estructura coherente y mantenible que permita gestionar grandes flotas de dispositivos, proyectos, gateways y otros recursos.
Descripción general
A medida que los entornos de automatización crecen entre plantas, líneas, proveedores y equipos, organizar los activos de forma eficiente resulta crítico. Los grupos y las etiquetas le permiten categorizar los recursos de una manera que se corresponde con su estructura operativa real:
- Los grupos representan unidades organizativas jerárquicas, como regiones, instalaciones, líneas o equipos lógicos.
- Las etiquetas proporcionan un sistema de etiquetado ligero y flexible para categorizar activos según atributos como el proveedor, el área de proceso, la etapa del ciclo de vida o la prioridad de mantenimiento.
Ambas construcciones pueden utilizarse en toda la plataforma SDA para filtrado, búsqueda, permisos, generación de informes y flujos de trabajo automatizados.
Grupos
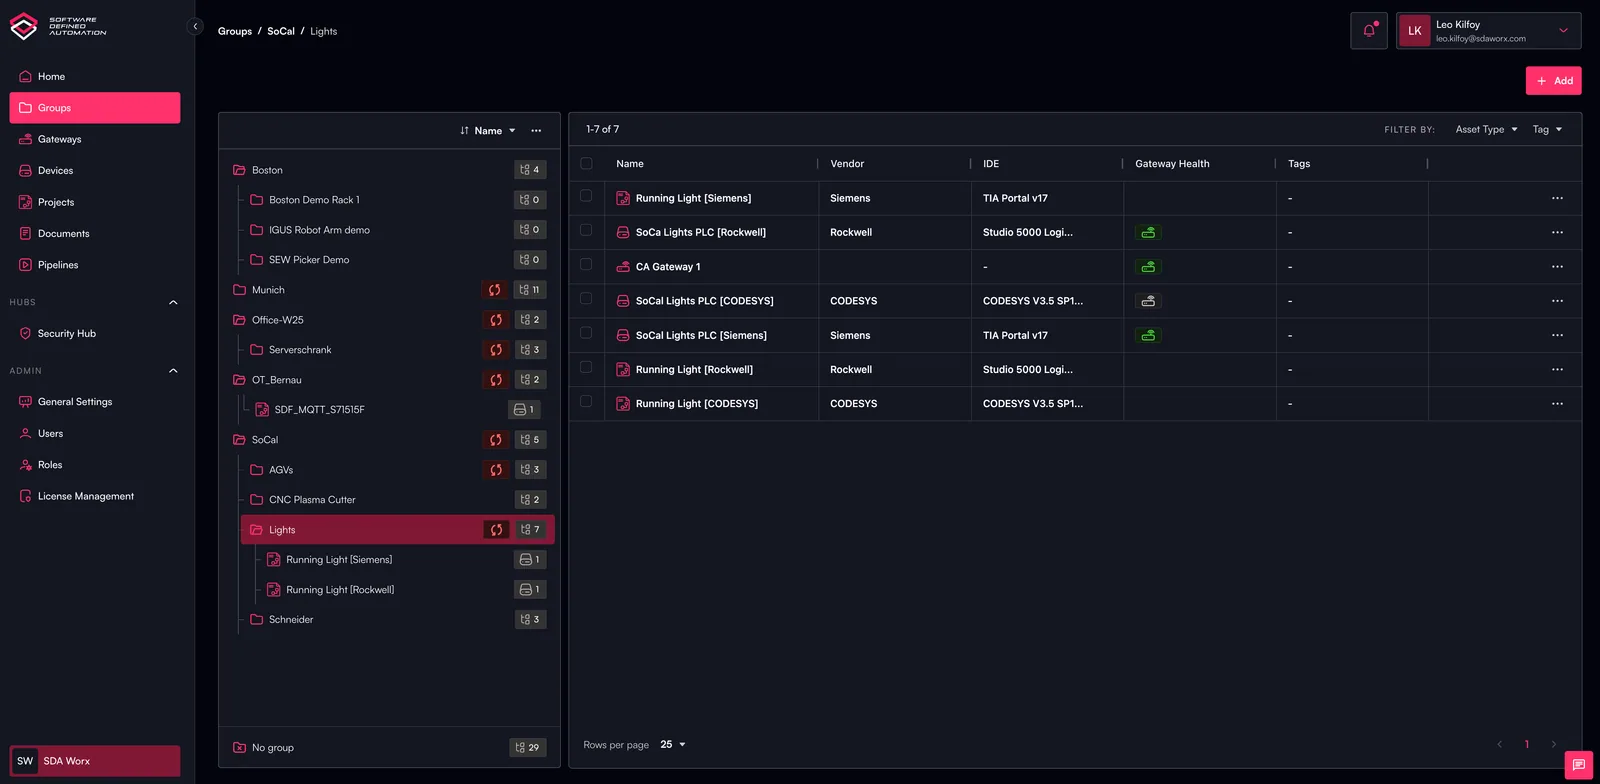
¿Qué son los grupos?
Los grupos son contenedores organizativos estructurados que le permiten reflejar su entorno operativo global dentro de SDA. Proporcionan una jerarquía predecible que puede representar:
- Global → Región → Planta → Línea
- Corporativo → Departamento → Equipo
- Entornos de producción → pruebas → desarrollo
- O cualquier estructura que se adapte mejor al modelo operativo de su organización
Los grupos pueden contener dispositivos, gateways, proyectos, pipelines y otros activos.
Capacidades clave
- Organización jerárquica: cree estructuras descendentes coherentes que reflejen la distribución real de su planta u organización.
- Control de acceso: asigne permisos a los grupos para gestionar quién puede ver o actuar sobre los activos del grupo.
- Operaciones delimitadas: ejecute acciones de pipeline, auditorías o tareas masivas limitadas a un grupo específico.
- Integración multiplataforma: los grupos aparecen en Dashboards, Device View, Pipelines, Audit Logs, Security Hub y más.
Casos de uso habituales
- Organizar activos en múltiples plantas o regiones
- Delimitar entornos sensibles, como producción frente a pruebas
- Restringir el acceso de ingeniería por planta, departamento o función
- Filtrar dashboards o informes según la estructura operativa
Etiquetas
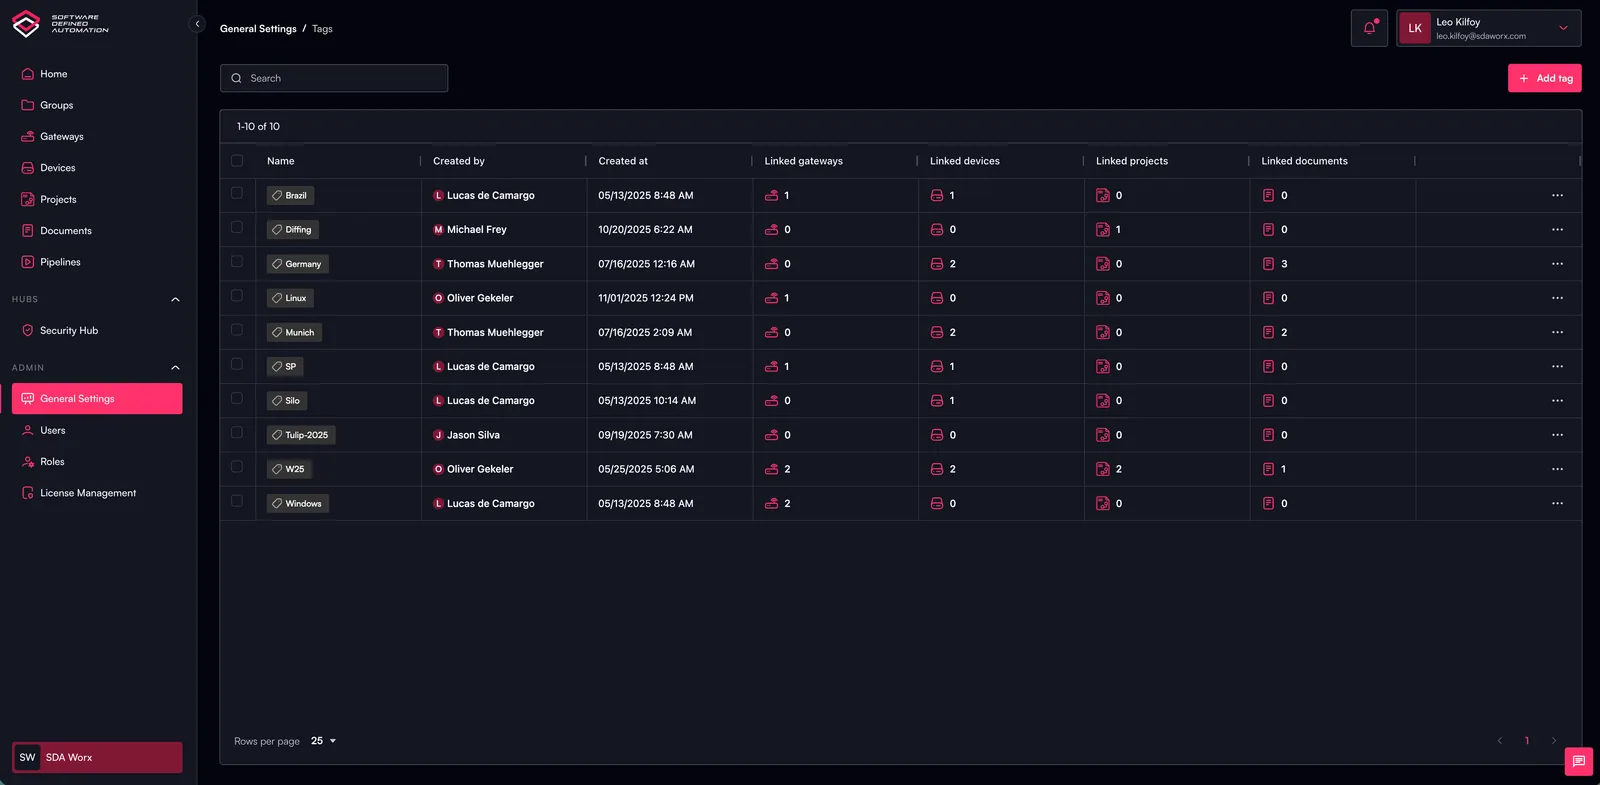
¿Qué son las etiquetas?
Las etiquetas son marcadores flexibles y no jerárquicos que pueden aplicarse a los activos de toda la plataforma. A diferencia de los grupos, que aportan estructura, las etiquetas aportan metadatos que describen características o atributos compartidos.
Las etiquetas pueden ser cualquier elemento significativo para su entorno, como:
- Proveedor: Siemens, Rockwell, SEW
- Ciclo de vida: producción, puesta en marcha, archivado
- Área de proceso: envasado, llenado, mezclado
- Propiedad: IT, OT, equipo de mantenimiento
- Prioridad: crítico, alta disponibilidad, no crítico
Capacidades clave
- Categorización flexible: añada cualquier etiqueta que ayude a clasificar los recursos.
- Soporte multietiqueta: los activos pueden tener un número ilimitado de etiquetas para lograr una organización granular.
- Control de acceso: asigne permisos a las etiquetas para restringir el acceso por categoría funcional.
- Filtrado: utilice las etiquetas de forma amplia en toda la plataforma para búsquedas, dashboards, gestión de inventario o pipelines.
Casos de uso habituales
- Etiquetar dispositivos por proveedor o familia de firmware
- Marcar activos como «críticos» o «requieren aprobación»
- Agrupar activos por equipo de ingeniería o responsable
- Filtrar para trabajos de pipeline (p. ej., «ejecutar actualizaciones de firmware en todos los dispositivos Siemens etiquetados como “Línea 4”»)
Permisos para grupos y etiquetas
La plataforma SDA proporciona un control de acceso basado en roles (RBAC) de alta granularidad que admite permisos aplicados tanto a grupos como a etiquetas. Esto permite a las organizaciones alinear el acceso con sus requisitos operativos y de seguridad.
Al crear un rol, este puede asignarse a un grupo de recursos o a una etiqueta, como se muestra a continuación.
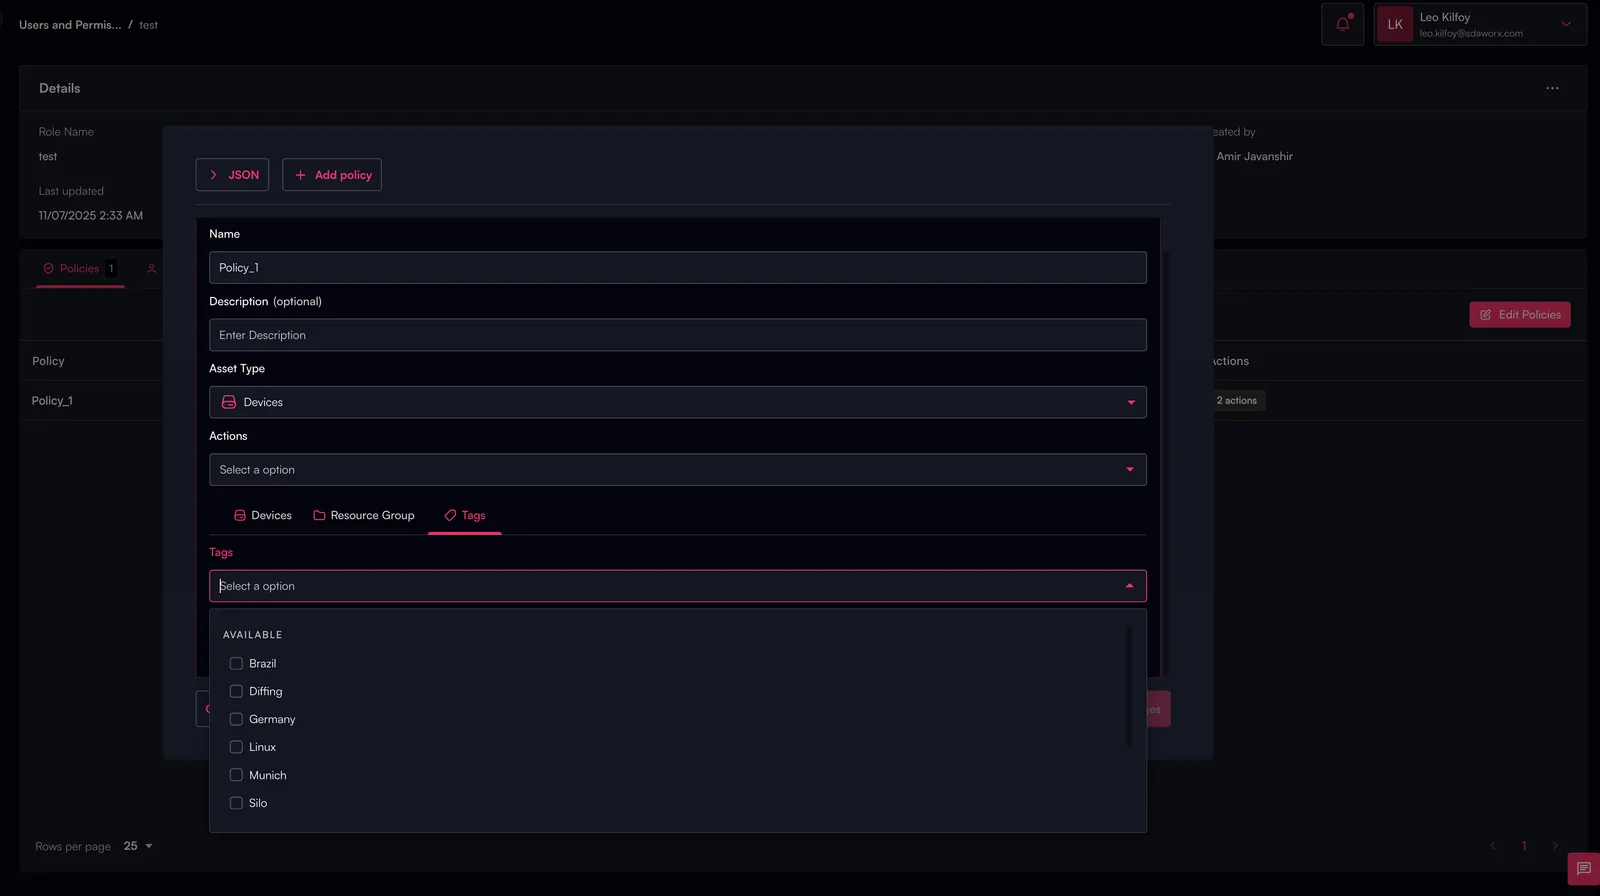
Aspectos destacados de los permisos
- Permisos basados en grupos: controlan el acceso a todos los activos de un ámbito organizativo específico.
- Permisos basados en etiquetas: controlan el acceso según atributos funcionales, técnicos o de metadatos.
- Combinación de grupos y etiquetas:
- Un usuario podría acceder únicamente al grupo «Cleveland Site» y solo a los dispositivos etiquetados como «SEW».
- Esto permite establecer límites de acceso muy precisos sin otorgar permisos excesivos.
Los permisos pueden limitar:
- El acceso de visualización
- Las interacciones con proyectos
- Las ejecuciones de pipelines
- Las actualizaciones de configuración de dispositivos
- Las operaciones de copia de seguridad y despliegue
- Las capacidades administrativas
Cómo funcionan los grupos y las etiquetas en toda la plataforma
Los grupos y las etiquetas se integran con las funcionalidades principales de la plataforma, entre ellas:
- Devices View: filtrado por ubicación, equipo, proveedor o ciclo de vida
- Pipelines: acciones dirigidas mediante grupos, etiquetas o ambos
- Security Hub: control del acceso mediante relaciones RBAC
- Audit Logs: seguimiento de cambios delimitados a grupos o etiquetas específicos
- Projects: organización de los repositorios de proyectos por planta o tipo de sistema
- Dashboards: agregación de información por región, departamento, área de proceso o combinaciones de etiquetas
Buenas prácticas
- Refleje su estructura real en los grupos para mayor claridad y una incorporación más sencilla.
- Utilice las etiquetas con generosidad para describir características que no encajan bien en una jerarquía.
- Combine grupos y etiquetas para delimitar de forma potente los permisos y las tareas de automatización.
- Estandarice las convenciones de nomenclatura (p. ej.,
Region/Plant/LineoVendor: Siemens). - Revise el etiquetado periódicamente para garantizar su exactitud y utilidad.