Grupy i tagi
Grupy i tagi na platformie SDA zapewniają elastyczne i skalowalne sposoby organizowania zasobów w całym globalnym środowisku przemysłowym. Stanowią one podstawowe konstrukcje organizacyjne wykorzystywane w całej platformie — wspierają nawigację, operacje masowe, przepływy automatyzacji oraz kontrolę dostępu opartą na rolach (RBAC). Zarówno grupy, jak i tagi mogą być używane niezależnie lub łącznie, aby utworzyć spójną i łatwą w utrzymaniu strukturę do zarządzania dużymi flotami urządzeń, projektami, bramkami i innymi zasobami.
Przegląd
W miarę rozwoju środowisk automatyki obejmujących wiele zakładów, linii, dostawców i zespołów efektywne organizowanie zasobów staje się kluczowe. Grupy i tagi umożliwiają kategoryzowanie zasobów w sposób odpowiadający rzeczywistej strukturze operacyjnej:
- Grupy reprezentują hierarchiczne jednostki organizacyjne — takie jak regiony, obiekty, linie lub zespoły logiczne.
- Tagi stanowią lekki, elastyczny system etykietowania do kategoryzowania zasobów według atrybutów takich jak dostawca, obszar procesu, etap cyklu życia lub priorytet konserwacji.
Obie konstrukcje mogą być używane w całej platformie SDA do filtrowania, wyszukiwania, nadawania uprawnień, raportowania i zautomatyzowanych przepływów pracy.
Grupy
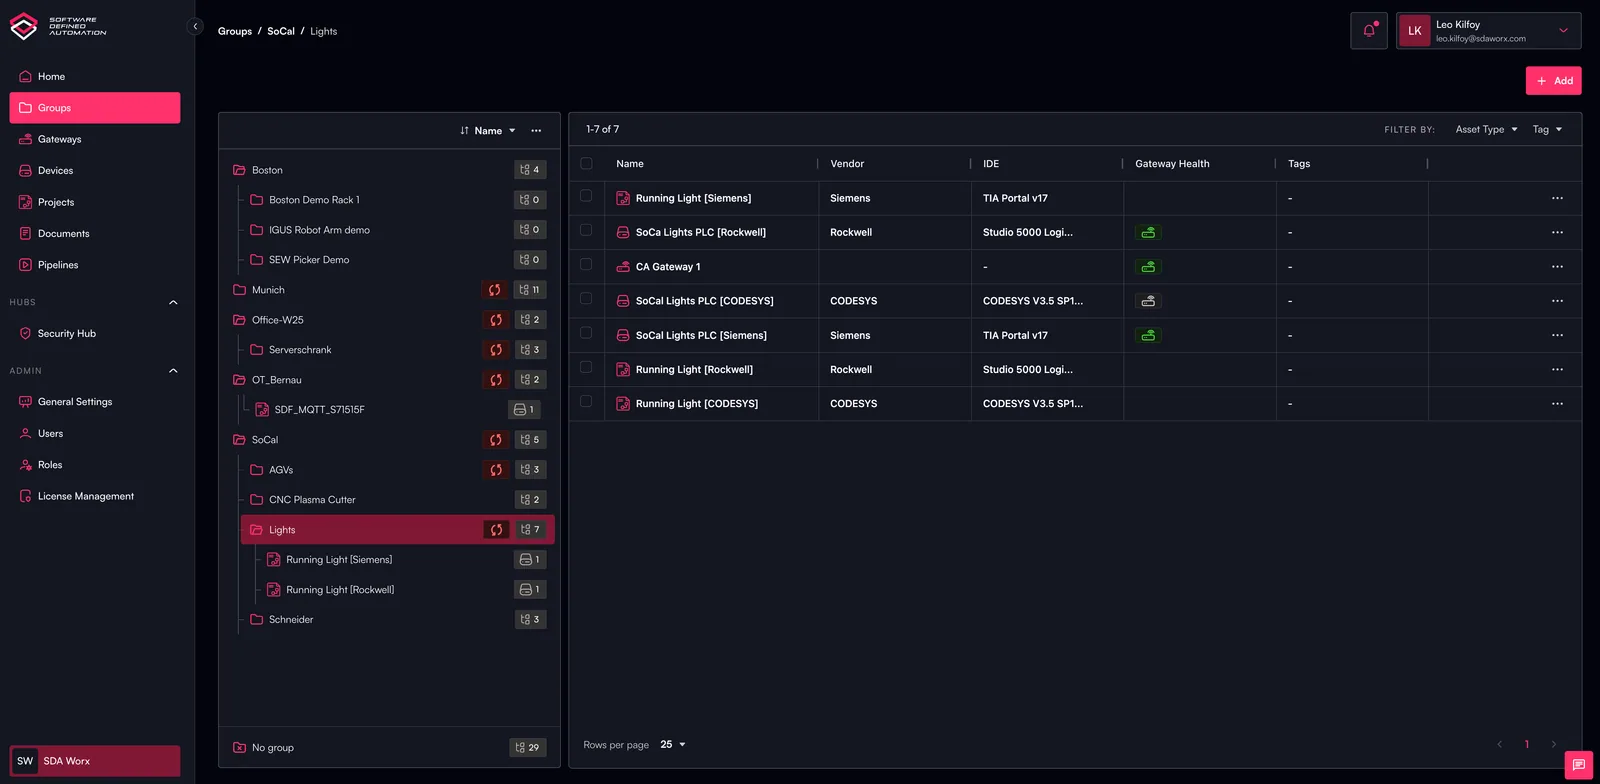
Czym są grupy?
Grupy to ustrukturyzowane kontenery organizacyjne, które umożliwiają odwzorowanie globalnego środowiska operacyjnego wewnątrz SDA. Zapewniają przewidywalną hierarchię, która może reprezentować:
- Globalnie → Region → Zakład → Linia
- Korporacja → Dział → Zespół
- Środowiska produkcyjne → testowe → rozwojowe
- Lub dowolną strukturę, która najlepiej odpowiada modelowi operacyjnemu Państwa organizacji
Grupy mogą zawierać urządzenia, bramki, projekty, pipeline'y i inne zasoby.
Kluczowe możliwości
- Organizacja hierarchiczna: Twórz spójne struktury odgórne odzwierciedlające faktyczny układ zakładu lub organizacji.
- Kontrola dostępu: Przypisuj uprawnienia do grup, aby zarządzać tym, kto może wyświetlać zasoby w grupie lub na nich działać.
- Operacje o ograniczonym zakresie: Uruchamiaj działania pipeline'ów, audyty lub zadania masowe ograniczone do określonej grupy.
- Integracja międzyplatformowa: Grupy pojawiają się w Dashboards, Device View, Pipelines, Audit Logs, Security Hub i innych miejscach.
Typowe przypadki użycia
- Organizowanie zasobów w wielu zakładach lub regionach
- Ograniczanie zakresu wrażliwych środowisk, takich jak produkcyjne w porównaniu z testowym
- Ograniczanie dostępu inżynieryjnego według zakładu, działu lub funkcji
- Filtrowanie dashboardów lub raportów według struktury operacyjnej
Tagi
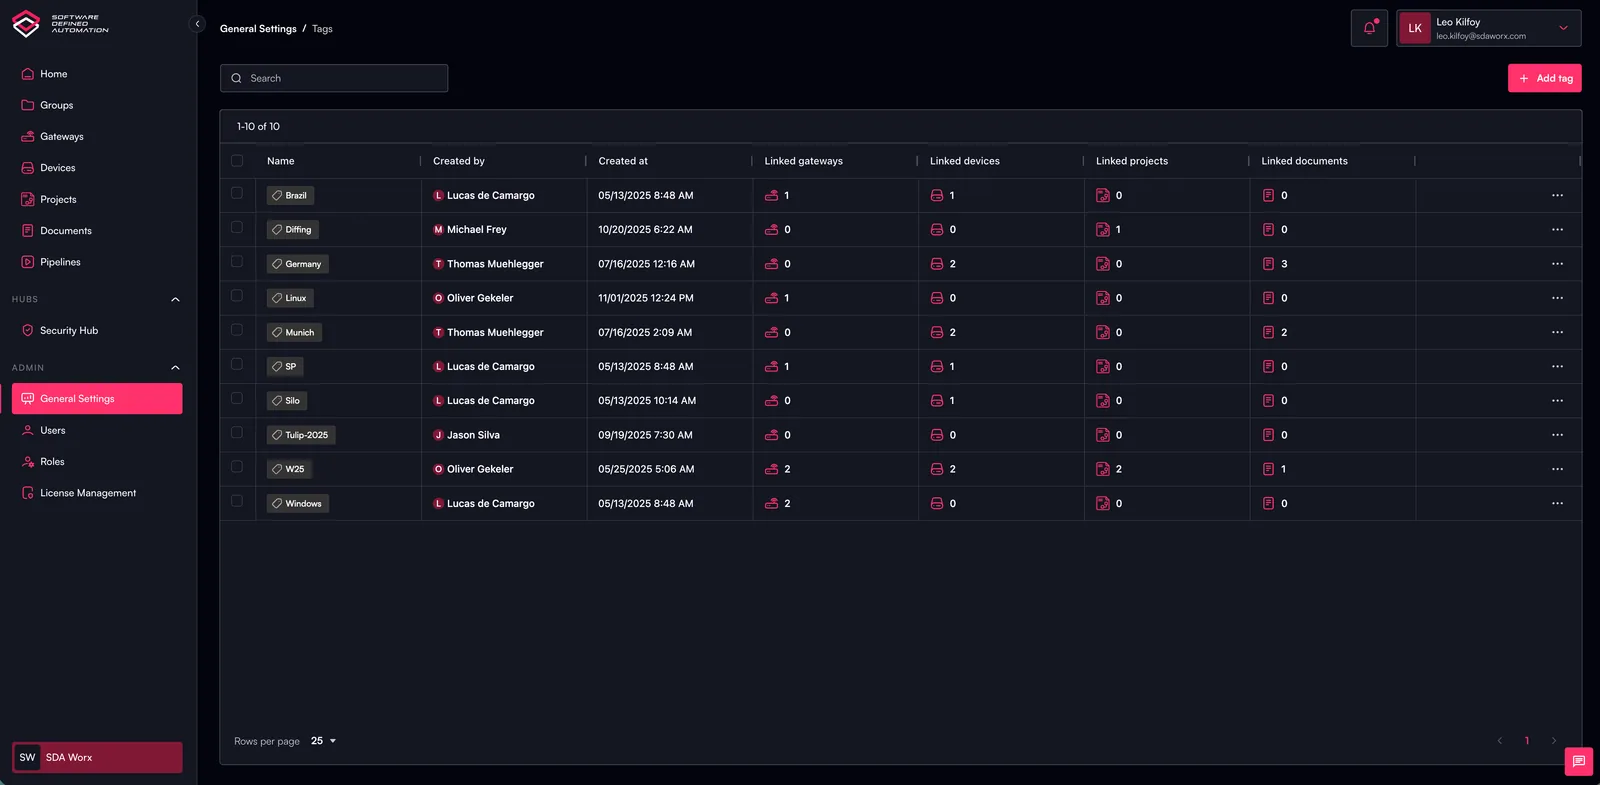
Czym są tagi?
Tagi to elastyczne, niehierarchiczne etykiety, które można stosować do zasobów w całej platformie. W przeciwieństwie do grup — które zapewniają strukturę — tagi dostarczają metadanych opisujących cechy lub wspólne atrybuty.
Tagi mogą oznaczać wszystko, co ma znaczenie w Państwa środowisku, na przykład:
- Dostawca: Siemens, Rockwell, SEW
- Cykl życia: Produkcja, Rozruch, Zarchiwizowane
- Obszar procesu: Pakowanie, Napełnianie, Mieszanie
- Własność: IT, OT, Zespół utrzymania
- Priorytet: Krytyczne, Wysoka dostępność, Niekrytyczne
Kluczowe możliwości
- Elastyczna kategoryzacja: Dodawaj dowolne etykiety pomagające klasyfikować zasoby.
- Obsługa wielu tagów: Zasoby mogą mieć nieograniczoną liczbę tagów, co umożliwia szczegółową organizację.
- Kontrola dostępu: Przypisuj uprawnienia do tagów, aby ograniczać dostęp według kategorii funkcjonalnej.
- Filtrowanie: Używaj tagów szeroko w całej platformie do wyszukiwania, dashboardów, zarządzania inwentarzem lub pipeline'ów.
Typowe przypadki użycia
- Etykietowanie urządzeń według dostawcy lub rodziny firmware
- Oznaczanie zasobów jako „krytyczne” lub „wymaga zatwierdzenia”
- Grupowanie zasobów według zespołu inżynieryjnego lub właściciela
- Filtrowanie zadań pipeline'ów (np. „uruchom aktualizacje firmware na wszystkich urządzeniach Siemens oznaczonych tagiem »Linia 4«”)
Uprawnienia dla grup i tagów
Platforma SDA zapewnia szczegółową kontrolę dostępu opartą na rolach (RBAC), która obsługuje uprawnienia stosowane zarówno do grup, jak i do tagów. Pozwala to organizacjom dostosować dostęp do wymagań operacyjnych i bezpieczeństwa.
Po utworzeniu roli można ją przypisać do grupy zasobów lub tagu, jak pokazano poniżej.
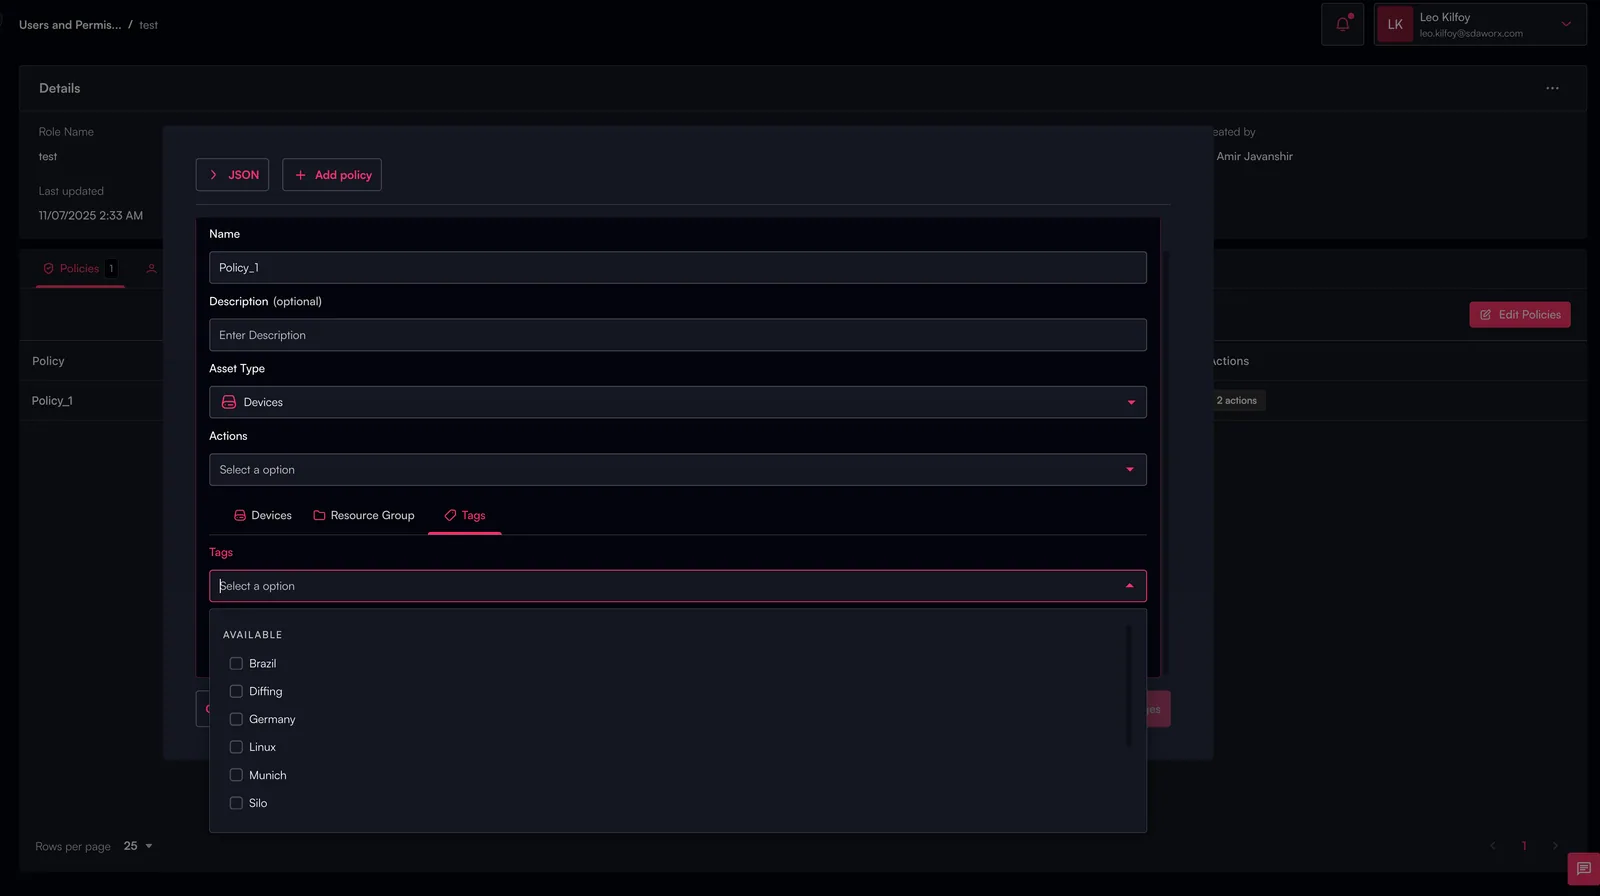
Najważniejsze informacje o uprawnieniach
- Uprawnienia oparte na grupach: Kontrolują dostęp do wszystkich zasobów w określonym zakresie organizacyjnym.
- Uprawnienia oparte na tagach: Kontrolują dostęp na podstawie atrybutów funkcjonalnych, technicznych lub metadanych.
- Łączenie grup i tagów:
- Użytkownik może mieć dostęp wyłącznie do grupy „Cleveland Site” oraz wyłącznie do urządzeń oznaczonych tagiem „SEW”.
- Umożliwia to precyzyjne wyznaczanie granic dostępu bez nadawania nadmiernych uprawnień.
Uprawnienia mogą ograniczać:
- Dostęp do wyświetlania
- Interakcje z projektami
- Wykonywanie pipeline'ów
- Aktualizacje konfiguracji urządzeń
- Operacje tworzenia kopii zapasowych i wdrażania
- Funkcje administracyjne
Jak grupy i tagi działają w całej platformie
Grupy i tagi integrują się z podstawowymi funkcjami platformy, w tym:
- Devices View: Filtrowanie według lokalizacji, zespołu, dostawcy lub cyklu życia
- Pipelines: Kierowanie działań przy użyciu grup, tagów lub obu
- Security Hub: Kontrola dostępu poprzez relacje RBAC
- Audit Logs: Śledzenie zmian w zakresie określonych grup lub tagów
- Projects: Organizowanie repozytoriów projektów według zakładu lub typu systemu
- Dashboards: Agregowanie informacji według regionu, działu, obszaru procesu lub kombinacji tagów
Najlepsze praktyki
- Odwzoruj rzeczywistą strukturę w grupach, aby zapewnić przejrzystość i łatwiejsze wdrażanie.
- Korzystaj z tagów swobodnie, aby opisywać cechy, które nie wpisują się dobrze w hierarchię.
- Łącz grupy i tagi, aby uzyskać skuteczne określanie zakresu uprawnień i zadań automatyzacji.
- Ustandaryzuj konwencje nazewnictwa (np.
Region/Plant/LinelubVendor: Siemens). - Okresowo przeglądaj tagowanie, aby zapewnić jego poprawność i użyteczność.