Grupos e Tags
Grupos e Tags na Plataforma SDA oferecem formas flexíveis e escaláveis de organizar ativos em todo o seu ambiente industrial global. Eles funcionam como estruturas organizacionais fundamentais utilizadas em toda a plataforma—apoiando navegação, operações em massa, fluxos de trabalho de automação e controle de acesso baseado em funções (RBAC). Tanto Grupos como Tags podem ser usados de forma independente ou combinada para criar uma estrutura consistente e sustentável para gerenciar grandes frotas de dispositivos, projetos, gateways e outros recursos.
Visão Geral
À medida que os ambientes de automação crescem entre sites, linhas, fornecedores e equipes, organizar ativos de forma eficiente torna-se crítico. Grupos e Tags permitem categorizar recursos de uma maneira que corresponde à sua estrutura operacional real:
- Grupos representam unidades organizacionais hierárquicas—como regiões, instalações, linhas ou equipes lógicas.
- Tags fornecem um sistema de rotulagem leve e flexível para categorizar ativos por atributos como fornecedor, área de processo, estágio do ciclo de vida ou prioridade de manutenção.
Ambas as estruturas podem ser utilizadas em toda a Plataforma SDA para filtragem, busca, permissões, relatórios e fluxos de trabalho automatizados.
Grupos
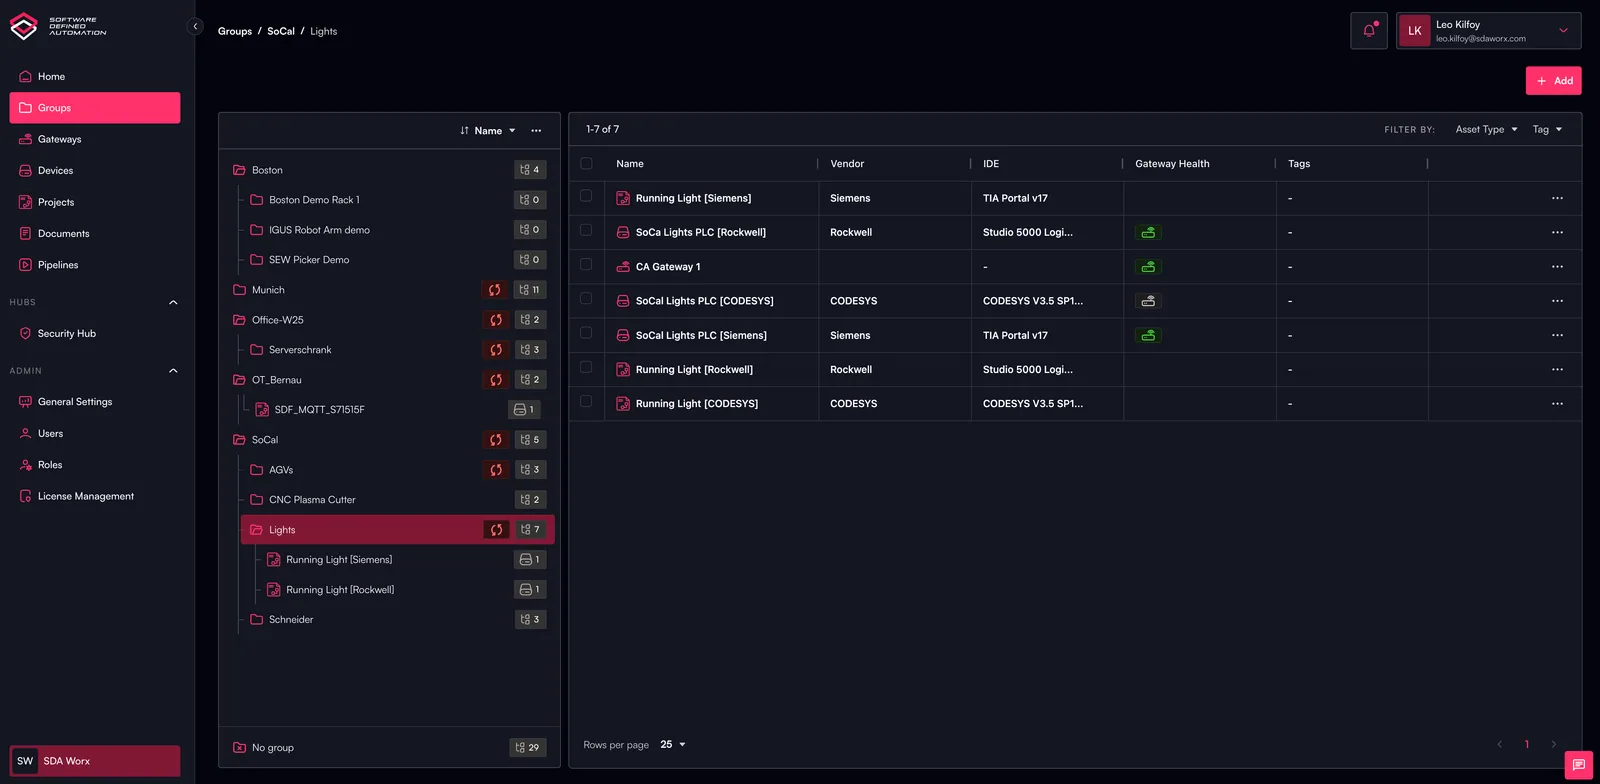
O Que São Grupos?
Grupos são contêineres organizacionais estruturados que permitem espelhar seu ambiente operacional global dentro do SDA. Eles fornecem uma hierarquia previsível que pode representar:
- Global → Região → Site → Linha
- Corporativo → Departamento → Equipe
- Ambientes de Produção → Teste → Desenvolvimento
- Ou qualquer estrutura que melhor se adeque ao modelo operacional da sua organização
Grupos podem conter dispositivos, gateways, projetos, pipelines e outros ativos.
Principais Recursos
- Organização Hierárquica: Construa estruturas consistentes de cima para baixo que reflitam o layout real da sua planta ou organização.
- Controle de Acesso: Atribua permissões a Grupos para gerenciar quem pode visualizar ou atuar sobre os ativos dentro do grupo.
- Operações com Escopo: Execute ações de pipeline, auditorias ou tarefas em massa limitadas a um Grupo específico.
- Integração Multiplataforma: Grupos aparecem em Dashboards, Visualização de Dispositivos, Pipelines, Logs de Auditoria, Security Hub e mais.
Casos de Uso Comuns
- Organizar ativos em múltiplos sites ou regiões
- Definir escopo de ambientes sensíveis, como produção versus teste
- Restringir o acesso de engenharia por site, departamento ou função
- Filtrar dashboards ou relatórios pela estrutura operacional
Tags
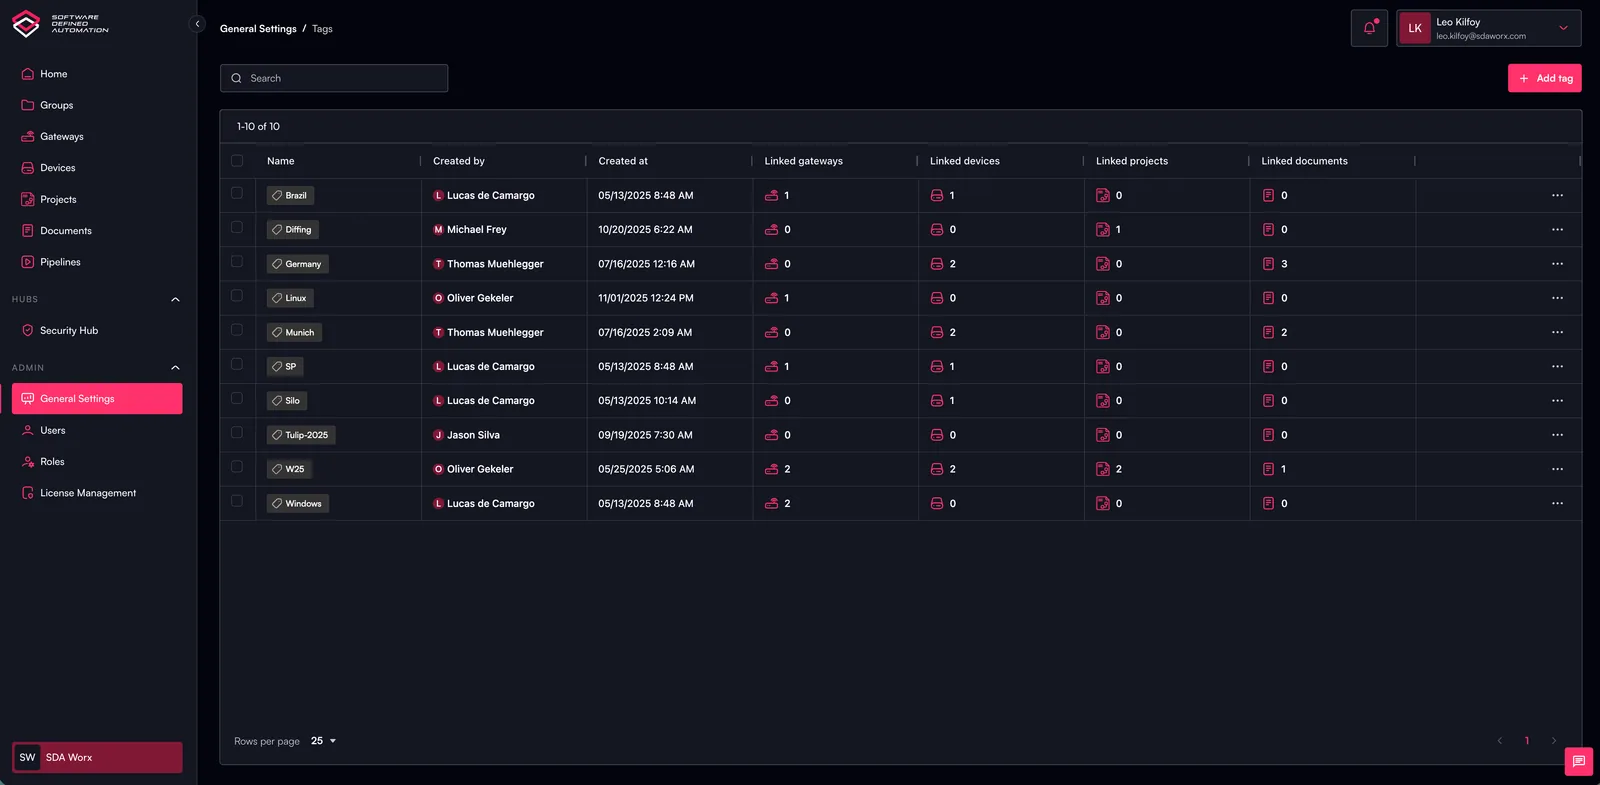
O Que São Tags?
Tags são rótulos flexíveis e não hierárquicos que podem ser aplicados a ativos em toda a plataforma. Ao contrário dos Grupos—que fornecem estrutura—as Tags fornecem metadados que descrevem características ou atributos compartilhados.
Tags podem ser qualquer coisa relevante para o seu ambiente, tais como:
- Fornecedor: Siemens, Rockwell, SEW
- Ciclo de Vida: Produção, Comissionamento, Arquivado
- Área de Processo: Embalagem, Envase, Mistura
- Responsabilidade: TI, TO, Equipe de Manutenção
- Prioridade: Crítico, Alta Disponibilidade, Não Crítico
Principais Recursos
- Categorização Flexível: Adicione quaisquer rótulos que ajudem a classificar recursos.
- Suporte a Múltiplas Tags: Ativos podem ter tags ilimitadas para uma organização granular.
- Controle de Acesso: Atribua permissões a Tags para restringir o acesso por categoria funcional.
- Filtragem: Use tags amplamente em toda a plataforma para busca, dashboards, gestão de inventário ou pipelines.
Casos de Uso Comuns
- Rotular dispositivos por fornecedor ou família de firmware
- Marcar ativos como “críticos” ou “requer aprovação”
- Agrupar ativos por equipe de engenharia ou responsável
- Filtrar para jobs de pipeline (ex.: “executar atualizações de firmware em todos os dispositivos Siemens marcados com ‘Linha 4’”)
Permissões para Grupos e Tags
A Plataforma SDA oferece Controle de Acesso Baseado em Funções (RBAC) granular, com suporte a permissões aplicadas tanto a Grupos como a Tags. Isso permite que as organizações alinhem o acesso aos requisitos operacionais e de segurança.
Após a criação de uma Função, ela pode ser atribuída a um Grupo de Recursos ou Tag, conforme mostrado abaixo.
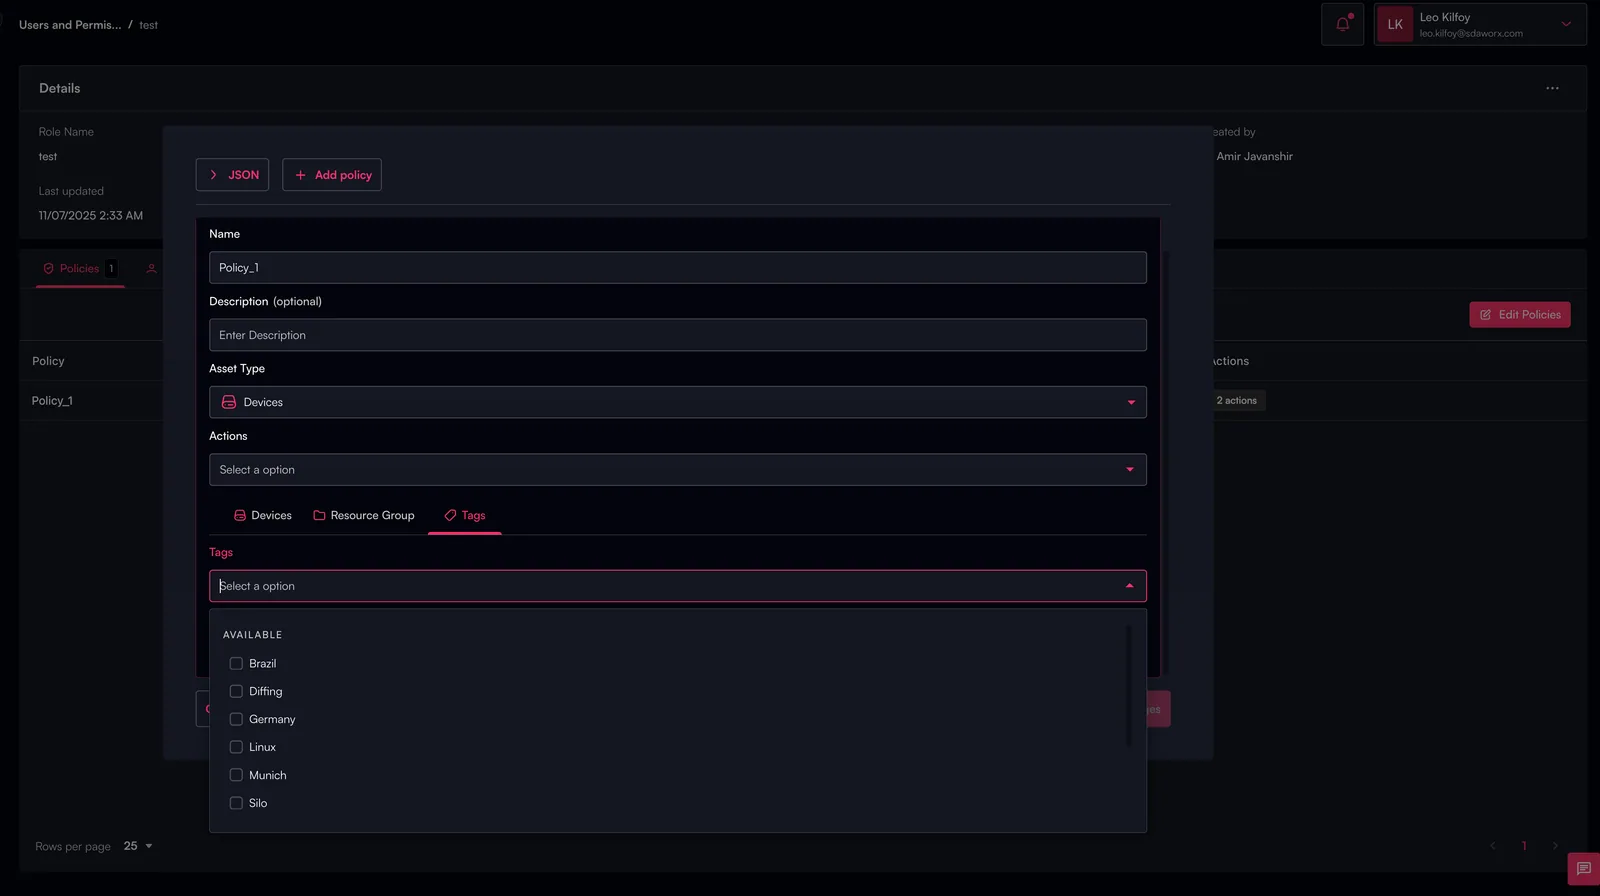
Destaques das Permissões
- Permissões baseadas em Grupos: Controlam o acesso a todos os ativos dentro de um escopo organizacional específico.
- Permissões baseadas em Tags: Controlam o acesso com base em atributos funcionais, técnicos ou de metadados.
- Combinando Grupos e Tags:
- Um usuário pode acessar somente o Grupo “Site Cleveland” e somente dispositivos marcados com a tag “SEW”.
- Isso possibilita limites de acesso altamente direcionados, sem conceder permissões excessivas.
As permissões podem limitar:
- Acesso de visualização
- Interações com projetos
- Execuções de pipeline
- Atualizações de configuração de dispositivos
- Operações de backup e implantação
- Capacidades administrativas
Como Grupos e Tags Funcionam em Toda a Plataforma
Grupos e Tags integram-se às funcionalidades essenciais da plataforma, incluindo:
- Visualização de Dispositivos: Filtre por localização, equipe, fornecedor ou ciclo de vida
- Pipelines: Direcione ações usando Grupos, Tags ou ambos
- Security Hub: Controle o acesso por meio de relações de RBAC
- Logs de Auditoria: Acompanhe alterações com escopo em Grupos ou Tags específicos
- Projetos: Organize repositórios de projeto por site ou tipo de sistema
- Dashboards: Agregue insights por região, departamento, área de processo ou combinações de tags
Boas Práticas
- Espelhe sua estrutura do mundo real nos Grupos para maior clareza e facilidade de integração de novos usuários.
- Use Tags com liberalidade para descrever características que não se encaixam bem em uma hierarquia.
- Combine Grupos e Tags para um escopo poderoso de permissões e tarefas de automação.
- Padronize as convenções de nomenclatura (ex.:
Region/Plant/LineouVendor: Siemens). - Revise a marcação periodicamente para garantir precisão e utilidade.