Groepen & Tags
Groepen en Tags in het SDA Platform bieden flexibele, schaalbare manieren om assets binnen uw wereldwijde industriële omgeving te organiseren. Ze vormen fundamentele organisatorische bouwstenen die overal in het platform worden gebruikt—ter ondersteuning van navigatie, bulkbewerkingen, automatiseringsworkflows en rolgebaseerde toegangscontrole (RBAC). Zowel Groepen als Tags kunnen afzonderlijk of samen worden gebruikt om een consistente, onderhoudbare structuur te creëren voor het beheer van grote aantallen apparaten, projecten, gateways en andere resources.
Overzicht
Naarmate automatiseringsomgevingen groeien over locaties, lijnen, leveranciers en teams, wordt het efficiënt organiseren van assets cruciaal. Met Groepen en Tags kunt u resources categoriseren op een manier die aansluit bij uw operationele structuur in de praktijk:
- Groepen vertegenwoordigen hiërarchische organisatorische eenheden—zoals regio's, vestigingen, lijnen of logische teams.
- Tags bieden een lichtgewicht, flexibel labelsysteem om assets te categoriseren op basis van attributen zoals leverancier, procesgebied, levenscyclusfase of onderhoudsprioriteit.
Beide constructies kunnen in het hele SDA Platform worden gebruikt voor filteren, zoeken, rechten, rapportage en geautomatiseerde workflows.
Groepen
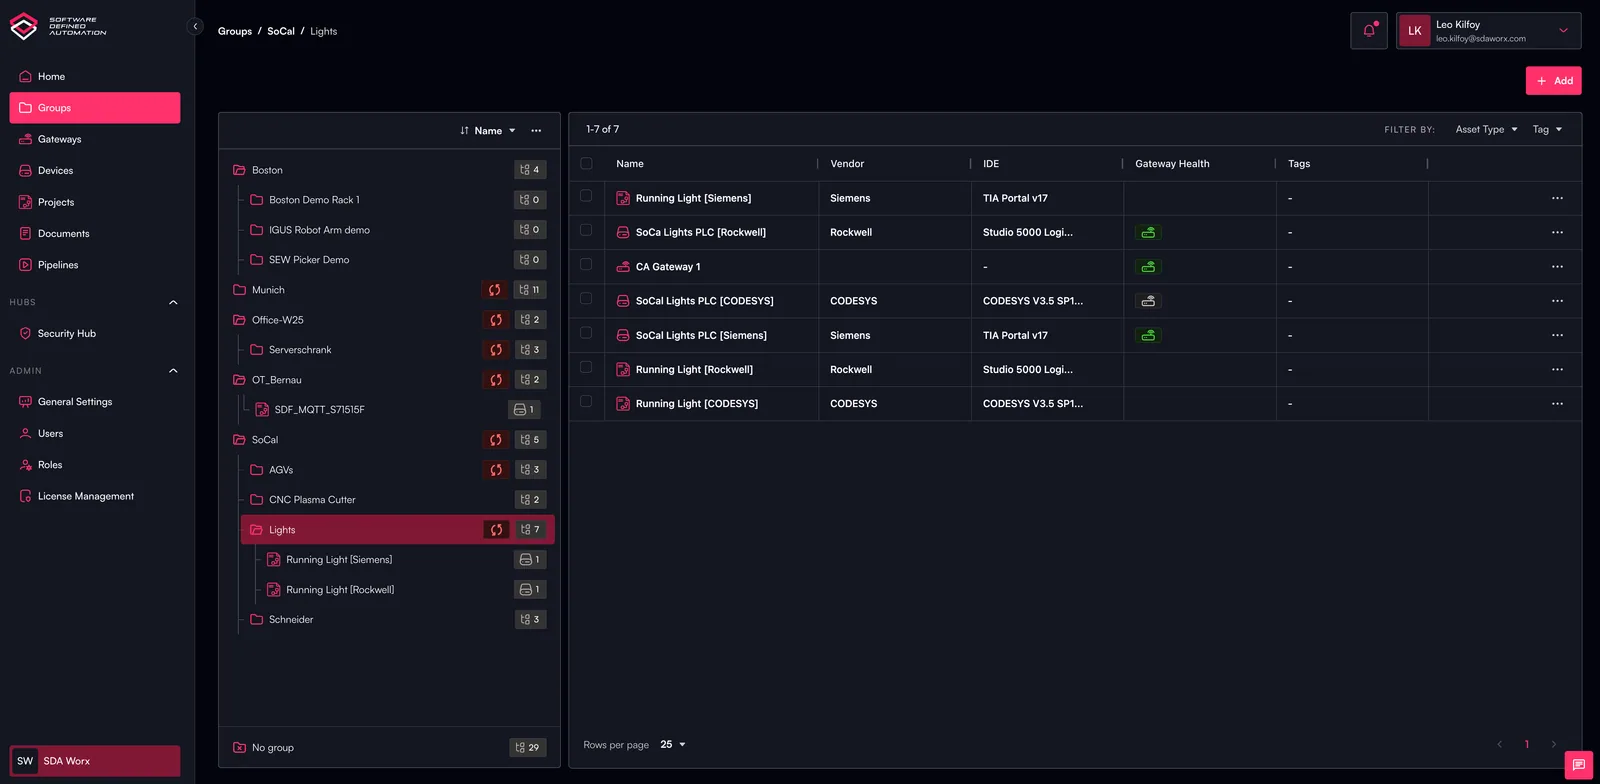
Wat zijn Groepen?
Groepen zijn gestructureerde organisatorische containers waarmee u uw wereldwijde operationele omgeving binnen SDA kunt weerspiegelen. Ze bieden een voorspelbare hiërarchie die het volgende kan representeren:
- Global → Regio → Locatie → Lijn
- Concern → Afdeling → Team
- Productie- → Test- → Ontwikkelomgevingen
- Of elke structuur die het beste past bij het operationele model van uw organisatie
Groepen kunnen apparaten, gateways, projecten, pipelines en andere assets bevatten.
Belangrijkste mogelijkheden
- Hiërarchische organisatie: Bouw consistente top-downstructuren die uw daadwerkelijke fabrieks- of organisatie-indeling weerspiegelen.
- Toegangscontrole: Wijs rechten toe aan Groepen om te beheren wie assets binnen de groep mag bekijken of bewerken.
- Afgebakende bewerkingen: Voer pipeline-acties, audits of bulktaken uit die beperkt zijn tot een specifieke Groep.
- Platformbrede integratie: Groepen verschijnen in Dashboards, Device View, Pipelines, Audit Logs, Security Hub en meer.
Veelvoorkomende toepassingen
- Assets organiseren over meerdere locaties of regio's
- Gevoelige omgevingen afbakenen, zoals productie versus test
- Engineeringtoegang beperken per locatie, afdeling of functie
- Dashboards of rapporten filteren op operationele structuur
Tags
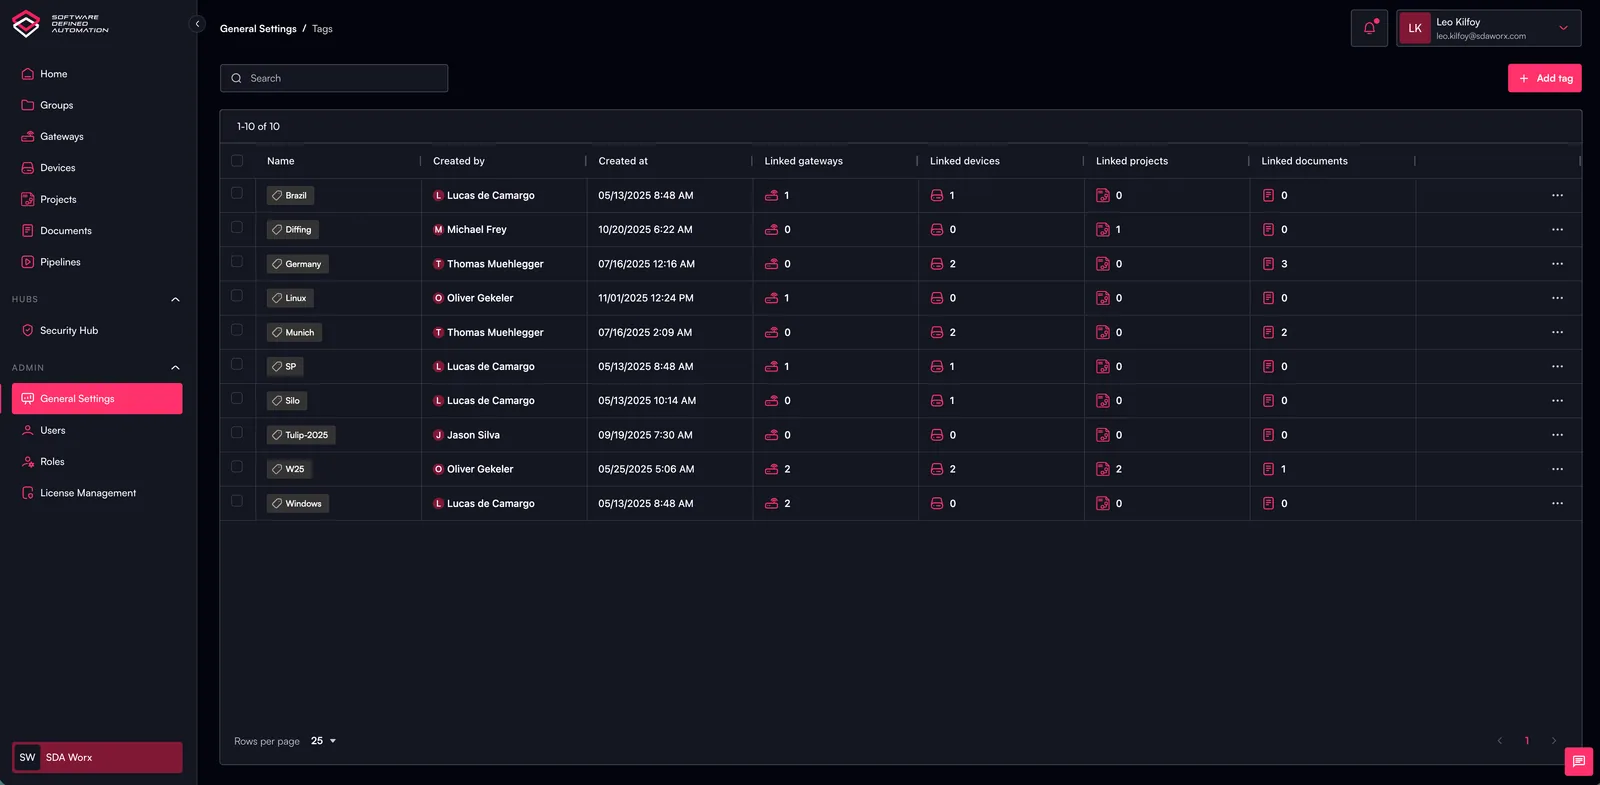
Wat zijn Tags?
Tags zijn flexibele, niet-hiërarchische labels die op assets in het hele platform kunnen worden toegepast. In tegenstelling tot Groepen—die structuur bieden—leveren Tags metadata die kenmerken of gedeelde attributen beschrijven.
Tags kunnen alles zijn wat betekenisvol is voor uw omgeving, zoals:
- Leverancier: Siemens, Rockwell, SEW
- Levenscyclus: Productie, Inbedrijfstelling, Gearchiveerd
- Procesgebied: Verpakken, Vullen, Mengen
- Eigenaarschap: IT, OT, Onderhoudsteam
- Prioriteit: Kritiek, Hoge beschikbaarheid, Niet-kritiek
Belangrijkste mogelijkheden
- Flexibele categorisering: Voeg elk label toe dat helpt om resources te classificeren.
- Ondersteuning voor meerdere tags: Assets kunnen onbeperkt tags hebben voor gedetailleerde organisatie.
- Toegangscontrole: Wijs rechten toe aan Tags om toegang per functionele categorie te beperken.
- Filteren: Gebruik tags breed binnen het platform voor zoeken, dashboards, voorraadbeheer of pipelines.
Veelvoorkomende toepassingen
- Apparaten labelen per leverancier of firmwarefamilie
- Assets markeren als “kritiek” of “goedkeuring vereist”
- Assets groeperen per engineeringteam of eigenaar
- Filteren voor pipelinetaken (bijv. “voer firmware-updates uit op alle Siemens-apparaten met de tag ‘Line 4’”)
Rechten voor Groepen & Tags
Het SDA Platform biedt fijnmazige rolgebaseerde toegangscontrole (RBAC) die rechten ondersteunt op zowel Groepen als Tags. Hiermee kunnen organisaties toegang afstemmen op operationele en beveiligingsvereisten.
Nadat een Rol is aangemaakt, kan deze worden toegewezen aan een Resource Group of Tag, zoals hieronder weergegeven.
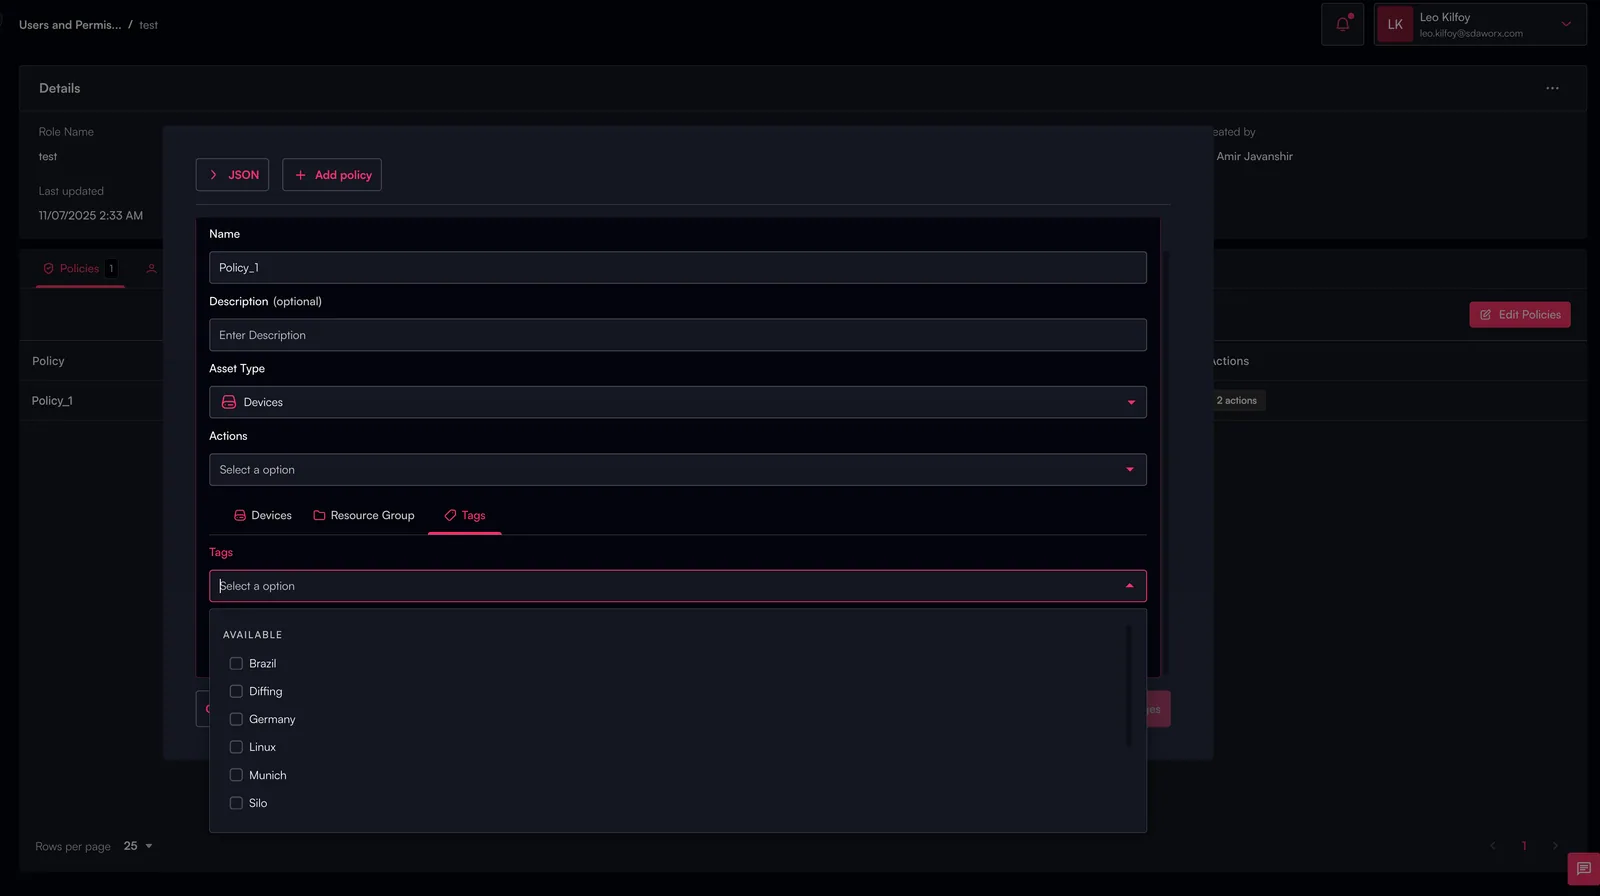
Belangrijkste kenmerken van rechten
- Groepsgebaseerde rechten: Beheer toegang tot alle assets binnen een specifieke organisatorische scope.
- Taggebaseerde rechten: Beheer toegang op basis van functionele, technische of metadata-attributen.
- Groepen & Tags combineren:
- Een gebruiker heeft mogelijk alleen toegang tot de Groep “Cleveland Site” en uitsluitend tot apparaten met de tag “SEW”.
- Dit maakt zeer gerichte toegangsgrenzen mogelijk zonder te ruime rechten toe te kennen.
Rechten kunnen het volgende beperken:
- Weergavetoegang
- Projectinteracties
- Pipeline-uitvoeringen
- Updates van apparaatconfiguraties
- Back-up- en deploymentbewerkingen
- Administratieve mogelijkheden
Hoe Groepen & Tags in het hele platform werken
Groepen en Tags integreren met de kernfunctionaliteit van het platform, waaronder:
- Devices View: Filteren op locatie, team, leverancier of levenscyclus
- Pipelines: Acties richten met Groepen, Tags of beide
- Security Hub: Toegang beheren via RBAC-relaties
- Audit Logs: Wijzigingen volgen binnen specifieke Groepen of Tags
- Projecten: Projectrepositories organiseren per locatie of systeemtype
- Dashboards: Inzichten aggregeren per regio, afdeling, procesgebied of tagcombinatie
Best practices
- Weerspiegel uw structuur uit de praktijk in Groepen voor duidelijkheid en eenvoudigere onboarding.
- Gebruik Tags ruimhartig om kenmerken te beschrijven die niet netjes in een hiërarchie passen.
- Combineer Groepen en Tags voor krachtige afbakening van rechten en automatiseringstaken.
- Standaardiseer naamgevingsconventies (bijv.
Region/Plant/LineofVendor: Siemens). - Controleer de tagging periodiek om nauwkeurigheid en bruikbaarheid te waarborgen.