Escopo comum de recursos
A maioria das funções direciona todas as suas políticas para o mesmo alvo: tudo em um grupo, tudo que carrega uma etiqueta ou simplesmente tudo. O escopo comum de recursos permite definir esse alvo uma única vez para toda a função, em vez de selecionar recursos novamente em cada política.
Você o encontrará no topo da etapa de políticas, tanto ao criar uma função quanto ao editar suas políticas.
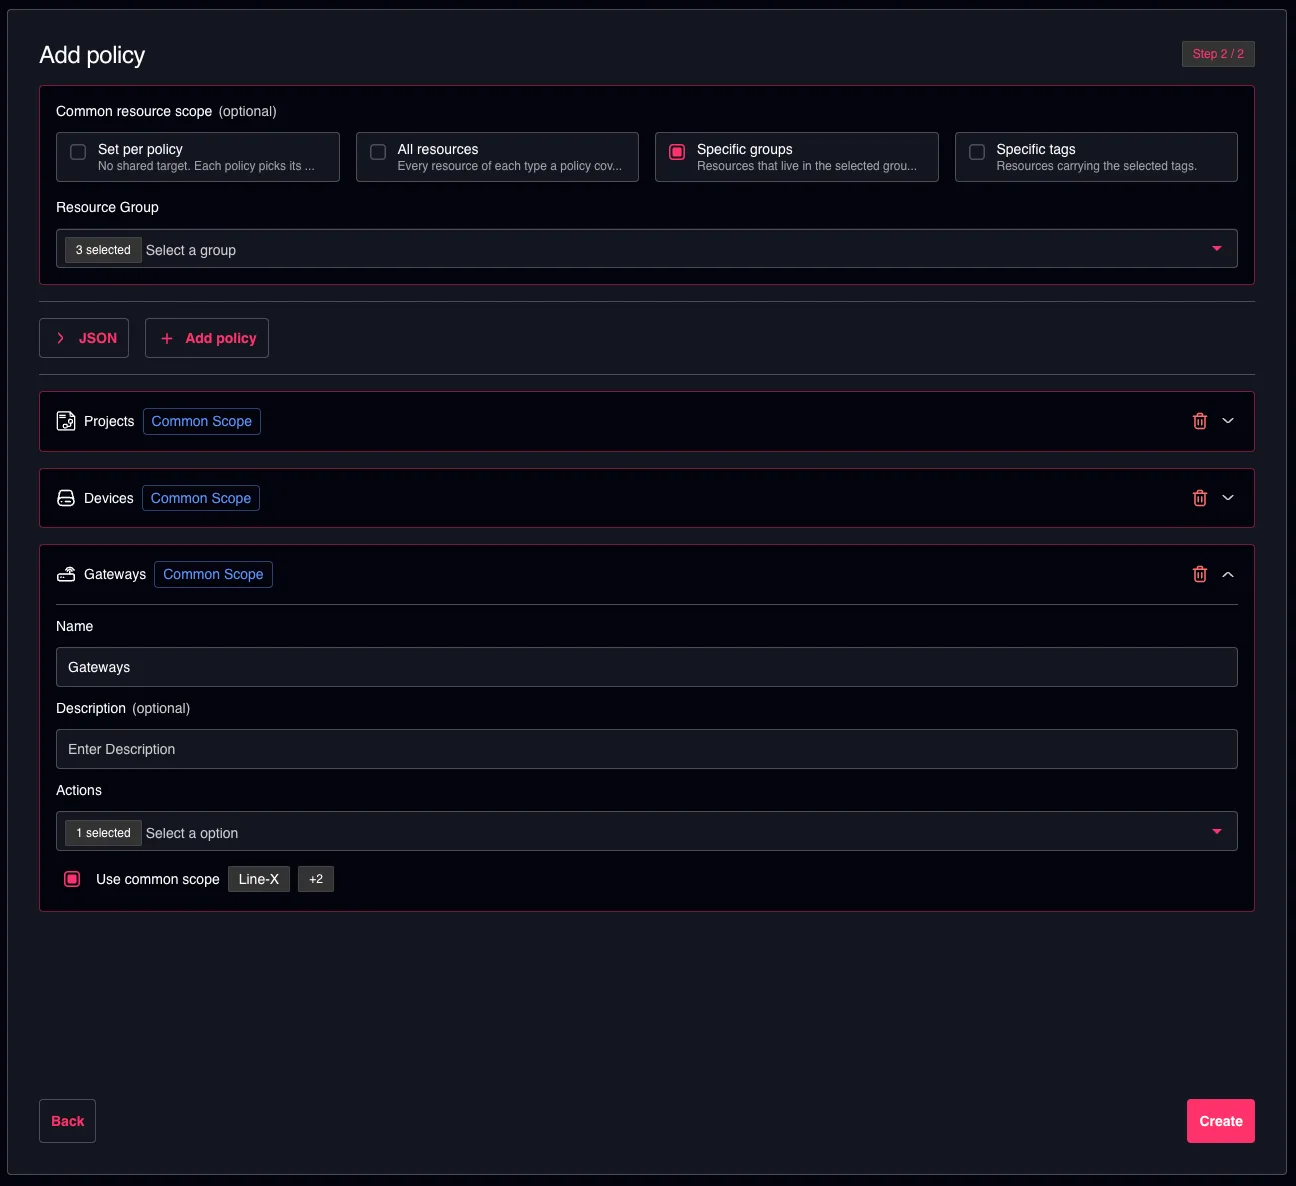
Escopo comum de recursos definido para múltiplos grupos e aplicado a todas as políticas compatíveis
Escolhendo um escopo
| Opção | Alvo das políticas |
|---|---|
| Definir por política | Sem alvo compartilhado — cada política escolhe seus próprios recursos, como antes. |
| Todos os recursos | Todos os recursos de cada tipo abrangido por uma política. |
| Grupos específicos | Recursos que pertencem aos grupos selecionados. |
| Etiquetas específicas | Recursos que carregam as etiquetas selecionadas. |
Grupos específicos e Etiquetas específicas exigem a seleção de pelo menos um grupo ou etiqueta.
Ao criar uma função dentro de um grupo, o escopo inicia em Grupos específicos, com esse grupo já selecionado.
Escolher uma opção vincula todas as políticas que podem utilizá-la ao escopo — incluindo aquelas que você havia desvinculado anteriormente. Defina o escopo primeiro e, em seguida, ajuste as políticas individuais.
Quais políticas seguem o escopo
Uma política que segue o escopo exibe um chip azul Escopo comum em seu cabeçalho, e sua seleção de recursos é substituída por uma linha Usar escopo comum que mostra para onde o escopo aponta.
Desmarque Usar escopo comum para dar a essa política seus próprios recursos novamente — os seletores habituais de recurso, grupo e etiqueta retornam, e o restante da função permanece inalterado.
Nem toda política pode seguir todos os escopos:
| Escopo | Políticas que podem segui-lo |
|---|---|
| Todos os recursos | Todos os tipos de recurso. |
| Grupos específicos | Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults, Workstations, Integrations, Identity e Resource Groups. |
| Etiquetas específicas | Os tipos de recurso que carregam etiquetas: Devices, Gateways, Projects, Pipelines, Documents, Licenses, Vaults e Workstations. |
Dois casos nunca oferecem essa escolha:
- Tipos de recurso que sempre abrangem tudo — Audit Log, Custom Fields, Vulnerabilities e IDEaaS. Uma política para eles se aplica, por natureza, a todo o tipo, portanto não há nada a delimitar.
- Tipos de recurso que o escopo não consegue expressar — por exemplo, Webhooks, que não são agrupados nem etiquetados, ou um escopo de etiqueta em um tipo que não carrega etiquetas. Essas políticas mantêm sua própria seleção de recursos e não exibem chip.
Uma política adicionada após a definição do escopo passa a segui-lo desde o início, sempre que possível.
Reabrindo uma função
O escopo comum não é armazenado como uma configuração separada — ele é lido novamente a partir das políticas da função sempre que você as abre. Ao reabrir uma função, o escopo exibido é aquele que a maioria de suas políticas já compartilha; políticas que apontam para outro lugar mantêm seus próprios recursos e simplesmente não exibem chip.
A página de detalhes da função exibe o mesmo valor apenas para leitura, como Escopo comum de recursos.
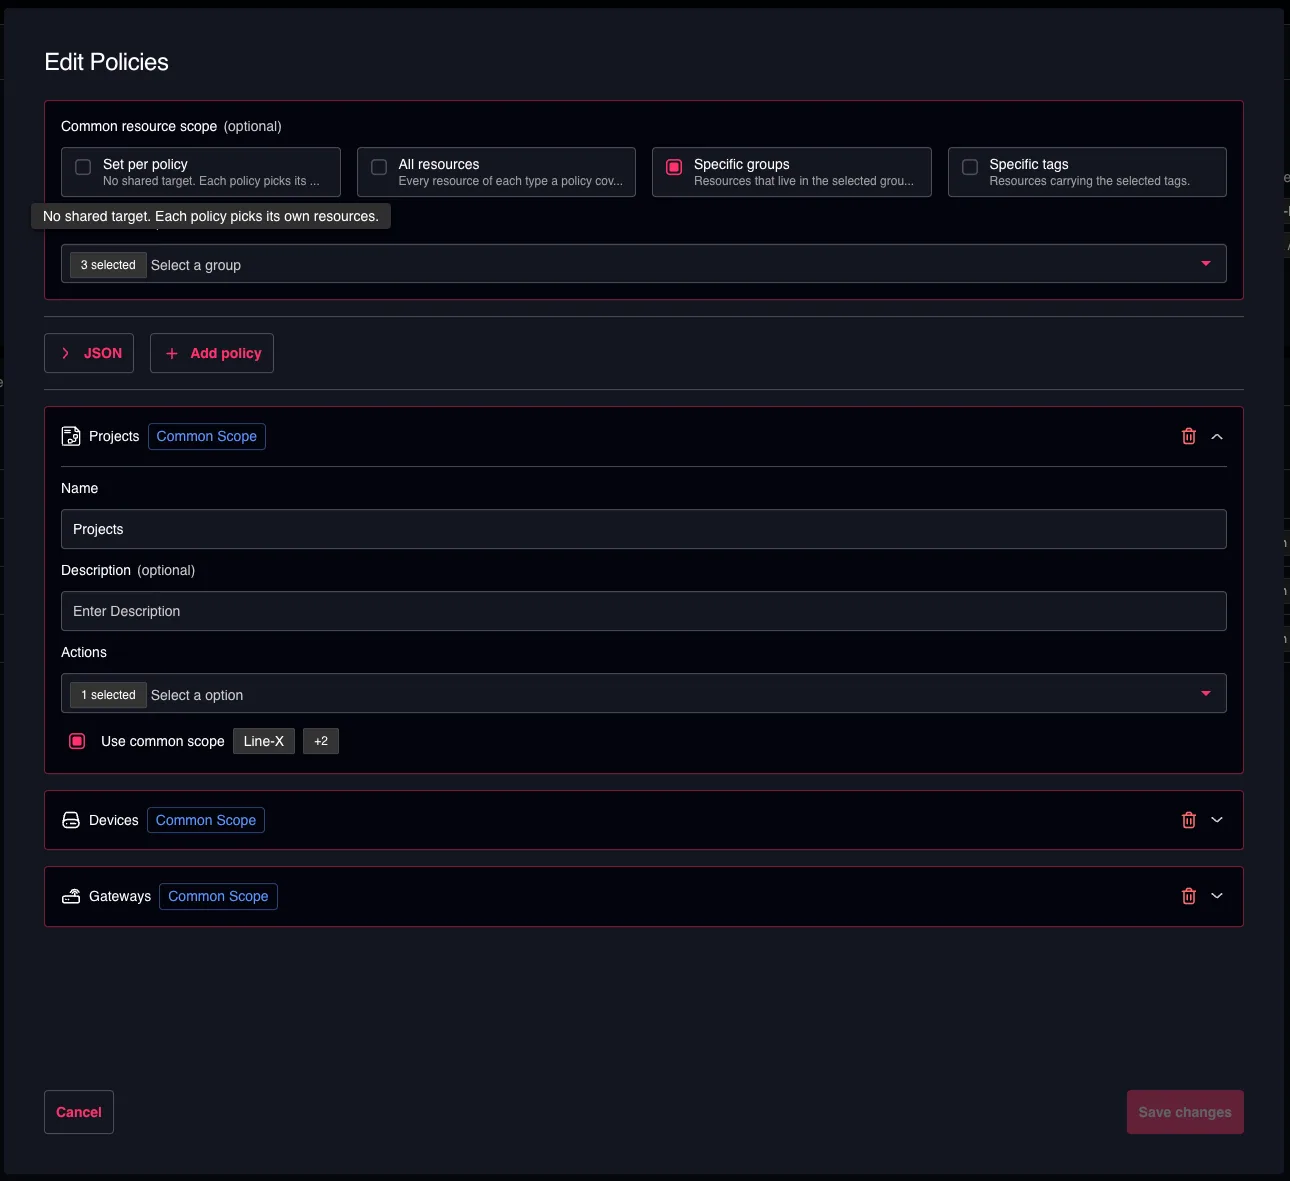
Escopo comum aplicado às políticas selecionadas
Como o escopo é derivado e não armazenado, editar uma função nunca reescreve recursos por conta própria. As políticas só mudam quando você altera o escopo ou desmarca Usar escopo comum.
Bom saber
- Políticas mais antigas que misturam tipos de recurso não podem seguir um escopo comum. Elas exibem o aviso de legado e um botão Converter; converta a política primeiro e ela poderá então aderir ao escopo.
- Etiquetas são um conceito do Console. No Backoffice, a opção Etiquetas específicas não é oferecida.
- O escopo é um atalho, não uma restrição. Tudo o que pode ser expresso por política continua disponível por política — desmarque Usar escopo comum e a seleção completa retorna.