Ambito comune delle risorse
La maggior parte dei ruoli indirizza tutte le proprie policy verso lo stesso obiettivo: tutto ciò che si trova in un gruppo, tutto ciò che porta un tag oppure semplicemente tutto. L'ambito comune delle risorse consente di impostare tale destinazione una sola volta per l'intero ruolo, invece di selezionare nuovamente le risorse in ogni policy.
Lo si trova nella parte superiore del passaggio relativo alle policy, sia durante la creazione di un ruolo sia durante la modifica delle sue policy.
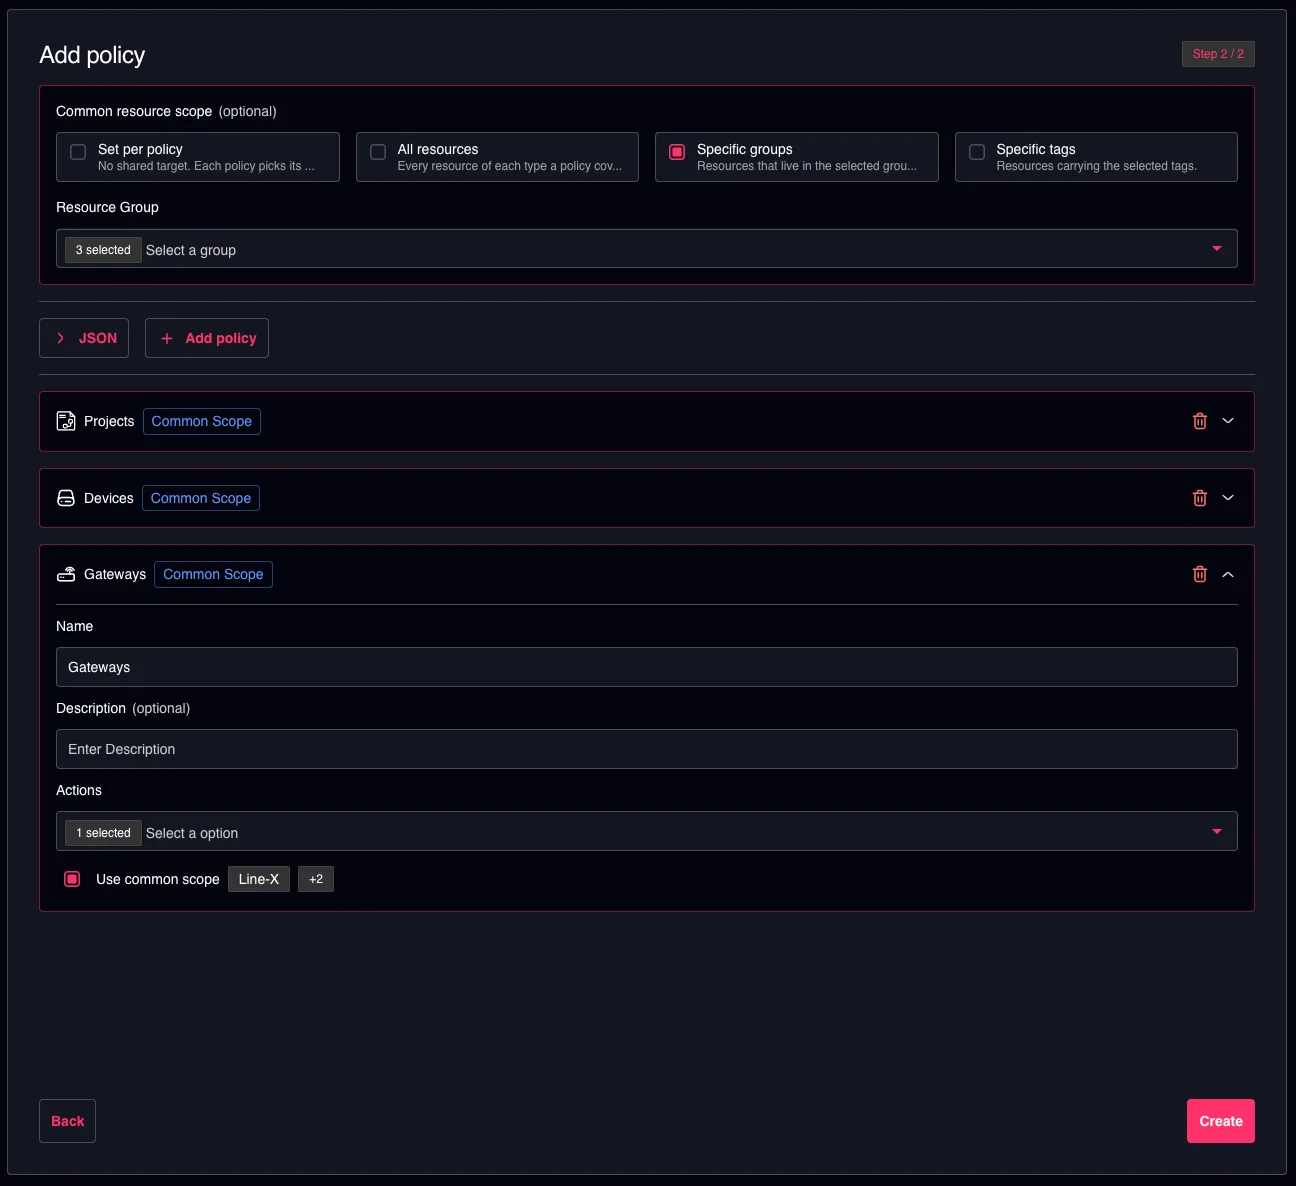
Ambito comune delle risorse impostato su più gruppi e applicato a ogni policy compatibile
Scelta di un ambito
| Opzione | Destinazione delle policy |
|---|---|
| Imposta per policy | Nessuna destinazione condivisa — ogni policy seleziona le proprie risorse, come in precedenza. |
| Tutte le risorse | Ogni risorsa di ciascun tipo coperto da una policy. |
| Gruppi specifici | Risorse che si trovano nei gruppi selezionati. |
| Tag specifici | Risorse che portano i tag selezionati. |
Gruppi specifici e Tag specifici richiedono di selezionare almeno un gruppo o un tag.
Quando si crea un ruolo all'interno di un gruppo, l'ambito parte da Gruppi specifici con quel gruppo già selezionato.
La scelta di un'opzione associa all'ambito ogni policy in grado di utilizzarlo — comprese quelle eventualmente scollegate in precedenza. Impostare prima l'ambito, quindi regolare le singole policy.
Quali policy seguono l'ambito
Una policy che segue l'ambito mostra un chip blu Ambito comune nella propria intestazione e la sua selezione delle risorse viene sostituita da una riga Usa ambito comune che indica la destinazione dell'ambito.
Deselezionare Usa ambito comune per assegnare nuovamente a quella singola policy le proprie risorse: i consueti selettori di risorse, gruppi e tag ricompaiono e il resto del ruolo non viene modificato.
Non tutte le policy possono seguire tutti gli ambiti:
| Ambito | Policy che possono seguirlo |
|---|---|
| Tutte le risorse | Ogni tipo di risorsa. |
| Gruppi specifici | Dispositivi, Gateway, Progetti, Pipeline, Documenti, Licenze, Vault, Postazioni di lavoro, Integrazioni, Gruppi di identità e risorse. |
| Tag specifici | I tipi di risorsa che portano tag: Dispositivi, Gateway, Progetti, Pipeline, Documenti, Licenze, Vault e Postazioni di lavoro. |
In due casi la scelta non viene mai proposta:
- Tipi di risorsa che coprono sempre tutto — Registro di audit, Campi personalizzati, Vulnerabilità e IDEaaS. Una policy relativa a questi tipi si applica per natura a tutti gli elementi di quel tipo, quindi non c'è nulla da delimitare.
- Tipi di risorsa che l'ambito non può esprimere — per esempio i Webhook, che non sono né raggruppati né taggati, oppure un ambito basato su tag applicato a un tipo che non porta tag. Tali policy mantengono la propria selezione delle risorse e non mostrano alcun chip.
Una policy aggiunta dopo l'impostazione dell'ambito lo segue fin dall'inizio, ogniqualvolta possibile.
Riapertura di un ruolo
L'ambito comune non viene memorizzato come impostazione separata: viene rilevato dalle policy del ruolo ogni volta che queste vengono aperte. Quando si riapre un ruolo, l'ambito visualizzato è quello condiviso già dalla maggior parte delle sue policy; le policy che puntano altrove mantengono le proprie risorse e semplicemente non mostrano alcun chip.
La pagina di dettaglio del ruolo mostra lo stesso valore in sola lettura, come Ambito comune delle risorse.
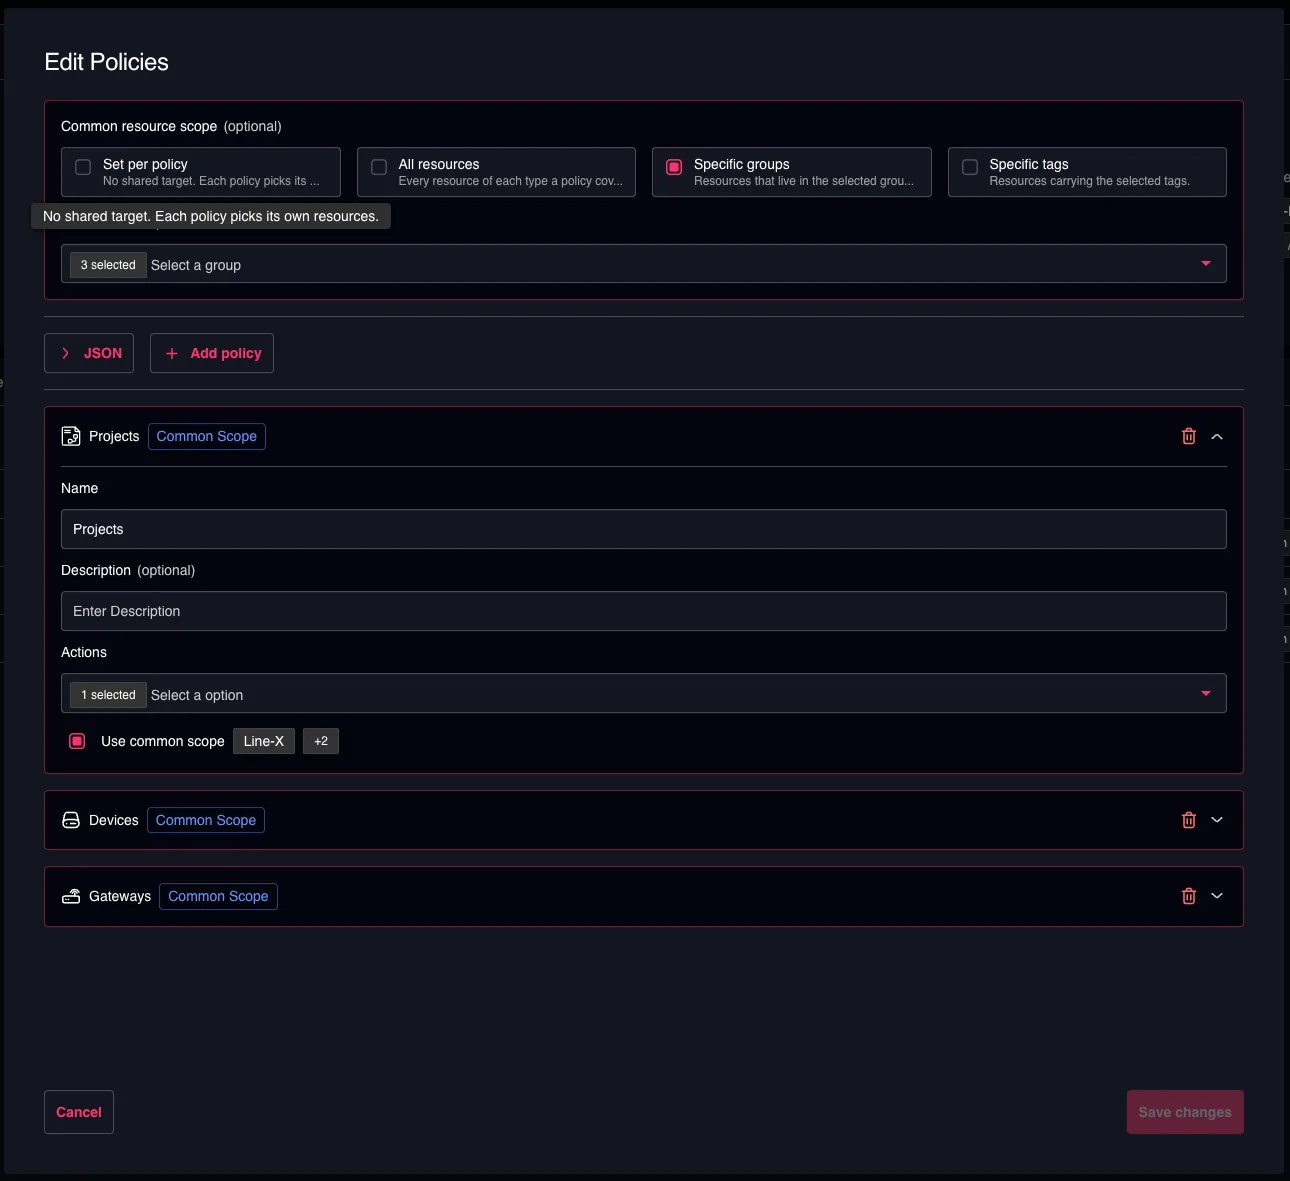
Ambito comune applicato alle policy selezionate
Poiché l'ambito è derivato anziché memorizzato, la modifica di un ruolo non riscrive mai le risorse autonomamente. Le policy cambiano solo quando si modifica l'ambito o si deseleziona Usa ambito comune.
Informazioni utili
- Le policy meno recenti che combinano più tipi di risorsa non possono seguire un ambito comune. Mostrano l'avviso legacy e un pulsante Converti; una volta convertita, la policy può aderire all'ambito.
- I tag sono un concetto della Console. Nel Backoffice l'opzione Tag specifici non viene proposta.
- L'ambito è una scorciatoia, non una restrizione. Tutto ciò che è esprimibile per singola policy resta disponibile per singola policy — deselezionare Usa ambito comune e la selezione completa ricompare.