Controllo degli accessi basato sui ruoli (RBAC)
Panoramica
Questo documento descrive i permessi disponibili all'interno del sistema di controllo degli accessi basato sui ruoli (RBAC). Ogni servizio fornisce azioni specifiche che possono essere concesse agli utenti tramite l'assegnazione dei ruoli.
Ambito dei permessi
I permessi possono essere concessi a diversi livelli di ambito:
- Specifici per risorsa: accesso a singole risorse identificate in modo specifico
- Tutte le risorse: accesso a tutte le risorse di un determinato tipo nell'intero sistema
- Basati sui gruppi: accesso alle risorse all'interno di specifici gruppi organizzativi
- Se un utente ha accesso a un gruppo, ciò include anche tutti i sottogruppi
- Basati sui tag: accesso alle risorse con un determinato tag
Ogni policy all'interno di un ruolo può utilizzare il proprio ambito. Quando più policy devono riferirsi allo stesso obiettivo — tutto ciò che è contenuto in un gruppo, tutto ciò che ha un determinato tag oppure semplicemente tutto — è preferibile impostarlo una sola volta per l'intero ruolo. Vedere Ambito comune delle risorse.
I permessi a livello di tag richiedono che gli utenti dispongano dell'accesso in lettura ai tag selezionati; in caso contrario, il sistema dei permessi non funzionerà come previsto.
Per iniziare
Per assegnare i permessi agli utenti:
- Creare un ruolo utente, selezionarne uno esistente oppure duplicarne uno per partire dalle sue policy
- Definire le policy utilizzando l'editor delle policy
Per l'editor delle policy sono supportate due modalità per definire la policy desiderata:
- Procedura guidata di creazione della policy
- Creazione della policy tramite JSON
Contattare l'amministratore di sistema per assistenza nell'assegnazione dei ruoli e nella gestione dei permessi.
Procedura guidata di creazione della policy
La procedura guidata crea una policy per ciascun tipo di risorsa. Per ogni policy si scelgono le azioni concesse e le risorse a cui si applica.
Sopra l'elenco delle policy si trova Ambito comune delle risorse — il target condiviso dall'intero ruolo. Impostarlo per primo: ogni policy che può utilizzarlo lo seguirà automaticamente e ciascuna policy potrà comunque essere scollegata singolarmente per selezionare le proprie risorse. Vedere Ambito comune delle risorse.
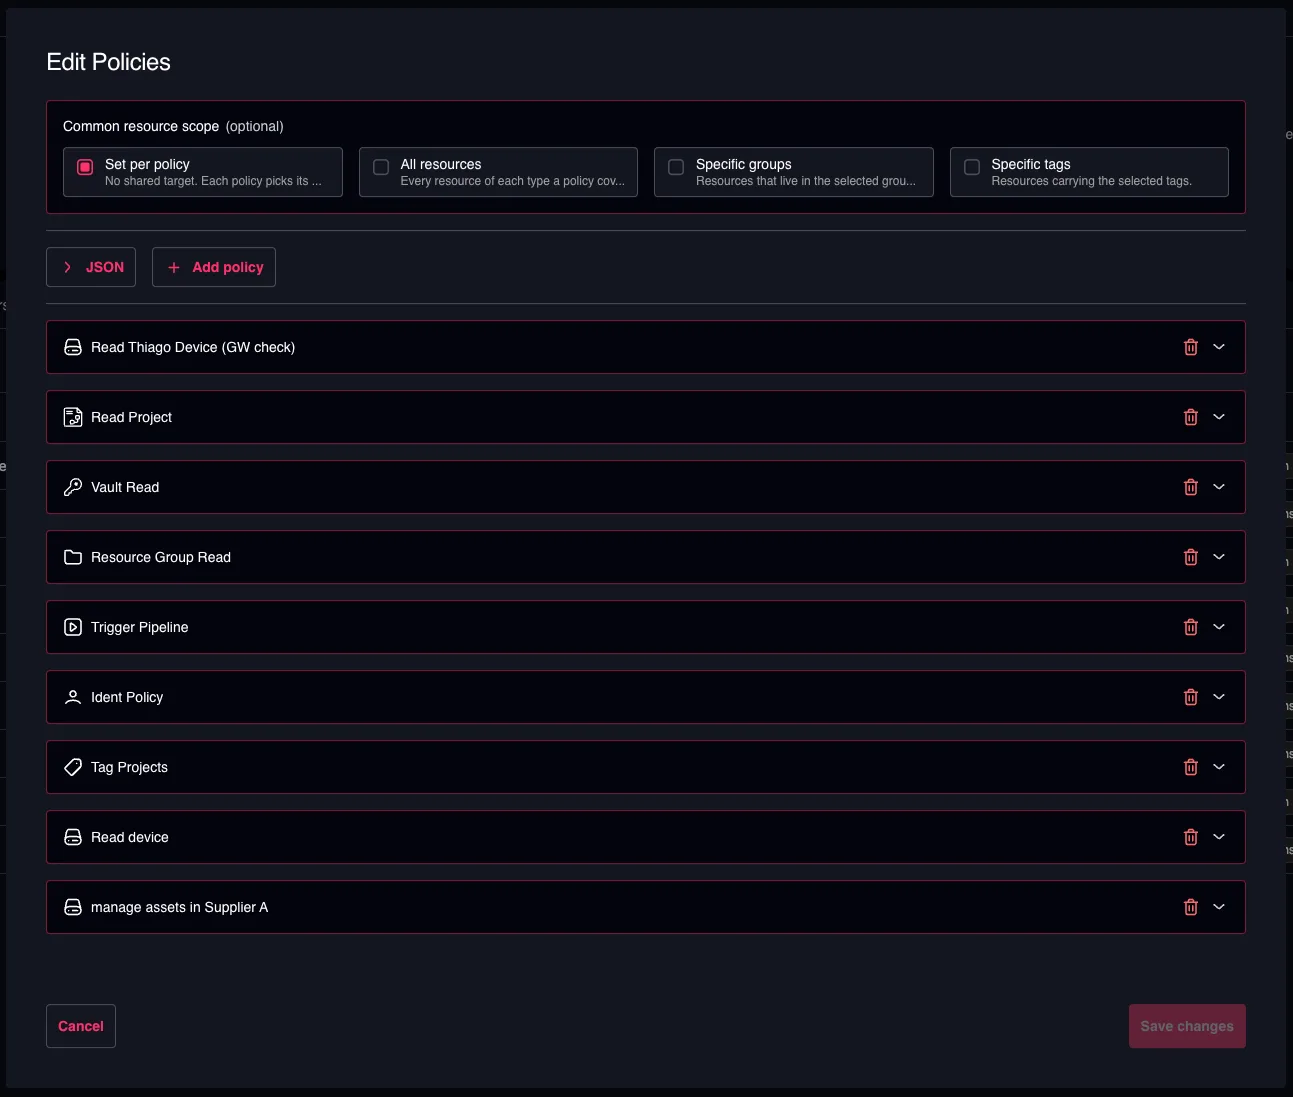
Creazione della policy tramite JSON
Per passare all'editor JSON, fare clic sul pulsante JSON sopra l'elenco delle policy.
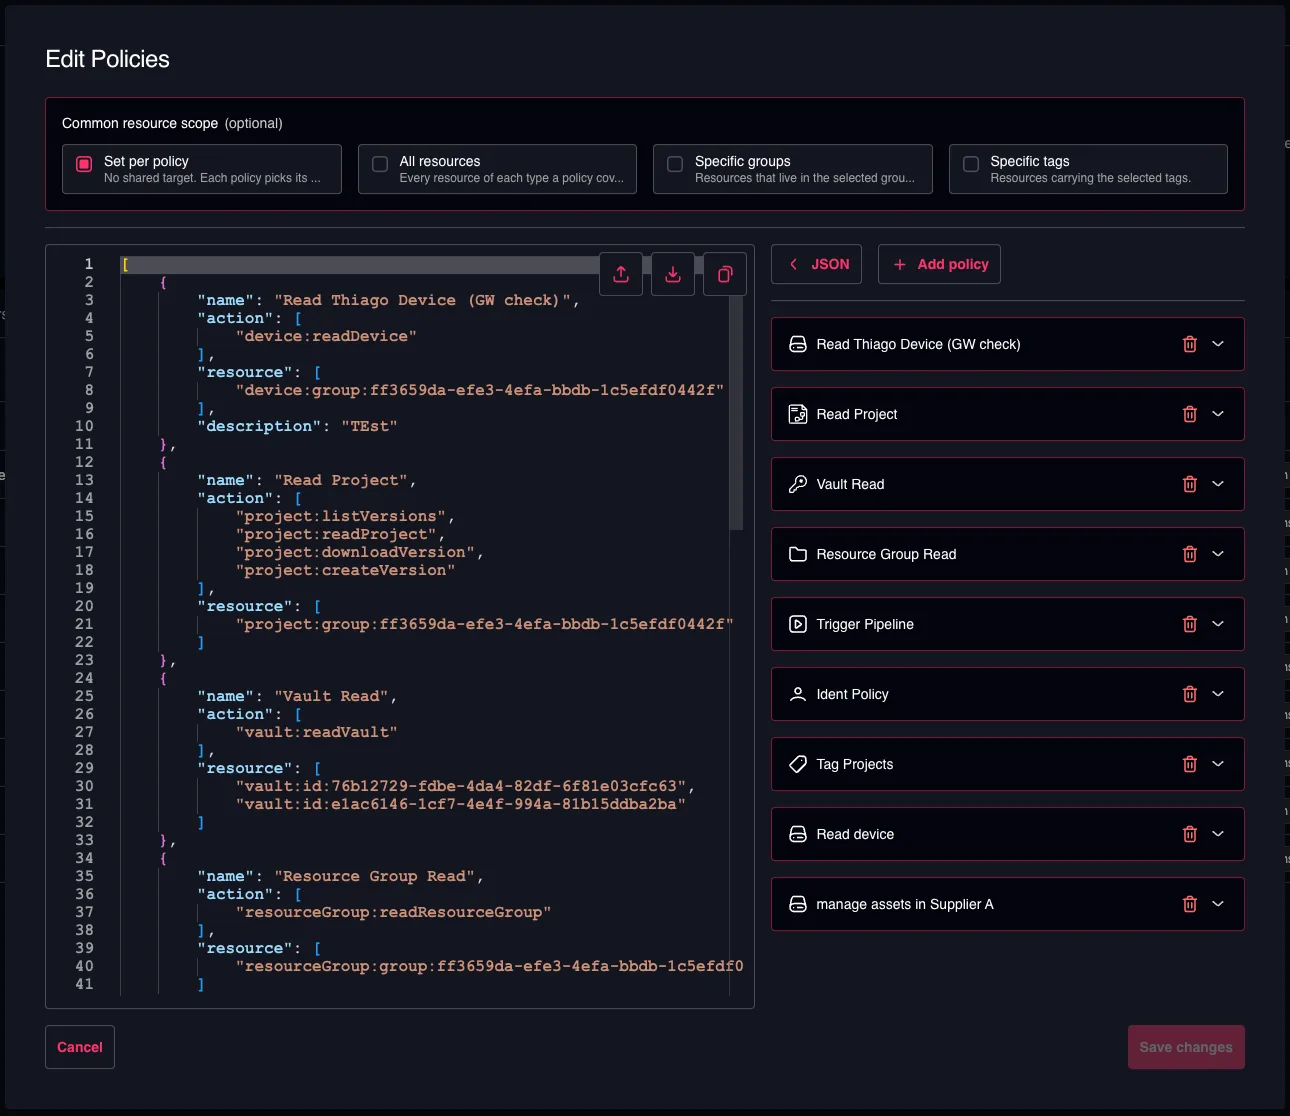
Formato JSON
Il formato JSON è strutturato in questo modo:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
È definito come un array di policy, in cui ogni policy contiene le seguenti proprietà:
- name: nome univoco della policy
- description: descrizione significativa facoltativa della policy
- action: elenco delle azioni consentite per la policy indicata
- Vedere #available-actions per l'elenco delle azioni disponibili
- resource: elenco delle identificazioni delle risorse
- Tutte le risorse di un determinato tipo:
gateway:* - Risorse specifiche tramite ID:
gateway:id:<GATEWAY_ID> - Tutte le risorse di un determinato tipo in un gruppo (o in un qualsiasi sottogruppo):
gateway:group:<GROUP_ID> - Tutte le risorse di un determinato tipo con un tag specifico:
gateway:tag:<TAG>
- Tutte le risorse di un determinato tipo:
L'ambito comune delle risorse non è un campo di questo formato. È una scorciatoia della procedura guidata che scrive gli stessi valori di resource mostrati sopra — project:group:<ID>, device:tag:<TAG>, gateway:* — in modo che le policy siano sempre la fonte di verità. Quando un ruolo viene riaperto, l'ambito visualizzato viene ricavato dalle risorse condivise dalle sue policy.
Ruoli utente predefiniti
Ruolo utente Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Ruolo utente Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Ruolo utente Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Ruolo utente Read Only
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Azioni disponibili
Audit Log Service
Il servizio Audit Log gestisce l'accesso alle informazioni di audit e di log.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni di audit log | auditLog:* |
| Leggi audit log | Visualizza le voci dell'audit log | auditLog:readAuditLog |
Billing Service
Il servizio Billing gestisce le informazioni e le operazioni di fatturazione.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni di fatturazione | billing:* |
| Leggi fatturazione | Visualizza le informazioni di fatturazione | billing:getBilling |
| Aggiorna fatturazione | Modifica le impostazioni e i dati di fatturazione | billing:updateBilling |
Device Service
Il servizio Device gestisce il ciclo di vita, le connessioni e le operazioni dei dispositivi.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui dispositivi | device:* |
| Crea dispositivo | Aggiunge nuovi dispositivi al sistema | device:createDevice |
| Leggi dispositivo | Visualizza informazioni e stato del dispositivo | device:readDevice |
| Aggiorna dispositivo | Modifica le impostazioni e la configurazione del dispositivo | device:updateDevice |
| Elimina dispositivo | Rimuove i dispositivi dal sistema | device:deleteDevice |
| Collega gateway | Collega gateway a un dispositivo | device:linkGateway |
| Scollega gateway | Scollega gateway da un dispositivo | device:unlinkGateway |
| Collega dispositivo | Collega dispositivi a un dispositivo | device:linkDevice |
| Scollega dispositivo | Scollega dispositivi da un dispositivo | device:unlinkDevice |
| Connetti al dispositivo | Stabilisce connessioni verso i dispositivi | device:connect |
| Distribuisci sul dispositivo | Distribuisce configurazioni o software sui dispositivi | device:deploy |
| Backup dispositivo | Crea backup delle configurazioni del dispositivo | device:backup |
| Crea snapshot del dispositivo | Crea snapshot del dispositivo in un dato momento | device:snapshot |
| Imposta password dispositivo | Configura le credenziali di autenticazione del dispositivo | device:setPassword |
| Leggi elenco variabili | Legge l'elenco delle variabili del dispositivo | device:readVariableList |
| Scrivi elenco variabili | Scrive nell'elenco delle variabili del dispositivo | device:writeVariableList |
Document Service
Il servizio Document gestisce la creazione, il versionamento e il collegamento dei documenti ad altre risorse.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui documenti | document:* |
| Crea documento | Crea nuovi documenti | document:createDocument |
| Crea versione documento | Crea nuove versioni di documenti esistenti | document:createVersion |
| Leggi documento | Visualizza il contenuto e le informazioni del documento | document:readDocument |
| Elenca versioni documento | Visualizza tutte le versioni di un documento | document:listVersions |
| Scarica versione documento | Scarica versioni specifiche del documento | document:downloadVersion |
| Aggiorna documento | Modifica il contenuto e i metadati del documento | document:updateDocument |
| Aggiorna versione documento | Modifica versioni esistenti del documento | document:updateVersion |
| Elimina documento | Rimuove i documenti dal sistema | document:deleteDocument |
| Elimina versione documento | Rimuove versioni specifiche del documento | document:deleteVersion |
| Collega progetto | Associa i documenti ai progetti | document:linkProject |
| Collega dispositivo | Associa i documenti ai dispositivi | document:linkDevice |
| Collega gateway | Associa i documenti ai gateway | document:linkGateway |
| Collega licenza | Associa i documenti alle licenze | document:linkLicense |
| Collega utente | Associa i documenti agli utenti | document:linkUser |
| Scollega progetto | Rimuove le associazioni documento-progetto | document:unlinkProject |
| Scollega dispositivo | Rimuove le associazioni documento-dispositivo | document:unlinkDevice |
| Scollega gateway | Rimuove le associazioni documento-gateway | document:unlinkGateway |
| Scollega licenza | Rimuove le associazioni documento-licenza | document:unlinkLicense |
| Scollega utente | Rimuove le associazioni documento-utente | document:unlinkUser |
Gateway Service
Il servizio Gateway gestisce le risorse e le operazioni dei gateway.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui gateway | gateway:* |
| Crea gateway | Aggiunge nuovi gateway al sistema | gateway:createGateway |
| Leggi gateway | Visualizza informazioni e stato del gateway | gateway:readGateway |
| Aggiorna gateway | Modifica le impostazioni e la configurazione del gateway | gateway:updateGateway |
| Elimina gateway | Rimuove i gateway dal sistema | gateway:deleteGateway |
Identity Service
Il servizio Identity gestisce utenti, ruoli utente, gruppi di utenti e informazioni sul tenant.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni di identità | ident:* |
| Crea utente | Aggiunge nuovi utenti al sistema | ident:createUser |
| Leggi utente | Visualizza informazioni e dettagli dell'utente | ident:readUser |
| Aggiorna utente | Modifica le informazioni dell'account utente | ident:updateUser |
| Elimina utente | Rimuove gli utenti dal sistema | ident:deleteUser |
| Aggiorna profilo | Modifica le informazioni del profilo utente | ident:updateProfile |
| Aggiorna tenant | Modifica le impostazioni e la configurazione del tenant | ident:updateTenant |
| Elimina tenant | Rimuove i tenant dal sistema | ident:deleteTenant |
| Crea ruolo utente | Crea nuovi ruoli utente | ident:createUserRole |
| Leggi ruolo utente | Visualizza informazioni e dettagli del ruolo utente | ident:readUserRole |
| Aggiorna ruolo utente | Modifica i ruoli utente esistenti | ident:updateUserRole |
| Elimina ruolo utente | Rimuove i ruoli utente dal sistema | ident:deleteUserRole |
| Collega ruolo utente | Assegna i ruoli agli utenti | ident:linkUserRole |
| Scollega ruolo utente | Rimuove le assegnazioni di ruolo dagli utenti | ident:unlinkUserRole |
Integration Service
Il servizio Integration gestisce le integrazioni, come quella con GitHub.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni di integrazione | integration:* |
| Crea integrazione | Aggiunge nuove integrazioni al sistema | integration:createIntegration |
| Leggi integrazione | Visualizza informazioni e dettagli dell'integrazione | integration:readIntegration |
| Aggiorna integrazione | Modifica un'integrazione esistente | integration:updateIntegration |
| Elimina integrazione | Rimuove le integrazioni dal sistema | integration:deleteIntegration |
| Elenca repository | Visualizza i repository di un'integrazione esistente | integration:listRepositories |
| Aggiorna repository | Modifica le impostazioni e la configurazione del repository | integration:updateRepository |
License Service
Il servizio License gestisce le licenze software e il loro utilizzo.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle licenze | license:* |
| Crea licenza | Aggiunge nuove licenze al sistema | license:createLicense |
| Leggi licenza | Visualizza informazioni e stato della licenza | license:readLicense |
| Elimina licenza | Rimuove le licenze dal sistema | license:deleteLicense |
| Usa licenza | Attiva e utilizza le licenze | license:useLicense |
| Sblocco amministrativo licenza | Sblocco amministrativo delle licenze bloccate da un qualsiasi utente | license:adminUnlockLicense |
Pipeline Service
Il servizio Pipeline gestisce i flussi di lavoro automatizzati e le relative esecuzioni.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle pipeline | pipeline:* |
| Crea pipeline | Crea nuove pipeline automatizzate | pipeline:createPipeline |
| Leggi pipeline | Visualizza informazioni e configurazione della pipeline | pipeline:readPipeline |
| Elenca esecuzioni pipeline | Visualizza la cronologia delle esecuzioni della pipeline | pipeline:listExecutions |
| Avvia esecuzione pipeline | Avvia le esecuzioni della pipeline | pipeline:triggerExecution |
| Aggiorna pipeline | Modifica le impostazioni e la configurazione della pipeline | pipeline:updatePipeline |
| Elimina pipeline | Rimuove le pipeline dal sistema | pipeline:deletePipeline |
| Elimina esecuzioni pipeline | Rimuove i record delle esecuzioni della pipeline | pipeline:deleteExecutions |
I job sono automaticamente accessibili tramite i permessi delle pipeline. Se si dispone del permesso di accedere a una pipeline e di elencarne le esecuzioni, è possibile visualizzare lo stato dei job, i log e altri dettagli.
Project Service
Il servizio Project gestisce il ciclo di vita dei progetti, il versionamento e il collegamento dei dispositivi. Per le versioni di progetto, i permessi sono sempre concessi sul progetto principale.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui progetti | project:* |
| Crea progetto | Crea nuovi progetti | project:createProject |
| Crea versione progetto | Crea nuove versioni per progetti esistenti | project:createVersion |
| Leggi progetto | Visualizza informazioni e dettagli del progetto | project:readProject |
| Elenca versioni progetto | Visualizza tutte le versioni di un progetto | project:listVersions |
| Scarica versione progetto | Scarica versioni specifiche del progetto | project:downloadVersion |
| Aggiorna progetto | Modifica le impostazioni e le informazioni del progetto | project:updateProject |
| Aggiorna versione progetto | Modifica il commento di una versione del progetto | project:updateVersion |
| Elimina progetto | Rimuove i progetti dal sistema | project:deleteProject |
| Elimina versione progetto | Rimuove versioni specifiche del progetto da un progetto | project:deleteVersion |
| Collega progetto | Associa progetti (es. librerie) ad altri progetti (es. progetti standard) | project:linkProject |
| Collega dispositivo | Collega dispositivi ai progetti | project:linkDevice |
| Scollega progetto | Rimuove le associazioni tra progetti (es. libreria da un progetto standard) | project:unlinkProject |
| Scollega dispositivo | Scollega i dispositivi dai progetti | project:unlinkDevice |
| Blocca progetto | Blocca i progetti per impedirne le modifiche | project:lockProject |
| Sblocca progetto | Sblocca i progetti bloccati dal proprio utente per consentirne le modifiche | project:unlockProject |
| Sblocco amministrativo progetto | Sblocco amministrativo dei progetti bloccati da un qualsiasi utente | project:adminUnlockProject |
Resource Groups Service
Il servizio Resource Groups gestisce i raggruppamenti organizzativi delle risorse.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui gruppi di risorse | resourceGroup:* |
| Crea gruppo di risorse | Crea nuovi gruppi di risorse | resourceGroup:createResourceGroup |
| Leggi gruppo di risorse | Visualizza le informazioni del gruppo di risorse | resourceGroup:readResourceGroup |
| Aggiorna gruppo di risorse | Modifica le impostazioni del gruppo di risorse | resourceGroup:updateResourceGroup |
| Elimina gruppo di risorse | Rimuove i gruppi di risorse dal sistema | resourceGroup:deleteResourceGroup |
Tag Service
Il servizio Tag gestisce i tag di metadati e le loro associazioni con le varie risorse.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui tag | tag:* |
| Crea tag | Crea nuovi tag di metadati | tag:createTag |
| Leggi tag | Visualizza informazioni e associazioni dei tag | tag:readTag |
| Elimina tag | Rimuove i tag dal sistema | tag:deleteTag |
| Collega dispositivo | Associa i tag ai dispositivi | tag:linkDevice |
| Collega documento | Associa i tag ai documenti | tag:linkDocument |
| Collega gateway | Associa i tag ai gateway | tag:linkGateway |
| Collega licenza | Associa i tag alle licenze | tag:linkLicense |
| Collega progetto | Associa i tag ai progetti | tag:linkProject |
| Collega utente | Associa i tag agli utenti | tag:linkUser |
| Collega vault | Associa i tag ai vault | tag:linkVault |
| Collega pipeline | Associa i tag alle pipeline | tag:linkPipeline |
| Scollega dispositivo | Rimuove le associazioni dei tag dai dispositivi | tag:unlinkDevice |
| Scollega documento | Rimuove le associazioni dei tag dai documenti | tag:unlinkDocument |
| Scollega gateway | Rimuove le associazioni dei tag dai gateway | tag:unlinkGateway |
| Scollega licenza | Rimuove le associazioni dei tag dalle licenze | tag:unlinkLicense |
| Scollega progetto | Rimuove le associazioni dei tag dai progetti | tag:unlinkProject |
| Scollega utente | Rimuove le associazioni dei tag dagli utenti | tag:unlinkUser |
| Scollega vault | Rimuove le associazioni dei tag dai vault | tag:unlinkVault |
| Scollega pipeline | Rimuove le associazioni dei tag dalle pipeline | tag:unlinkPipeline |
Vault Service
Il servizio Vault gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Crea vault | Crea nuovi vault sicuri | vault:createVault |
| Crea segreto | Aggiunge nuovi segreti ai vault | vault:createSecret |
| Leggi vault | Visualizza informazioni e metadati del vault | vault:readVault |
| Elenca segreti | Visualizza i segreti contenuti nei vault | vault:listSecrets |
| Collega segreto | Associa i segreti ad altre risorse | vault:linkSecret |
| Aggiorna vault | Modifica le impostazioni e la configurazione del vault | vault:updateVault |
| Aggiorna segreto | Modifica i segreti esistenti | vault:updateSecret |
| Elimina vault | Rimuove i vault dal sistema | vault:deleteVault |
| Elimina segreto | Rimuove i segreti dai vault | vault:deleteSecret |
| Rivela segreto | Rivela e accede ai valori dei segreti | vault:unceilSecret |
Webhook Service
Il servizio Webhook gestisce la configurazione, la consegna, la sicurezza e l'affidabilità delle notifiche HTTP in uscita attivate da eventi di sistema, consentendo integrazioni in tempo reale con sistemi esterni.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui webhook | webhook:* |
| Crea webhook | Crea nuove configurazioni di webhook | webhook:createWebhook |
| Leggi webhook | Visualizza le configurazioni dei webhook | webhook:readWebhook |
| Aggiorna webhook | Modifica le impostazioni e la configurazione del webhook | webhook:updateWebhook |
| Elimina webhook | Rimuove i webhook dal sistema | webhook:deleteWebhook |
Webhook Service
Il servizio Webhook gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Crea vault | Crea nuovi vault sicuri | vault:createVault |
| Crea segreto | Aggiunge nuovi segreti ai vault | vault:createSecret |
| Leggi vault | Visualizza informazioni e metadati del vault | vault:readVault |
| Elenca segreti | Visualizza i segreti contenuti nei vault | vault:listSecrets |
| Collega segreto | Associa i segreti ad altre risorse | vault:linkSecret |
| Aggiorna vault | Modifica le impostazioni e la configurazione del vault | vault:updateVault |
| Aggiorna segreto | Modifica i segreti esistenti | vault:updateSecret |
| Elimina vault | Rimuove i vault dal sistema | vault:deleteVault |
| Elimina segreto | Rimuove i segreti dai vault | vault:deleteSecret |
| Rivela segreto | Rivela e accede ai valori dei segreti | vault:unceilSecret |
Vault Service
Il servizio Vault gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Crea vault | Crea nuovi vault sicuri | vault:createVault |
| Crea segreto | Aggiunge nuovi segreti ai vault | vault:createSecret |
| Leggi vault | Visualizza informazioni e metadati del vault | vault:readVault |
| Elenca segreti | Visualizza i segreti contenuti nei vault | vault:listSecrets |
| Collega segreto | Associa i segreti ad altre risorse | vault:linkSecret |
| Aggiorna vault | Modifica le impostazioni e la configurazione del vault | vault:updateVault |
| Aggiorna segreto | Modifica i segreti esistenti | vault:updateSecret |
| Elimina vault | Rimuove i vault dal sistema | vault:deleteVault |
| Elimina segreto | Rimuove i segreti dai vault | vault:deleteSecret |
| Rivela segreto | Rivela e accede ai valori dei segreti | vault:unceilSecret |
Webhook Service
Il servizio Webhook gestisce l'archiviazione sicura di segreti e informazioni sensibili.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sui vault | vault:* |
| Crea vault | Crea nuovi vault sicuri | vault:createVault |
| Crea segreto | Aggiunge nuovi segreti ai vault | vault:createSecret |
| Leggi vault | Visualizza informazioni e metadati del vault | vault:readVault |
| Elenca segreti | Visualizza i segreti contenuti nei vault | vault:listSecrets |
| Collega segreto | Associa i segreti ad altre risorse | vault:linkSecret |
| Aggiorna vault | Modifica le impostazioni e la configurazione del vault | vault:updateVault |
| Aggiorna segreto | Modifica i segreti esistenti | vault:updateSecret |
| Elimina vault | Rimuove i vault dal sistema | vault:deleteVault |
| Elimina segreto | Rimuove i segreti dai vault | vault:deleteSecret |
| Rivela segreto | Rivela e accede ai valori dei segreti | vault:unceilSecret |
Workstation Service
Il servizio Workstation gestisce le risorse e le operazioni delle workstation.
| Azione | Descrizione | ID azione |
|---|---|---|
| Tutte le azioni | Accesso completo a tutte le operazioni sulle workstation | workstation:* |
| Crea workstation | Aggiunge una nuova workstation al sistema | workstation:createWorkstation |
| Leggi workstation | Visualizza informazioni e stato della workstation | workstation:readWorkstation |
| Aggiorna workstation | Modifica le impostazioni e la configurazione della workstation | workstation:updateWorkstation |
| Elimina workstation | Rimuove la workstation dal sistema | workstation:deleteWorkstation |