Control de acceso basado en roles (RBAC)
Descripción general
Este documento describe los permisos disponibles dentro del sistema de control de acceso basado en roles (RBAC). Cada servicio proporciona acciones específicas que pueden concederse a los usuarios mediante la asignación de roles.
Alcance de los permisos
Los permisos pueden concederse en distintos alcances:
- Específico de recurso: acceso a recursos individuales identificados de forma específica
- Todos los recursos: acceso a todos los recursos de un tipo en todo el sistema
- Basado en grupos: acceso a los recursos dentro de grupos organizativos específicos
- Si un usuario tiene acceso a un grupo, esto incluye también todos los subgrupos
- Basado en etiquetas: acceso a los recursos que tengan una etiqueta determinada
Cada política de un rol puede utilizar su propio alcance. Cuando varias políticas deben apuntar al mismo objetivo —todo lo de un grupo, todo lo que lleve una etiqueta o, sencillamente, todo—, defínalo una sola vez para el rol completo. Consulte Alcance de recursos común.
Los permisos a nivel de etiqueta requieren que los usuarios tengan acceso de lectura a las etiquetas seleccionadas; de lo contrario, el sistema de permisos no funcionará como se espera.
Primeros pasos
Para asignar permisos a los usuarios:
- Cree un rol de usuario, seleccione uno existente o duplique uno para partir de sus políticas
- Defina las políticas mediante el editor de políticas
Para el editor de políticas admitimos dos formas de que el usuario defina la política deseada:
- Asistente de creación de políticas
- Creación de políticas mediante JSON
Póngase en contacto con el administrador del sistema para obtener ayuda con la asignación de roles y la gestión de permisos.
Asistente de creación de políticas
El asistente crea una política por cada tipo de recurso. Para cada política se eligen las acciones que concede y los recursos a los que se aplica.
Sobre la lista de políticas se encuentra Alcance de recursos común: el destino compartido por todo el rol. Defínalo primero: cada política que pueda utilizarlo lo seguirá automáticamente, y aun así cada política puede desvincularse individualmente para elegir sus propios recursos. Consulte Alcance de recursos común.
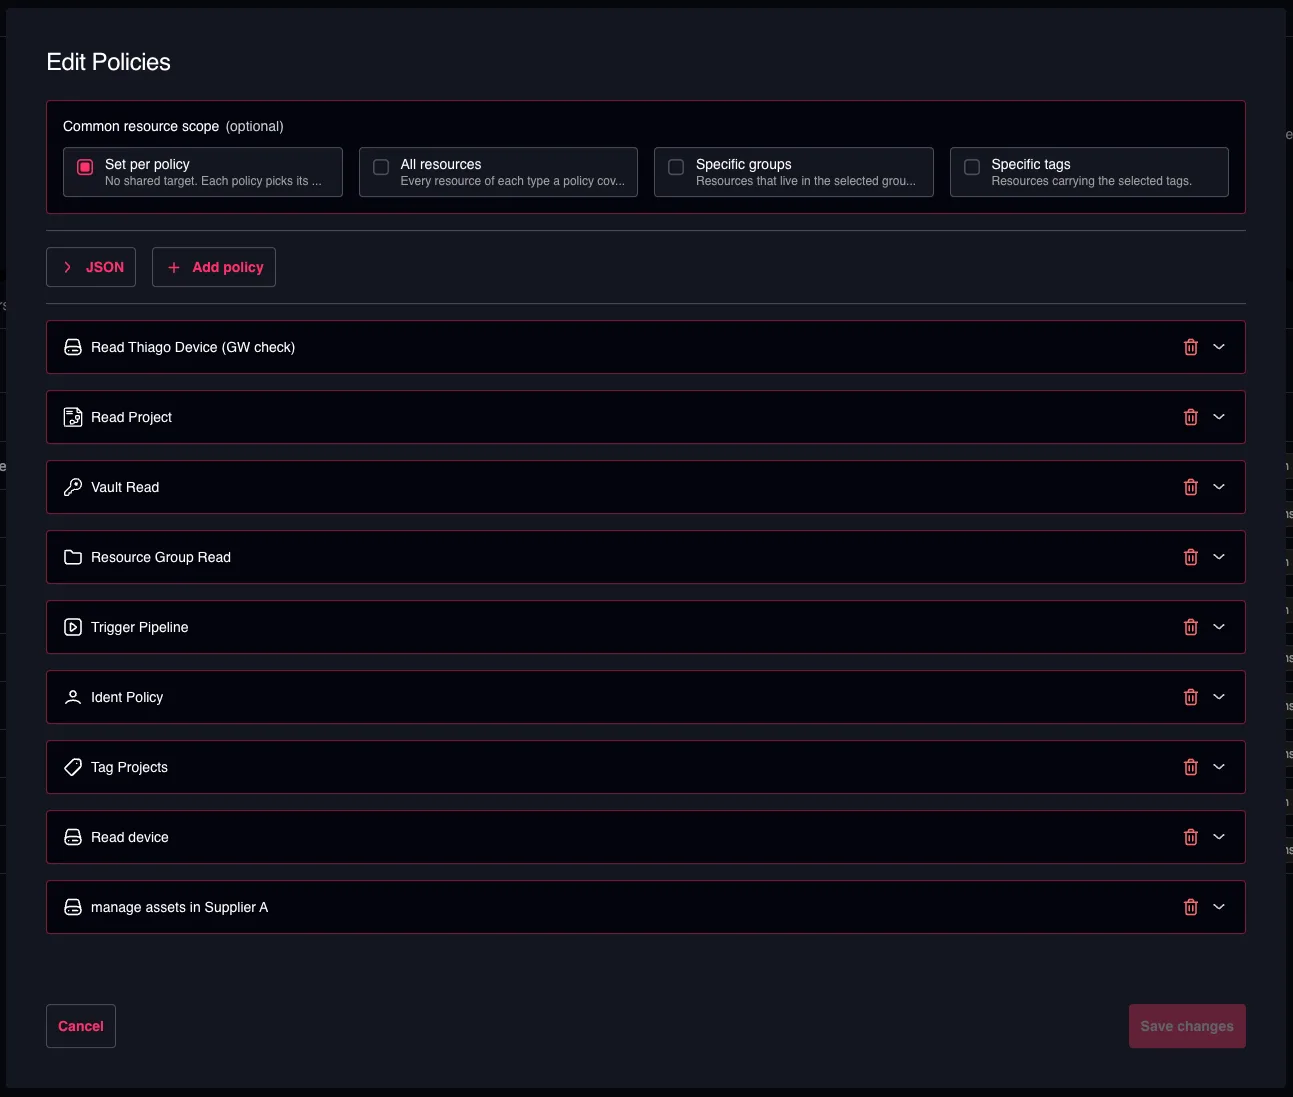
Creación de políticas mediante JSON
Para cambiar al editor JSON, haga clic en el botón JSON situado sobre la lista de políticas.
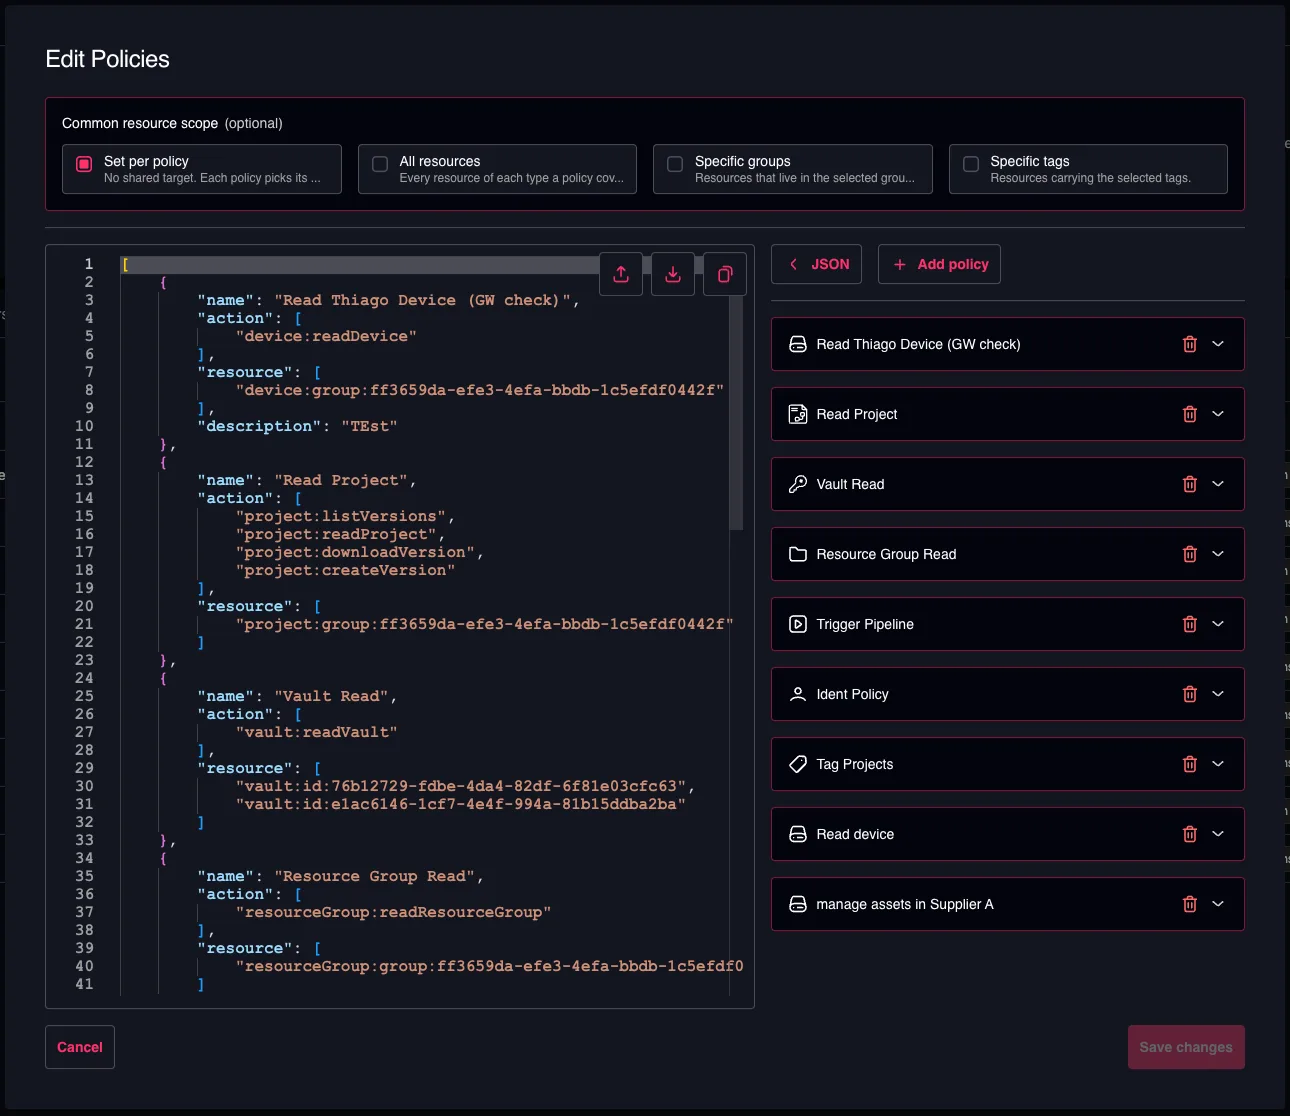
Formato JSON
El formato JSON está estructurado de la siguiente manera:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
Se define como una matriz de políticas, donde cada política contiene las siguientes propiedades:
- name: nombre único de la política
- description: descripción significativa opcional de la política
- action: lista de acciones permitidas para la política dada
- Consulte #available-actions para ver la lista de acciones disponibles
- resource: lista de identificaciones de recursos
- Todos los recursos de un tipo determinado:
gateway:* - Recursos específicos por ID:
gateway:id:<GATEWAY_ID> - Todos los recursos de un tipo determinado en un grupo (o cualquier subgrupo):
gateway:group:<GROUP_ID> - Todos los recursos de un tipo determinado con una etiqueta específica:
gateway:tag:<TAG>
- Todos los recursos de un tipo determinado:
El alcance de recursos común no es un campo de este formato. Es un atajo del asistente que escribe los mismos valores de resource mostrados arriba —project:group:<ID>, device:tag:<TAG>, gateway:*—, de modo que las políticas son siempre la fuente de verdad. Cuando se vuelve a abrir un rol, el alcance mostrado se deduce de los recursos que comparten sus políticas.
Roles de usuario predefinidos
Rol de usuario Admin
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Rol de usuario Engineer
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rol de usuario Tech
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Rol de usuario de solo lectura
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
Acciones disponibles
Servicio de registro de auditoría
El servicio de registro de auditoría gestiona el acceso a la información de auditoría y registro.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones del registro de auditoría | auditLog:* |
| Leer registro de auditoría | Ver las entradas del registro de auditoría | auditLog:readAuditLog |
Servicio de facturación
El servicio de facturación gestiona la información y las operaciones de facturación.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de facturación | billing:* |
| Leer facturación | Ver la información de facturación | billing:getBilling |
| Actualizar facturación | Modificar los ajustes y los datos de facturación | billing:updateBilling |
Servicio de dispositivos
El servicio de dispositivos gestiona el ciclo de vida, las conexiones y las operaciones de los dispositivos.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de dispositivos | device:* |
| Crear dispositivo | Añadir nuevos dispositivos al sistema | device:createDevice |
| Leer dispositivo | Ver la información y el estado del dispositivo | device:readDevice |
| Actualizar dispositivo | Modificar los ajustes y la configuración del dispositivo | device:updateDevice |
| Eliminar dispositivo | Eliminar dispositivos del sistema | device:deleteDevice |
| Vincular gateway | Vincular gateways con un dispositivo | device:linkGateway |
| Desvincular gateway | Desvincular gateways de un dispositivo | device:unlinkGateway |
| Vincular dispositivo | Vincular dispositivos con un dispositivo | device:linkDevice |
| Desvincular dispositivo | Desvincular dispositivos de un dispositivo | device:unlinkDevice |
| Conectar al dispositivo | Establecer conexiones con dispositivos | device:connect |
| Desplegar en el dispositivo | Desplegar configuraciones o software en los dispositivos | device:deploy |
| Copia de seguridad del dispositivo | Crear copias de seguridad de las configuraciones del dispositivo | device:backup |
| Crear instantánea del dispositivo | Crear instantáneas puntuales de los dispositivos | device:snapshot |
| Establecer contraseña del dispositivo | Configurar las credenciales de autenticación del dispositivo | device:setPassword |
| Leer lista de variables | Leer la lista de variables del dispositivo | device:readVariableList |
| Escribir lista de variables | Escribir en la lista de variables del dispositivo | device:writeVariableList |
Servicio de documentos
El servicio de documentos gestiona la creación de documentos, el control de versiones y la vinculación con otros recursos.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de documentos | document:* |
| Crear documento | Crear nuevos documentos | document:createDocument |
| Crear versión de documento | Crear nuevas versiones de documentos existentes | document:createVersion |
| Leer documento | Ver el contenido y la información del documento | document:readDocument |
| Listar versiones de documento | Ver todas las versiones de un documento | document:listVersions |
| Descargar versión de documento | Descargar versiones específicas de un documento | document:downloadVersion |
| Actualizar documento | Modificar el contenido y los metadatos del documento | document:updateDocument |
| Actualizar versión de documento | Modificar versiones existentes del documento | document:updateVersion |
| Eliminar documento | Eliminar documentos del sistema | document:deleteDocument |
| Eliminar versión de documento | Eliminar versiones específicas de un documento | document:deleteVersion |
| Vincular proyecto | Asociar documentos con proyectos | document:linkProject |
| Vincular dispositivo | Asociar documentos con dispositivos | document:linkDevice |
| Vincular gateway | Asociar documentos con gateways | document:linkGateway |
| Vincular licencia | Asociar documentos con licencias | document:linkLicense |
| Vincular usuario | Asociar documentos con usuarios | document:linkUser |
| Desvincular proyecto | Eliminar asociaciones documento-proyecto | document:unlinkProject |
| Desvincular dispositivo | Eliminar asociaciones documento-dispositivo | document:unlinkDevice |
| Desvincular gateway | Eliminar asociaciones documento-gateway | document:unlinkGateway |
| Desvincular licencia | Eliminar asociaciones documento-licencia | document:unlinkLicense |
| Desvincular usuario | Eliminar asociaciones documento-usuario | document:unlinkUser |
Servicio de gateways
El servicio de gateways gestiona los recursos y las operaciones de gateway.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de gateway | gateway:* |
| Crear gateway | Añadir nuevos gateways al sistema | gateway:createGateway |
| Leer gateway | Ver la información y el estado del gateway | gateway:readGateway |
| Actualizar gateway | Modificar los ajustes y la configuración del gateway | gateway:updateGateway |
| Eliminar gateway | Eliminar gateways del sistema | gateway:deleteGateway |
Servicio de identidad
El servicio de identidad gestiona los usuarios, los roles de usuario, los grupos de usuarios y la información del inquilino.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de identidad | ident:* |
| Crear usuario | Añadir nuevos usuarios al sistema | ident:createUser |
| Leer usuario | Ver la información y los detalles del usuario | ident:readUser |
| Actualizar usuario | Modificar la información de la cuenta de usuario | ident:updateUser |
| Eliminar usuario | Eliminar usuarios del sistema | ident:deleteUser |
| Actualizar perfil | Modificar la información del perfil de usuario | ident:updateProfile |
| Actualizar inquilino | Modificar los ajustes y la configuración del inquilino | ident:updateTenant |
| Eliminar inquilino | Eliminar inquilinos del sistema | ident:deleteTenant |
| Crear rol de usuario | Crear nuevos roles de usuario | ident:createUserRole |
| Leer rol de usuario | Ver la información y los detalles del rol de usuario | ident:readUserRole |
| Actualizar rol de usuario | Modificar roles de usuario existentes | ident:updateUserRole |
| Eliminar rol de usuario | Eliminar roles de usuario del sistema | ident:deleteUserRole |
| Vincular rol de usuario | Asignar roles a los usuarios | ident:linkUserRole |
| Desvincular rol de usuario | Retirar asignaciones de roles a los usuarios | ident:unlinkUserRole |
Servicio de integración
El servicio de integración gestiona las integraciones, como las de GitHub.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de integración | integration:* |
| Crear integración | Añadir nuevas integraciones al sistema | integration:createIntegration |
| Leer integración | Ver la información y los detalles de la integración | integration:readIntegration |
| Actualizar integración | Modificar una integración existente | integration:updateIntegration |
| Eliminar integración | Eliminar integraciones del sistema | integration:deleteIntegration |
| Listar repositorios | Ver los repositorios de una integración existente | integration:listRepositories |
| Actualizar repositorio | Modificar los ajustes y la configuración del repositorio | integration:updateRepository |
Servicio de licencias
El servicio de licencias gestiona las licencias de software y su uso.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de licencias | license:* |
| Crear licencia | Añadir nuevas licencias al sistema | license:createLicense |
| Leer licencia | Ver la información y el estado de la licencia | license:readLicense |
| Eliminar licencia | Eliminar licencias del sistema | license:deleteLicense |
| Usar licencia | Activar y utilizar licencias | license:useLicense |
| Desbloqueo administrativo licencia | Desbloqueo administrativo de licencias bloqueadas por cualquier usuario | license:adminUnlockLicense |
Servicio de pipelines
El servicio de pipelines gestiona los flujos de trabajo automatizados y sus ejecuciones.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de pipeline | pipeline:* |
| Crear pipeline | Crear nuevos pipelines automatizados | pipeline:createPipeline |
| Leer pipeline | Ver la información y la configuración del pipeline | pipeline:readPipeline |
| Listar ejecuciones de pipeline | Ver el historial de ejecuciones del pipeline | pipeline:listExecutions |
| Activar ejecución de pipeline | Iniciar ejecuciones de pipeline | pipeline:triggerExecution |
| Actualizar pipeline | Modificar los ajustes y la configuración del pipeline | pipeline:updatePipeline |
| Eliminar pipeline | Eliminar pipelines del sistema | pipeline:deletePipeline |
| Eliminar ejecuciones de pipeline | Eliminar registros de ejecución del pipeline | pipeline:deleteExecutions |
Los trabajos (jobs) son accesibles automáticamente a través de los permisos de pipeline. Si tiene permiso para acceder a un pipeline y listar sus ejecuciones, puede ver el estado de los trabajos, los registros y otros detalles.
Servicio de proyectos
El servicio de proyectos gestiona el ciclo de vida de los proyectos, el control de versiones y la vinculación de dispositivos. Para las versiones de proyecto, los permisos se conceden siempre sobre el proyecto principal.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de proyectos | project:* |
| Crear proyecto | Crear nuevos proyectos | project:createProject |
| Crear versión de proyecto | Crear nuevas versiones de proyectos existentes | project:createVersion |
| Leer proyecto | Ver la información y los detalles del proyecto | project:readProject |
| Listar versiones de proyecto | Ver todas las versiones de un proyecto | project:listVersions |
| Descargar versión de proyecto | Descargar versiones específicas de un proyecto | project:downloadVersion |
| Actualizar proyecto | Modificar los ajustes y la información del proyecto | project:updateProject |
| Actualizar versión de proyecto | Modificar el comentario de una versión de proyecto | project:updateVersion |
| Eliminar proyecto | Eliminar proyectos del sistema | project:deleteProject |
| Eliminar versión de proyecto | Eliminar versiones específicas de un proyecto | project:deleteVersion |
| Vincular proyecto | Asociar proyectos (p. ej., bibliotecas) con otros proyectos (p. ej., proyectos estándar) | project:linkProject |
| Vincular dispositivo | Conectar dispositivos a proyectos | project:linkDevice |
| Desvincular proyecto | Eliminar asociaciones de proyecto (p. ej., una biblioteca de un proyecto estándar) | project:unlinkProject |
| Desvincular dispositivo | Desconectar dispositivos de los proyectos | project:unlinkDevice |
| Bloquear proyecto | Bloquear proyectos para impedir modificaciones | project:lockProject |
| Desbloquear proyecto | Desbloquear proyectos bloqueados por el propio usuario para permitir modificaciones | project:unlockProject |
| Desbloqueo administrativo proyecto | Desbloqueo administrativo de proyectos bloqueados por cualquier usuario | project:adminUnlockProject |
Servicio de grupos de recursos
El servicio de grupos de recursos gestiona las agrupaciones organizativas de recursos.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de grupos de recursos | resourceGroup:* |
| Crear grupo de recursos | Crear nuevos grupos de recursos | resourceGroup:createResourceGroup |
| Leer grupo de recursos | Ver la información del grupo de recursos | resourceGroup:readResourceGroup |
| Actualizar grupo de recursos | Modificar los ajustes del grupo de recursos | resourceGroup:updateResourceGroup |
| Eliminar grupo de recursos | Eliminar grupos de recursos del sistema | resourceGroup:deleteResourceGroup |
Servicio de etiquetas
El servicio de etiquetas gestiona las etiquetas de metadatos y sus asociaciones con diversos recursos.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de etiquetas | tag:* |
| Crear etiqueta | Crear nuevas etiquetas de metadatos | tag:createTag |
| Leer etiqueta | Ver la información y las asociaciones de la etiqueta | tag:readTag |
| Eliminar etiqueta | Eliminar etiquetas del sistema | tag:deleteTag |
| Vincular dispositivo | Asociar etiquetas con dispositivos | tag:linkDevice |
| Vincular documento | Asociar etiquetas con documentos | tag:linkDocument |
| Vincular gateway | Asociar etiquetas con gateways | tag:linkGateway |
| Vincular licencia | Asociar etiquetas con licencias | tag:linkLicense |
| Vincular proyecto | Asociar etiquetas con proyectos | tag:linkProject |
| Vincular usuario | Asociar etiquetas con usuarios | tag:linkUser |
| Vincular vault | Asociar etiquetas con vaults | tag:linkVault |
| Vincular pipeline | Asociar etiquetas con pipelines | tag:linkPipeline |
| Desvincular dispositivo | Eliminar asociaciones de etiquetas de los dispositivos | tag:unlinkDevice |
| Desvincular documento | Eliminar asociaciones de etiquetas de los documentos | tag:unlinkDocument |
| Desvincular gateway | Eliminar asociaciones de etiquetas de los gateways | tag:unlinkGateway |
| Desvincular licencia | Eliminar asociaciones de etiquetas de las licencias | tag:unlinkLicense |
| Desvincular proyecto | Eliminar asociaciones de etiquetas de los proyectos | tag:unlinkProject |
| Desvincular usuario | Eliminar asociaciones de etiquetas de los usuarios | tag:unlinkUser |
| Desvincular vault | Eliminar asociaciones de etiquetas de los vaults | tag:unlinkVault |
| Desvincular pipeline | Eliminar asociaciones de etiquetas de los pipelines | tag:unlinkPipeline |
Servicio de vault
El servicio de vault gestiona el almacenamiento seguro de secretos e información confidencial.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de vault | vault:* |
| Crear vault | Crear nuevos vaults seguros | vault:createVault |
| Crear secreto | Añadir nuevos secretos a los vaults | vault:createSecret |
| Leer vault | Ver la información y los metadatos del vault | vault:readVault |
| Listar secretos | Ver los secretos contenidos en los vaults | vault:listSecrets |
| Vincular secreto | Asociar secretos con otros recursos | vault:linkSecret |
| Actualizar vault | Modificar los ajustes y la configuración del vault | vault:updateVault |
| Actualizar secreto | Modificar secretos existentes | vault:updateSecret |
| Eliminar vault | Eliminar vaults del sistema | vault:deleteVault |
| Eliminar secreto | Eliminar secretos de los vaults | vault:deleteSecret |
| Revelar secreto | Revelar y acceder a los valores de los secretos | vault:unceilSecret |
Servicio de webhooks
El servicio de webhooks gestiona la configuración, la entrega, la seguridad y la fiabilidad de las notificaciones HTTP salientes activadas por eventos del sistema, permitiendo integraciones en tiempo real con sistemas externos.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de webhook | webhook:* |
| Crear webhook | Crear nuevas configuraciones de webhook | webhook:createWebhook |
| Leer webhook | Ver las configuraciones de webhook | webhook:readWebhook |
| Actualizar webhook | Modificar los ajustes y la configuración del webhook | webhook:updateWebhook |
| Eliminar webhook | Eliminar webhooks del sistema | webhook:deleteWebhook |
Servicio de webhooks
El servicio de webhooks gestiona el almacenamiento seguro de secretos e información confidencial.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de vault | vault:* |
| Crear vault | Crear nuevos vaults seguros | vault:createVault |
| Crear secreto | Añadir nuevos secretos a los vaults | vault:createSecret |
| Leer vault | Ver la información y los metadatos del vault | vault:readVault |
| Listar secretos | Ver los secretos contenidos en los vaults | vault:listSecrets |
| Vincular secreto | Asociar secretos con otros recursos | vault:linkSecret |
| Actualizar vault | Modificar los ajustes y la configuración del vault | vault:updateVault |
| Actualizar secreto | Modificar secretos existentes | vault:updateSecret |
| Eliminar vault | Eliminar vaults del sistema | vault:deleteVault |
| Eliminar secreto | Eliminar secretos de los vaults | vault:deleteSecret |
| Revelar secreto | Revelar y acceder a los valores de los secretos | vault:unceilSecret |
Servicio de vault
El servicio de vault gestiona el almacenamiento seguro de secretos e información confidencial.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de vault | vault:* |
| Crear vault | Crear nuevos vaults seguros | vault:createVault |
| Crear secreto | Añadir nuevos secretos a los vaults | vault:createSecret |
| Leer vault | Ver la información y los metadatos del vault | vault:readVault |
| Listar secretos | Ver los secretos contenidos en los vaults | vault:listSecrets |
| Vincular secreto | Asociar secretos con otros recursos | vault:linkSecret |
| Actualizar vault | Modificar los ajustes y la configuración del vault | vault:updateVault |
| Actualizar secreto | Modificar secretos existentes | vault:updateSecret |
| Eliminar vault | Eliminar vaults del sistema | vault:deleteVault |
| Eliminar secreto | Eliminar secretos de los vaults | vault:deleteSecret |
| Revelar secreto | Revelar y acceder a los valores de los secretos | vault:unceilSecret |
Servicio de webhooks
El servicio de webhooks gestiona el almacenamiento seguro de secretos e información confidencial.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de vault | vault:* |
| Crear vault | Crear nuevos vaults seguros | vault:createVault |
| Crear secreto | Añadir nuevos secretos a los vaults | vault:createSecret |
| Leer vault | Ver la información y los metadatos del vault | vault:readVault |
| Listar secretos | Ver los secretos contenidos en los vaults | vault:listSecrets |
| Vincular secreto | Asociar secretos con otros recursos | vault:linkSecret |
| Actualizar vault | Modificar los ajustes y la configuración del vault | vault:updateVault |
| Actualizar secreto | Modificar secretos existentes | vault:updateSecret |
| Eliminar vault | Eliminar vaults del sistema | vault:deleteVault |
| Eliminar secreto | Eliminar secretos de los vaults | vault:deleteSecret |
| Revelar secreto | Revelar y acceder a los valores de los secretos | vault:unceilSecret |
Servicio de estaciones de trabajo
El servicio de estaciones de trabajo gestiona los recursos y las operaciones de las estaciones de trabajo.
| Acción | Descripción | ID de acción |
|---|---|---|
| Todas las acciones | Acceso completo a todas las operaciones de estaciones de trabajo | workstation:* |
| Crear estación de trabajo | Añadir una nueva estación de trabajo al sistema | workstation:createWorkstation |
| Leer estación de trabajo | Ver la información y el estado de la estación de trabajo | workstation:readWorkstation |
| Actualizar estación de trabajo | Modificar los ajustes y la configuración de la estación de trabajo | workstation:updateWorkstation |
| Eliminar estación de trabajo | Eliminar la estación de trabajo del sistema | workstation:deleteWorkstation |