역할 기반 접근 제어(RBAC)
개요
이 문서는 역할 기반 접근 제어(RBAC) 시스템에서 사용할 수 있는 권한을 설명합니다. 각 서비스는 역할 할당을 통해 사용자에게 부여할 수 있는 특정 작업을 제공합니다.
권한 범위
권한은 다양한 범위로 부여할 수 있습니다:
- 리소스별: 개별적으로 특정된 리소스에 대한 접근
- 모든 리소스: 시스템 전체에서 해당 유형의 모든 리소스에 대한 접근
- 그룹 기반: 특정 조직 그룹 내 리소스에 대한 접근
- 사용자가 어떤 그룹에 대한 접근 권한을 가지면 모든 하위 그룹도 포함됩니다
- 태그 기반: 지정된 태그가 부여된 리소스에 대한 접근
역할 내 각 정책은 자체 범위를 사용할 수 있습니다. 여러 정책이 동일한 대상을 지정해야 하는 경우 — 한 그룹 내 전체, 하나의 태그가 부여된 전체, 또는 단순히 전체 — 역할 전체에 대해 한 번만 설정하십시오. 공통 리소스 범위를 참조하십시오.
태그 수준 권한을 사용하려면 사용자가 선택된 태그에 대한 읽기 권한을 가지고 있어야 합니다. 그렇지 않으면 권한 시스템이 예상대로 동작하지 않습니다.
시작하기
사용자에게 권한을 할당하려면:
- 사용자 역할을 생성하거나, 기존 역할을 선택하거나, 기존 역할을 복제하여 해당 정책에서 시작합니다
- 정책 편집기를 사용하여 정책을 정의합니다
정책 편집기에서는 원하는 정책을 정의하는 두 가지 방법을 지원합니다:
- 정책 생성 마법사
- JSON을 통한 정책 생성
역할 할당 및 권한 관리에 대한 지원이 필요하면 시스템 관리자에게 문의하십시오.
정책 생성 마법사
마법사는 리소스 유형마다 하나의 정책을 생성합니다. 각 정책에 대해 부여할 작업과 적용 대상 리소스를 선택합니다.
정책 목록 위에는 공통 리소스 범위가 있으며, 이는 역할 전체가 공유하는 대상입니다. 먼저 이를 설정하십시오. 이를 사용할 수 있는 모든 정책이 자동으로 이를 따르며, 각 정책은 개별적으로 분리하여 자체 리소스를 선택할 수도 있습니다. 공통 리소스 범위를 참조하십시오.
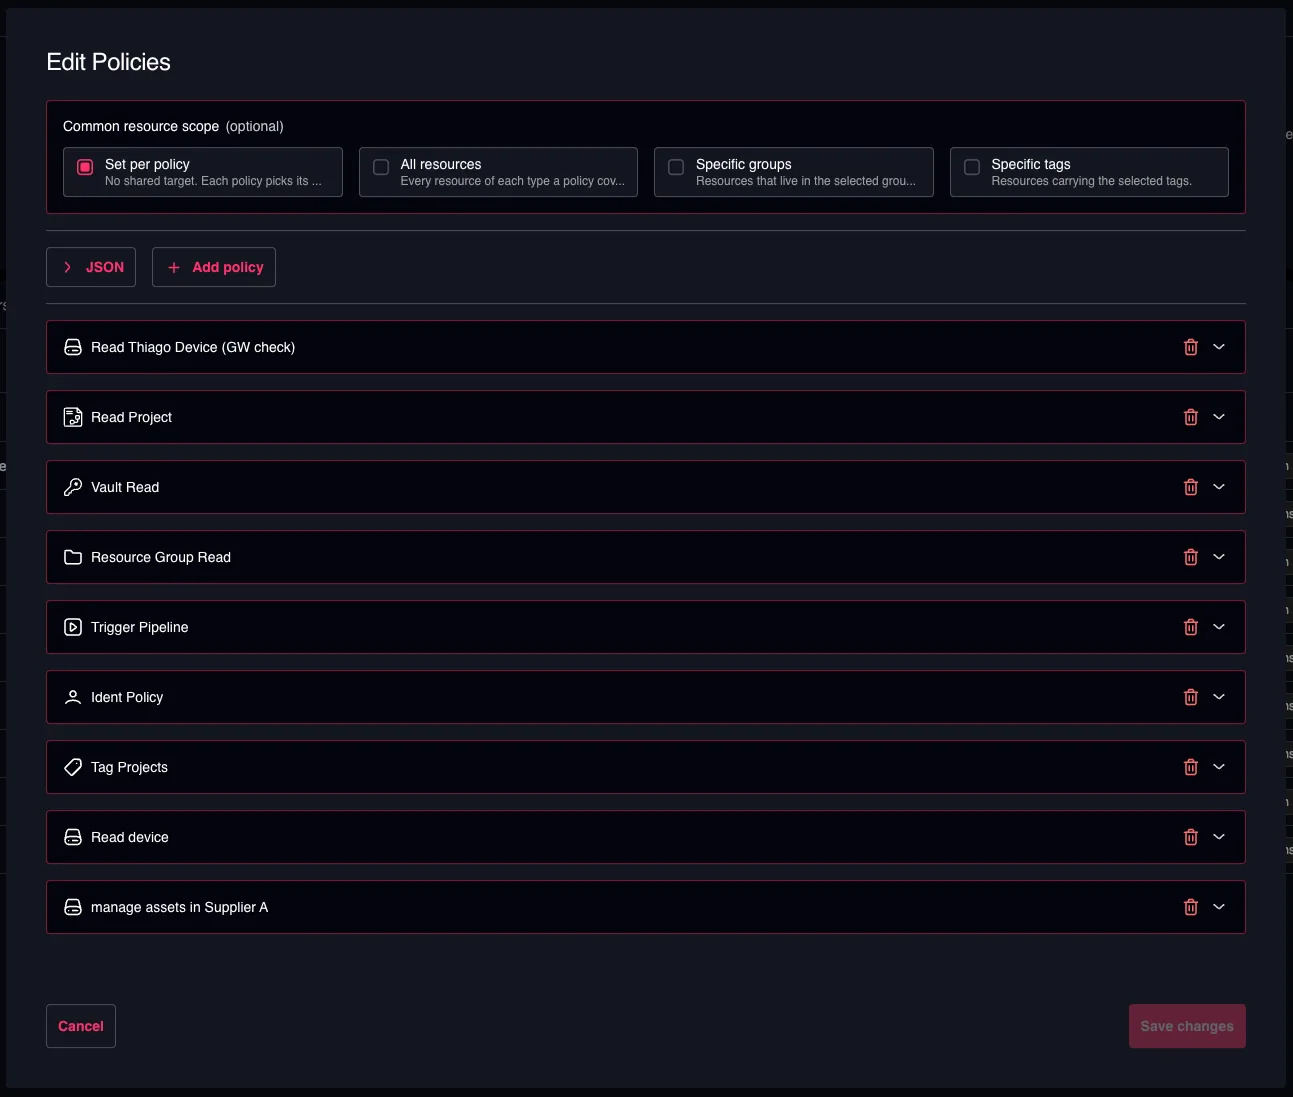
JSON을 통한 정책 생성
JSON 편집기로 전환하려면 정책 목록 위의 JSON 버튼을 클릭하십시오.
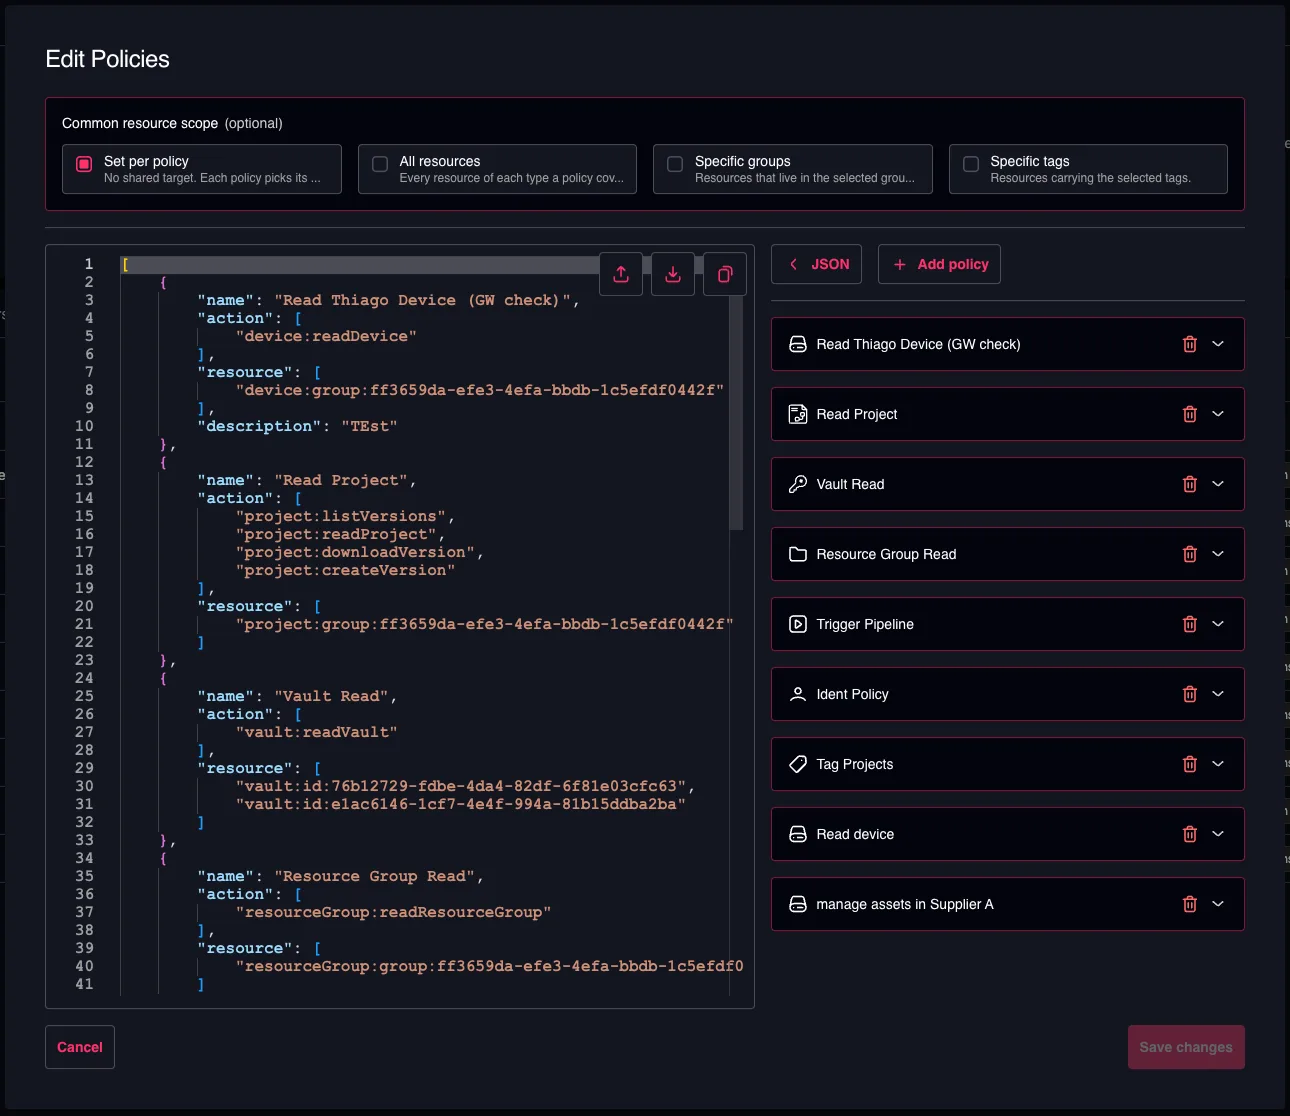
JSON 형식
JSON 형식은 다음과 같이 구성됩니다:
[
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:readProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:group:95d140cc-c391-4e25-ac92-abf57bb9a415"
        ]
    },
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:createDevice",
            "device:updateDevice"
        ],
        "resource": [
            "device:id:290133f7-79c2-40ce-bdc2-48a73dd8691c",
            "device:id:9a2642b9-8101-4527-81b8-d74f21ccb650"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    }
]
이는 정책의 배열로 정의되며, 각 정책은 다음 속성을 포함합니다:
- name: 정책의 고유한 이름
- description: 정책에 대한 선택적이며 의미 있는 설명
- action: 해당 정책에서 허용되는 작업 목록
- 사용 가능한 작업 목록은 #available-actions를 참조하십시오
- resource: 리소스 식별자 목록
- 특정 유형의 모든 리소스:
gateway:* - ID로 지정한 특정 리소스:
gateway:id:<GATEWAY_ID> - 그룹(또는 모든 하위 그룹) 내 특정 유형의 모든 리소스:
gateway:group:<GROUP_ID> - 특정 태그가 부여된 특정 유형의 모든 리소스:
gateway:tag:<TAG>
- 특정 유형의 모든 리소스:
공통 리소스 범위는 이 형식의 필드가 아닙니다. 이는 마법사에서 위에 표시된 것과 동일한 resource 값 — project:group:<ID>, device:tag:<TAG>, gateway:* — 을 작성해 주는 단축 기능이며, 따라서 항상 정책이 진실의 원천입니다. 역할을 다시 열면 표시되는 범위는 해당 정책들이 공유하는 리소스에서 역으로 읽어온 값입니다.
사전 정의된 사용자 역할
Admin 사용자 역할
[
    {
        "name": "Admin User Role Policy",
        "action": [
            "*"
        ],
        "resource": [
            "*"
        ]
    }
]
Engineer 사용자 역할
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:createDevice",
            "device:snapshot",
            "device:deleteDevice",
            "device:deploy",
            "device:linkDevice",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:unlinkDevice",
            "device:updateDevice",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createDocument",
            "document:createVersion",
            "document:deleteDocument",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:linkDevice",
            "document:linkGateway",
            "document:linkProject",
            "document:listVersions",
            "document:readDocument",
            "document:unlinkDevice",
            "document:unlinkGateway",
            "document:unlinkProject",
            "document:updateDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:createGateway",
            "gateway:deleteGateway",
            "gateway:readGateway",
            "gateway:updateGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:createLicense",
            "license:deleteLicense",
            "license:readLicense",
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:createPipeline",
            "pipeline:deletePipeline",
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution",
            "pipeline:updatePipeline"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createProject",
            "project:createVersion",
            "project:deleteProject",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:linkDevice",
            "project:linkProject",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlinkDevice",
            "project:unlinkProject",
            "project:unlockProject",
            "project:updateProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:*"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:createSecret",
            "vault:deleteSecret",
            "vault:linkSecret",
            "vault:listSecrets",
            "vault:readVault",
            "vault:unceilSecret",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
Tech 사용자 역할
[
    {
        "name": "Device Policy",
        "action": [
            "device:backup",
            "device:connect",
            "device:snapshot",
            "device:deploy",
            "device:readDevice",
            "device:readVariableList",
            "device:setPassword",
            "device:writeVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:createVersion",
            "document:deleteVersion",
            "document:downloadVersion",
            "document:listVersions",
            "document:readDocument",
            "document:updateVersion"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "License Policy",
        "action": [
            "license:useLicense"
        ],
        "resource": [
            "license:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions",
            "pipeline:readPipeline",
            "pipeline:triggerExecution"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:createVersion",
            "project:deleteVersion",
            "project:downloadVersion",
            "project:listVersions",
            "project:lockProject",
            "project:readProject",
            "project:unlockProject",
            "project:updateVersion"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    },
    {
        "name": "Vault Policy",
        "action": [
            "vault:listSecrets",
            "vault:readVault",
            "vault:updateSecret"
        ],
        "resource": [
            "vault:*"
        ]
    }
]
읽기 전용 사용자 역할
[
    {
        "name": "Device Policy",
        "action": [
            "device:readDevice",
            "device:readVariableList"
        ],
        "resource": [
            "device:*"
        ]
    },
    {
        "name": "Document Policy",
        "action": [
            "document:listVersions",
            "document:readDocument"
        ],
        "resource": [
            "document:*"
        ]
    },
    {
        "name": "Gateway Policy",
        "action": [
            "gateway:readGateway"
        ],
        "resource": [
            "gateway:*"
        ]
    },
    {
        "name": "Ident Policy",
        "action": [
            "ident:readUser",
            "ident:readUserGroup"
        ],
        "resource": [
            "ident:*"
        ]
    },
    {
        "name": "Pipeline Policy",
        "action": [
            "pipeline:listExecutions"
        ],
        "resource": [
            "pipeline:*"
        ]
    },
    {
        "name": "Project Policy",
        "action": [
            "project:listVersions",
            "project:readProject"
        ],
        "resource": [
            "project:*"
        ]
    },
    {
        "name": "Resource Group Policy",
        "action": [
            "resourceGroup:readResourceGroup"
        ],
        "resource": [
            "resourceGroup:*"
        ]
    },
    {
        "name": "Tag Policy",
        "action": [
            "tag:readTag"
        ],
        "resource": [
            "tag:*"
        ]
    }
]
사용 가능한 작업
감사 로그 서비스
감사 로그 서비스는 감사 및 로깅 정보에 대한 접근을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 감사 로그 작업에 대한 전체 접근 | auditLog:* |
| 감사 로그 읽기 | 감사 로그 항목 조회 | auditLog:readAuditLog |
빌링 서비스
빌링 서비스는 청구 정보 및 관련 작업을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 빌링 작업에 대한 전체 접근 | billing:* |
| 청구 정보 읽기 | 청구 정보 조회 | billing:getBilling |
| 청구 정보 업데이트 | 청구 설정 및 데이터 수정 | billing:updateBilling |
디바이스 서비스
디바이스 서비스는 디바이스 수명 주기, 연결 및 작업을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 디바이스 작업에 대한 전체 접근 | device:* |
| 디바이스 생성 | 시스템에 새 디바이스 추가 | device:createDevice |
| 디바이스 읽기 | 디바이스 정보 및 상태 조회 | device:readDevice |
| 디바이스 업데이트 | 디바이스 설정 및 구성 수정 | device:updateDevice |
| 디바이스 삭제 | 시스템에서 디바이스 제거 | device:deleteDevice |
| 게이트웨이 연결 | 게이트웨이를 디바이스에 연결 | device:linkGateway |
| 게이트웨이 연결 해제 | 디바이스에서 게이트웨이 연결 해제 | device:unlinkGateway |
| 디바이스 연결 | 디바이스를 디바이스에 연결 | device:linkDevice |
| 디바이스 연결 해제 | 디바이스에서 디바이스 연결 해제 | device:unlinkDevice |
| 디바이스에 접속 | 디바이스와의 연결 수립 | device:connect |
| 디바이스에 배포 | 디바이스에 구성 또는 소프트웨어 배포 | device:deploy |
| 디바이스 백업 | 디바이스 구성의 백업 생성 | device:backup |
| 디바이스 스냅샷 생성 | 디바이스의 특정 시점 스냅샷 생성 | device:snapshot |
| 디바이스 비밀번호 설정 | 디바이스 인증 자격 증명 구성 | device:setPassword |
| 변수 목록 읽기 | 디바이스의 변수 목록 읽기 | device:readVariableList |
| 변수 목록 쓰기 | 디바이스의 변수 목록에 쓰기 | device:writeVariableList |
문서 서비스
문서 서비스는 문서 생성, 버전 관리 및 다른 리소스와의 연결을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 문서 작업에 대한 전체 접근 | document:* |
| 문서 생성 | 새 문서 생성 | document:createDocument |
| 문서 버전 생성 | 기존 문서의 새 버전 생성 | document:createVersion |
| 문서 읽기 | 문서 내용 및 정보 조회 | document:readDocument |
| 문서 버전 목록 조회 | 문서의 모든 버전 조회 | document:listVersions |
| 문서 버전 다운로드 | 특정 문서 버전 다운로드 | document:downloadVersion |
| 문서 업데이트 | 문서 내용 및 메타데이터 수정 | document:updateDocument |
| 문서 버전 업데이트 | 기존 문서 버전 수정 | document:updateVersion |
| 문서 삭제 | 시스템에서 문서 제거 | document:deleteDocument |
| 문서 버전 삭제 | 특정 문서 버전 제거 | document:deleteVersion |
| 프로젝트 연결 | 문서를 프로젝트와 연결 | document:linkProject |
| 디바이스 연결 | 문서를 디바이스와 연결 | document:linkDevice |
| 게이트웨이 연결 | 문서를 게이트웨이와 연결 | document:linkGateway |
| 라이선스 연결 | 문서를 라이선스와 연결 | document:linkLicense |
| 사용자 연결 | 문서를 사용자와 연결 | document:linkUser |
| 프로젝트 연결 해제 | 문서-프로젝트 연결 제거 | document:unlinkProject |
| 디바이스 연결 해제 | 문서-디바이스 연결 제거 | document:unlinkDevice |
| 게이트웨이 연결 해제 | 문서-게이트웨이 연결 제거 | document:unlinkGateway |
| 라이선스 연결 해제 | 문서-라이선스 연결 제거 | document:unlinkLicense |
| 사용자 연결 해제 | 문서-사용자 연결 제거 | document:unlinkUser |
게이트웨이 서비스
게이트웨이 서비스는 게이트웨이 리소스 및 관련 작업을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 게이트웨이 작업에 대한 전체 접근 | gateway:* |
| 게이트웨이 생성 | 시스템에 새 게이트웨이 추가 | gateway:createGateway |
| 게이트웨이 읽기 | 게이트웨이 정보 및 상태 조회 | gateway:readGateway |
| 게이트웨이 업데이트 | 게이트웨이 설정 및 구성 수정 | gateway:updateGateway |
| 게이트웨이 삭제 | 시스템에서 게이트웨이 제거 | gateway:deleteGateway |
아이덴티티 서비스
아이덴티티 서비스는 사용자, 사용자 역할, 사용자 그룹 및 테넌트 정보를 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 아이덴티티 작업에 대한 전체 접근 | ident:* |
| 사용자 생성 | 시스템에 새 사용자 추가 | ident:createUser |
| 사용자 읽기 | 사용자 정보 및 세부 사항 조회 | ident:readUser |
| 사용자 업데이트 | 사용자 계정 정보 수정 | ident:updateUser |
| 사용자 삭제 | 시스템에서 사용자 제거 | ident:deleteUser |
| 프로필 업데이트 | 사용자 프로필 정보 수정 | ident:updateProfile |
| 테넌트 업데이트 | 테넌트 설정 및 구성 수정 | ident:updateTenant |
| 테넌트 삭제 | 시스템에서 테넌트 제거 | ident:deleteTenant |
| 사용자 역할 생성 | 새 사용자 역할 생성 | ident:createUserRole |
| 사용자 역할 읽기 | 사용자 역할 정보 및 세부 사항 조회 | ident:readUserRole |
| 사용자 역할 업데이트 | 기존 사용자 역할 수정 | ident:updateUserRole |
| 사용자 역할 삭제 | 시스템에서 사용자 역할 제거 | ident:deleteUserRole |
| 사용자 역할 연결 | 사용자에게 역할 할당 | ident:linkUserRole |
| 사용자 역할 연결 해제 | 사용자에게서 역할 할당 제거 | ident:unlinkUserRole |
통합(Integration) 서비스
통합 서비스는 GitHub 등과 같은 통합을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 통합 작업에 대한 전체 접근 | integration:* |
| 통합 생성 | 시스템에 새 통합 추가 | integration:createIntegration |
| 통합 읽기 | 통합 정보 및 세부 사항 조회 | integration:readIntegration |
| 통합 업데이트 | 기존 통합 수정 | integration:updateIntegration |
| 통합 삭제 | 시스템에서 통합 제거 | integration:deleteIntegration |
| 리포지토리 목록 조회 | 기존 통합의 리포지토리 조회 | integration:listRepositories |
| 리포지토리 업데이트 | 리포지토리 설정 및 구성 수정 | integration:updateRepository |
라이선스 서비스
라이선스 서비스는 소프트웨어 라이선스와 그 사용을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 라이선스 작업에 대한 전체 접근 | license:* |
| 라이선스 생성 | 시스템에 새 라이선스 추가 | license:createLicense |
| 라이선스 읽기 | 라이선스 정보 및 상태 조회 | license:readLicense |
| 라이선스 삭제 | 시스템에서 라이선스 제거 | license:deleteLicense |
| 라이선스 사용 | 라이선스 활성화 및 사용 | license:useLicense |
| 관리자 라이선스 잠금 해제 | 임의의 사용자가 잠근 라이선스에 대한 관리자 잠금 해제 | license:adminUnlockLicense |
파이프라인 서비스
파이프라인 서비스는 자동화된 워크플로와 그 실행을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 파이프라인 작업에 대한 전체 접근 | pipeline:* |
| 파이프라인 생성 | 새 자동화 파이프라인 생성 | pipeline:createPipeline |
| 파이프라인 읽기 | 파이프라인 정보 및 구성 조회 | pipeline:readPipeline |
| 파이프라인 실행 목록 조회 | 파이프라인 실행 이력 조회 | pipeline:listExecutions |
| 파이프라인 실행 트리거 | 파이프라인 실행 시작 | pipeline:triggerExecution |
| 파이프라인 업데이트 | 파이프라인 설정 및 구성 수정 | pipeline:updatePipeline |
| 파이프라인 삭제 | 시스템에서 파이프라인 제거 | pipeline:deletePipeline |
| 파이프라인 실행 기록 삭제 | 파이프라인 실행 기록 제거 | pipeline:deleteExecutions |
작업(Job)은 파이프라인 권한을 통해 자동으로 접근할 수 있습니다. 파이프라인에 접근하고 그 실행 목록을 조회할 권한이 있으면 작업 상태, 로그 및 기타 세부 정보를 확인할 수 있습니다.
프로젝트 서비스
프로젝트 서비스는 프로젝트 수명 주기, 버전 관리 및 디바이스 연결을 관리합니다. 프로젝트 버전의 경우 권한은 항상 상위 프로젝트에 부여됩니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 프로젝트 작업에 대한 전체 접근 | project:* |
| 프로젝트 생성 | 새 프로젝트 생성 | project:createProject |
| 프로젝트 버전 생성 | 기존 프로젝트의 새 버전 생성 | project:createVersion |
| 프로젝트 읽기 | 프로젝트 정보 및 세부 사항 조회 | project:readProject |
| 프로젝트 버전 목록 조회 | 프로젝트의 모든 버전 조회 | project:listVersions |
| 프로젝트 버전 다운로드 | 특정 프로젝트 버전 다운로드 | project:downloadVersion |
| 프로젝트 업데이트 | 프로젝트 설정 및 정보 수정 | project:updateProject |
| 프로젝트 버전 업데이트 | 프로젝트 버전의 주석 수정 | project:updateVersion |
| 프로젝트 삭제 | 시스템에서 프로젝트 제거 | project:deleteProject |
| 프로젝트 버전 삭제 | 프로젝트에서 특정 프로젝트 버전 제거 | project:deleteVersion |
| 프로젝트 연결 | 프로젝트(예: 라이브러리)를 다른 프로젝트(예: 표준 프로젝트)와 연결 | project:linkProject |
| 디바이스 연결 | 디바이스를 프로젝트에 연결 | project:linkDevice |
| 프로젝트 연결 해제 | 프로젝트 연결 제거(예: 표준 프로젝트에서 라이브러리 제거) | project:unlinkProject |
| 디바이스 연결 해제 | 프로젝트에서 디바이스 연결 해제 | project:unlinkDevice |
| 프로젝트 잠금 | 수정을 방지하기 위해 프로젝트 잠금 | project:lockProject |
| 프로젝트 잠금 해제 | 자신이 잠근 프로젝트의 잠금을 해제하여 수정 허용 | project:unlockProject |
| 관리자 프로젝트 잠금 해제 | 임의의 사용자가 잠근 프로젝트에 대한 관리자 잠금 해제 | project:adminUnlockProject |
리소스 그룹 서비스
리소스 그룹 서비스는 리소스의 조직적 그룹화를 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 리소스 그룹 작업에 대한 전체 접근 | resourceGroup:* |
| 리소스 그룹 생성 | 새 리소스 그룹 생성 | resourceGroup:createResourceGroup |
| 리소스 그룹 읽기 | 리소스 그룹 정보 조회 | resourceGroup:readResourceGroup |
| 리소스 그룹 업데이트 | 리소스 그룹 설정 수정 | resourceGroup:updateResourceGroup |
| 리소스 그룹 삭제 | 시스템에서 리소스 그룹 제거 | resourceGroup:deleteResourceGroup |
태그 서비스
태그 서비스는 메타데이터 태그와 다양한 리소스와의 연결을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 태그 작업에 대한 전체 접근 | tag:* |
| 태그 생성 | 새 메타데이터 태그 생성 | tag:createTag |
| 태그 읽기 | 태그 정보 및 연결 관계 조회 | tag:readTag |
| 태그 삭제 | 시스템에서 태그 제거 | tag:deleteTag |
| 디바이스 연결 | 태그를 디바이스와 연결 | tag:linkDevice |
| 문서 연결 | 태그를 문서와 연결 | tag:linkDocument |
| 게이트웨이 연결 | 태그를 게이트웨이와 연결 | tag:linkGateway |
| 라이선스 연결 | 태그를 라이선스와 연결 | tag:linkLicense |
| 프로젝트 연결 | 태그를 프로젝트와 연결 | tag:linkProject |
| 사용자 연결 | 태그를 사용자와 연결 | tag:linkUser |
| 볼트 연결 | 태그를 볼트와 연결 | tag:linkVault |
| 파이프라인 연결 | 태그를 파이프라인과 연결 | tag:linkPipeline |
| 디바이스 연결 해제 | 디바이스에서 태그 연결 제거 | tag:unlinkDevice |
| 문서 연결 해제 | 문서에서 태그 연결 제거 | tag:unlinkDocument |
| 게이트웨이 연결 해제 | 게이트웨이에서 태그 연결 제거 | tag:unlinkGateway |
| 라이선스 연결 해제 | 라이선스에서 태그 연결 제거 | tag:unlinkLicense |
| 프로젝트 연결 해제 | 프로젝트에서 태그 연결 제거 | tag:unlinkProject |
| 사용자 연결 해제 | 사용자에게서 태그 연결 제거 | tag:unlinkUser |
| 볼트 연결 해제 | 볼트에서 태그 연결 제거 | tag:unlinkVault |
| 파이프라인 연결 해제 | 파이프라인에서 태그 연결 제거 | tag:unlinkPipeline |
볼트 서비스
볼트 서비스는 비밀 정보 및 민감한 정보의 안전한 저장을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 볼트 작업에 대한 전체 접근 | vault:* |
| 볼트 생성 | 새 보안 볼트 생성 | vault:createVault |
| 시크릿 생성 | 볼트에 새 시크릿 추가 | vault:createSecret |
| 볼트 읽기 | 볼트 정보 및 메타데이터 조회 | vault:readVault |
| 시크릿 목록 조회 | 볼트에 포함된 시크릿 조회 | vault:listSecrets |
| 시크릿 연결 | 시크릿을 다른 리소스와 연결 | vault:linkSecret |
| 볼트 업데이트 | 볼트 설정 및 구성 수정 | vault:updateVault |
| 시크릿 업데이트 | 기존 시크릿 수정 | vault:updateSecret |
| 볼트 삭제 | 시스템에서 볼트 제거 | vault:deleteVault |
| 시크릿 삭제 | 볼트에서 시크릿 제거 | vault:deleteSecret |
| 시크릿 공개 | 시크릿 값 표시 및 접근 | vault:unceilSecret |
웹훅 서비스
웹훅 서비스는 시스템 이벤트에 의해 트리거되는 아웃바운드 HTTP 알림의 구성, 전달, 보안 및 신뢰성을 관리하여 외부 시스템과의 실시간 통합을 가능하게 합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 웹훅 작업에 대한 전체 접근 | webhook:* |
| 웹훅 생성 | 새 웹훅 구성 생성 | webhook:createWebhook |
| 웹훅 읽기 | 웹훅 구성 조회 | webhook:readWebhook |
| 웹훅 업데이트 | 웹훅 설정 및 구성 수정 | webhook:updateWebhook |
| 웹훅 삭제 | 시스템에서 웹훅 제거 | webhook:deleteWebhook |
웹훅 서비스
웹훅 서비스는 비밀 정보 및 민감한 정보의 안전한 저장을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 볼트 작업에 대한 전체 접근 | vault:* |
| 볼트 생성 | 새 보안 볼트 생성 | vault:createVault |
| 시크릿 생성 | 볼트에 새 시크릿 추가 | vault:createSecret |
| 볼트 읽기 | 볼트 정보 및 메타데이터 조회 | vault:readVault |
| 시크릿 목록 조회 | 볼트에 포함된 시크릿 조회 | vault:listSecrets |
| 시크릿 연결 | 시크릿을 다른 리소스와 연결 | vault:linkSecret |
| 볼트 업데이트 | 볼트 설정 및 구성 수정 | vault:updateVault |
| 시크릿 업데이트 | 기존 시크릿 수정 | vault:updateSecret |
| 볼트 삭제 | 시스템에서 볼트 제거 | vault:deleteVault |
| 시크릿 삭제 | 볼트에서 시크릿 제거 | vault:deleteSecret |
| 시크릿 공개 | 시크릿 값 표시 및 접근 | vault:unceilSecret |
볼트 서비스
볼트 서비스는 비밀 정보 및 민감한 정보의 안전한 저장을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 볼트 작업에 대한 전체 접근 | vault:* |
| 볼트 생성 | 새 보안 볼트 생성 | vault:createVault |
| 시크릿 생성 | 볼트에 새 시크릿 추가 | vault:createSecret |
| 볼트 읽기 | 볼트 정보 및 메타데이터 조회 | vault:readVault |
| 시크릿 목록 조회 | 볼트에 포함된 시크릿 조회 | vault:listSecrets |
| 시크릿 연결 | 시크릿을 다른 리소스와 연결 | vault:linkSecret |
| 볼트 업데이트 | 볼트 설정 및 구성 수정 | vault:updateVault |
| 시크릿 업데이트 | 기존 시크릿 수정 | vault:updateSecret |
| 볼트 삭제 | 시스템에서 볼트 제거 | vault:deleteVault |
| 시크릿 삭제 | 볼트에서 시크릿 제거 | vault:deleteSecret |
| 시크릿 공개 | 시크릿 값 표시 및 접근 | vault:unceilSecret |
웹훅 서비스
웹훅 서비스는 비밀 정보 및 민감한 정보의 안전한 저장을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 볼트 작업에 대한 전체 접근 | vault:* |
| 볼트 생성 | 새 보안 볼트 생성 | vault:createVault |
| 시크릿 생성 | 볼트에 새 시크릿 추가 | vault:createSecret |
| 볼트 읽기 | 볼트 정보 및 메타데이터 조회 | vault:readVault |
| 시크릿 목록 조회 | 볼트에 포함된 시크릿 조회 | vault:listSecrets |
| 시크릿 연결 | 시크릿을 다른 리소스와 연결 | vault:linkSecret |
| 볼트 업데이트 | 볼트 설정 및 구성 수정 | vault:updateVault |
| 시크릿 업데이트 | 기존 시크릿 수정 | vault:updateSecret |
| 볼트 삭제 | 시스템에서 볼트 제거 | vault:deleteVault |
| 시크릿 삭제 | 볼트에서 시크릿 제거 | vault:deleteSecret |
| 시크릿 공개 | 시크릿 값 표시 및 접근 | vault:unceilSecret |
워크스테이션 서비스
워크스테이션 서비스는 워크스테이션 리소스 및 관련 작업을 관리합니다.
| 작업 | 설명 | 작업 ID |
|---|---|---|
| 모든 작업 | 모든 워크스테이션 작업에 대한 전체 접근 | workstation:* |
| 워크스테이션 생성 | 시스템에 새 워크스테이션 추가 | workstation:createWorkstation |
| 워크스테이션 읽기 | 워크스테이션 정보 및 상태 조회 | workstation:readWorkstation |
| 워크스테이션 업데이트 | 워크스테이션 설정 및 구성 수정 | workstation:updateWorkstation |
| 워크스테이션 삭제 | 시스템에서 워크스테이션 제거 | workstation:deleteWorkstation |