역할 복제
역할은 서로 변형된 형태인 경우가 많습니다. 동일한 정책을 다른 그룹에 적용하거나, 기존 정책 집합에 권한 하나를 추가한 형태입니다. 역할 복제를 사용하면 정책을 하나씩 다시 구성하는 대신 기존 역할의 복사본에서 시작할 수 있습니다.
복사본 만들기
역할 목록 또는 해당 역할의 전용 페이지에서 역할의 ⋯ 메뉴를 열고 역할 복제를 선택합니다.
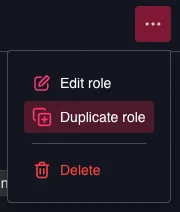
기존 역할 복제
역할 생성 마법사가 열리며 다음 항목이 미리 채워집니다.
- 원본 역할의 이름 뒤에 (copy) 가 붙은 이름,
- 원본 역할의 설명,
- 원본 역할의 그룹,
- 원본 역할의 모든 정책과 해당 정책이 공유하는 공통 리소스 범위.
마법사를 완료하기 전까지는 아무것도 생성되지 않으므로, 진행하는 동안 이름부터 시작해 원하는 항목을 자유롭게 변경할 수 있습니다.
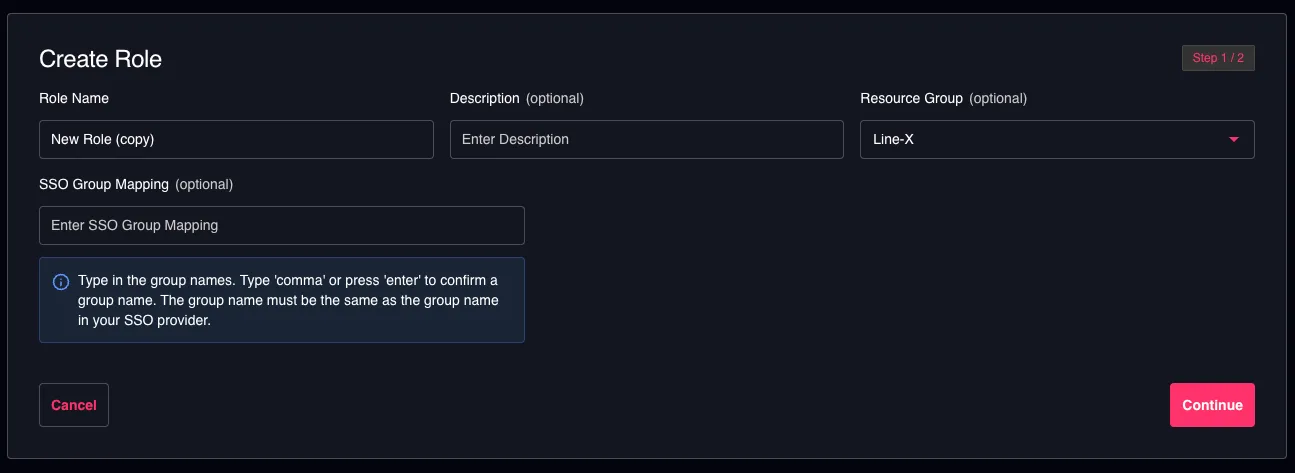
복제를 통해 미리 채워진 역할 생성 마법사
복사되지 않는 항목
| 복사 여부 | |
|---|---|
| 이름, 설명, 그룹 | 예 — 이름에 (copy) 접미사가 붙습니다 |
| 정책 | 예 |
| SSO 그룹 매핑 | 아니요 |
| 역할에 할당된 사용자 | 아니요 |
정보
SSO 그룹 매핑은 의도적으로 제외됩니다. 매핑을 복사하면 새 역할이 생성되는 즉시 동일한 SSO 그룹에 해당 역할이 부여되는데, 이는 복사본의 목적에 거의 부합하지 않습니다. 필요한 경우 매핑을 직접 추가하십시오.
참고 사항
- 복제에는 역할 생성 권한이 필요합니다. 복사하려는 역할의 편집 권한이 아닙니다. 역할을 생성할 수 없는 경우 이 작업은 표시되지 않습니다.
- 기본 제공 시스템 역할도 복제할 수 있습니다. 시스템 역할은 편집하거나 삭제할 수 없지만, 복사본은 사용자 고유의 역할을 만들기 위한 실용적인 출발점이 됩니다.
- 복사본은 독립적입니다. 이후 원본에 대한 변경 사항은 복사본에 영향을 주지 않으며, 복사본은 할당된 사용자가 없는 상태로 시작합니다.