Ruoli
Panoramica su ruoli e controllo degli accessi basato sui ruoli (RBAC)
Il controllo degli accessi basato sui ruoli (RBAC) è un pilastro fondamentale del modello di sicurezza di SDA e offre un controllo preciso e granulare su chi può accedere a risorse specifiche ed eseguire azioni specifiche all'interno del vostro tenant.
SDA include diversi ruoli predefiniti
- Amministratore
- Tecnico di automazione
- Tecnico
- Utente in sola lettura
Questi ruoli sono progettati per coprire le esigenze operative più comuni.
Oltre a questi ruoli predefiniti, SDA consente di definire ruoli completamente personalizzabili con autorizzazioni granulari, in linea con i requisiti di sicurezza della vostra organizzazione. È possibile personalizzare l'accesso fino alle singole funzionalità e applicare persino autorizzazioni a tempo che scadono automaticamente, garantendo il costante rispetto del principio del privilegio minimo.
Come configurare i ruoli
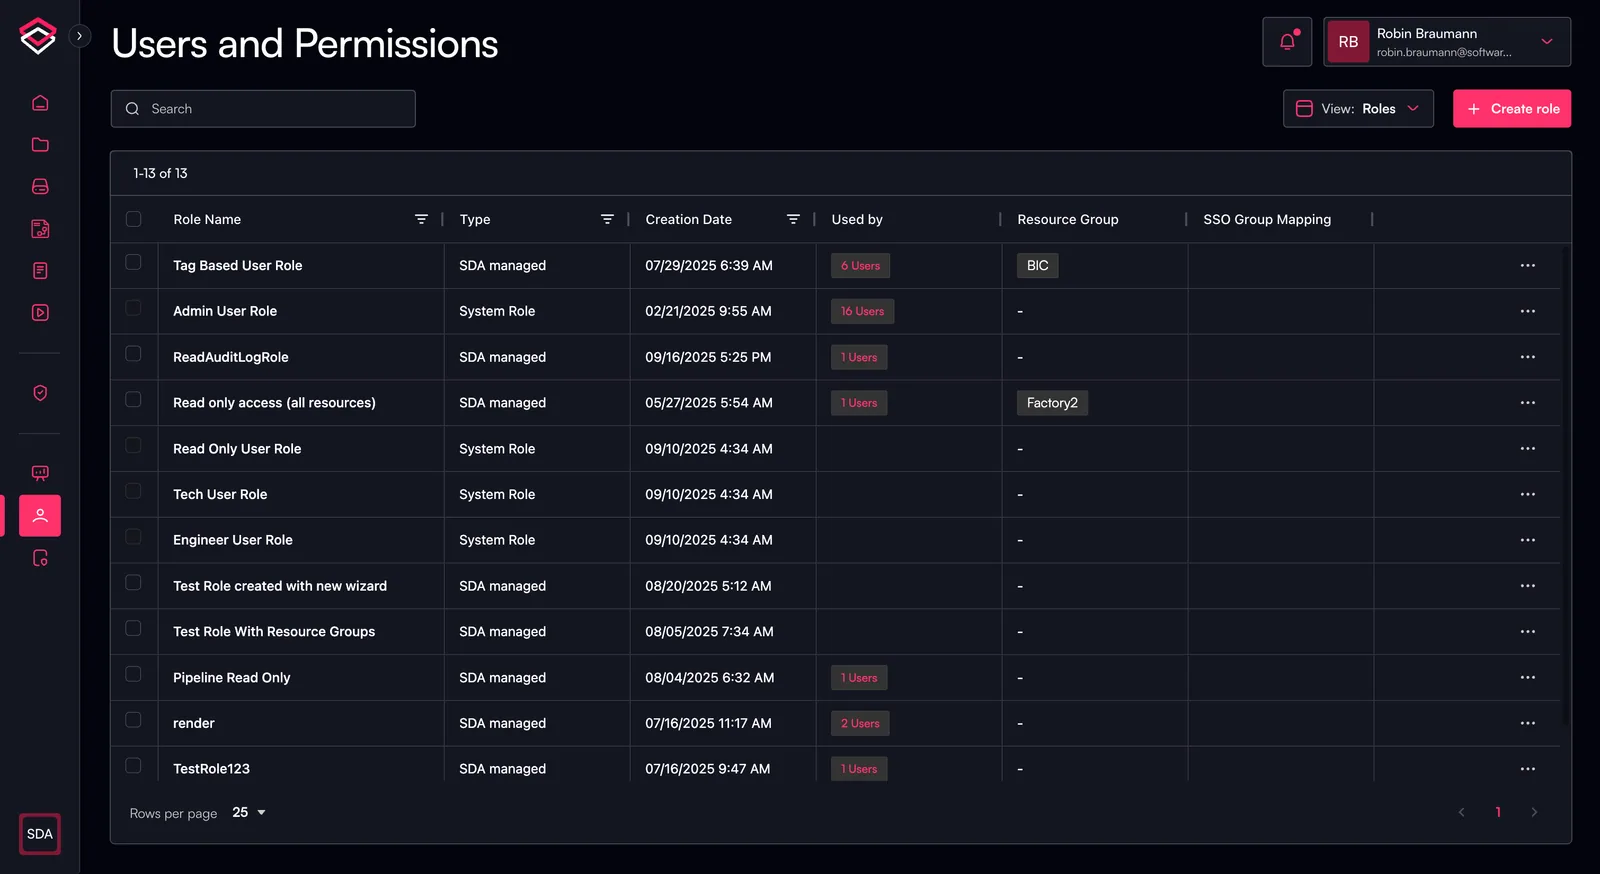
- Accedere a Users and Permissions nel menu di navigazione a sinistra
- Passare alla vista Roles nell'angolo in alto a destra della pagina
Creazione di un nuovo ruolo
Per creare un nuovo ruolo, fare clic su "Create Role" in alto a destra: si verrà indirizzati a una nuova schermata.
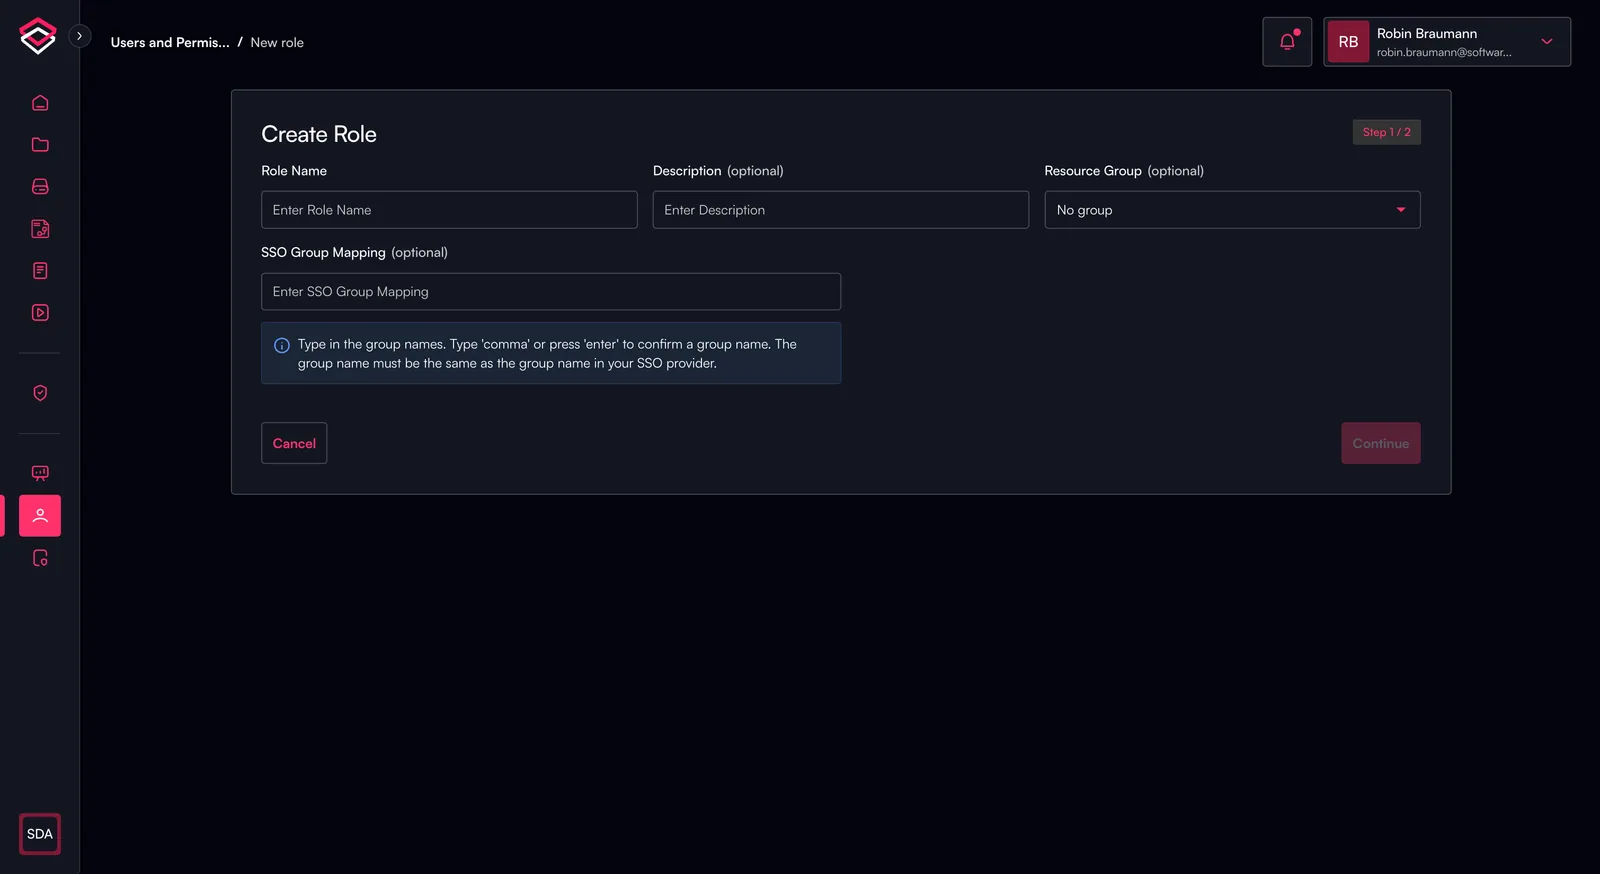
La creazione di un nuovo ruolo si articola in due fasi:
- Informazioni generali sul ruolo
- Nome del ruolo
- Descrizione
- Gruppo di risorse
- Mappatura del gruppo SSO
- Definizione delle policy