Roolit
Roolit ja roolipohjainen pääsynhallinta (RBAC) – yleiskatsaus
Roolipohjainen pääsynhallinta (RBAC) on yksi SDA:n tietoturvamallin kulmakivistä. Se tarjoaa tarkan ja hienojakoisen hallinnan siihen, kuka voi käyttää tiettyjä resursseja ja suorittaa tiettyjä toimintoja tenantissasi.
SDA sisältää useita valmiita rooleja
- Administrator
- Automation Engineer
- Technician
- Read-Only User
Nämä roolit on suunniteltu kattamaan yleisimmät operatiiviset tarpeet.
Näiden oletusroolien lisäksi SDA:ssa voit määrittää täysin muokattavia rooleja hienojakoisilla käyttöoikeuksilla organisaatiosi tietoturvavaatimusten mukaisesti. Voit räätälöidä käyttöoikeudet yksittäisten toimintojen tasolle ja jopa määrittää aikaan sidottuja käyttöoikeuksia, jotka vanhenevat automaattisesti. Näin varmistetaan, että pienimmän oikeuden periaate säilyy aina.
Roolien määrittäminen
- Siirry vasemmanpuoleisessa navigointivalikossa kohtaan Users and Permissions
- Vaihda sivun oikeassa yläkulmassa Roles-näkymään
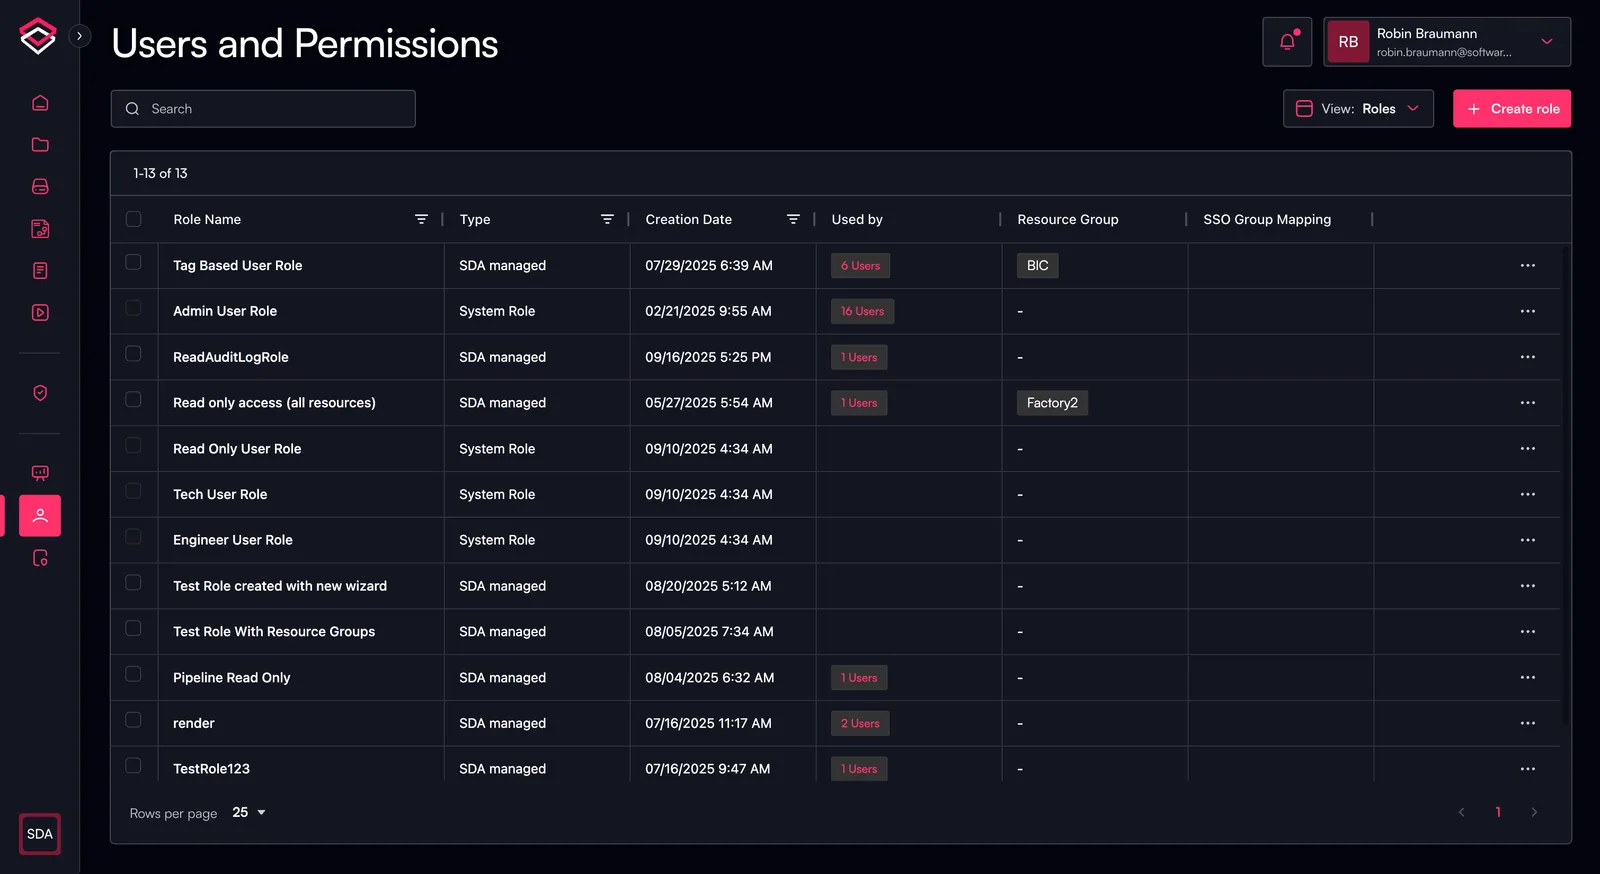
Uuden roolin luominen
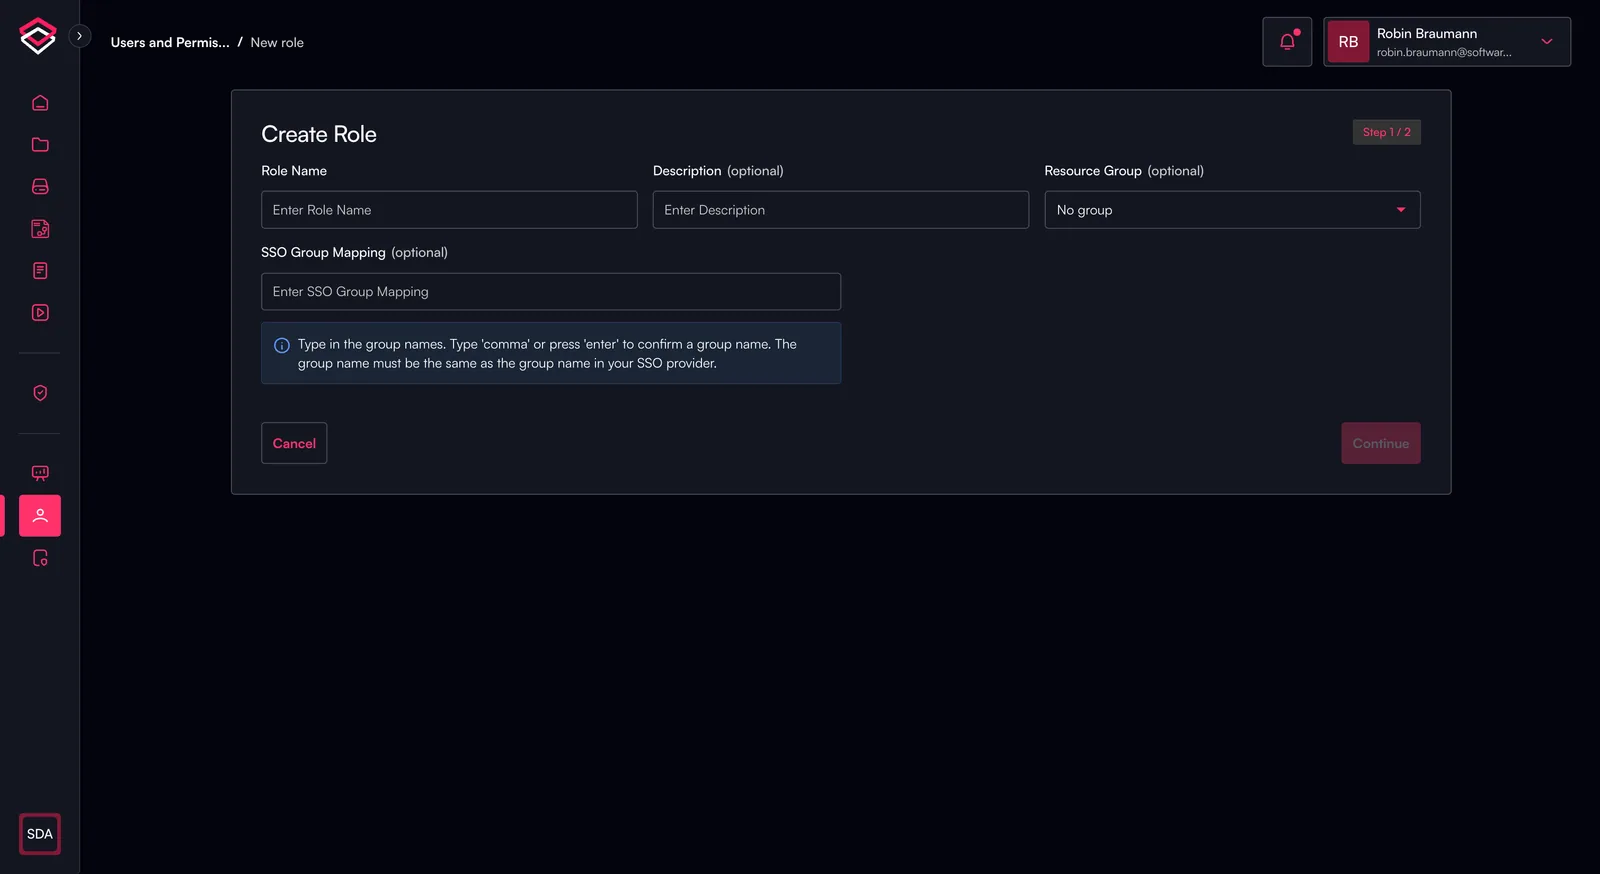
Luodaksesi uuden roolin napsauta oikeassa yläkulmassa "Create Role", jolloin siirryt uuteen näkymään.
Uuden roolin luominen jakautuu kahteen vaiheeseen:
- Roolin yleiset tiedot
- Roolin nimi
- Kuvaus
- Resurssiryhmä
- SSO-ryhmän kohdistus
- Käytäntöjen määrittäminen