Roly
Prehľad rolí a riadenia prístupu na základe rolí (RBAC)
Riadenie prístupu na základe rolí (RBAC) je jedným zo základných pilierov bezpečnostného modelu SDA a poskytuje presnú, jemne odstupňovanú kontrolu nad tým, kto môže pristupovať ku konkrétnym zdrojom a vykonávať konkrétne akcie v rámci vášho tenanta.
SDA obsahuje niekoľko preddefinovaných rolí
- Administrátor
- Automatizačný inžinier
- Technik
- Používateľ len na čítanie
Tieto roly sú navrhnuté tak, aby pokryli najbežnejšie prevádzkové potreby.
Okrem týchto predvolených rolí vám SDA umožňuje definovať plne prispôsobiteľné roly s granulárnymi oprávneniami, ktoré zodpovedajú bezpečnostným požiadavkám vašej organizácie. Prístup môžete prispôsobiť až na úroveň jednotlivých funkcií a dokonca uplatniť časovo obmedzené oprávnenia, ktorých platnosť automaticky vyprší, čím sa vždy zachová princíp najnižších potrebných privilégií.
Ako konfigurovať roly
- Prejdite na položku Users and Permissions v ľavom navigačnom menu
- Prepnite sa na zobrazenie Roles v pravom hornom rohu stránky
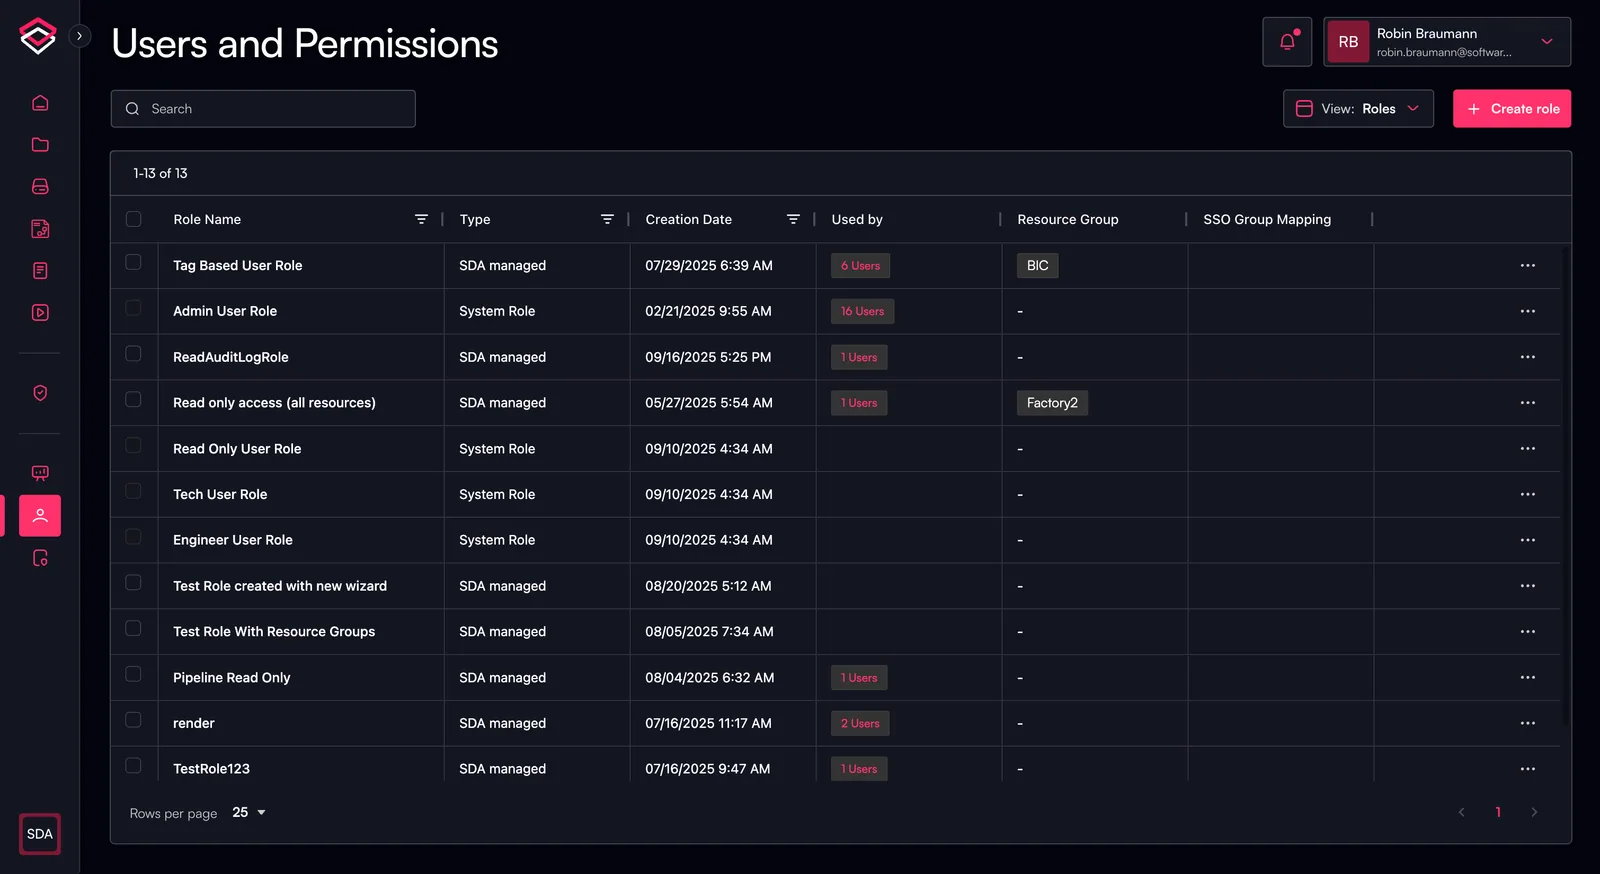
Vytvorenie novej roly
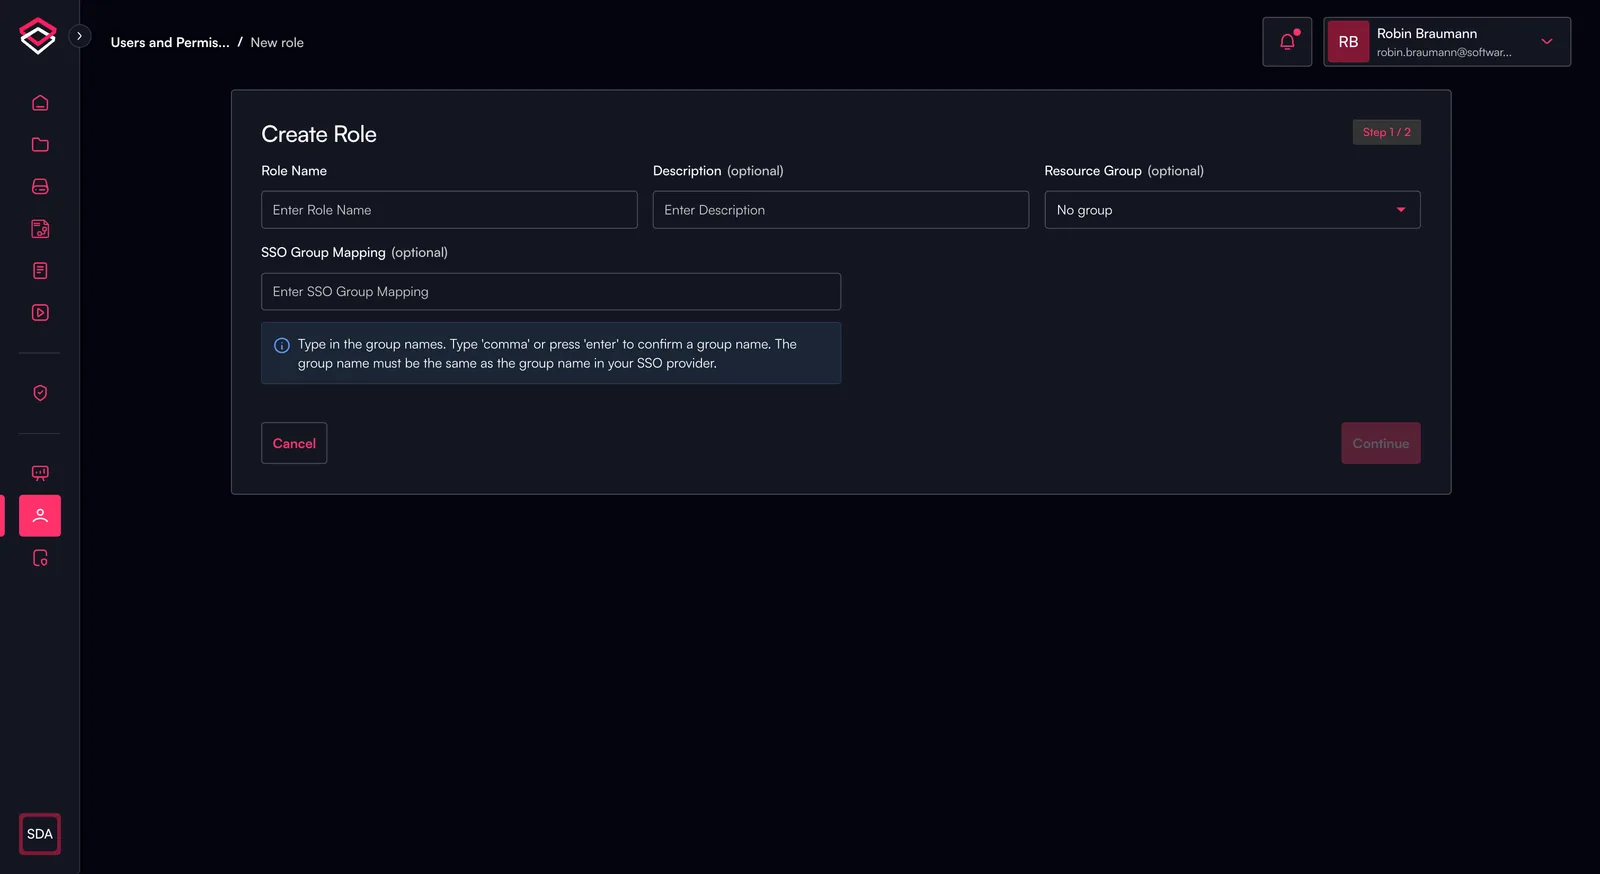
Ak chcete vytvoriť novú rolu, kliknite vpravo hore na „Create Role“ a budete presmerovaní na novú obrazovku.
Vytvorenie novej roly pozostáva z dvoch krokov:
- Všeobecné informácie o roli
- Názov roly
- Popis
- Skupina zdrojov
- Mapovanie SSO skupiny
- Definovanie politík