SSO mediante okta
Descripción general
Esta sección explica cómo configurar el inicio de sesión único (SSO) para su tenant de SDA utilizando okta, mediante autenticación basada en SAML. Le guía a través de los pasos de configuración necesarios tanto en SDA como en okta para habilitar una gestión de identidades segura y centralizada.
Requisitos previos
Si es un cliente Enterprise, póngase en contacto con support@softwaredefinedautomation.io para que SDA prepare la integración con okta antes de continuar con la configuración.
Parámetros de SDA requeridos
Para configurar el SSO mediante okta, necesitará los siguientes parámetros de SDA:
| Parámetro | Valor |
| URL de inicio de sesión único | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| RelayState predeterminado | https://app.eu1.sdaconsole.io |
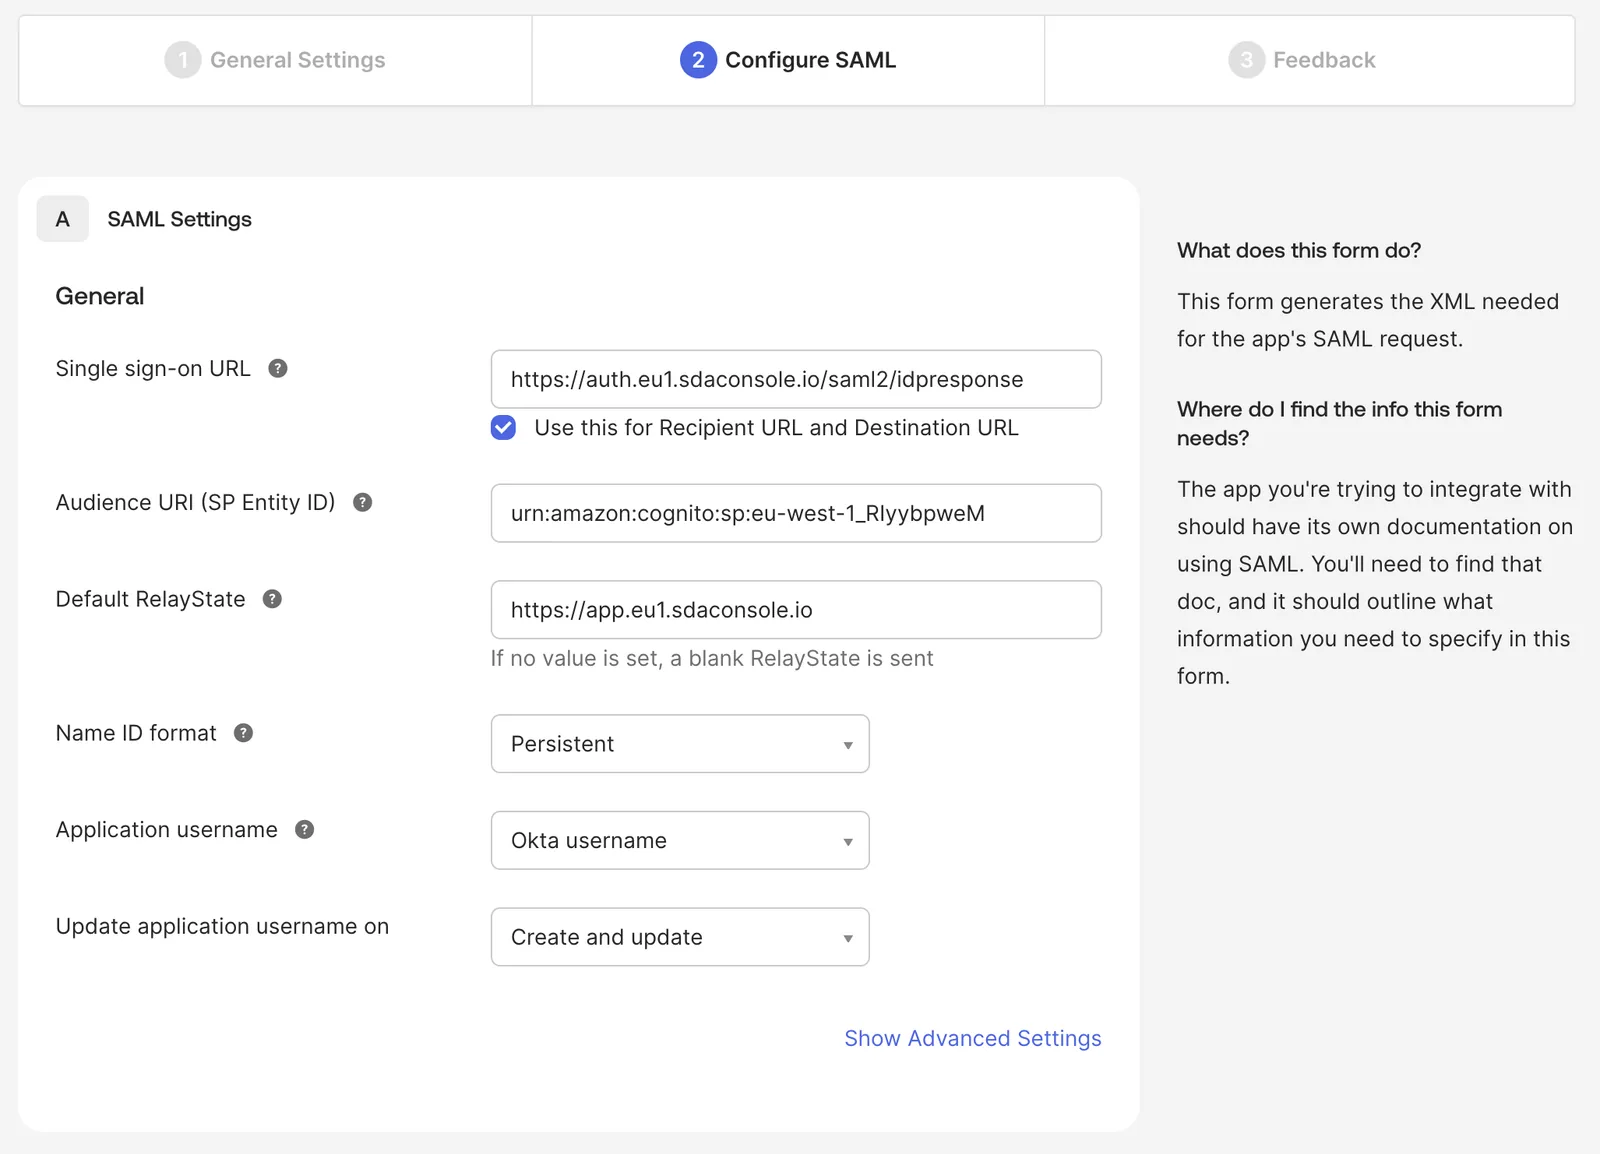
Durante la integración podemos proporcionarle los certificados de firma y cifrado para SAML.
Atributos SAML requeridos
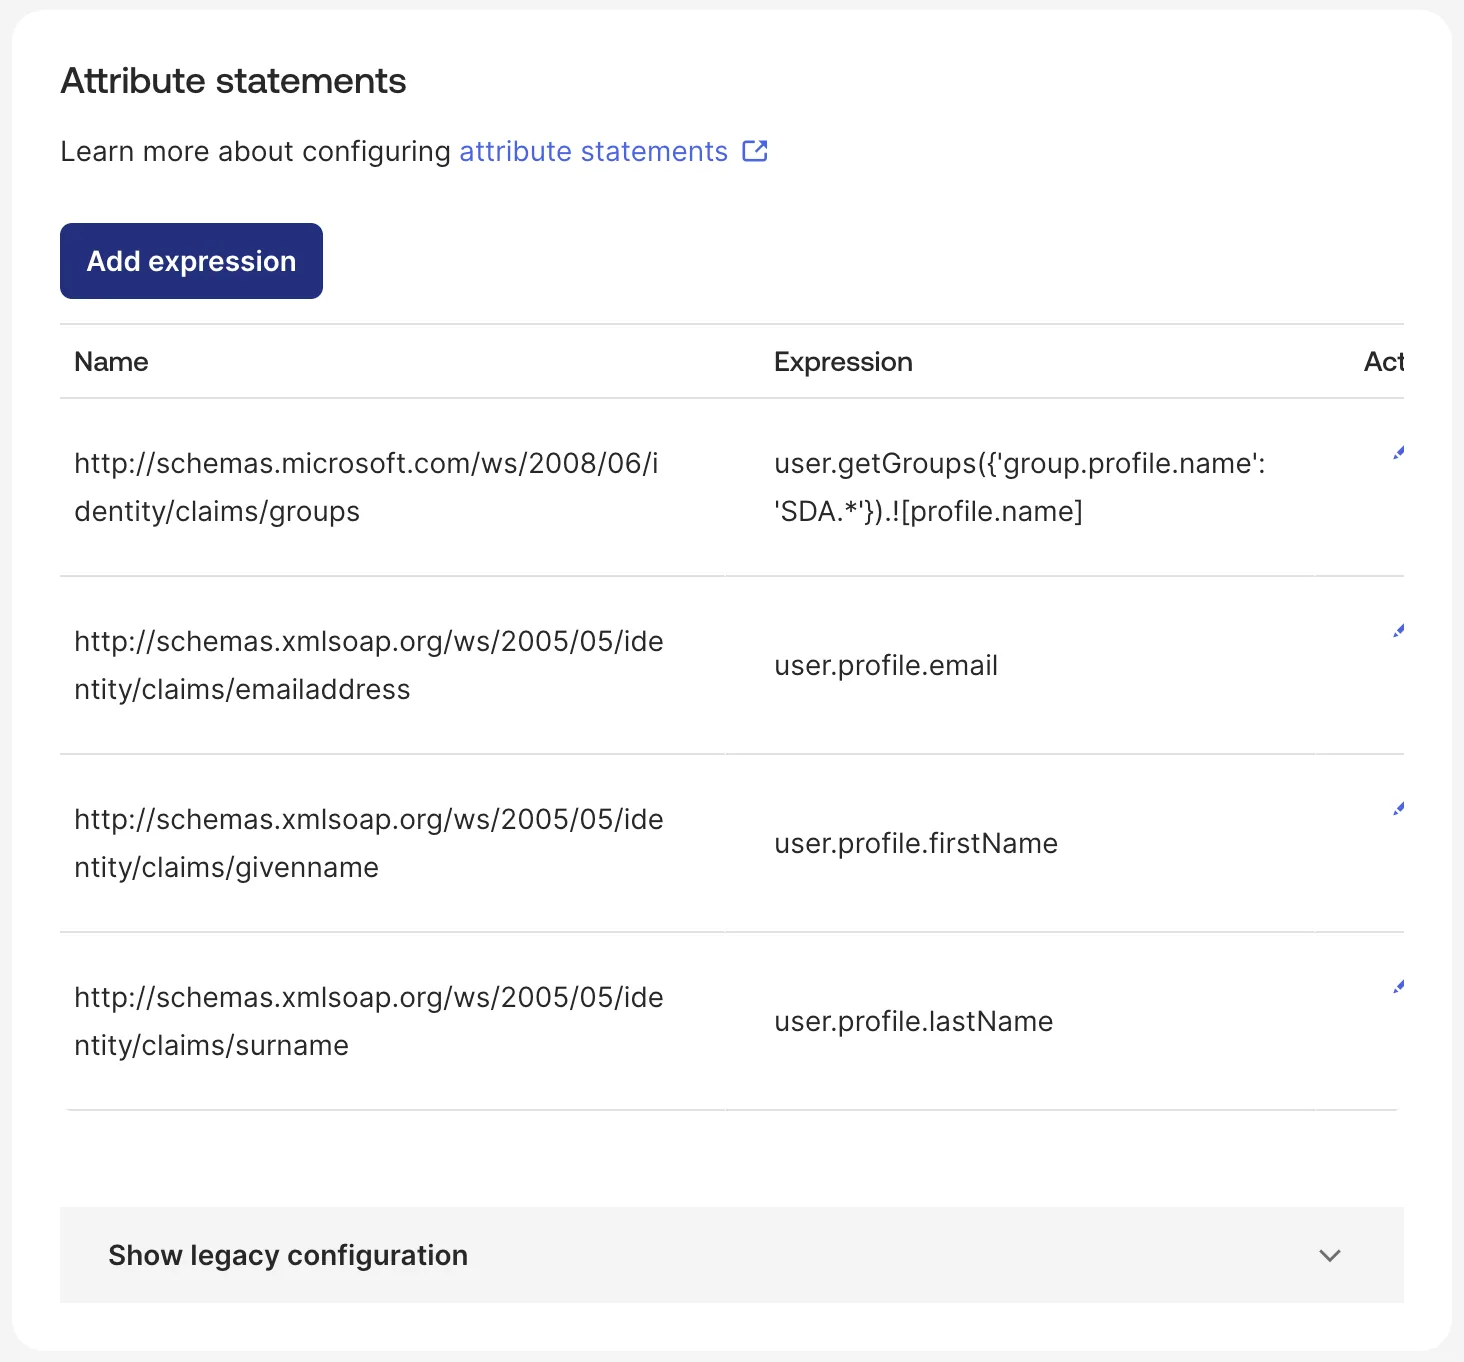
SDA requiere que se configuren los siguientes atributos SAML:
| Nombre | Expresión |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Expresión de grupo si los grupos de okta terminan con SDA:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
Los grupos de usuarios no son obligatorios si Manage Users in SDA está activo para el IDP.
Cierre de sesión único
Cuando un usuario cierra la sesión en SDA, SDA solicita a okta que finalice también la sesión de okta de ese usuario. Sin la configuración que se indica a continuación, okta ignora la solicitud y mantiene la sesión abierta, por lo que la siguiente persona que utilice el mismo navegador iniciará sesión de nuevo sin que se le soliciten credenciales.
En okta, abra su aplicación de SDA y, a continuación, vaya a General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, marque Allow application to initiate Single Logout y complete lo siguiente:
| Parámetro | Valor |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | el certificado de firma proporcionado por SDA |
El campo SP Issuer es un campo distinto del Audience URI utilizado para el inicio de sesión, aunque ambos contienen el mismo valor. El inicio de sesión puede funcionar correctamente mientras el cierre de sesión falla porque este campo está vacío.
Para verificarlo, inicie sesión en SDA con SSO, cierre la sesión y vuelva a iniciarla: debería solicitarse la autenticación con okta una segunda vez. En okta, Reports → System Log registra el intento como User single sign out from app. Si informa Issuer does not match, el valor de SP Issuer no coincide con el indicado anteriormente; si informa un error de firma, el Signature Certificate falta o es incorrecto.
Opciones de configuración
La integración SAML admite dos opciones de configuración:
1. Migrar usuarios existentes (no SSO)
Esta opción determina si los usuarios que inician sesión mediante SSO se migran automáticamente a la autenticación SSO.
Cuando está activada:
- Si existe un usuario no SSO con la misma dirección de correo electrónico, el usuario se migrará a SSO
- El inicio de sesión mediante nombre de usuario y contraseña ya no será posible después del inicio de sesión con SSO
- Todos los grupos de usuarios se asignan a partir de la asignación entre SSO y grupos de usuarios
2. Gestionar usuarios en SDA
Esta opción especifica si se gestionan los usuarios y los roles de usuario dentro de SDA para este proveedor de identidad.
Si un rol de usuario tiene una asignación SSO SSO_DEFAULT, este rol se asigna automáticamente a los nuevos usuarios.
Cuando está activada:
- SDA gestionará internamente los usuarios y los roles de usuario
- El proveedor de identidad (IDP) no necesita transmitir los grupos de usuarios
- Los usuarios deben crearse en SDA antes de poder iniciar sesión
- ¡Excepto si hay definido un rol de usuario
SSO_DEFAULT!
- ¡Excepto si hay definido un rol de usuario
- Los usuarios deben tener asignados los roles de usuario adecuados
Grupos de usuarios y asignación de roles
Nota: Si el SSO está habilitado para la cuenta del tenant, se puede aplicar una asignación SSO a los roles de usuario al editar roles existentes.
Cuando el SSO está configurado, las asignaciones de grupos de usuarios del proveedor de identidad pueden aplicarse automáticamente a los roles de usuario correspondientes dentro de SDA, simplificando el proceso de gestión de usuarios.