SSO via okta
Visão geral
Esta seção explica como configurar o Single Sign-On (SSO) para o seu tenant SDA utilizando o okta — por meio de autenticação baseada em SAML. Ela orienta você pelas etapas de configuração necessárias tanto no SDA quanto no okta para habilitar uma gestão de identidades segura e centralizada.
Pré-requisitos
Se você for um Cliente Enterprise, entre em contato com support@softwaredefinedautomation.io para que a SDA prepare a integração com o okta antes de prosseguir com a configuração.
Parâmetros SDA necessários
Para configurar o SSO via okta, você precisará dos seguintes parâmetros SDA:
| Parâmetro | Valor |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
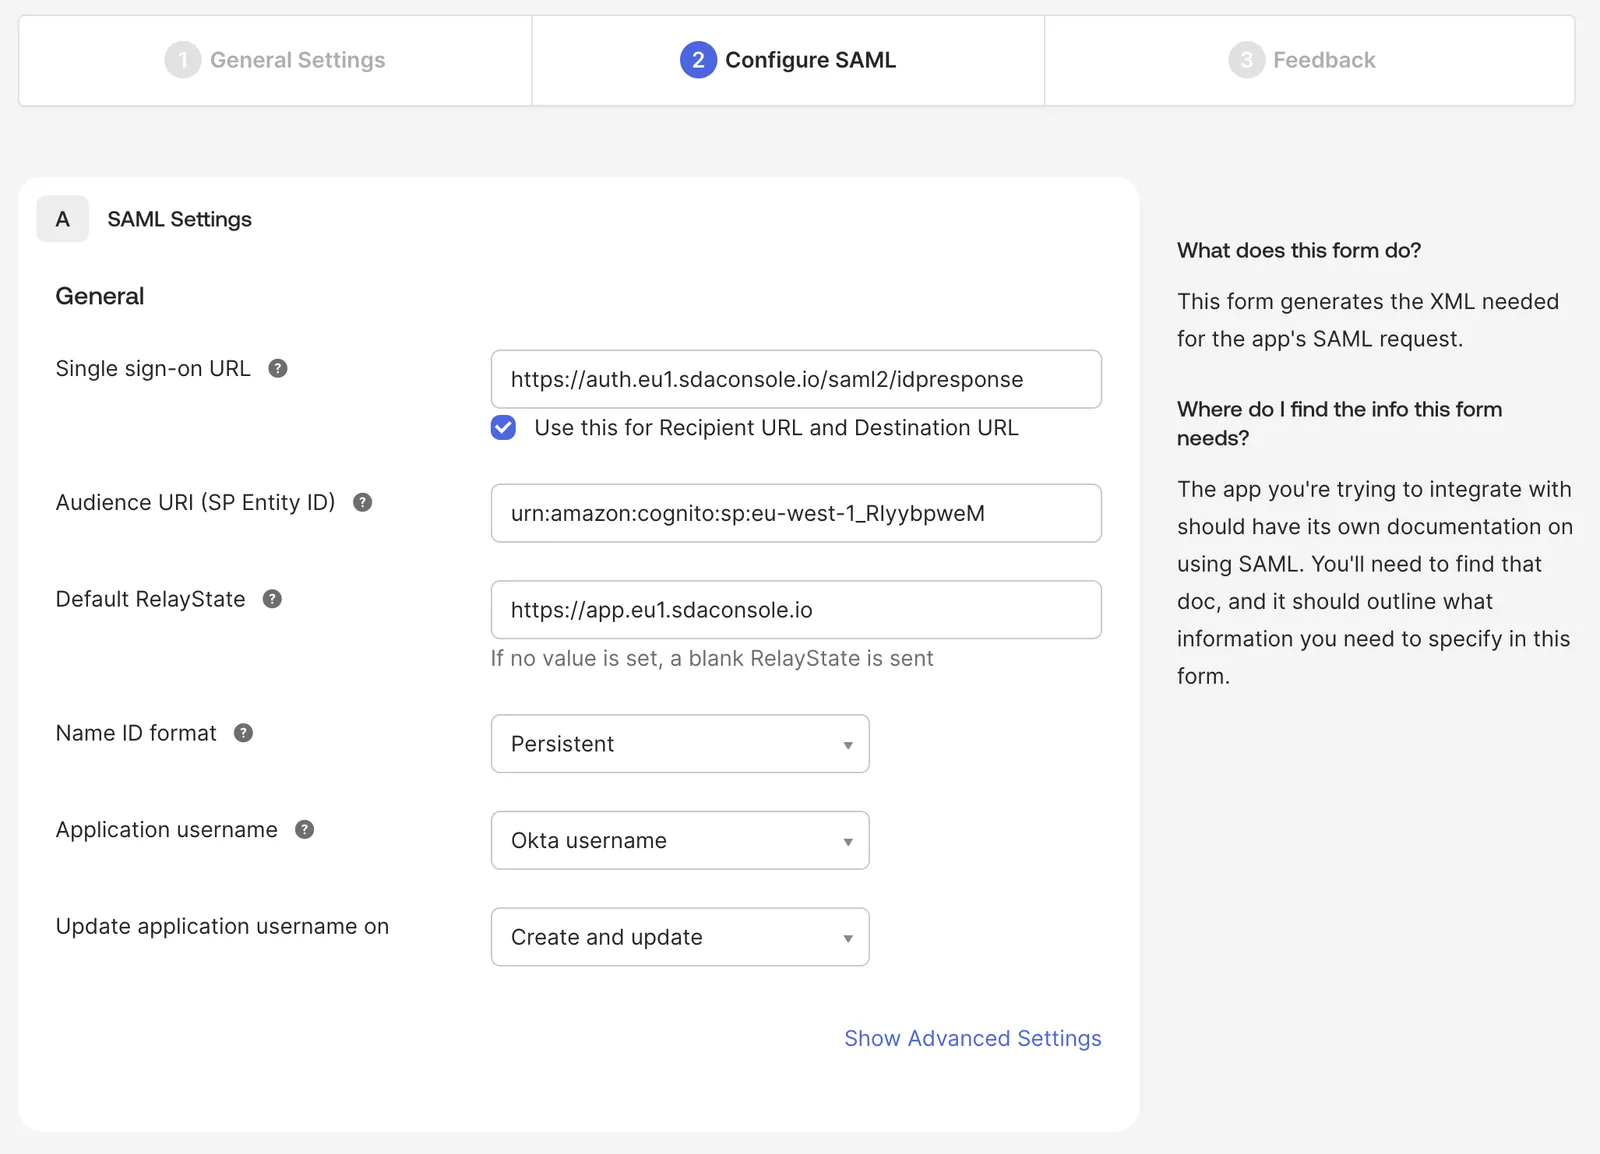
Durante a integração, podemos fornecer os certificados de assinatura e criptografia para SAML!
Atributos SAML necessários
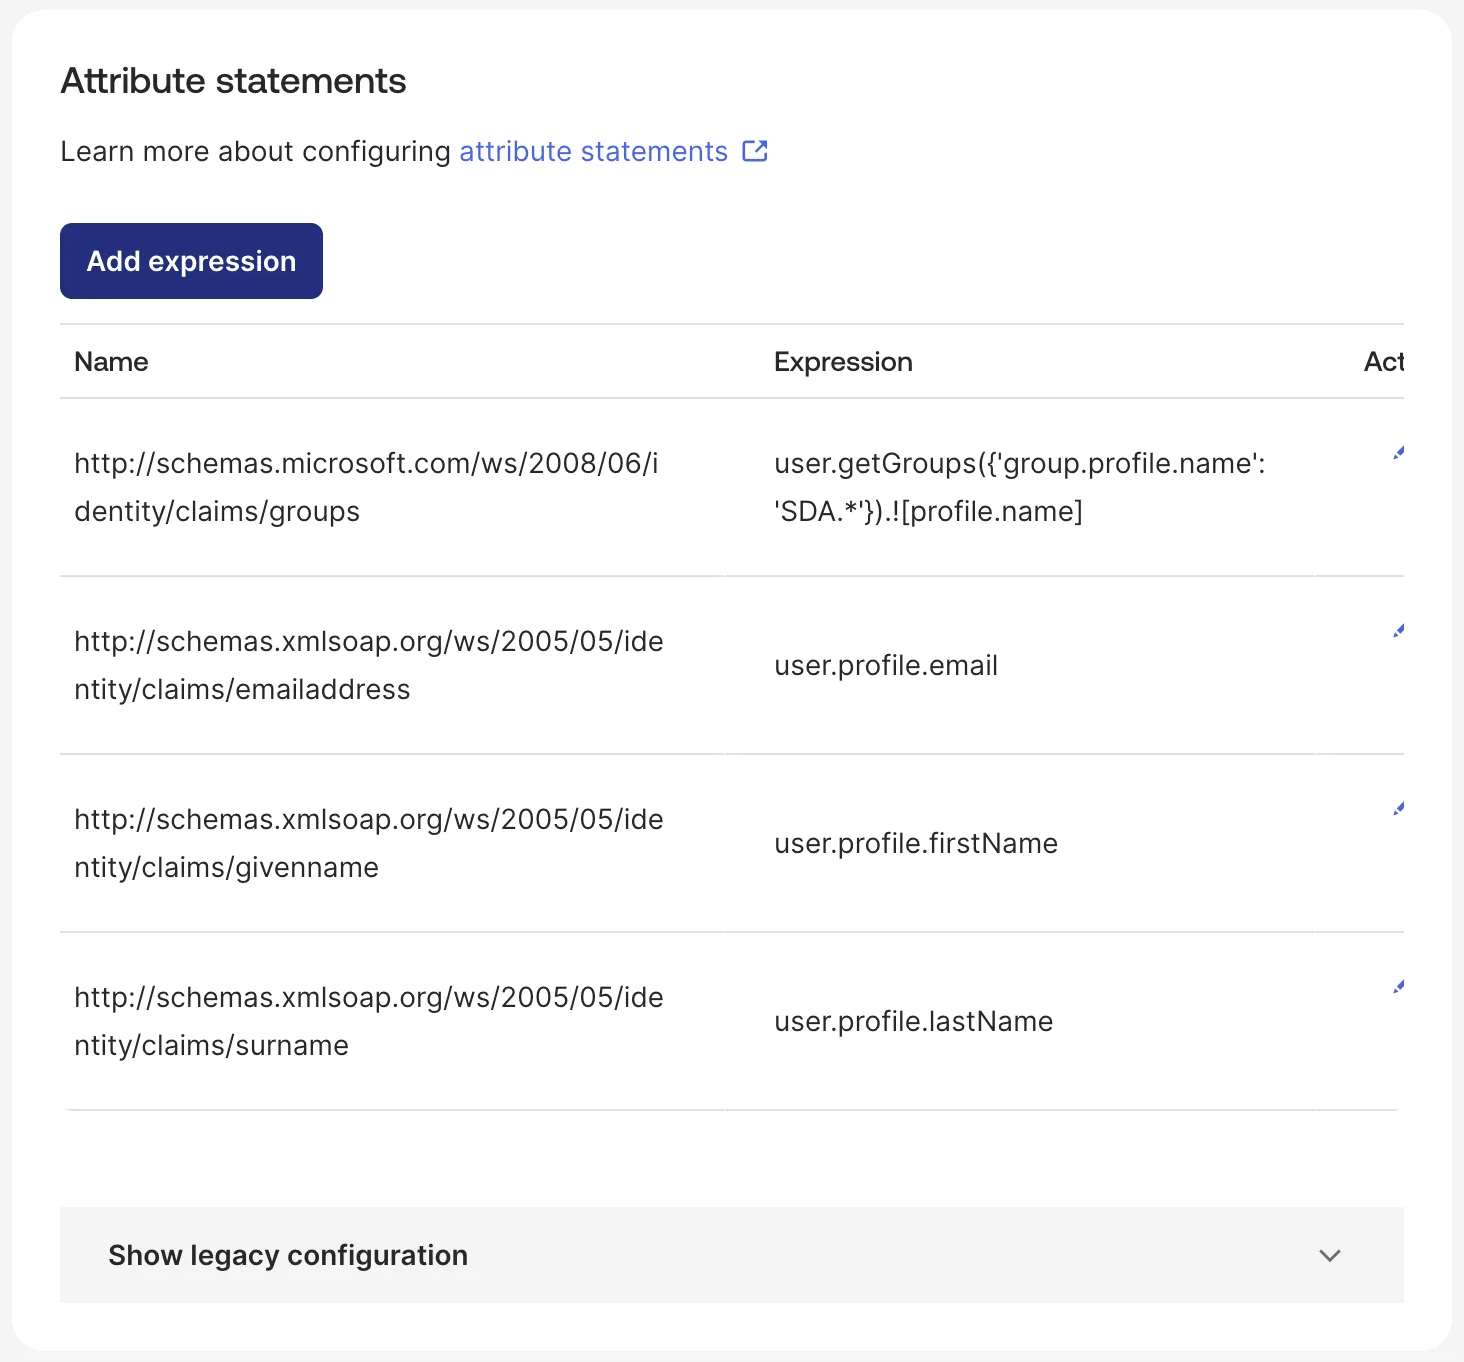
O SDA requer que os seguintes atributos SAML sejam configurados:
| Nome | Expressão |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Expressão de grupo caso os grupos do okta terminem com SDA:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
Grupos de usuários não são obrigatórios se Manage Users in SDA estiver ativo para o IDP.
Single Logout
Quando um usuário sai do SDA, o SDA solicita ao okta que encerre também a sessão okta desse usuário. Sem a configuração abaixo, o okta ignora a solicitação e mantém a sessão aberta, de modo que a próxima pessoa a usar o mesmo navegador é conectada novamente sem que sejam solicitadas credenciais.
No okta, abra sua aplicação SDA e acesse General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, marque Allow application to initiate Single Logout e preencha o seguinte:
| Parâmetro | Valor |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | o certificado de assinatura fornecido pela SDA |
O SP Issuer é um campo separado do Audience URI utilizado para login, ainda que ambos contenham o mesmo valor. O login pode funcionar corretamente enquanto o logout falha porque este campo está vazio.
Para verificar, faça login no SDA com SSO, saia e faça login novamente — você deverá ser solicitado a se autenticar no okta uma segunda vez. No okta, Reports → System Log registra a tentativa como User single sign out from app. Se for reportado Issuer does not match, o valor de SP Issuer não corresponde ao indicado acima; se for reportado um erro de assinatura, o Signature Certificate está ausente ou incorreto.
Opções de configuração
A integração SAML oferece suporte a duas opções de configuração:
1. Migrar usuários existentes (não SSO)
Esta opção determina se os usuários que fazem login via SSO são automaticamente migrados para a autenticação SSO.
Quando ativada:
- Se existir um usuário não SSO com o mesmo endereço de e-mail, esse usuário será migrado para SSO
- O login por nome de usuário/senha não será mais possível após o login via SSO
- Todos os grupos de usuários são atribuídos a partir do mapeamento SSO-Grupo de Usuários
2. Gerenciar usuários no SDA
Esta opção especifica se os usuários e as funções de usuário devem ser gerenciados dentro do SDA para este provedor de identidade.
Se uma função de usuário tiver um mapeamento SSO SSO_DEFAULT, essa função será atribuída automaticamente a novos usuários!
Quando ativada:
- O SDA gerenciará usuários e funções de usuário internamente
- O Provedor de Identidade (IDP) não precisa enviar grupos de usuários
- Os usuários devem ser criados no SDA antes de poderem fazer login
- Exceto se houver uma função de usuário
SSO_DEFAULTdefinida!
- Exceto se houver uma função de usuário
- Os usuários devem ter as funções de usuário apropriadas atribuídas
Grupos de usuários e mapeamento de funções
Nota: Se o SSO estiver habilitado para a conta do tenant, um mapeamento SSO pode ser aplicado às Funções de Usuário ao editar funções existentes.
Quando o SSO está configurado, os mapeamentos de grupos de usuários do provedor de identidade podem ser aplicados automaticamente às funções de usuário correspondentes dentro do SDA, simplificando o processo de gestão de usuários.