SSO via Azure Active Directory
Visão geral
Esta seção explica como configurar o Single Sign-On (SSO) para o seu tenant SDA utilizando o Azure Active Directory — atualmente Microsoft Entra ID — por meio de autenticação baseada em SAML. Ela orienta você pelas etapas de configuração necessárias tanto no SDA quanto no Azure para habilitar uma gestão de identidades segura e centralizada. O SDA também oferece suporte a outros provedores de identidade, como o Okta, bem como a qualquer serviço que implemente os protocolos padrão SAML ou OAuth. Se você utiliza um provedor diferente, entre em contato com a SDA para obter mais orientações sobre a integração.
Pré-requisitos
Se você for um Cliente Enterprise, entre em contato com support@softwaredefinedautomation.io para que a SDA prepare a integração com o Azure AD antes de prosseguir com a configuração.
Parâmetros SDA necessários
Para configurar o SSO via Azure AD, você precisará dos seguintes parâmetros SDA:
| Parâmetro | Valor |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Durante a integração, podemos fornecer os certificados de assinatura e criptografia para SAML!
Atributos SAML necessários
O SDA exige que os seguintes atributos SAML sejam configurados:
| Atributo SDA | Atributo SAML |
| Grupos de usuários* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Sobrenome | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Nome | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Grupos de usuários não são obrigatórios se Gerenciar usuários no SDA estiver ativo para o IDP.
Configuração da claim de grupos de usuários
Se os Grupos de usuários devem ser gerenciados no Active Directory / Entra, as seguintes configurações para a claim relacionada devem ser fornecidas:
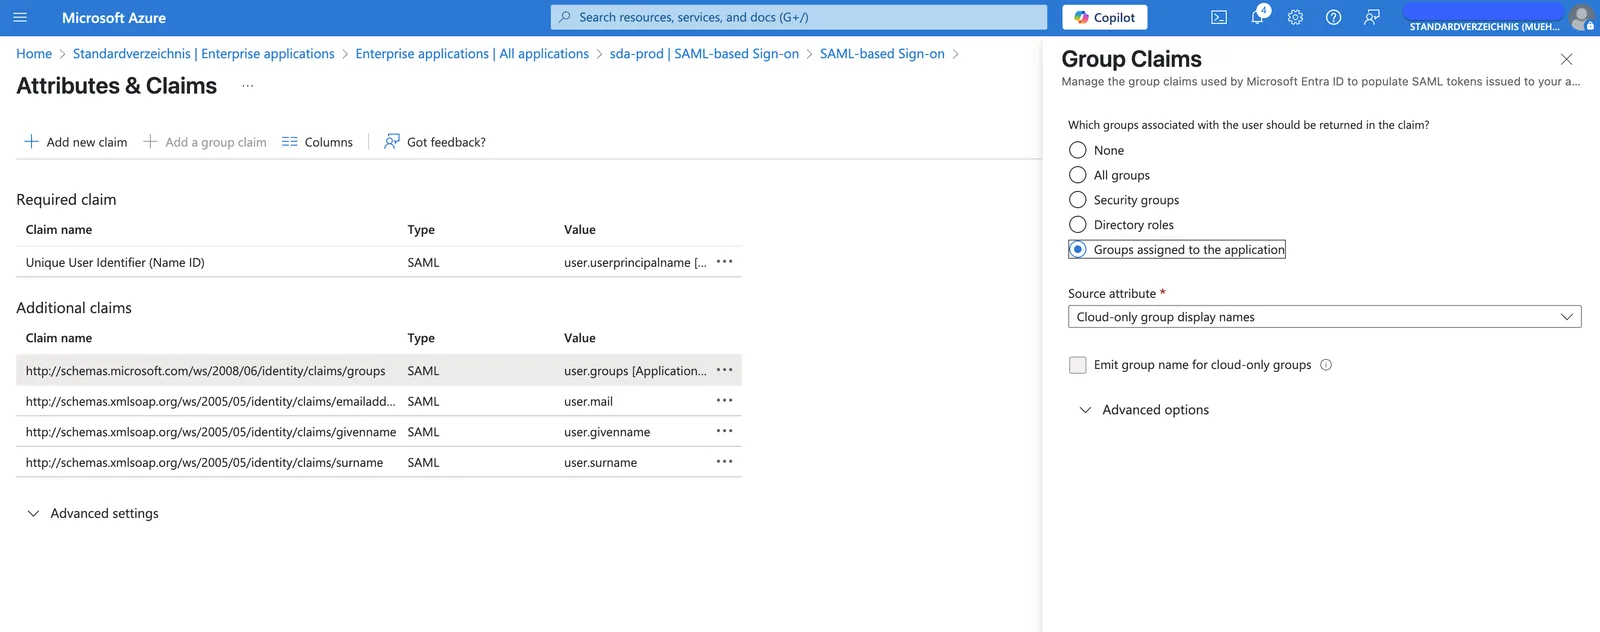
Requisitos de metadados
Esses atributos devem ser compartilhados com o seu contato na SDA por meio de um documento XML de "Metadata" utilizando o conjunto de caracteres UTF-8.
O formato do identificador de nome deve ser definido como Default (equivalente a Persistent).
Opções de configuração
A integração SAML oferece suporte a duas opções de configuração:
1. Migrar usuários existentes (não SSO)
Esta opção determina se os usuários que fazem login via SSO são automaticamente migrados para a autenticação SSO.
Quando ativada:
- Se existir um usuário não SSO com o mesmo endereço de e-mail, o usuário será migrado para SSO
- O login por nome de usuário/senha não será mais possível após o login via SSO
- Todos os grupos de usuários são atribuídos a partir do mapeamento SSO-Grupo de usuários
2. Gerenciar usuários no SDA
Esta opção especifica se os usuários e as funções de usuário devem ser gerenciados dentro do SDA para este provedor de identidade.
Se uma função de usuário possuir um mapeamento SSO SSO_DEFAULT, essa função será atribuída automaticamente a novos usuários!
Quando ativada:
- O SDA gerenciará usuários e funções de usuário internamente
- O Provedor de Identidade (IDP) não precisa transmitir os grupos de usuários
- Os usuários devem ser criados no SDA antes de poderem fazer login
- Exceto se houver uma função de usuário
SSO_DEFAULTdefinida!
- Exceto se houver uma função de usuário
- Os usuários devem ter as funções de usuário apropriadas vinculadas
Grupos de usuários e mapeamento de funções
Nota: Se o SSO estiver habilitado para a conta do tenant, um mapeamento SSO pode ser aplicado às Funções de Usuário ao editar funções existentes.
Quando o SSO está configurado, os mapeamentos de grupos de usuários do provedor de identidade podem ser aplicados automaticamente às funções de usuário correspondentes no SDA, simplificando o processo de gerenciamento de usuários.