Azure Active Directory による SSO
概要
このセクションでは、SAML ベースの認証を使用して、Azure Active Directory(現 Microsoft Entra ID)で SDA テナントのシングルサインオン(SSO)を構成する方法について説明します。安全で一元化された ID 管理を実現するために、SDA と Azure の両方で必要となる設定手順を案内します。SDA は Okta などの他の ID プロバイダーや、標準的な SAML または OAuth プロトコルを実装するあらゆるサービスにも対応しています。別のプロバイダーを使用している場合は、統合に関する詳細なご案内について SDA までお問い合わせください。
前提条件
エンタープライズ顧客の場合は、セットアップを進める前に support@softwaredefinedautomation.io までご連絡いただき、SDA による Azure AD 統合の準備を依頼してください。
必要な SDA パラメータ
Azure AD 経由で SSO を設定するには、次の SDA パラメータが必要です。
| パラメータ | 値 |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
統合作業の際に、SAML 用の署名証明書および暗号化証明書をご提供できます。
必要な SAML 属性
SDA では、次の SAML 属性を構成する必要があります。
IDP に対して Manage Users in SDA が有効になっている場合、ユーザーグループは必須ではありません。
ユーザーグループクレームの設定
ユーザーグループを Active Directory / Entra で管理する場合は、該当するクレームに対して次の設定を行う必要があります。
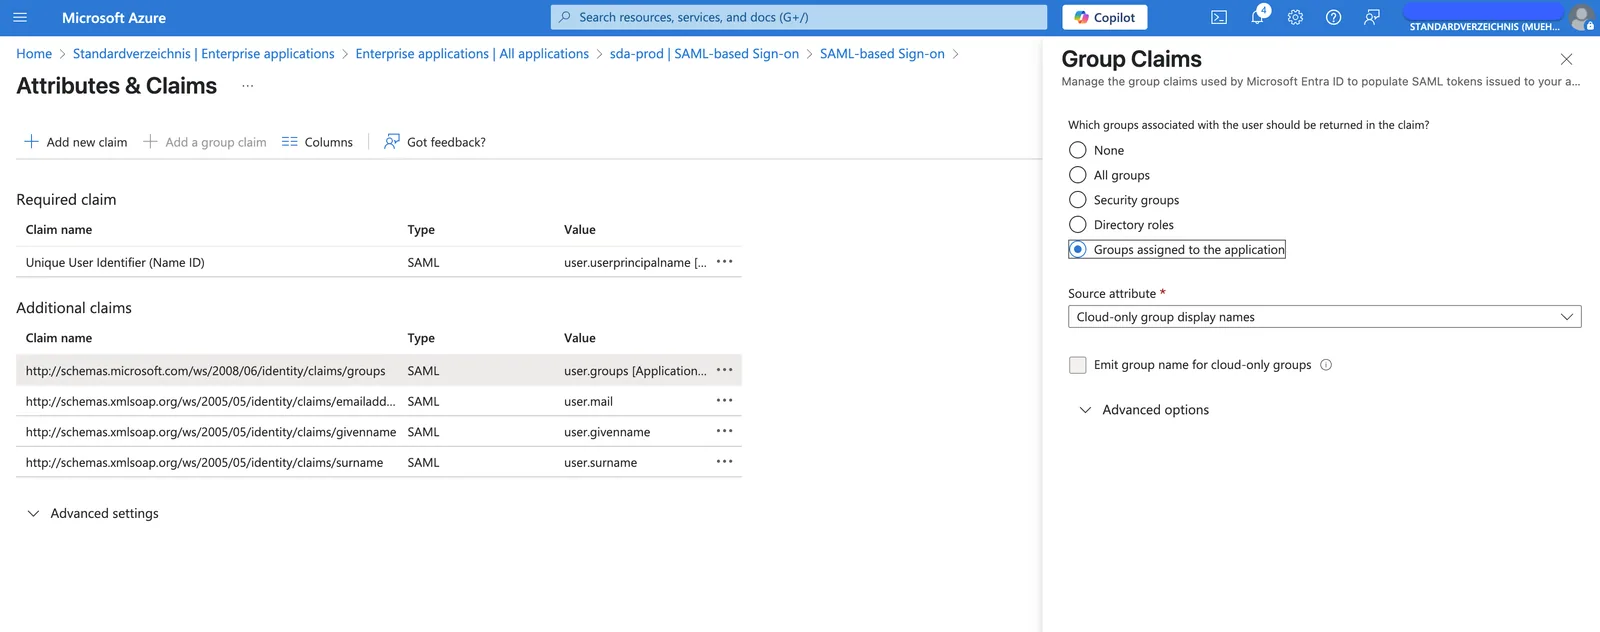
メタデータの要件
これらの属性は、UTF-8 文字セットを使用した XML「メタデータ」ドキュメントとして、SDA の担当者に共有してください。
名前識別子の形式(Name identifier format) は Default(Persistent と同等)に設定する必要があります。
構成オプション
SAML 統合では、2 つの構成オプションがサポートされています。
1. 既存の(非 SSO)ユーザーの移行
このオプションは、SSO 経由でログインするユーザーを自動的に SSO 認証へ移行するかどうかを決定します。
有効化した場合:
- 同じメールアドレスの非 SSO ユーザーが存在する場合、そのユーザーは SSO へ移行されます
- SSO ログイン後は、ユーザー名/パスワードによるログインはできなくなります
- すべてのユーザーグループは、SSO ユーザーグループのマッピングから割り当てられます
2. SDA でのユーザー管理
このオプションは、この ID プロバイダーについて、SDA 内でユーザーおよびユーザーロールを管理するかどうかを指定します。
ユーザーロールに SSO マッピング SSO_DEFAULT が設定されている場合、このロールは新規ユーザーに自動的に割り当てられます。
有効化した場合:
- SDA が内部でユーザーおよびユーザーロールを管理します
- ID プロバイダー(IDP)はユーザーグループを渡す必要がありません
- ユーザーはログインする前に SDA で作成されている必要があります
- ただし、
SSO_DEFAULTユーザーロールが定義されている場合を除きます。
- ただし、
- ユーザーには適切なユーザーロールが付与されている必要があります
ユーザーグループとロールのマッピング
注: テナントアカウントで SSO が有効になっている場合、既存のロールを編集する際にユーザーロールへ SSO マッピングを適用できます。
SSO が構成されている場合、ID プロバイダーからのユーザーグループマッピングを SDA 内の対応するユーザーロールに自動的に適用でき、ユーザー管理プロセスを効率化できます。