SSO via Azure Active Directory
Översikt
Detta avsnitt beskriver hur du konfigurerar Single Sign-On (SSO) för din SDA-tenant med hjälp av Azure Active Directory – numera Microsoft Entra ID – via SAML-baserad autentisering. Det vägleder dig genom de nödvändiga konfigurationsstegen i både SDA och Azure för att möjliggöra säker, centraliserad identitetshantering. SDA stöder även andra identitetsleverantörer såsom Okta, liksom alla tjänster som implementerar standardprotokollen SAML eller OAuth. Om du använder en annan leverantör, kontakta SDA för ytterligare vägledning kring integrationen.
Förutsättningar
Om du är Enterprise-kund, kontakta support@softwaredefinedautomation.io så att SDA kan förbereda Azure AD-integrationen innan du fortsätter med konfigurationen.
Nödvändiga SDA-parametrar
För att konfigurera SSO via Azure AD behöver du följande SDA-parametrar:
| Parameter | Värde |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Under integrationen kan vi tillhandahålla signerings- och krypteringscertifikaten för SAML!
Nödvändiga SAML-attribut
SDA kräver att följande SAML-attribut konfigureras:
| SDA-attribut | SAML-attribut |
| Användargrupper* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| E-post | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress |
| Efternamn | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Förnamn | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Användargrupper är inte obligatoriska om Manage Users in SDA är aktiverat för IDP:n.
Inställning för claim för användargrupper
Om användargrupper ska hanteras i Active Directory / Entra måste följande inställningar för det relaterade claimet anges:
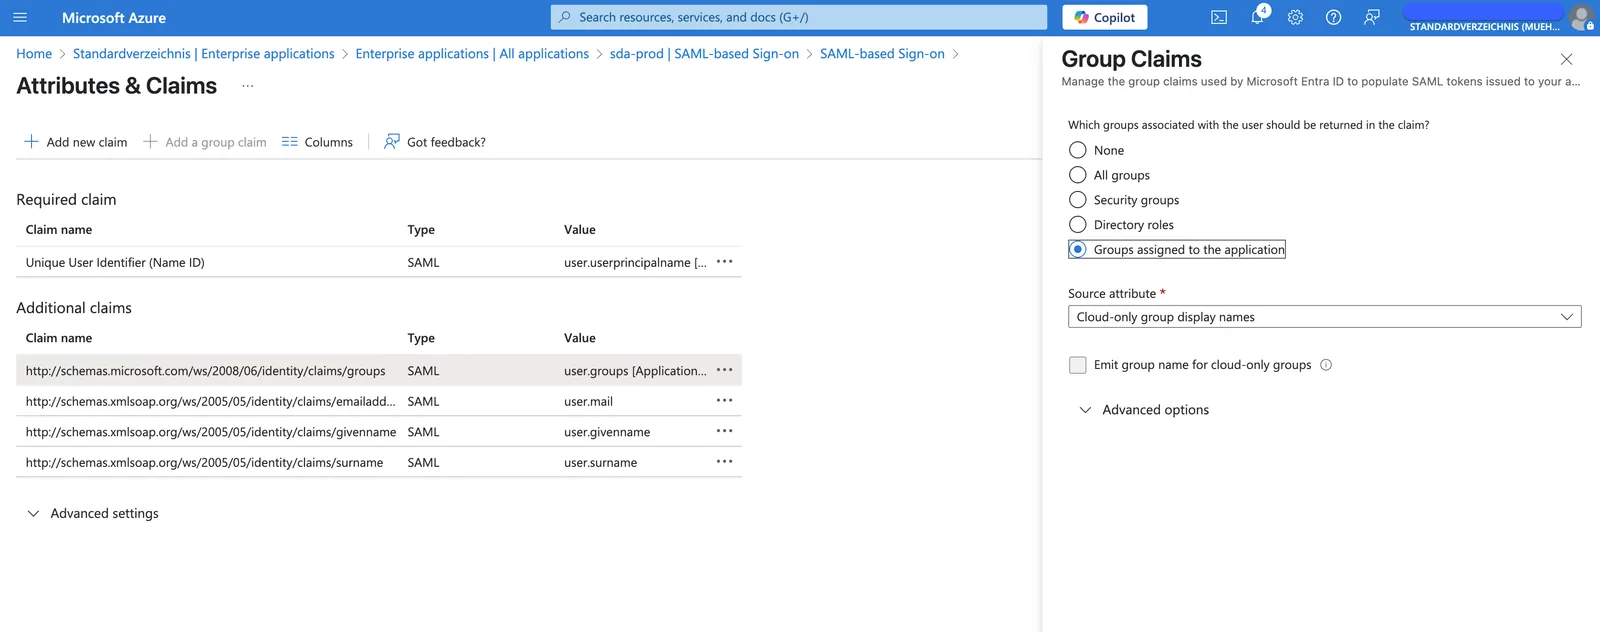
Metadatakrav
Dessa attribut ska delas med din SDA-kontakt via ett XML-dokument med "Metadata" som använder teckenuppsättningen UTF-8.
Name identifier format måste ställas in på Default (motsvarar Persistent).
Konfigurationsalternativ
SAML-integrationen stöder två konfigurationsalternativ:
1. Migrera befintliga (icke-SSO) användare
Detta alternativ avgör om användare som loggar in via SSO automatiskt migreras till SSO-autentisering.
När det är aktiverat:
- Om en icke-SSO-användare finns för samma e-postadress migreras användaren till SSO
- Inloggning med användarnamn/lösenord är inte längre möjlig efter SSO-inloggning
- Alla användargrupper tilldelas utifrån mappningen mellan SSO och användargrupper
2. Hantera användare i SDA
Detta alternativ anger om användare och användarroller ska hanteras inom SDA för denna identitetsleverantör.
Om en användarroll har SSO-mappningen SSO_DEFAULT tilldelas denna roll automatiskt till nya användare!
När det är aktiverat:
- SDA hanterar användare och användarroller internt
- Identitetsleverantören (IDP) behöver inte skicka några användargrupper
- Användare måste skapas i SDA innan de kan logga in
- Utom om en användarroll
SSO_DEFAULTär definierad!
- Utom om en användarroll
- Användare måste ha lämpliga användarroller kopplade
Användargrupper och rollmappning
Obs: Om SSO är aktiverat för tenant-kontot kan en SSO-mappning tillämpas på användarroller när befintliga roller redigeras.
När SSO är konfigurerat kan mappningar av användargrupper från identitetsleverantören automatiskt tillämpas på motsvarande användarroller inom SDA, vilket förenklar användarhanteringen.