SSO über Azure Active Directory
Überblick
Dieser Abschnitt erläutert, wie Sie Single Sign-On (SSO) für Ihren SDA-Mandanten mit Azure Active Directory – inzwischen Microsoft Entra ID – über SAML-basierte Authentifizierung einrichten. Er führt Sie durch die erforderlichen Schritte in SDA und in Azure, um eine sichere, zentrale Identitätsverwaltung zu ermöglichen. SDA unterstützt außerdem weitere Identitätsanbieter wie Okta sowie jeden Dienst, der die gängigen SAML- oder OAuth-Protokolle umsetzt. Wenn Sie einen anderen Anbieter einsetzen, wenden Sie sich für weitere Hinweise zur Integration bitte an SDA.
Voraussetzungen
Als Enterprise-Kunde wenden Sie sich bitte an support@softwaredefinedautomation.io, damit SDA die Azure-AD-Integration vorbereitet, bevor Sie mit der Einrichtung fortfahren.
Erforderliche SDA-Parameter
Für die Einrichtung von SSO über Azure AD benötigen Sie die folgenden SDA-Parameter:
| Parameter | Wert |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Im Rahmen der Integration stellen wir Ihnen die Signatur- und Verschlüsselungszertifikate für SAML bereit!
Erforderliche SAML-Attribute
SDA setzt voraus, dass die folgenden SAML-Attribute konfiguriert sind:
Benutzergruppen sind nicht zwingend erforderlich, wenn für den IDP Manage Users in SDA aktiv ist.
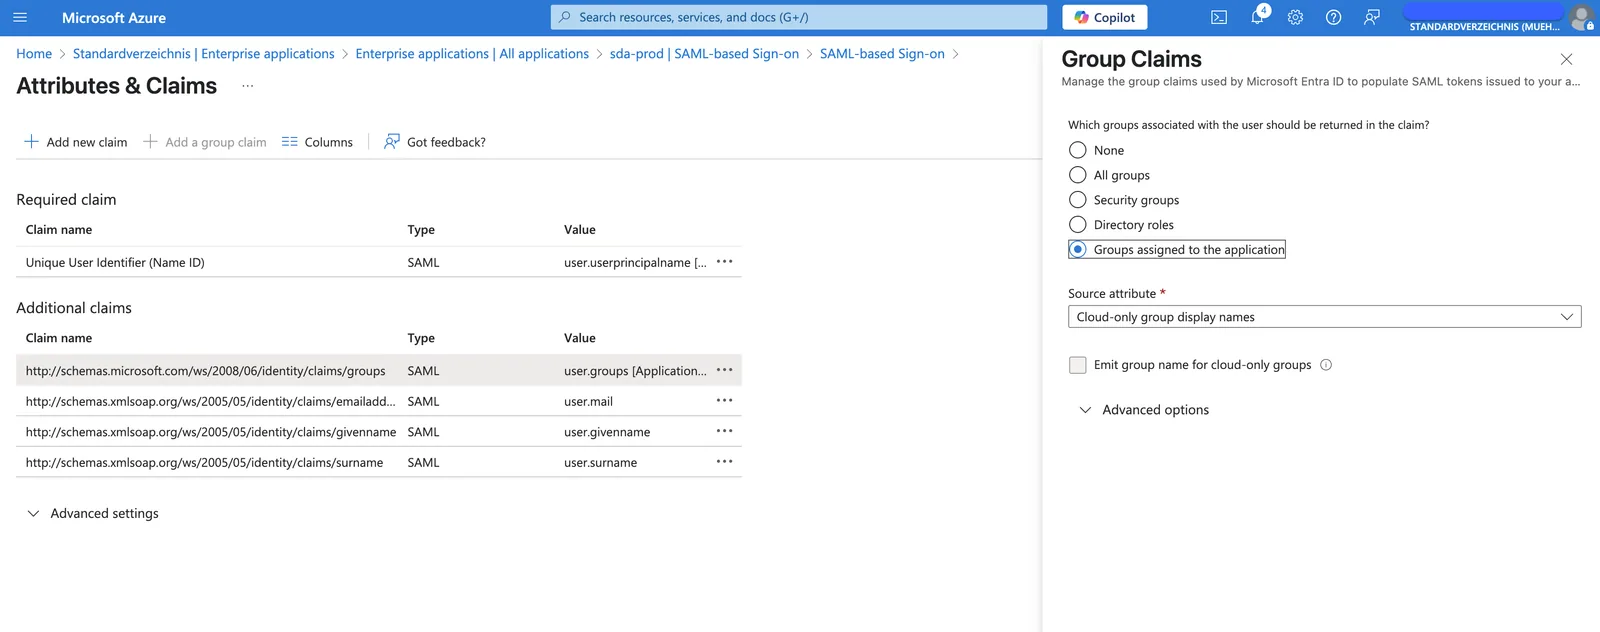
Einstellung des Claims für Benutzergruppen
Sollen Benutzergruppen in Active Directory / Entra verwaltet werden, müssen für den zugehörigen Claim die folgenden Einstellungen vorgenommen werden:
Anforderungen an die Metadaten
Diese Attribute sollten Ihrem SDA-Ansprechpartner über ein XML-Metadatendokument im Zeichensatz UTF-8 übermittelt werden.
Das Name identifier format muss auf Default gesetzt sein (entspricht Persistent).
Konfigurationsoptionen
Die SAML-Integration unterstützt zwei Konfigurationsoptionen:
1. Bestehende (Nicht-SSO-)Benutzer migrieren
Diese Option legt fest, ob Benutzer, die sich per SSO anmelden, automatisch auf die SSO-Authentifizierung umgestellt werden.
Bei Aktivierung:
- Existiert zu derselben E-Mail-Adresse ein Nicht-SSO-Benutzer, wird dieser auf SSO migriert
- Eine Anmeldung mit Benutzername und Passwort ist nach der SSO-Anmeldung nicht mehr möglich
- Alle Benutzergruppen werden aus der Zuordnung von SSO-Benutzergruppen vergeben
2. Benutzer in SDA verwalten
Diese Option legt fest, ob Benutzer und Benutzerrollen für diesen Identitätsanbieter innerhalb von SDA verwaltet werden.
Besitzt eine Benutzerrolle die SSO-Zuordnung SSO_DEFAULT, wird diese Rolle neuen Benutzern automatisch zugewiesen!
Bei Aktivierung:
- SDA verwaltet Benutzer und Benutzerrollen intern
- Der Identitätsanbieter (IDP) muss keine Benutzergruppen übermitteln
- Benutzer müssen in SDA angelegt sein, bevor sie sich anmelden können
- Außer es ist eine Benutzerrolle
SSO_DEFAULTdefiniert!
- Außer es ist eine Benutzerrolle
- Benutzern müssen die passenden Benutzerrollen zugewiesen sein
Benutzergruppen und Rollenzuordnung
Hinweis: Ist SSO für das Mandantenkonto aktiviert, lässt sich beim Bearbeiten bestehender Rollen eine SSO-Zuordnung auf Benutzerrollen anwenden.
Bei konfiguriertem SSO können Zuordnungen von Benutzergruppen aus dem Identitätsanbieter automatisch auf die entsprechenden Benutzerrollen in SDA angewendet werden, was die Benutzerverwaltung vereinfacht.